


Esta página explica como criar chaves do reCAPTCHA para verificar as interações do usuário nas suas páginas da Web.
As chaves reCAPTCHA representam como o reCAPTCHA é configurado para um site. A configuração inclui opções importantes, como mostrar ou não desafios de CAPTCHA.
Antes de começar
- Prepare seu ambiente para o Google Cloud Fraud Defense.
- Verifique se você tem o papel do Identity and Access Management: administrador do reCAPTCHA Enterprise
(
roles/recaptchaenterprise.admin). - Escolha o tipo de chave mais adequado ao seu caso de uso.
Criar uma chave do reCAPTCHA
Não há limite para o número de chaves reCAPTCHA que podem ser criadas para um Google Cloud projeto. É melhor criar uma chave do reCAPTCHA por site.
Recomendamos criar chaves separadas do reCAPTCHA para ambientes de teste e produção. Caso contrário, você corre o risco de contaminar a análise de risco do reCAPTCHA com dados do seu ambiente de teste.
A maneira mais simples de criar uma chave do reCAPTCHA é pelo Admin Console do reCAPTCHA. Se preferir, use o console Google Cloud , a API reCAPTCHA Enterprise ou a Google Cloud CLI.
Admin Console
Acesse o console do administrador do Google Cloud Fraud Defense.
- No campo Rótulo, insira um nome que possa ser usado para identificar seu site.
- Se quiser criar uma chave com base em pontuação, selecione Com base em pontuação (v3). Se quiser criar uma chave de caixa de seleção, selecione Desafio (v2).
- Para adicionar um domínio, digite seu nome de domínio e clique em .
Para adicionar outro domínio, repita essa etapa. É possível adicionar até 250 domínios.
- Se você não conhece o console Google Cloud , leia os Termos de Serviço e marque a caixa de seleção.
- Clique em Enviar.
Se você não conhece o console Google Cloud , um projeto Google Cloud será criado e as APIs necessárias serão ativadas para você começar. Se você já tem um projeto do Google Cloud , as APIs necessárias estão ativadas para que você possa começar.
Console do Cloud
No console do Google Cloud , acesse a página Google Cloud Fraud Defense.
Verifique se o nome do projeto aparece no seletor de recursos, na parte superior da página.
Se você não vir o nome do projeto, clique no seletor de recursos para selecioná-lo.
- Selecione a guia Chaves.
- Clique em Criar chave.
- No campo Nome de exibição, insira um nome de exibição para a chave.
- Em Tipo de aplicativo, selecione Web.
A seção Lista de domínios é exibida.
-
Para proteger a chave do reCAPTCHA do seu domínio e subdomínios,
verifique se a opção Desativar a verificação de domínio
está desativada.
Desativar a verificação de domínio é um risco de segurança porque não há restrições no site. Assim, qualquer pessoa pode acessar e usar sua chave do reCAPTCHA.
-
Insira o nome do domínio do seu site:
- Na seção Lista de domínios, clique em Adicionar um domínio.
- No campo Domínio, digite o nome do seu domínio.
Opcional: para adicionar outro domínio, clique em Adicionar um domínio e digite o nome de outro domínio no campo Domínio. É possível adicionar até 250 domínios.
Para sites, a chave do reCAPTCHA é exclusiva dos domínios e subdomínios especificados. É possível especificar mais de um domínio caso seu site seja veiculado em vários. Se você especificar um domínio (por exemplo,
examplepetstore.com), não será necessário especificar os subdomínios dele (por exemplo,subdomain.examplepetstore.com). As mudanças na lista de domínios podem levar até 30 minutos para entrar em vigor.Para usar uma chave em mais de 250 domínios, clique na chave Desativar verificação de domínio. O Google Cloud Fraud Defense vai ignorar a lista de domínios. Você precisa realizar a verificação de domínio por conta própria examinando o campo
tokenProperties.hostnamenas avaliações criadas.
- Dependendo do tipo de chave do reCAPTCHA que você quer criar para seu site, faça o seguinte:
- Se você quiser permitir que a chave baseada em pontuação funcione com
Accelerated Mobile Pages (AMP) usando o componente
amp-recaptcha-input, ative a opção Permitir que esta chave funcione com páginas AMP. Para seu ambiente de não produção, se você quiser especificar uma pontuação que a chave retorne quando qualquer avaliação for criada para ela, faça o seguinte:
- Clique em Próxima etapa (opcional).
- Na etapa "Configurações adicionais", clique na opção Você está criando esta chave apenas para fins de teste?.
- Use o controle deslizante Definir pontuação para especificar uma pontuação entre 0 e 1,0.
- Clique em Criar chave.
- Clique em Próxima etapa (opcional).
- Na etapa "Configurações adicionais", ative a opção Você vai usar desafios? alternar.
- Selecione a opção de Teste de segurança apropriada.
A opção de teste de segurança controla a probabilidade de um usuário receber um teste secundário, em que os usuários precisam selecionar imagens com base em uma categoria identificada. Por exemplo, selecionar as imagens com uma motocicleta ou escadas.
Se quiser garantir a melhor proteção antifraude, selecione Difícil.
Se você selecionar Fácil, os usuários terão menos chances de receber o desafio visual.
-
Para seu ambiente de não produção, se você quiser especificar uma pontuação que a chave retorne quando qualquer avaliação for criada para ela, faça o seguinte:
- Clique na opção Você está criando esta chave apenas para fins de teste?.
- Use o controle deslizante Definir pontuação para especificar uma pontuação entre 0 e 1,0.
- Selecione a opção Tipo de desafio adequada.
- O Auto mostra o desafio às vezes.
- O No CAPTCHA não mostra um desafio.
- Desafio sem solução mostra as imagens, mas o desafio não é concluído.
- Clique em Criar chave.
A chave recém-criada é listada na página Chaves reCAPTCHA.
- Clique em Próxima etapa (opcional).
- Na etapa "Configurações adicionais", ative a opção Você vai usar desafios? alternar.
- Selecione a opção de Teste de segurança apropriada.
A opção de segurança de desafio define a complexidade e a frequência dos desafios de CAPTCHA mostrados ao usuário.
Se quiser garantir a melhor proteção antifraude, selecione Forte.
Se você selecionar Fácil, os usuários terão menos chances de receber desafios CAPTCHA menos complexos e em menor quantidade.
-
Para seu ambiente de não produção, se você quiser especificar uma pontuação para a chave ser retornada quando qualquer avaliação for criada para ela, faça o seguinte:
- Clique na opção Você está criando esta chave apenas para fins de teste?.
- Use o controle deslizante Definir pontuação para especificar uma pontuação entre 0 e 1,0.
- Selecione o limite de pontuação para acionar testes de CAPTCHA, que é aplicável a todas as ações.
- Clique em Criar chave.
Criar chaves reCAPTCHA com base em pontuação
A chave recém-criada é listada na página Chaves reCAPTCHA.
Criar chaves reCAPTCHA de caixa de seleção
Criar chaves reCAPTCHA de desafio com base em políticas
A chave recém-criada é listada na página Chaves reCAPTCHA.
gcloud
Para criar chaves do reCAPTCHA, use o comando gcloud recaptcha keys create.
Antes de usar os dados do comando abaixo, faça estas substituições:
- INTEGRATION_TYPE: tipo de integração.
Dependendo do tipo de chaves, especifique os seguintes valores:
scorepara chaves baseadas em pontuação.checkboxpara chaves de caixa de seleção.policy-based-challengepara chaves de desafio com base em políticas.
- DISPLAY_NAME: nome da chave. Geralmente, um nome de site.
- DOMAIN_NAME: domínios ou subdomínios de sites que podem usar a chave.
Para especificar vários domínios, use um formato de lista separada por vírgulas.
Para usar uma chave em mais de 250 domínios, especifique
--allow-all-domainspara desativar a verificação de domínio. O Google Cloud Fraud Defense vai ignorar a lista de domínios. Você precisa realizar a verificação de domínio por conta própria examinando o campotokenProperties.hostnamenas avaliações criadas.Desativar a verificação de domínio é um risco de segurança porque não há restrições no site. Assim, qualquer pessoa pode acessar e usar sua chave do reCAPTCHA.
- DEFAULT_SCORE_THRESHOLD: para chaves de desafio baseadas em políticas, isso define o limite de desafio universal da chave quando um limite de pontuação personalizada não é definido.
- ACTION_SCORE_THRESHOLDS: para chaves de desafio baseadas em políticas, isso especifica a ação e a pontuação de limite correspondente entre 0,0 e 1,0. Por exemplo,
login='{"scoreThreshold": "0.3"}',signup='{"scoreThreshold": "0.1"}'.
Execute o comando gcloud recaptcha keys create:
Linux, macOS ou Cloud Shell
gcloud recaptcha keys create \
        --web \
        --display-name=DISPLAY_NAME  \
        --integration-type=INTEGRATION_TYPE \
        --domains=DOMAIN_NAME \
Windows (PowerShell)
gcloud recaptcha keys create `
        --web `
        --display-name=DISPLAY_NAME  `
        --integration-type=INTEGRATION_TYPE `
        --domains=DOMAIN_NAME `
Windows (cmd.exe)
gcloud recaptcha keys create ^
        --web ^
        --display-name=DISPLAY_NAME  ^
        --integration-type=INTEGRATION_TYPE ^
        --domains=DOMAIN_NAME ^
A resposta contém a chave reCAPTCHA recém-criada.
REST
Para informações de referência da API sobre tipos de integração e chave, consulte Chave e Tipo de integração.Antes de usar os dados da solicitação abaixo, faça as substituições a seguir:
- INTEGRATION_TYPE: tipo de integração.
Dependendo do tipo de chaves, especifique os seguintes valores:
SCOREpara chaves baseadas em pontuação.CHECKBOXpara chaves de caixa de seleção.POLICY_BASED_CHALLENGEpara chaves de desafio com base em políticas.
- DISPLAY_NAME: nome da chave. Geralmente, um nome de site.
- DOMAIN_NAME: domínios ou subdomínios de sites que podem usar a chave.
Para especificar vários domínios, use um formato de lista separada por vírgulas.
Para usar uma chave em mais de 250 domínios, especifique
--allow-all-domainspara desativar a verificação de domínio. O Google Cloud Fraud Defense vai ignorar a lista de domínios. Você precisa realizar a verificação de domínio por conta própria examinando o campotokenProperties.hostnamenas avaliações criadas.Desativar a verificação de domínio é um risco de segurança porque não há restrições no site. Assim, qualquer pessoa pode acessar e usar sua chave do reCAPTCHA.
- DEFAULT_SCORE_THRESHOLD: para chaves de desafio baseadas em políticas, isso define o limite de desafio universal da chave quando um limite de pontuação personalizada não é definido.
- ACTION_SCORE_THRESHOLDS: para chaves de desafio baseadas em políticas, isso especifica a ação e a pontuação de limite correspondente entre 0,0 e 1,0. Por exemplo,
login='{"scoreThreshold": "0.3"}',signup='{"scoreThreshold": "0.1"}'. - DEFAULT_SCORE_THRESHOLD: para chaves de desafio baseadas em políticas, isso define o limite de desafio universal da chave quando um limite de pontuação personalizada não é definido. Esse recurso está em pré-lançamento.
- ACTION_SCORE_THRESHOLDS: para chaves de desafio baseadas em políticas, isso especifica a ação e a pontuação de limite correspondente entre 0,0 e 1,0. Por exemplo,
login='{"scoreThreshold": "0.3"}',signup='{"scoreThreshold": "0.1"}'. Esse recurso está em pré-lançamento.
Método HTTP e URL:
POST https://recaptchaenterprise.googleapis.com/v1/projects/PROJECT_ID/keys
Corpo JSON da solicitação:
{
  "displayName": "DISPLAY_NAME",
  "webSettings": {
    "allowedDomains": "DOMAINS",
    "integrationType": "INTEGRATION_TYPE"
  }
}
Para enviar a solicitação, escolha uma destas opções:
curl
Salve o corpo da solicitação em um arquivo com o nome request.json e execute o comando abaixo:
curl -X POST \
     -H "Authorization: Bearer $(gcloud auth print-access-token)" \
     -H "Content-Type: application/json; charset=utf-8" \
     -d @request.json \
     "https://recaptchaenterprise.googleapis.com/v1/projects/PROJECT_ID/keys"
PowerShell
Salve o corpo da solicitação em um arquivo com
o nome request.json e execute o comando abaixo:
$cred = gcloud auth print-access-token
$headers = @{ "Authorization" = "Bearer $cred" }

Invoke-WebRequest `
    -Method POST `
    -Headers $headers `
    -ContentType: "application/json; charset=utf-8" `
    -InFile request.json `
    -Uri "https://recaptchaenterprise.googleapis.com/v1/projects/PROJECT_ID/keys" | Select-Object -Expand Content
Você receberá uma resposta JSON semelhante a esta:
{
  "name": "projects/project-id/keys/6Ldqgs0UAAAAAIn4k7YxEB-LwEh5S9-Gv6IIWB8m",
  "displayName": "DISPLAY_NAME",
  "webSettings": {
    "allowAllDomains": false,
    "allowedDomains": [
      DOMAINS
    ],
    "allowAmpTraffic": false,
    "integrationType": "SCORE",
    "challengeSecurityPreference": "CHALLENGE_SECURITY_PREFERENCE_UNSPECIFIED"
  }
}
(Opcional) Encontrar uma chave secreta legada do reCAPTCHA
Se você quiser fazer a integração com um aplicativo de terceiros que não usa a API reCAPTCHA Enterprise, precisará da chave secreta legada.
Para cada chave de site criada, o reCAPTCHA cria uma chave secreta legada (chave secreta legada), que pode ser usada com seu aplicativo de terceiros.
Se você precisar da chave secreta de uma chave do reCAPTCHA Clássico, migre a chave para o reCAPTCHA em Google Cloud e encontre a chave secreta legada.
Para encontrar a chave secreta legada, faça o seguinte:
No console do Google Cloud , acesse a página Fraud Defense.
Selecione a guia Chaves.
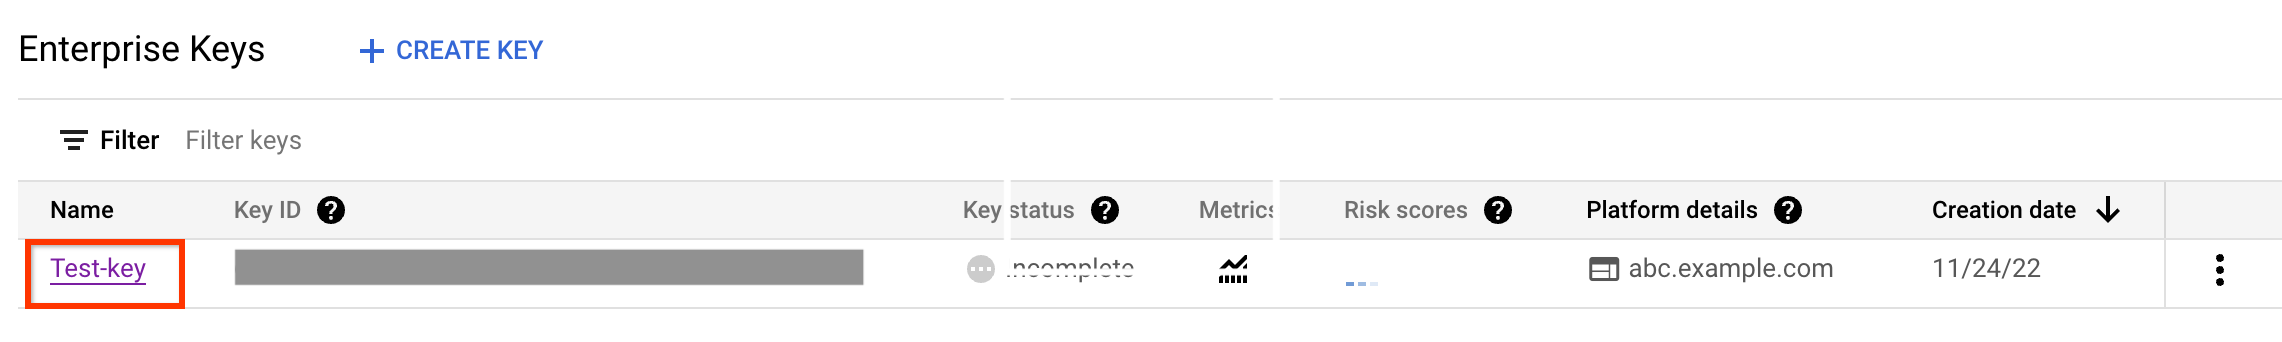
Na seção Chaves reCAPTCHA, encontre a chave que você criou e clique nela.
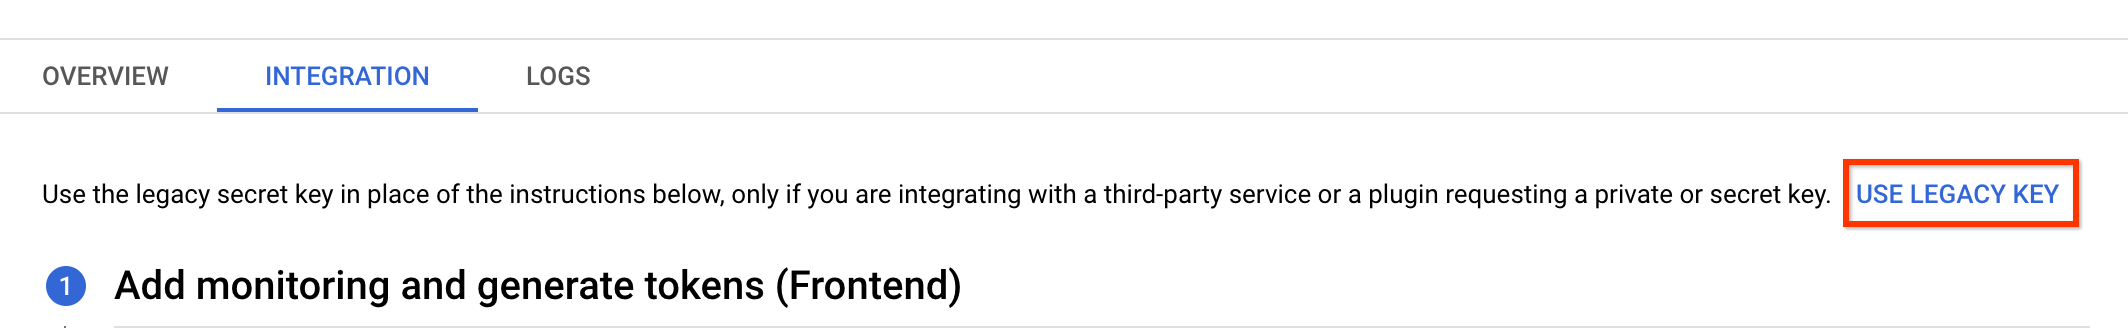
Na página Detalhes principais, na guia Integração, clique em Usar chave legada. Uma caixa de diálogo vai abrir com instruções sobre como usar a chave secreta legada.
A seguir
- Instale chaves baseadas em pontuação nas suas páginas da Web.
- Instale chaves de caixa de seleção nas suas páginas da Web.
- Instale chaves de desafio baseadas em políticas nas suas páginas da Web.