


Mit reCAPTCHA-Schlüsseln (auch als Schlüssel bezeichnet) können Sie Ihre Endpunkte schützen, indem Sie Nutzerinteraktionen auf Ihren Webseiten und in Ihren mobilen Anwendungen prüfen.
Um den geeigneten reCAPTCHA-Schlüsseltyp auszuwählen, müssen Sie die für die einzelnen Plattformen unterstützten Schlüsseltypen und ihre Unterschiede kennen.
Arten von reCAPTCHA-Schlüsseln
In der folgenden Tabelle sind die reCAPTCHA-Schlüssel aufgeführt, die für die einzelnen Plattformen unterstützt werden:
| Plattform | Beschreibung | Unterstützte Schlüssel | Art der Identitätsbestätigung |
|---|---|---|---|
| web | Für die Einbindung auf Webseiten. | Score-basierte Schlüssel | SCORE |
| Kästchenschlüssel | CHECKBOX |
||
| Richtlinienbasierte Challenge-Schlüssel | POLICY_BASED_CHALLENGE |
||
| Mobil | Für die Integration in Android- und iOS-Apps. | reCAPTCHA-Schlüssel für Android | SCORE |
| reCAPTCHA-Schlüssel für iOS | SCORE |
||
| WAF | Für Webseiten und APIs, die über WAF- oder Edge-Compute-Server bereitgestellt werden. | Aktionstoken-Schlüssel | SCORE und CHECKBOX |
| Sitzungstoken-Schlüssel | SCORE |
||
| challenge-page keys | INVISIBLE |
||
| API | Für die Einbindung in APIs oder Clients wie IoT-Geräte, die die reCAPTCHA-JavaScript- oder mobilen SDKs nicht unterstützen. | ExpressKeys | SCORE |
reCAPTCHA-Schlüsseltyp für das Web auswählen
Zur Überprüfung von Nutzerinteraktionen auf Websites bietet reCAPTCHA punktbasierte Schlüssel, die keine CAPTCHA-Abfragen auslösen, Kästchenschlüssel, die nicht deterministische CAPTCHA-Abfragen auslösen, und richtlinienbasierte Abfrageschlüssel, die deterministische CAPTCHA-Abfragen auslösen.
Alle Schlüsseltypen geben für jede Anfrage einen Score zurück, der auf Nutzerinteraktionen mit Ihrer Website basiert. Anhand dieses Werts können Sie das Risiko der Interaktion einschätzen und geeignete Maßnahmen für Ihre Website ergreifen.
In der folgenden Tabelle sind die Unterschiede zwischen punktzahlbasierten Schlüsseln, Kästchenschlüsseln und richtlinienbasierten Challenge-Schlüsseln zusammengefasst:
| Vergleichskategorie | Punktzahlbasierter Schlüssel (empfohlen) | Kästchenschlüssel | Richtlinienbasierter Challenge-Schlüssel |
|---|---|---|---|
| Beschreibung | Mit punktzahlbasierten Schlüsseln können Sie ohne jegliche Nutzerinteraktion prüfen, ob eine Interaktion legitim ist. | Bei Kästchenschlüsseln wird eine Kästchen-Aufgabe verwendet, die eine Nutzerinteraktion erfordert, um zu bestätigen, dass der Nutzer kein Roboter ist. Außerdem können Sie Kontrollkästchenschlüssel verwenden, um bestimmte Aktionen mit CAPTCHA-Aufgaben zu schützen. |
Richtlinienbasierte Aufgabenschlüssel lösen CAPTCHA-Aufgaben anhand des konfigurierten Schwellenwerts für den Wert aus. Sie können richtlinienbasierte Challenge-Schlüssel verwenden, um bestimmte Aktionen mit CAPTCHA-Challenges zu schützen. |
| Funktionsweise | Bei punktzahlbasierten Schlüsseln gibt die reCAPTCHA Enterprise API eine Punktzahl zurück, die Sie verwenden können, um im Kontext Ihrer Website Maßnahmen zu ergreifen. Sie können beispielsweise zusätzliche Authentifizierungsfaktoren anfordern, Beiträge zur Moderation senden oder Bots drosseln, die eventuell Inhalte extrahieren. |
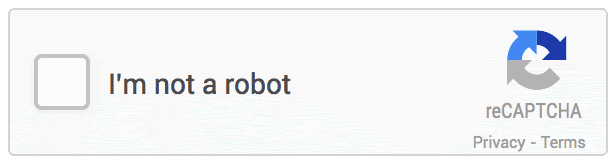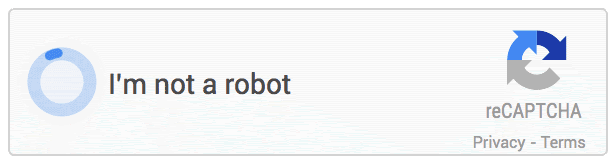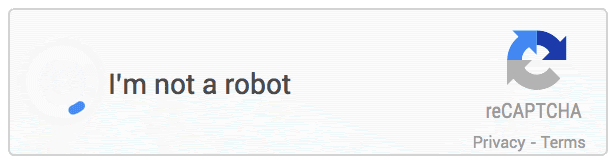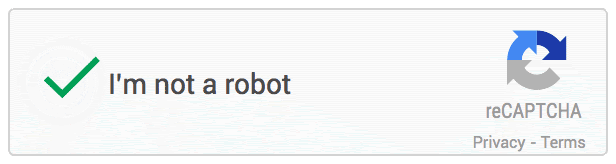
Ein Kästchenschlüssel rendert das Kästchen Ich bin kein Roboter, auf das ein Nutzer klicken muss, um zu bestätigen, dass er kein Roboter ist. Bei diesem Schlüssel mit Kästchen werden möglicherweise CAPTCHA-Aufgaben angezeigt. In beiden Fällen gibt die reCAPTCHA Enterprise API einen Wert zurück. Bei CAPTCHA-Abfragen muss ein Nutzer bestimmte Arten von Objekten wie Straßenschilder aus einer Sammlung von Bildern auswählen. Das folgende animierte GIF ist ein Beispiel für eine Taste mit Kästchen: Die folgende Abbildung zeigt eine Beispiel-CAPTCHA-Aufgabe: 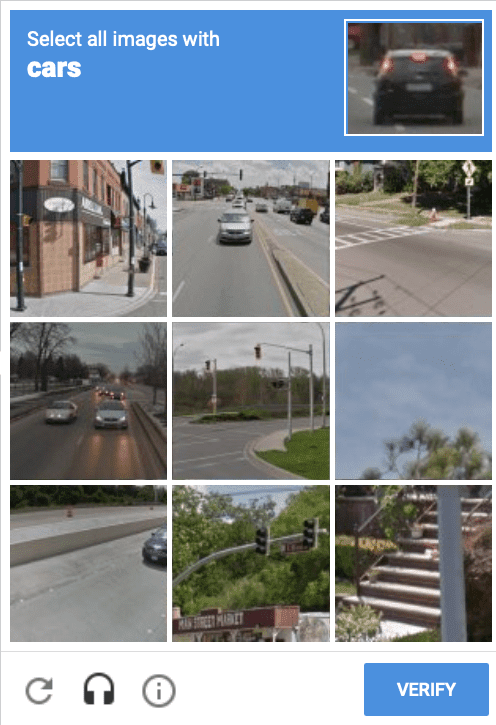
Bevor Sie CAPTCHA-Herausforderungen verwenden können, müssen Sie die Vorsichtsmaßnahmen für CAPTCHA-Abfragen verstehen. |
Bei richtlinienbasierten Challenge-Schlüsseln werden CAPTCHA-Aufgaben ausgelöst, wenn der von reCAPTCHA berechnete anfängliche Wert unter dem konfigurierten Schwellenwert liegt. Richtlinienbasierte Challenge-Schlüssel unterscheiden sich von Kästchenschlüsseln, da sie CAPTCHA-Aufgaben deterministisch auslösen können. Bei CAPTCHA-Aufgaben müssen Nutzer bestimmte Arten von Objekten, z. B. Straßenschilder, aus einer Sammlung von Bildern auswählen. Die folgende Abbildung zeigt eine Beispiel-CAPTCHA-Aufgabe:
Bevor Sie CAPTCHA-Herausforderungen verwenden können, müssen Sie die Vorsichtsmaßnahmen für CAPTCHA-Abfragen verstehen. |
| Unterstützte Plattformen | Websites und mobile Plattformen | Nur Websites. | Nur Websites. |
| Anwendungsfälle |
Bewertungsbasierte Schlüssel eignen sich für die folgenden Anwendungsfälle:
|
Kästchenschlüssel eignen sich für Formulare, Anmeldungen und Registrierungen auf Webseiten. Obwohl dies für Nutzer zusätzlichen Aufwand bedeutet, hilft ein zusätzlicher Schritt wie z. B. eine CAPTCHA-Abfrage dabei, ungeübte Angreifer abzuwehren. | Richtlinienbasierte Challenge-Schlüssel eignen sich für Formulare, Anmeldungen und Registrierungen auf Webseiten. Auch wenn dies für Nutzer zusätzliche Reibung verursachen kann, hilft ein zusätzlicher Schritt wie eine CAPTCHA-Identitätsbestätigung, einfache Angreifer abzuschrecken. |
Einschränkungen bei CAPTCHA-Aufgaben
Wenn Sie Kästchenschlüssel mit CAPTCHA-Aufgaben zum Schutz vor automatisierten Angriffen verwenden möchten, beachten Sie die folgenden Einschränkungen:
- CAPTCHAs erfordern eine Nutzerinteraktion, was den Aufwand erhöht und die Conversion-Rate senken kann.
- Aufgrund der Fortschritte im Bereich Computer Vision und der Maschinenintelligenz werden CAPTCHAs weniger nützlich, um zwischen Menschen und Bots zu unterscheiden.
- CAPTCHAs werden auch von bezahlten Angreifern bedroht, die alle Arten von Herausforderungen lösen können.
- CAPTCHAs sind nicht barrierefrei. Sie sind daher möglicherweise nicht geeignet, wenn Ihre Website Anforderungen an die Barrierefreiheit stellt.
reCAPTCHA-Schlüsseltypen für WAF auswählen
reCAPTCHA für Google Cloud Armor-Integrationen unterstützt Aktionstokens, Sitzungstokens und die Aufgabenseite.
Sie können eine oder mehrere reCAPTCHA for Google Cloud Armor-Funktionen in einer einzelnen Anwendung verwenden. Sie können beispielsweise ein Sitzungstoken für alle Seiten anwenden und verdächtige Anfragen basierend auf dem Score des Sitzungstokens an die reCAPTCHA-Aufgabenseite weiterleiten. Außerdem können Sie ein Aktionstoken für wichtige Aktionen wie den Bezahlvorgang verwenden. Weitere Informationen finden Sie in den Beispielen.
In der folgenden Tabelle finden Sie einen kurzen Vergleich der verfügbaren reCAPTCHA für Google Cloud Armor-Funktionen:
| Vergleichskategorie | reCAPTCHA-Aktionstokens | reCAPTCHA-Sitzungstoken | reCAPTCHA-Abfrageseite |
|---|---|---|---|
| Anwendungsfall | Zum Schutz von Nutzeraktionen wie Anmeldung oder Kommentarposts. | Wird verwendet, um die gesamte Nutzersitzung auf der Domain der Website zu schützen. | Verwenden Sie diese Option, wenn Sie Spamaktivitäten auf Ihrer Website vermuten und Bots herausfiltern müssen.
Diese Methode unterbricht die Aktivität eines Nutzers, da der Nutzer eine CAPTCHA-Eingabe bestätigen muss. |
| Unterstützte Plattformen | Websites und mobile Anwendungen | Websites | Websites |
| Aufwand für die Clientintegration | Mittel
Manuelle clientseitige Integration. |
Mittel
Installieren Sie reCAPTCHA JavaScript manuell oder über die WAF. |
Niedrig
Interstitial, das durch Sicherheitsrichtlinien ausgelöst wird. |
| Erkennungsgenauigkeit | Highest
Es sind client-, server- und aktionsspezifische Signale verfügbar. |
Hoch
Es sind client- und serverspezifische Signale verfügbar. |
Mittel
Es sind client- und serverspezifische Signale verfügbar. Clientsignale sind nur auf einer Interstitial-Seite verfügbar. |
| Unterstützte reCAPTCHA-Version | Bewertungsbasierte und Kästchenschlüssel für reCAPTCHA | reCAPTCHA-Schlüssel mit Bewertung | Aufgabenbasierte reCAPTCHA-Schlüssel, die in eine Interstitial-Seite eingebettet sind |
reCAPTCHA Express-Schlüssel für APIs auswählen
Verwenden Sie reCAPTCHA Express, wenn Ihre Umgebung keine reCAPTCHA-Clientintegration wie die JavaScript API oder die mobilen SDKs unterstützt. reCAPTCHA Express eignet sich für APIs, Websites, mobile Anwendungen und IoT-Geräte wie Fernseher und Spielekonsolen, kann aber auch zum Schutz von Websites oder mobilen Anwendungen verwendet werden, wenn eine clientseitige Integration nicht möglich ist.
Da reCAPTCHA Express nur serverseitig integriert wird, werden keine clientseitigen Signale erfasst. Dies führt in der Regel zu einer geringeren Erkennungsgenauigkeit als bei Integrationen mit einer clientseitigen Komponente.
Nächste Schritte
- reCAPTCHA-Schlüssel für Websites erstellen
- reCAPTCHA-Schlüssel für mobile Anwendungen erstellen
- Weitere Informationen zu reCAPTCHA-Schlüsseln für WAF
- Weitere Informationen zu reCAPTCHA Express-Schlüsseln für APIs