


Questa pagina spiega come visualizzare, comprendere e applicare i suggerimenti per i ruoli IAM per i bucket Cloud Storage. I suggerimenti sui ruoli ti aiutano ad applicare il principio del privilegio minimo assicurando che le entità dispongano solo delle autorizzazioni di cui hanno effettivamente bisogno.
Prima di iniziare
Abilita le API IAM e Recommender, se non sono già abilitate.
Ruoli richiesti per abilitare le API
Per abilitare le API, devi disporre dell'autorizzazione
serviceusage.services.enable. Se hai creato il progetto, probabilmente disponi già di questa autorizzazione tramite il ruolo Proprietario (roles/owner). In caso contrario, puoi ottenere questa autorizzazione tramite il ruolo Amministratore utilizzo servizi (roles/serviceusage.serviceUsageAdmin). Scopri come concedere i ruoli.Assicurati di aver attivato il livello Premium o Enterprise di Security Command Center a livello di organizzazione o progetto. Per saperne di più, consulta Domande sulla fatturazione.
Comprendi i suggerimenti sui ruoli.
Configurare l'autenticazione.
Seleziona la scheda in base a come prevedi di utilizzare gli esempi in questa pagina:
Console
Quando utilizzi la console Google Cloud per accedere ai servizi Google Cloud e alle API, non devi configurare l'autenticazione.
gcloud
Nella console Google Cloud , attiva Cloud Shell.
Nella parte inferiore della console Google Cloud viene avviata una sessione di Cloud Shell e viene visualizzato un prompt della riga di comando. Cloud Shell è un ambiente shell con Google Cloud CLI già installata e con valori già impostati per il progetto corrente. L'inizializzazione della sessione può richiedere alcuni secondi.
REST
Per utilizzare gli esempi di API REST in questa pagina in un ambiente di sviluppo locale, utilizzi le credenziali che fornisci a gcloud CLI.
Installa Google Cloud CLI.
Se utilizzi un provider di identità (IdP) esterno, devi prima accedere a gcloud CLI con la tua identità federata.
Per saperne di più, consulta Autenticati per usare REST nella documentazione sull'autenticazione di Google Cloud .
Ruoli IAM richiesti
Per ottenere le autorizzazioni necessarie per gestire i suggerimenti sui ruoli a livello di bucket, chiedi all'amministratore di concederti i seguenti ruoli IAM sul progetto:
- Visualizzatore ruoli (
roles/iam.roleViewer) - Storage Admin (
roles/storage.admin)
Per saperne di più sulla concessione dei ruoli, consulta Gestisci l'accesso a progetti, cartelle e organizzazioni.
Questi ruoli predefiniti contengono le autorizzazioni necessarie per gestire i suggerimenti sui ruoli a livello di bucket. Per vedere quali sono esattamente le autorizzazioni richieste, espandi la sezione Autorizzazioni obbligatorie:
Autorizzazioni obbligatorie
Per gestire i suggerimenti sui ruoli a livello di bucket sono necessarie le seguenti autorizzazioni:
-
Per visualizzare i consigli:
-
iam.roles.get -
iam.roles.list -
recommender.iamPolicyRecommendations.get -
recommender.iamPolicyRecommendations.list -
recommender.iamPolicyInsights.get -
recommender.iamPolicyInsights.list -
storage.buckets.getIamPolicy
-
-
Per applicare e ignorare i consigli:
-
recommender.iamPolicyRecommendations.update -
storage.buckets.setIamPolicy
-
Potresti anche ottenere queste autorizzazioni con ruoli personalizzati o altri ruoli predefiniti.
Revisione e applicazione dei suggerimenti
Puoi esaminare e applicare i suggerimenti per i ruoli a livello di bucket con Google Cloud CLI e l'API Recommender.
Console
Nella console Google Cloud , vai alla pagina Bucket in Cloud Storage.
Individua la colonna Insight sulla sicurezza. Se la colonna non è visibile, fai clic su Opzioni di visualizzazione delle colonne e seleziona Approfondimenti sulla sicurezza.
La colonna Insight sulla sicurezza mostra un riepilogo di tutti gli insight sulle policy per un bucket. Ogni riepilogo indica il numero totale di autorizzazioni in eccesso per tutti i ruoli concessi per quel bucket.
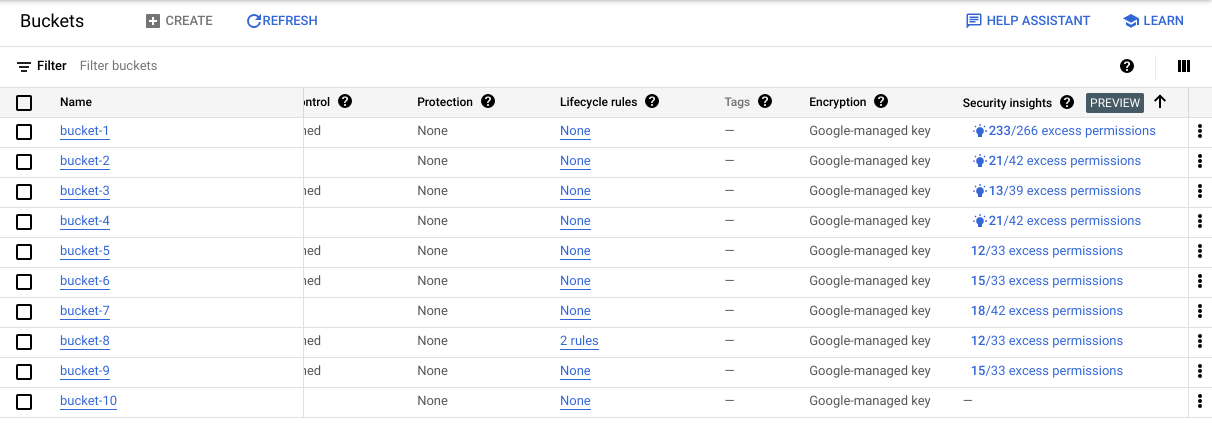
Se è disponibile un suggerimento per risolvere uno degli approfondimenti per il bucket, la console Google Cloud visualizza l'iconaSuggerimento disponibile .
Se ci sono consigli da esaminare, fai clic su un riepilogo degli approfondimenti sulle policy per aprire il riquadro Suggerimenti per la sicurezza. Questo riquadro elenca tutte le entità che hanno un ruolo nel bucket, i loro ruoli e tutti gli approfondimenti sulle policy associati a questi ruoli.
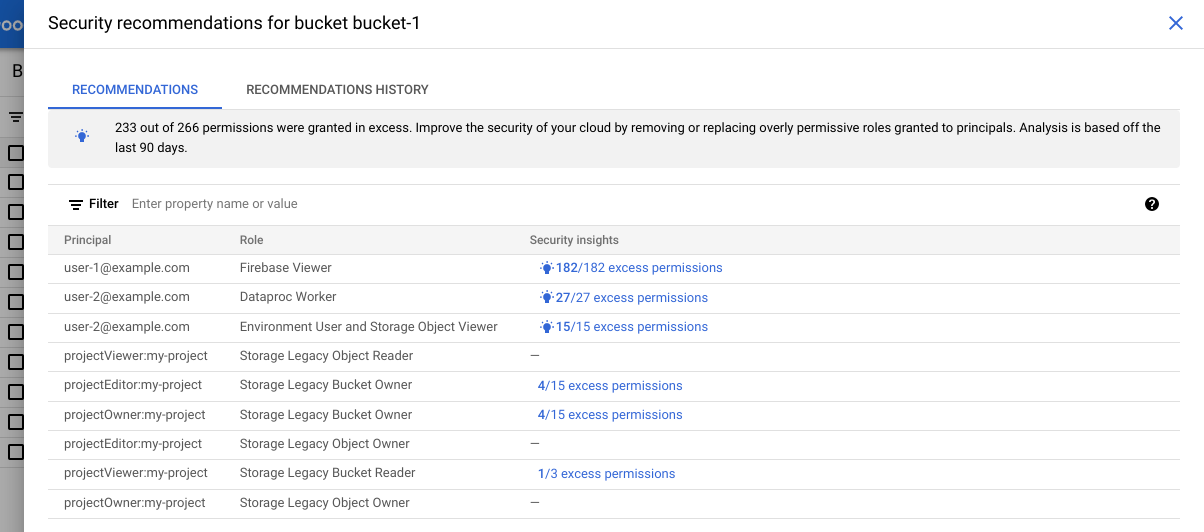
Fai clic sull'icona Suggerimento disponibile per visualizzare i dettagli del suggerimento.
Se il suggerimento è di sostituire il ruolo, il suggerimento per il ruolo consiglia sempre un insieme di ruoli predefiniti che puoi applicare.
In alcuni casi, il suggerimento sul ruolo consiglia anche di creare un nuovo ruolo personalizzato a livello di progetto. Se è disponibile un suggerimento per un ruolo personalizzato, la console Google Cloud lo mostra per impostazione predefinita. Per passare al suggerimento del ruolo predefinito, fai clic su Visualizza ruolo predefinito consigliato.
Esamina attentamente il consiglio e assicurati di capire quando è stato aggiornato l'ultima volta e in che modo modificherà l'accesso dell'entità alle risorseGoogle Cloud . Ad eccezione dei suggerimenti per gli agenti di servizio, un suggerimento non aumenterà mai il livello di accesso di un principal. Per saperne di più, consulta Come vengono generati i suggerimenti per i ruoli.
Per scoprire come esaminare i consigli nella console, vedi Esaminare i consigli in questa pagina.
(Facoltativo) Se il consiglio è di creare un ruolo personalizzato, aggiorna Titolo, Descrizione, ID e Fase di lancio del ruolo in base alle esigenze.
Se devi aggiungere autorizzazioni al ruolo personalizzato, fai clic su Aggiungi autorizzazioni.
Se devi rimuovere autorizzazioni dal ruolo personalizzato, deseleziona la casella di controllo per ogni autorizzazione che vuoi rimuovere.
Passa all'azione in base al consiglio.
Per applicare il consiglio, fai clic su Applica o Crea e applica. Se cambi idea nei prossimi 90 giorni, utilizza la cronologia dei consigli per annullare la scelta.
Per ignorare il consiglio, fai clic su Ignora, quindi conferma la tua scelta. Puoi ripristinare un consiglio ignorato finché è ancora valido.
Ripeti i passaggi precedenti finché non avrai esaminato tutti i consigli.
 .
gcloud
Esamina i consigli:
Per elencare i suggerimenti a livello di bucket, esegui il comando
gcloud recommender recommendations list, filtrando solo i suggerimenti per i bucket Cloud Storage:
gcloud recommender recommendations list \
    --location=LOCATION \
    --recommender=google.iam.policy.Recommender \
    --project=PROJECT_ID \
    --format=json \
    --filter="recommenderSubtype:REMOVE_ROLE_STORAGE_BUCKET OR recommenderSubtype:REPLACE_ROLE_STORAGE_BUCKET"
Sostituisci i seguenti valori:
LOCATION: la regione in cui si trovano i bucket Cloud Storage, ad esempiousous-central1.PROJECT_ID: l'ID del progetto Google Cloud che contiene i tuoi bucket Cloud Storage. Gli ID progetto sono stringhe alfanumeriche, comemy-project.
La risposta è simile al seguente esempio. In questo esempio, tutti gli utenti autenticati (allAuthenticatedUsers) dispongono del ruolo Storage Legacy Object Reader (roles/storage.legacyObjectReader) sul bucket mybucket.
Tuttavia, questo ruolo non è stato utilizzato negli ultimi 90 giorni. Di
conseguenza, il suggerimento per il ruolo ti consiglia di revocare il ruolo:
[
  {
    "associatedInsights": [
      {
        "insight": "projects/123456789012/locations/us/insightTypes/google.iam.policy.Insight/insights/7849add9-73c0-419e-b169-42b3671173fb"
      }
    ],
    "associatedResourceNames": [
      "//storage.googleapis.com/my-bucket"
    ],
    "content": {
      "operationGroups": [
        {
          "operations": [
            {
              "action": "remove",
              "path": "/iamPolicy/bindings/*/members/*",
              "pathFilters": {
                "/iamPolicy/bindings/*/condition/expression": "",
                "/iamPolicy/bindings/*/members/*": "allAuthenticatedUsers",
                "/iamPolicy/bindings/*/role": "roles/storage.legacyObjectReader"
              },
              "resource": "//storage.googleapis.com/my-bucket",
              "resourceType": "storage.googleapis.com/Bucket"
            }
          ]
        }
      ]
    },
    "description": "This role has not been used during the observation window.",
    "etag": "\"7caf4103d7669e12\"",
    "lastRefreshTime": "2022-05-24T07:00:00Z",
    "name": "projects/123456789012/locations/us/recommenders/google.iam.policy.Recommender/recommendations/fbc885b7-f0a8-47e6-90fe-6141aa2c4257",
    "primaryImpact": {
      "category": "SECURITY",
      "securityProjection": {
        "details": {
          "revokedIamPermissionsCount": 1
        }
      }
    },
    "priority": "P1",
    "recommenderSubtype": "REMOVE_ROLE_STORAGE_BUCKET",
    "stateInfo": {
      "state": "ACTIVE"
    }
  }
]
Esamina attentamente ogni consiglio e considera quando è stato aggiornato l'ultima volta e in che modo modificherà l'accesso dell'entità alle Google Cloud risorse. Per scoprire come esaminare i suggerimenti da gcloud CLI, consulta Esamina i suggerimenti in questa pagina.
Per applicare un consiglio:
Utilizza il comando
gcloud recommender recommendations mark-claimedper impostare lo stato del consiglio suCLAIMED,, in modo che non venga modificato mentre lo applichi:gcloud recommender recommendations mark-claimed \ RECOMMENDATION_ID \ --location=LOCATION \ --recommender=google.iam.policy.Recommender \ --project=PROJECT_ID \ --format=FORMAT \ --etag=ETAG \ --state-metadata=STATE_METADATASostituisci i seguenti valori:
-
RECOMMENDATION_ID: l'identificatore univoco del suggerimento. Questo valore viene visualizzato alla fine del camponamenel suggerimento. Ad esempio, se il camponameèprojects/example-project/locations/global/recommenders/google.iam.policy.Recommender/recommendations/fb927dc1-9695-4436-0000-f0f285007c0f, l'ID suggerimento èfb927dc1-9695-4436-0000-f0f285007c0f. -
LOCATION: la regione in cui si trova il bucket Cloud Storage, ad esempiousous-central1. -
PROJECT_ID: l'ID del Google Cloud progetto che contiene i bucket Cloud Storage. Gli ID progetto sono stringhe alfanumeriche, comemy-project. -
FORMAT: il formato della risposta. Utilizzajsonoyaml. -
ETAG: il valore del campoetagnel suggerimento, ad esempio"dd0686e7136a4cbb". Tieni presente che questo valore può includere virgolette. -
STATE_METADATA: (Facoltativo) Coppie chiave-valore separate da virgole che contengono i metadati scelti per il suggerimento. Ad esempio,--state-metadata=reviewedBy=alice,priority=high. I metadati sostituiscono il campostateInfo.stateMetadatanel suggerimento.
Se il comando ha esito positivo, la risposta mostra il suggerimento nello stato
CLAIMED, come mostrato nell'esempio seguente. Per chiarezza, l'esempio omette la maggior parte dei campi:... "priority": "P1", "recommenderSubtype": "REMOVE_ROLE_STORAGE_BUCKET", "stateInfo": { "state": "CLAIMED" } ...
-
Recupera la policy di autorizzazione per il bucket, quindi modifica e imposta la policy di autorizzazione in modo che rifletta il suggerimento.
Aggiorna lo stato del suggerimento a
SUCCEEDEDse sei riuscito ad applicarlo o aFAILEDse non sei riuscito ad applicarlo:gcloud recommender recommendations COMMAND \ RECOMMENDATION_ID \ --location=LOCATION \ --recommender=google.iam.policy.Recommender \ --project=PROJECT_ID \ --format=FORMAT \ --etag=ETAG \ --state-metadata=STATE_METADATASostituisci i seguenti valori:
-
COMMAND: utilizzamark-succeededse hai potuto applicare il suggerimento omark-failedse non hai potuto applicarlo. -
RECOMMENDATION_ID: l'identificatore univoco del suggerimento. Questo valore viene visualizzato alla fine del camponamenel consiglio. Ad esempio, se il camponameèprojects/example-project/locations/global/recommenders/google.iam.policy.Recommender/recommendations/fb927dc1-9695-4436-0000-f0f285007c0f, l'ID suggerimento èfb927dc1-9695-4436-0000-f0f285007c0f. -
LOCATION: la regione in cui si trova il bucket Cloud Storage, ad esempiousous-central1. -
PROJECT_ID: l'ID del Google Cloud progetto che contiene i bucket Cloud Storage. Gli ID progetto sono stringhe alfanumeriche, comemy-project. -
FORMAT: il formato della risposta. Utilizzajsonoyaml. -
ETAG: il valore del campoetagnel suggerimento, ad esempio"dd0686e7136a4cbb". Tieni presente che questo valore può includere virgolette. -
STATE_METADATA: (Facoltativo) Coppie chiave-valore separate da virgole che contengono i metadati che hai scelto per il consiglio. Ad esempio,--state-metadata=reviewedBy=alice,priority=high. I metadati sostituiscono il campostateInfo.stateMetadatanel suggerimento.
Ad esempio, se hai contrassegnato il suggerimento come riuscito, la risposta mostra il suggerimento nello stato
SUCCEEDED. Per chiarezza, questo esempio omette la maggior parte dei campi:... "priority": "P1", "recommenderSubtype": "REMOVE_ROLE_STORAGE_BUCKET", "stateInfo": { "state": "SUCCEEDED" } ...
-
REST
Esamina i consigli:
Per elencare tutti i consigli disponibili per i tuoi bucket Cloud Storage, utilizza il metodo
recommendations.list
dell'API Recommender.
Prima di utilizzare i dati della richiesta, apporta le sostituzioni seguenti:
PROJECT_ID: l'ID del progettoGoogle Cloud che contiene i bucket Cloud Storage. Gli ID progetto sono stringhe alfanumeriche, comemy-project.LOCATION: la regione in cui si trovano i bucket Cloud Storage, ad esempiousous-central1.-
PAGE_SIZE: (Facoltativo) Il numero massimo di risultati da restituire da questa richiesta. Se non specificato, il server determinerà il numero di risultati da restituire. Se il numero di consigli è maggiore della dimensione della pagina, la risposta contiene un token di paginazione che puoi utilizzare per recuperare la pagina successiva dei risultati. -
PAGE_TOKEN: (Facoltativo) Il token di paginazione restituito in una risposta precedente da questo metodo. Se specificato, l'elenco dei suggerimenti inizierà dal punto in cui è terminata la richiesta precedente. PROJECT_ID: il tuo ID progetto Google Cloud . Gli ID progetto sono stringhe alfanumeriche, comemy-project.
Metodo HTTP e URL:
GET https://recommender.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/recommenders/google.iam.policy.Recommender/recommendations?filter=recommenderSubtype%20%3D%20REMOVE_ROLE_STORAGE_BUCKET%20OR%20recommenderSubtype%20%3D%20REPLACE_ROLE_STORAGE_BUCKET&pageSize=PAGE_SIZE&pageToken=PAGE_TOKEN
Per inviare la richiesta, espandi una di queste opzioni:
La risposta è simile al seguente esempio. In questo esempio, tutti gli utenti autenticati (allAuthenticatedUsers) hanno il ruolo Storage Legacy Object Reader (roles/storage.legacyObjectReader) nel bucket mybucket.
Tuttavia, questo ruolo non è stato utilizzato negli ultimi 90 giorni. Di conseguenza, il suggerimento per il ruolo ti consiglia di revocare il ruolo:
{
  "recommendations": [
    "name": "projects/123456789012/locations/us/recommenders/google.iam.policy.Recommender/recommendations/fbc885b7-f0a8-47e6-90fe-6141aa2c4257",
    "description": "This role has not been used during the observation window.",
    "lastRefreshTime": "2022-05-24T07:00:00Z",
    "primaryImpact": {
      "category": "SECURITY",
      "securityProjection": {
        "details": {
          "revokedIamPermissionsCount": 1
        }
      }
    },
    "content": {
      "operationGroups": [
        {
          "operations": [
            {
              "action": "remove",
              "resourceType": "storage.googleapis.com/Bucket",
              "resource": "//storage.googleapis.com/my-bucket",
              "path": "/iamPolicy/bindings/*/members/*",
              "pathFilters": {
                "/iamPolicy/bindings/*/condition/expression": "",
                "/iamPolicy/bindings/*/members/*": "allAuthenticatedUsers",
                "/iamPolicy/bindings/*/role": "roles/storage.legacyObjectReader"
              }
            }
          ]
        }
      ]
    },
    "stateInfo": {
      "state": "ACTIVE"
    },
    "etag": "\"7caf4103d7669e12\"",
    "recommenderSubtype": "REMOVE_ROLE_STORAGE_BUCKET",
    "associatedInsights": [
      {
        "insight": "projects/123456789012/locations/us/insightTypes/google.iam.policy.Insight/insights/7849add9-73c0-419e-b169-42b3671173fb"
      }
    ],
    "priority": "P1"
  ]
}
Esamina attentamente ogni consiglio e considera quando è stato aggiornato l'ultima volta e in che modo modificherà l'accesso dell'entità alle Google Cloud risorse. Per scoprire come esaminare i consigli dall'API REST, consulta la sezione Esaminare i consigli in questa pagina.
Per applicare un consiglio:
Contrassegna il suggerimento come
CLAIMED:Per contrassegnare un suggerimento come
CLAIMED, il che impedisce la modifica del suggerimento durante l'applicazione, utilizza il metodorecommendations.markClaimeddell'API Recommender.Prima di utilizzare i dati della richiesta, apporta le sostituzioni seguenti:
PROJECT_ID: l'ID del progettoGoogle Cloud che contiene i tuoi bucket Cloud Storage. Gli ID progetto sono stringhe alfanumeriche, comemy-project.LOCATION: la regione in cui si trova il bucket Cloud Storage, ad esempiousous-central1.RECOMMENDATION_ID: l'identificatore univoco per il suggerimento. Questo valore viene visualizzato alla fine del camponamenel suggerimento. Ad esempio, se il camponameèprojects/example-project/locations/global/recommenders/google.iam.policy.Recommender/recommendations/fb927dc1-9695-4436-0000-f0f285007c0f, l'ID suggerimento èfb927dc1-9695-4436-0000-f0f285007c0f.ETAG: il valore del campoetagnel suggerimento, ad esempio"dd0686e7136a4cbb". Utilizza le barre rovesciate per eseguire l'escape delle virgolette, ad esempio"\"df7308cca9719dcc\"".STATE_METADATA: (Facoltativo) Un oggetto che contiene coppie chiave-valore con i metadati che preferisci sul consiglio. Ad esempio,{"reviewedBy": "alice", "priority": "high"}. I metadati sostituiscono il campostateInfo.stateMetadatanel suggerimento.
Metodo HTTP e URL:
POST https://recommender.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/recommenders/google.iam.policy.Recommender/recommendations/RECOMMENDATION_ID:markClaimed
Corpo JSON della richiesta:
{
  "etag": "ETAG",
  "stateMetadata": {
    "STATE_METADATA"
  }
}
Per inviare la richiesta, espandi una di queste opzioni:
La risposta mostra il suggerimento nello stato
CLAIMED, come mostrato nell'esempio seguente. Per chiarezza, questo esempio omette la maggior parte dei campi:... "stateInfo": { "state": "CLAIMED" }, "etag": "\"7caf4103d7669e12\"", "recommenderSubtype": "REMOVE_ROLE_STORAGE_BUCKET", ...Recupera la policy di autorizzazione per il progetto, quindi modificala in modo che rifletta il suggerimento.
Aggiorna lo stato del suggerimento a
SUCCEEDEDse sei riuscito ad applicarlo o aFAILEDse non sei riuscito ad applicarlo:SUCCEEDEDPer contrassegnare un suggerimento come
SUCCEEDED, indicando che sei riuscito ad applicarlo, utilizza il metodorecommendations.markSucceededdell'API Recommender.Prima di utilizzare i dati della richiesta, apporta le sostituzioni seguenti:
PROJECT_ID: l'ID del progettoGoogle Cloud che contiene i bucket Cloud Storage. Gli ID progetto sono stringhe alfanumeriche, comemy-project.LOCATION: la regione in cui si trova il bucket Cloud Storage, ad esempiousous-central1.RECOMMENDATION_ID: l'identificatore univoco per il suggerimento. Questo valore viene visualizzato alla fine del camponamenel suggerimento. Ad esempio, se il camponameèprojects/example-project/locations/global/recommenders/google.iam.policy.Recommender/recommendations/fb927dc1-9695-4436-0000-f0f285007c0f, l'ID suggerimento èfb927dc1-9695-4436-0000-f0f285007c0f.ETAG: il valore del campoetagnel suggerimento, ad esempio"dd0686e7136a4cbb". Utilizza le barre rovesciate per eseguire l'escape delle virgolette, ad esempio"\"df7308cca9719dcc\"".STATE_METADATA: (Facoltativo) Un oggetto che contiene coppie chiave-valore con i metadati che preferisci sul consiglio. Ad esempio,{"reviewedBy": "alice", "priority": "high"}. I metadati sostituiscono il campostateInfo.stateMetadatanel suggerimento.
Metodo HTTP e URL:
POST https://recommender.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/recommenders/google.iam.policy.Recommender/recommendations/RECOMMENDATION_ID:markSucceeded
Corpo JSON della richiesta:
{
  "etag": "ETAG",
  "stateMetadata": {
    "STATE_METADATA"
  }
}
Per inviare la richiesta, espandi una di queste opzioni:
La risposta mostra il suggerimento nello stato
SUCCEEDED, come mostrato nell'esempio seguente. Per chiarezza, questo esempio omette la maggior parte dei campi:... "stateInfo": { "state": "SUCCEEDED" }, "etag": "\"7caf4103d7669e12\"", "recommenderSubtype": "REMOVE_ROLE_STORAGE_BUCKET", ...FAILEDPer contrassegnare un suggerimento come
FAILED, indicando che non è stato possibile applicarlo, utilizza il metodorecommendations.markFaileddell'API Recommender.Prima di utilizzare i dati della richiesta, apporta le sostituzioni seguenti:
PROJECT_ID: l'ID del progettoGoogle Cloud che contiene i bucket Cloud Storage. Gli ID progetto sono stringhe alfanumeriche, comemy-project.LOCATION: la regione in cui si trova il bucket Cloud Storage, ad esempiousous-central1.RECOMMENDATION_ID: l'identificatore univoco per il suggerimento. Questo valore viene visualizzato alla fine del camponamenel suggerimento. Ad esempio, se il camponameèprojects/example-project/locations/global/recommenders/google.iam.policy.Recommender/recommendations/fb927dc1-9695-4436-0000-f0f285007c0f, l'ID suggerimento èfb927dc1-9695-4436-0000-f0f285007c0f.ETAG: il valore del campoetagnel suggerimento, ad esempio"dd0686e7136a4cbb". Utilizza le barre rovesciate per eseguire l'escape delle virgolette, ad esempio"\"df7308cca9719dcc\"".STATE_METADATA: (Facoltativo) Un oggetto che contiene coppie chiave-valore con i metadati che preferisci sul consiglio. Ad esempio,{"reviewedBy": "alice", "priority": "high"}. I metadati sostituiscono il campostateInfo.stateMetadatanel suggerimento.
Metodo HTTP e URL:
POST https://recommender.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/recommenders/google.iam.policy.Recommender/recommendations/RECOMMENDATION_ID:markFailed
Corpo JSON della richiesta:
{
  "etag": "ETAG",
  "stateMetadata": {
    "STATE_METADATA"
  }
}
Per inviare la richiesta, espandi una di queste opzioni:
La risposta mostra il suggerimento nello stato
FAILED, come mostrato nell'esempio seguente. Per chiarezza, questo esempio omette la maggior parte dei campi:... "stateInfo": { "state": "FAILED" }, "etag": "\"7caf4103d7669e12\"", "recommenderSubtype": "REMOVE_ROLE_STORAGE_BUCKET", ...
Informazioni sui suggerimenti
Ogni suggerimento include informazioni che ti aiutano a capire perché è stato generato.
Console
Per aiutarti a capire perché è stato formulato il consiglio, la consoleGoogle Cloud mostra l'utilizzo delle autorizzazioni dell'entità, come riportato dall'approfondimento sui criteri associato al consiglio.
Per aiutarti a comprendere l'impatto dell'applicazione del suggerimento, la consoleGoogle Cloud mostra anche un elenco di autorizzazioni con codici colore e simboli. Questo elenco indica come cambieranno le autorizzazioni dell'entità se applichi il consiglio. Ad esempio, potrebbe mostrare un elenco simile al seguente:
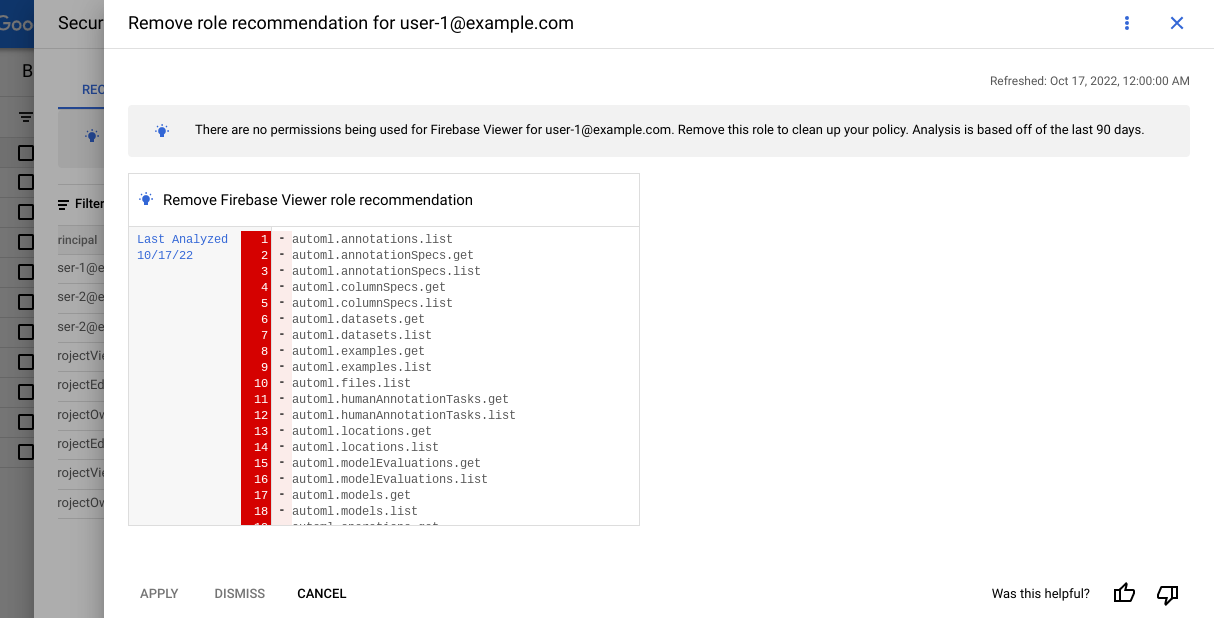
I tipi di autorizzazioni associati a ciascun colore e simbolo sono i seguenti:
Grigio senza simbolo: autorizzazioni presenti sia nel ruolo attuale dell'entità sia nei ruoli consigliati.
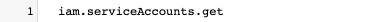
Rosso con un segno meno : autorizzazioni che si trovano nel ruolo attuale dell'entità, ma non nei ruoli consigliati perché l'entità non le ha utilizzate negli ultimi 90 giorni.
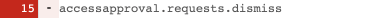
Verde con un segno più : autorizzazioni che non sono nel ruolo attuale dell'entità, ma sono nei ruoli consigliati. Questo tipo di autorizzazione viene visualizzato solo nei consigli per gli agenti di servizio.

Blu con un'icona di machine learning : Autorizzazioni presenti sia nel ruolo attuale dell'entità di sicurezza sia nei ruoli consigliati, non perché l'entità di sicurezza le abbia utilizzate negli ultimi 90 giorni, ma perché Recommender ha stabilito tramite il machine learning che probabilmente avrà bisogno di queste autorizzazioni in futuro.
 )
gcloud
Ogni consiglio include informazioni per aiutarti a capire perché è stato formulato.
Per informazioni dettagliate sui campi di un suggerimento, consulta la
documentazione di riferimento di Recommendation.
Per visualizzare l'utilizzo delle autorizzazioni su cui si basa questo suggerimento, visualizza gli insight sulle policy associati al suggerimento.
Questi insight sono elencati nel campo associatedInsights. Per visualizzare un insight delle policy associato al suggerimento:
- Copia l'ID dell'approfondimento associato. L'ID è tutto ciò che segue
insights/nel campoinsight. Ad esempio, se il campoinsightindicaprojects/123456789012/locations/us/insightTypes/google.iam.policy.Insight/insights/7849add9-73c0-419e-b169-42b3671173fb, l'ID insight è7849add9-73c0-419e-b169-42b3671173fb. - Segui le istruzioni per ottenere un insight sulla policy utilizzando l'ID insight che hai copiato.
REST
Ogni consiglio include informazioni per aiutarti a capire perché è stato formulato.
Per informazioni dettagliate sui campi di un suggerimento, consulta la
documentazione di riferimento di Recommendation.
Per visualizzare l'utilizzo delle autorizzazioni su cui si basa questo suggerimento, visualizza gli insight sui criteri associati al suggerimento.
Questi insight sono elencati nel campo associatedInsights. Per visualizzare un insight delle policy associato al suggerimento:
- Copia l'ID dell'approfondimento associato. L'ID è tutto ciò che segue
insights/nel campoinsight. Ad esempio, se il campoinsightindicaprojects/123456789012/locations/us/insightTypes/google.iam.policy.Insight/insights/7849add9-73c0-419e-b169-42b3671173fb, l'ID insight è7849add9-73c0-419e-b169-42b3671173fb. - Segui le istruzioni per ottenere un insight sulle policy utilizzando l'ID insight che hai copiato.
Visualizzare, annullare e ripristinare le modifiche
Dopo aver applicato o ignorato un suggerimento per un'associazione di ruoli a livello di progetto, l'azione viene visualizzata nella cronologia dei suggerimenti.
Puoi visualizzare la cronologia dei suggerimenti per un bucket nella consoleGoogle Cloud :
Nella console Google Cloud , vai alla pagina Bucket.
Individua la colonna Insight sulla sicurezza. Se la colonna non è visibile, fai clic su Opzioni di visualizzazione delle colonne e seleziona Approfondimenti sulla sicurezza.
Trova il bucket di cui vuoi visualizzare la cronologia dei suggerimenti, quindi fai clic sul riepilogo degli insight sulla sicurezza in quella riga.
Nel riquadro Suggerimenti per la sicurezza visualizzato, fai clic sulla scheda Cronologia dei suggerimenti.
La console Google Cloud mostra un elenco delle azioni precedenti sui suggerimenti di ruolo.
Per visualizzare i dettagli di un suggerimento, fai clic sulla freccia di espansione .
La console Google Cloud mostra i dettagli dell'azione intrapresa, incluso il soggetto che l'ha intrapresa:
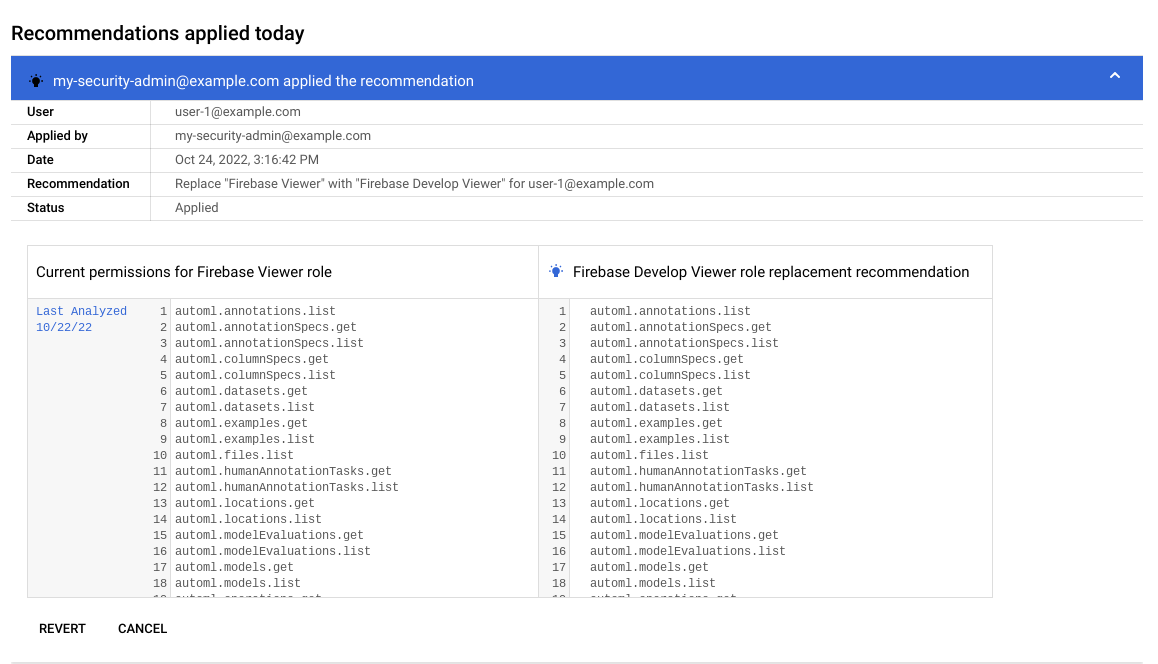
(Facoltativo) Se necessario, puoi ripristinare il consiglio, annullando le modifiche apportate, oppure ripristinare un consiglio che hai ignorato.
Per annullare una modifica applicata in precedenza a un consiglio, fai clic su Annulla. La console Google Cloud ripristina le modifiche ai ruoli dell'entità. Il suggerimento non viene più visualizzato nella consoleGoogle Cloud .
Per ripristinare un suggerimento ignorato, fai clic su Ripristina. Il suggerimento diventa visibile nella pagina IAM della consoleGoogle Cloud . Nessun ruolo o autorizzazione viene modificato.
Passaggi successivi
- Scopri di più su Recommender.
- Scopri come utilizzare gli approfondimenti sui criteri di autorizzazione per i bucket Cloud Storage.