


A integração na banda da integração de segurança de rede permite inserir seus próprios dispositivos de segurança de rede, como firewalls ou sistemas de detecção de intrusões, diretamente no caminho do tráfego de rede para inspeção. É possível usar esses dispositivos de rede para inspecionar o tráfego em busca de ameaças identificadas antes que ele chegue ao destino.
A integração de segurança de rede oferece integração na banda usando as tecnologias do Cloud Next Generation Firewall e de interceptação de pacotes, fornecendo uma abordagem centrada em serviços para pipelines de processamento de pacotes. A interceptação de pacotes é um Google Cloud recurso que permite inserir dispositivos de rede no caminho do tráfego de rede sem modificar as políticas de roteamento atuais.
O processamento de pacotes ocorre antes que os pacotes de saída sejam roteados e depois que os pacotes roteados de entrada sejam recebidos. A integração na banda usa a virtualização de rede genérica (GENEVE) encapsulamento para transportar pacotes com segurança entre as máquinas virtuais (VMs) de envio ou recebimento e as VMs de processamento de pacotes (seus dispositivos de rede).
Benefícios da integração na banda
A integração na banda oferece os seguintes benefícios:
- Escalabilidade: implanta VMs de processamento de pacotes que funcionam como firewalls baseados em VM , sistemas de detecção de intrusões ou dispositivos de rede. É possível escalonar as VMs de processamento de pacotes para atender às suas necessidades.
- Encapsulamento GENEVE: preserva o pacote original, incluindo seus endereços IP de origem e destino à medida que o pacote é transportado entre uma VM de envio ou recebimento e as VMs de processamento de pacotes para inspeção. Para mais informações sobre o GENEVE, consulte GENEVE RFC (em inglês).
- Tecnologia do Cloud NGFW: configura a inspeção de pacotes
usando regras de entrada ou saída em políticas hierárquicas de firewall ou
políticas globais de firewall de rede com a ação
apply_security_profile_group. Isso remove a dependência de rotas em uma rede VPC. Para mais informações, consulte Como a integração na banda funciona. - Saída direta da Internet: permite que os dispositivos de segurança de rede encaminhem o tráfego de saída inspecionado diretamente para a Internet. Para mais informações, consulte Saída direta da Internet.
Modelo de produtor e consumidor
A integração na banda usa um modelo de produtor-consumidor com a seguinte configuração:
- Os produtores de serviços fornecem um conjunto escalonável de VMs de inspeção de pacotes.
- Os consumidores de serviços usam regras de firewall em políticas hierárquicas de firewall ou políticas globais de firewall de rede para especificar qual tráfego inspecionar.
Produtor de serviço
Um produtor de serviços oferece serviços de inspeção de pacotes por meio de VMs. As VMs podem ser dispositivos de rede ou instâncias que executam uma solução de software personalizada. O produtor é responsável por configurar, escalonar e manter as VMs.
Um produtor de serviços implanta e gerencia balanceadores de carga de rede de passagem internos que usam VMs de back-end para serviços de inspeção de pacotes. O produtor disponibiliza os serviços de inspeção de pacotes para os consumidores por meio de implantações de interceptação zonais, que são agrupadas em grupos de implantação de interceptação global. Para mais informações, consulte Configurar serviços de produtor.
Um produtor de serviços usa os seguintes componentes principais para oferecer serviços de inspeção de pacotes:
Instâncias de VM: hospedam um dispositivo de rede ou uma solução de software personalizada. O produtor é responsável por configurar, escalonar e manter as VMs. O produtor pode usar grupos de instâncias não gerenciadas ou gerenciadas por zona para hospedar as VMs de inspeção de pacotes.
Balanceador de carga de rede de passagem interna: distribui o tráfego para VMs de inspeção de pacotes de back-end. A regra de encaminhamento do balanceador de carga atua como o ponto de entrada para o tráfego que precisa de inspeção.
Implantação de: um recurso zonal que referencia a regra de encaminhamento do balanceador de carga de rede de passagem interna. A implantação de interceptação representa a oferta de serviço de inspeção do produtor para a zona.
Grupo de implantação de interceptação: um recurso global que contém várias implantações de interceptação zonais.
Consumidor de serviço
Um consumidor de serviços usa os serviços de inspeção de pacotes oferecidos por um produtor de serviços.
É possível usar serviços de inspeção de pacotes com vários produtores em uma rede VPC. Também é possível configurar um endpoint de firewall com o Cloud Next Generation Firewall Enterprise na mesma rede VPC. Os endpoints de firewall e os serviços de inspeção de pacotes que usam a integração na banda não são mutuamente exclusivos. É possível usá-los em paralelo para atender aos requisitos de segurança. Para mais informações, consulte Configurar serviços de consumidor.
Um consumidor de serviços usa os seguintes componentes principais para enviar tráfego aos serviços de inspeção de pacotes de um produtor:
Grupo de endpoints de interceptação: um recurso global por projeto que referencia o grupo de implantação de interceptação do produtor de serviços.
O grupo de endpoints de interceptação expressa a intenção do consumidor de usar os serviços de inspeção de pacotes oferecidos por um grupo de implantação de interceptação do produtor de serviços em uma ou mais zonas da rede VPC do consumidor.
Associação de grupo de endpoints de interceptação: um recurso global por projeto que conecta logicamente um grupo de endpoints de interceptação a uma ou mais redes VPC do consumidor.
Regras de firewall: regras de política hierárquica de firewall ou política global de firewall de rede que direcionam o tráfego para VMs de inspeção de pacotes.
Perfil de: um recurso global que referencia um grupo de endpoints de interceptação.
Grupo de perfis de segurança: um recurso global no nível da organização e do projeto que referencia um perfil de segurança. As regras em uma política de firewall referenciam o grupo de perfis de segurança e usam a ação
apply_security_profile_grouppara enviar pacotes ao serviço de inspeção de pacotes de um produtor.
As regras de firewall de interceptação têm estado. Quando uma nova sessão corresponde a uma regra, todos os pacotes de entrada e saída subsequentes associados a essa sessão são interceptados e encapsulados com o grupo de perfis de segurança apropriado no cabeçalho GENEVE.
Modelo de implantação de integração na banda
A integração na banda é baseada em um modelo de produtor-consumidor.
A Figura 1 mostra a arquitetura de implantação de alto nível do serviço de integração na banda.
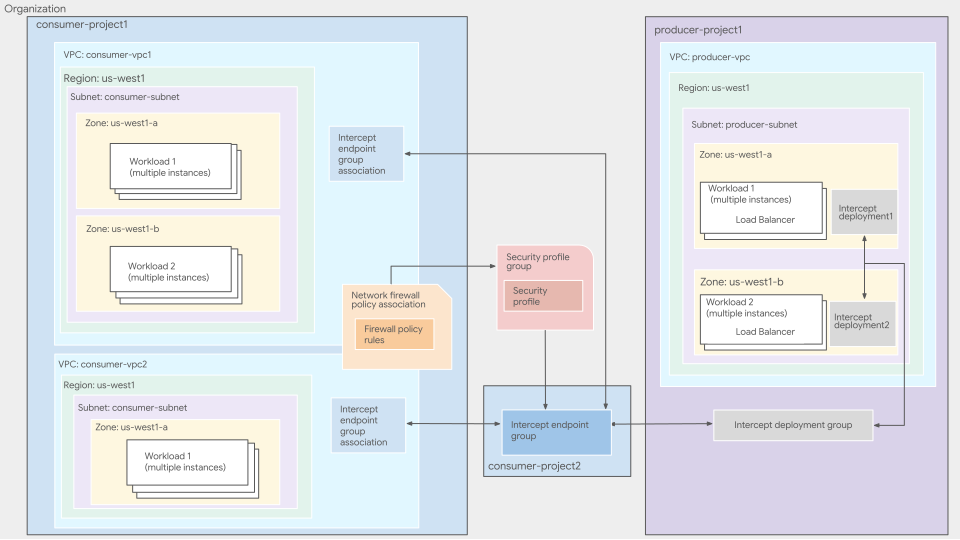
O diagrama mostra a seguinte configuração de produtor-consumidor:
O
producer-project1é um projeto de produtor de serviços que contém uma rede VPC,producer-vpc. A rede é configurada com a seguinte configuração:- O produtor de serviços oferece serviços de inspeção de pacotes nas zonas
us-west1-aeus-west1-b. - Cada zona tem um conjunto de VMs de inspeção de pacotes, um balanceador de carga de rede de passagem interna e uma implantação de interceptação.
- Os serviços de inspeção de pacotes do produtor de serviços são agrupados em um único grupo de implantação de interceptação.
- O produtor de serviços oferece serviços de inspeção de pacotes nas zonas
O
consumer-project1é um projeto de consumidor de serviços que contém duas redes VPC,consumer-vpc1econsumer-vpc2. As duas redes são configuradas para usar o serviço de interceptação de pacotes do produtor com a seguinte configuração:A política de firewall e a ordem de avaliação de regras de cada rede são definidas como
BEFORE_CLASSIC_FIREWALL.Cada rede tem sua própria associação de grupo de endpoints de interceptação que referencia um grupo de endpoints de interceptação comum. No diagrama, o grupo de endpoints de interceptação comum está no projeto de consumidor
consumer-project2. O grupo de endpoints de interceptação expressa a intenção do consumidor de usar o grupo de implantação de interceptação do produtor.Na organização do consumidor, o cliente criou um grupo de perfis de segurança que contém um perfil de segurança. O perfil de segurança referencia o mesmo grupo de endpoints de interceptação associado às redes VPC
consumer-vpc1econsumer-vpc2.Para direcionar pacotes aos serviços de inspeção de pacotes do produtor, o consumidor usa regras de entrada ou saída em uma política de firewall.
Saída direta da Internet
A integração na banda oferece suporte ao modelo de implantação de saída direta da Internet. Nesse modelo, o dispositivo de rede na rede do produtor inspeciona o tráfego vinculado à Internet e o envia diretamente para a Internet pública pela interface de rede externa. Em seguida, o dispositivo encaminha o pacote de resposta da Internet diretamente para a VM do consumidor usando o GENEVE.
Para usar o modelo de implantação de saída direta da Internet, configure o dispositivo de rede para saída direta da Internet, conforme descrito na documentação do dispositivo. Não é necessário fazer mais configurações nas redes VPC do produtor ou do consumidor ou nos recursos na banda. As redes VPC do consumidor também não exigem o Cloud NAT ou rotas de Internet padrão.
Comparar os fluxos de tráfego na banda
Quando um dispositivo de rede não está configurado para saída direta da Internet, o tráfego vinculado à Internet cruza o limite entre as redes VPC duas vezes em cada direção, para um total de quatro saltos:
- Salto 1:a VM do consumidor envia o pacote de saída pelo limite da rede VPC do consumidor para o dispositivo de rede na rede VPC do produtor pelo túnel GENEVE.
- Salto 2:o dispositivo de rede inspeciona o pacote e envia o pacote original pelo limite de volta para a rede VPC do consumidor pelo túnel GENEVE. Em seguida, a VM do consumidor encaminha o pacote para a Internet pelo Cloud NAT ou um endereço IP externo.
- Salto 3:a VM do consumidor recebe o pacote de resposta da Internet e o envia pelo limite para o dispositivo de rede na rede VPC do produtor pelo túnel GENEVE para inspeção de entrada.
- Salto 4:o dispositivo de rede inspeciona a resposta e a envia de volta pelo limite para a VM do consumidor pelo túnel GENEVE.
Quando um dispositivo de rede está configurado para saída direta da Internet, o tráfego vinculado à Internet cruza o limite entre as redes VPC uma vez em cada direção, para um total de dois saltos:
- Salto 1:a VM do consumidor envia o pacote de saída pelo limite da rede VPC para o dispositivo de rede na rede VPC do produtor pelo túnel GENEVE. Após a inspeção, o dispositivo encaminha o pacote diretamente para a Internet pela interface externa.
- Salto 2:o dispositivo de rede recebe o pacote de resposta da Internet na interface externa, inspeciona e envia o pacote pelo limite de volta para a rede VPC do consumidor pelo túnel GENEVE.
Com a saída direta da Internet, os pacotes de saída ignoram o salto de retorno para a rede VPC do consumidor. Não é necessário configurar gateways do Cloud NAT ou endereços IP externo nas redes VPC do consumidor. Essa abordagem centraliza a infraestrutura e os custos voltados para a Internet.
Como a integração na banda funciona
Na integração na banda, um pacote no tráfego de um consumidor é interceptado quando corresponde a uma regra de firewall que usa a ação apply_security_profile_group.
Os pacotes que correspondem à regra de firewall são enviados ao balanceador de carga de rede de passagem interna na rede VPC do produtor de serviços.
Requisitos para inspeção de pacotes
Para que uma regra de firewall intercepte o tráfego do consumidor, as seguintes condições precisam ser atendidas:
- A regra de firewall que usa a ação
apply_security_profile_groupprecisa pertencer a uma política hierárquica de firewall ou a uma política global de firewall de rede associada a uma rede VPC do consumidor. - A associação de grupo de endpoints de interceptação do consumidor precisa associar a rede VPC do consumidor ao grupo de endpoints de interceptação correto.
O grupo de perfis de segurança da regra de firewall precisa conter o perfil de segurança que referencia o grupo de endpoints de interceptação correto.
Os pacotes não são interceptados se o grupo de endpoints de interceptação referenciado pelo perfil de segurança da regra de firewall não corresponder ao grupo de endpoints de interceptação associado à rede VPC.
Afinidade zonal
Para otimizar a latência e melhorar a capacidade de processamento, é possível usar afinidade zonal para implantações de integração de segurança de rede e configurar a interceptação zonal com back-ends regionais. Ao ativar a afinidade zonal, a implantação de interceptação zonal referencia um balanceador de carga de rede de passagem interna regional que tem back-ends em várias zonas na mesma região. Se houver instâncias de VM íntegras na mesma zona que o tráfego de origem, essa configuração vai preferir rotear pacotes para instâncias de VM de inspeção nessa mesma zona.
Fluxo de pacotes
Quando um pacote corresponde a uma regra de firewall que atende aos requisitos de inspeção de pacotes, Google Cloud o processa da seguinte maneira:
Intercepte o pacote na zona da rede VPC do consumidor.
Google Cloud intercepta pacotes com base na direção do tráfego:
Tráfego de saída (pacotes enviados de uma VM): os pacotes que correspondem a uma regra de firewall de saída para inspeção de pacotes são interceptados antes de o pacote ser roteado.
Se uma VM tiver um endereço IPv4 externo atribuído à NIC ou se uma NIC de VM usar um gateway do Cloud NAT, Google Cloud vai mudar o endereço IPv4 de origem do pacote após processar as regras de firewall de saída e a inspeção de pacotes, mas antes de rotear o pacote de saída.
Tráfego de entrada (pacotes recebidos por uma VM): os pacotes que correspondem a uma regra de firewall de entrada para inspeção de pacotes são interceptados depois que o pacote é roteado.
Se uma VM tiver um endereço IPv4 externo atribuído à NIC ou se uma NIC de VM usar um gateway do Cloud NAT, Google Cloud vai mudar o endereço IPv4 de destino do pacote após receber o pacote de entrada roteado, mas antes de processar as regras de firewall de entrada e a inspeção de pacotes.
Encapsule o pacote.
Durante a fase de processamento do firewall, o pacote de saída ou entrada original é encapsulado usando o protocolo GENEVE. Esse encapsulamento preserva os endereços IP de origem e destino do pacote original no payload do pacote GENEVE.
Envie o pacote encapsulado para o produtor de serviços.
O pacote encapsulado é enviado para uma VM de back-end de um balanceador de carga de rede de passagem interna na rede VPC do produtor de serviços. O balanceador de carga específico é selecionado com base na zona da VM cujo tráfego foi interceptado e na configuração do grupo de implantação de interceptação referenciado pelo grupo de endpoints de interceptação.
Processe o pacote.
As VMs de back-end do produtor recebem os pacotes encapsulados do GENEVE na porta
UDP6081. Cada VM de processamento de pacotes tem um software que entende como extrair o pacote original do pacote GENEVE.O software de inspeção nas VMs extrai o pacote original, inspeciona e, se o tráfego for permitido, o reencapsula usando o GENEVE sem alterar os endereços IP, protocolos e portas do pacote original.
Retorne o pacote.
A VM de processamento de pacotes envia o pacote reencapsulado de volta para a rede do consumidor usando o retorno direto do servidor (DSR, na sigla em inglês). Nesse processo, o tráfego de resposta vai diretamente do dispositivo de rede para o cliente, ignorando o balanceador de carga para melhorar a eficiência. Para mais informações, consulte Como os balanceadores de carga de rede de passagem interna funcionam.
Limitações
- Quando os pacotes de rede correspondem a uma regra de interceptação, o Compute Engine processa os pacotes a uma taxa mais lenta. A taxa de processamento de pacotes depende do tipo de máquina, do tamanho do pacote e da utilização da CPU, sendo semelhante às taxas de saída para destinos fora de uma rede VPC network.
- As políticas de firewall da rede regional não oferecem suporte à interceptação de pacotes.
- As implantações de interceptação do produtor não oferecem suporte a instâncias com NICs dinâmicas como back-ends.
As sessões TCP interceptadas precisam começar com um pacote SYN, permitindo que o dispositivo de interceptação observe a sessão completa. Para conexões desconhecidas, o dispositivo descarta todos os pacotes não SYN antes da interceptação.
Um pacote SYN é o primeiro pacote que inicia uma nova conexão TCP. Um pacote não SYN é qualquer outro pacote nessa conexão. Se seus padrões de tráfego incluírem iniciadores não SYN ou roteamento dividido, entre em contato com o suporte do Cloud para receber orientações.
A seguir
- Configurar serviços de produtor
- Configurar serviços de consumidor
- Provedores de parceiros de integração na banda