


Network Security Integration のインバンド統合を使用すると、ファイアウォールや侵入検知システムなどの独自のネットワーク セキュリティ アプライアンスをネットワーク トラフィック パスに直接挿入して検査できます。これらのネットワーク アプライアンスを使用して、トラフィックが宛先に到達する前に、特定された脅威がないかトラフィックを検査できます。
Network Security Integration は、Cloud Next Generation Firewall とパケット インターセプト 技術を使用したインバンド統合を提供し、パケット処理 パイプラインに対するサービス中心のアプローチを実現します。パケット インターセプトは、既存の ルーティング ポリシーを変更することなく、ネットワーク トラフィックのパスに ネットワーク アプライアンスを挿入できる Google Cloud の機能です。
パケット処理は、アウトバウンド パケットがルーティングされる前と、ルーティングされたインバウンド パケットが受信された後に行われます。インバンド統合では、Generic Network Virtualization Encapsulation (GENEVE) カプセル化を使用して、送信元または受信側の仮想マシン(VM)と パケット処理 VM(ネットワーク アプライアンス)の間でパケットを安全に 転送します。
インバンド統合のメリット
インバンド統合には次の利点があります。
- スケーラビリティ: VM ベースの ファイアウォール、侵入検知システム、ネットワーク アプライアンスとして機能するパケット処理 VM をデプロイします。ニーズに合わせてパケット処理 VM をスケーリングできます。
- Geneve カプセル化: 送信元または受信側の VM と検査用のパケット処理 VM の間でパケットが転送されるときに、 送信元 IP アドレスや宛先 IP アドレスなど、 元のパケットを保持します。GENEVE の詳細については、 GENEVE RFCをご覧ください。
- Cloud NGFW テクノロジー: 階層型ファイアウォール ポリシーまたはグローバル
ネットワーク ファイアウォール ポリシーの上り(内向き)ルールまたは下り(外向き)ルールと
apply_security_profile_groupアクションを使用して、パケット検査を構成します。 これにより、VPC ネットワーク内のルートへの依存関係が解消されます。詳細については、インバンド統合の仕組みをご覧ください。 - ダイレクト インターネット下り(外向き): ネットワーク セキュリティ アプライアンスが、検査済み のアウトバウンド トラフィックをインターネットに直接ルーティングできます。詳細については、 ダイレクト インターネット下り(外向き)をご覧ください。
プロデューサーとコンシューマーのモデル
インバンド統合では、次の設定で プロデューサー / コンシューマー モデルを使用します。
- サービス プロデューサーは、スケーラブルなパケット検査 VM のセットを提供します。
- サービス コンシューマーは、階層型ファイアウォール ポリシーまたはグローバル ネットワーク ファイアウォール ポリシーのファイアウォール ルールを使用して、検査するトラフィック を指定します。
サービス プロデューサー
サービス プロデューサーは、VM を介してパケット検査サービスを提供します。VM は、ネットワーク アプライアンスにすることも、カスタム ソフトウェア ソリューションを実行するインスタンスにすることもできます。プロデューサーは、VM の構成、スケーリング、メンテナンスを担当します。
サービス プロデューサーは、パケット 検査サービスにバックエンド VM を使用する 内部パススルー ネットワーク ロードバランサをデプロイして管理します。プロデューサーは、ゾーン インターセプト デプロイメントを介して、パケット検査サービスをコンシューマーが利用できるようにします。ゾーン インターセプト デプロイメントは、グローバル インターセプト デプロイメント グループにグループ化されます。詳細については、プロデューサー サービスを設定するをご覧ください。
サービス プロデューサーは、次の主要コンポーネントを使用してパケット検査サービスを提供します。
VM インスタンス: ネットワーク アプライアンスまたはカスタム ソフトウェア ソリューションをホストします。 プロデューサーは、VM の構成、スケーリング、メンテナンスを担当します。プロデューサーは、ゾーン非マネージド インスタンス グループまたはゾーン マネージド インスタンス グループを使用して、パケット検査 VM をホストできます。
内部パススルー ネットワーク ロードバランサ: トラフィックをバックエンド パケット検査 VM に分散します。ロードバランサの転送ルールは、検査が必要なトラフィックのエントリ ポイントとして機能します。
インターセプト デプロイメント: 内部パススルー ネットワーク ロードバランサの転送ルールを参照するゾーンリソース。 インターセプト デプロイメントは、ゾーンに対するプロデューサーの検査サービス オファリングを表します。
インターセプト デプロイメント グループ: 複数のゾーン インターセプト デプロイメントを含むグローバル リソース。
サービス ユーザー
サービス コンシューマーは、サービス プロデューサーが提供するパケット検査サービスを使用します。
VPC ネットワーク内の複数のプロデューサーでパケット検査サービスを使用できます。また、同じ VPC ネットワークで Cloud Next Generation Firewall Enterprise を使用して ファイアウォール エンドポイントを構成することもできます。インバンド統合を使用したファイアウォール エンドポイントとパケット検査サービスは相互に排他的ではありません。セキュリティ要件を満たすために、これらを並行して使用できます。詳細については、コンシューマー サービス を設定するをご覧ください。
サービス ユーザーは、次の主要コンポーネントを使用して、プロデューサーのパケット検査サービスにトラフィックを送信します。
インターセプト エンドポイント グループ: サービス プロデューサーの インターセプト デプロイメント グループを参照する、プロジェクトごとのグローバル リソース。
インターセプト エンドポイント グループは、コンシューマーの VPC ネットワークの 1 つ以上のゾーンで、サービス プロデューサーのインターセプト デプロイメント グループが提供するパケット検査サービスを使用するというコンシューマーの意図を表します。
インターセプト エンドポイント グループ の関連付け: インターセプト エンドポイント グループを 1 つ以上のコンシューマー VPC ネットワークに論理的に接続する、プロジェクトごとのグローバル リソース。
ファイアウォール ルール: パケット検査 VM にトラフィックを転送する階層型ファイアウォール ポリシーまたはグローバル ネットワーク ファイアウォール ポリシーのルール。
セキュリティ プロファイル: インターセプト エンドポイント グループを参照するグローバル リソース。
セキュリティ プロファイル グループ: セキュリティ プロファイルを参照する、組織レベルとプロジェクト レベルのグローバル リソース。ファイアウォール ポリシーのルールはセキュリティ プロファイル グループを参照し、
apply_security_profile_groupアクションを使用して、プロデューサーのパケット検査サービスにパケットを送信します。
インターセプト ファイアウォール ルールはステートフルです。新しいセッションがルールと一致すると、そのセッションに関連付けられた後続の上り(内向き)パケットと下り(外向き)パケットはすべてインターセプトされ、GENEVE ヘッダーの適切なセキュリティ プロファイル グループでカプセル化されます。
インバンド統合のデプロイモデル
インバンド統合は、プロデューサー / コンシューマー モデルに基づいています。
図 1 に、インバンド統合サービスの上位レベルのデプロイ アーキテクチャを示します。
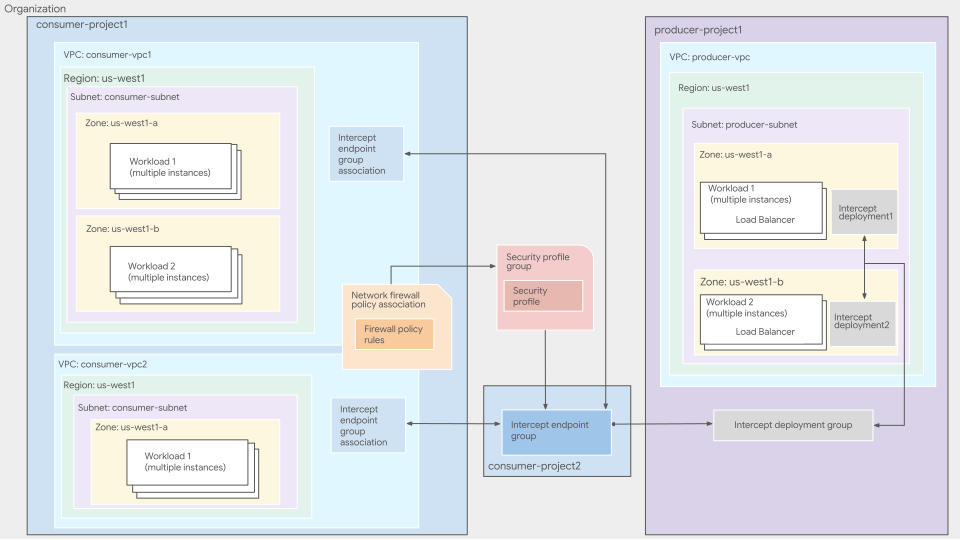
この図は、次のプロデューサー / コンシューマーの設定を示しています。
producer-project1は、1 つの VPC ネットワークproducer-vpcを含むサービス プロデューサー プロジェクトです。ネットワークは、次の設定で構成されています。- サービス プロデューサーは、
us-west1-aゾーンとus-west1-bゾーンでパケット検査サービスを提供します。 - 各ゾーンには、パケット検査 VM、内部パススルー ネットワーク ロードバランサ、インターセプト デプロイメントのセットがあります。
- サービス プロデューサーのパケット検査サービスは、単一のインターセプト デプロイメント グループにグループ化されます。
- サービス プロデューサーは、
consumer-project1は、consumer-vpc1とconsumer-vpc2の 2 つの VPC ネットワークを含むサービス ユーザー プロジェクトです。両方のネットワークは、次の設定でプロデューサーのパケット インターセプト サービスを使用するように構成されています。各ネットワークのファイアウォール ポリシーとルールの評価順序は
BEFORE_CLASSIC_FIREWALLに設定されています。各ネットワークには、共通のインターセプト エンドポイント グループを参照する独自のインターセプト エンドポイント グループの関連付けがあります。この図では、共通のインターセプト エンドポイント グループは
consumer-project2コンシューマー プロジェクトにあります。インターセプト エンドポイント グループは、プロデューサーのインターセプト デプロイメント グループを使用するというコンシューマーの意図を表します。コンシューマーの組織では、セキュリティ プロファイルを含むセキュリティ プロファイル グループが作成されています。セキュリティ プロファイルは、
consumer-vpc1とconsumer-vpc2の VPC ネットワークに関連付けられているのと同じインターセプト エンドポイント グループを参照します。パケットをプロデューサーのパケット検査サービスに転送するために、コンシューマーはファイアウォール ポリシーの上り(内向き)ルールまたは下り(外向き)ルールを使用します。
ダイレクト インターネット下り(外向き)
インバンド統合は、ダイレクト インターネット下り(外向き) デプロイモデルをサポートしています。このモデルでは、プロデューサー ネットワーク内のネットワーク アプライアンスがインターネット宛のトラフィックを検査し、外部ネットワーク インターフェースを介してパブリック インターネットに直接送信します。その後、アプライアンスは GENEVE を使用して、インターネット レスポンス パケットをコンシューマー VM に直接ルーティングします。
ダイレクト インターネット下り(外向き)デプロイモデルを使用するには、アプライアンスのドキュメントの説明に従って、ネットワーク アプライアンスをダイレクト インターネット下り(外向き)用に構成します。プロデューサーまたはコンシューマーの VPC ネットワークまたはインバンド リソースに追加の構成は必要ありません。また、コンシューマー VPC ネットワークには、Cloud NAT やデフォルトのインターネット ルートも必要ありません。
インバンド トラフィック フローを比較する
ネットワーク アプライアンスがダイレクト インターネット下り(外向き)用に構成されていない場合、インターネット宛のトラフィックは各方向で VPC ネットワーク間の境界を 2 回通過し、合計 4 ホップになります。
- ホップ 1: コンシューマー VM は、GENEVE トンネルを介して、コンシューマー VPC ネットワークからプロデューサー VPC ネットワーク内のネットワーク アプライアンスにアウトバウンド パケットを送信します。
- ホップ 2: ネットワーク アプライアンスはパケットを検査し、GENEVE トンネルを介して元のパケットを境界を越えてコンシューマー VPC ネットワークに送信します。その後、コンシューマー VM は、Cloud NAT または外部 IP アドレスを介してパケットをインターネットにルーティングします。
- ホップ 3: コンシューマー VM はインターネット レスポンス パケットを受信し、GENEVE トンネルを介して境界を越えてプロデューサー VPC ネットワーク内のネットワーク アプライアンスに送信し、インバウンド検査を行います。
- ホップ 4: ネットワーク アプライアンスはレスポンスを検査し、GENEVE トンネルを介して境界を越えてコンシューマー VM に返送します。
ネットワーク アプライアンスがダイレクト インターネット下り(外向き)用に構成されている場合、インターネット宛のトラフィックは各方向で VPC ネットワーク間の境界を 1 回通過し、合計 2 ホップになります。
- ホップ 1: コンシューマー VM は、GENEVE トンネルを介して、VPC ネットワーク境界を越えてプロデューサー VPC ネットワーク内のネットワーク アプライアンスにアウトバウンド パケットを送信します。検査後、アプライアンスは外部インターフェースを介してパケットをインターネットに直接ルーティングします。
- ホップ 2: ネットワーク アプライアンスは、外部インターフェースでインターネット レスポンス パケットを受信し、検査して、GENEVE トンネルを介して境界を越えてコンシューマー VPC ネットワークにパケットを返送します。
ダイレクト インターネット下り(外向き)を使用すると、アウトバウンド パケットはコンシューマー VPC ネットワークへのリターンホップをバイパスします。コンシューマー VPC ネットワークで Cloud NAT ゲートウェイまたは外部 IP アドレスを構成する必要はありません。このアプローチにより、インターネットに接続するインフラストラクチャと費用が集中化されます。
インバンド統合の仕組み
インバンド統合では、コンシューマーのトラフィック内のパケットが、apply_security_profile_group アクションを使用するファイアウォール ルールと一致するとインターセプトされます。
ファイアウォール ルールに一致するパケットは、サービス プロデューサーの VPC ネットワーク内の内部パススルー ネットワーク ロードバランサに送信されます。
パケット検査の要件
ファイアウォール ルールがコンシューマー トラフィックを正常にインターセプトするには、次の条件を満たす必要があります。
apply_security_profile_groupアクションを使用するファイアウォール ルールは、コンシューマー VPC ネットワークに関連付けられた階層型ファイアウォール ポリシーまたはグローバル ネットワーク ファイアウォール ポリシーに属している必要があります。- コンシューマーのインターセプト エンドポイント グループの関連付けでは、コンシューマーの VPC ネットワークを正しいインターセプト エンドポイント グループに関連付ける必要があります。
ファイアウォール ルールのセキュリティ プロファイル グループには、正しいインターセプト エンドポイント グループを参照するセキュリティ プロファイルが含まれている必要があります。
ファイアウォール ルールのセキュリティ プロファイルで参照されるインターセプト エンドポイント グループが、VPC ネットワークに関連付けられているインターセプト エンドポイント グループと一致しない場合、パケットはインターセプトされません。
ゾーン アフィニティ
レイテンシを最適化してスループットを向上させるには、Network Security Integration デプロイメントにゾーン アフィニティを使用し、リージョン バックエンドでゾーン インターセプトを構成します。ゾーン アフィニティを有効にすると、ゾーン インターセプト デプロイメントは、同じリージョン内の複数のゾーンにバックエンドがあるリージョン内部パススルー ネットワーク ロードバランサを参照します。元のトラフィックと同じゾーンに正常な VM インスタンスが存在する場合、この構成では、同じゾーン内の検査 VM インスタンスにパケットをルーティングすることが優先されます。
パケットフロー
パケットが パケット検査の要件を満たすファイアウォール ルールと一致すると、 Google Cloud は次のようにパケットを処理します。
コンシューマー VPC ネットワークのゾーンでパケットをインターセプトします。
Google Cloud は、トラフィックの方向に基づいてパケットをインターセプトします。
下り(外向き)トラフィック(VM から送信されたパケット): パケット検査の 下り(外向き)ファイアウォール ルールに一致するパケットは、パケットがルーティングされる前にインターセプトされます。
VM の NIC に外部 IPv4 アドレスが割り当てられている場合、または VM NIC が Cloud NAT ゲートウェイを使用している場合、 Google Cloud は、下り(外向き)ファイアウォール ルールと パケット検査の処理後、アウトバウンド パケットをルーティングする前に、パケットの送信元 IPv4 アドレスを変更します。
上り(内向き)トラフィック(VM が受信したパケット): パケット検査の 上り(内向き)ファイアウォール ルールに一致するパケットは、パケットがルーティングされた後にインターセプトされます。
VM の NIC に外部 IPv4 アドレスが割り当てられている場合、または VM NIC が Cloud NAT ゲートウェイを使用している場合、Google Cloud は、ルーティングされたインバウンド パケットを受信した後、上り(内向き)ファイアウォール ルールとパケット検査を処理する前に、パケットの宛先 IPv4 アドレスを変更します。
パケットをカプセル化します。
ファイアウォール処理の段階で、元の外向きまたは内向きのパケットは GENEVE プロトコルを使用してカプセル化されます。このカプセル化により、元のパケットの送信元 IP アドレスと宛先 IP アドレスが GENEVE パケットのペイロード内に保持されます。
カプセル化されたパケットをサービス プロデューサーに送信します。
カプセル化されたパケットは、サービス プロデューサーの VPC ネットワーク内の内部パススルー ネットワーク ロードバランサのバックエンド VM に送信されます。特定のロードバランサは、トラフィックがインターセプトされた VM のゾーンと、インターセプト エンドポイント グループで参照されたインターセプト デプロイメント グループの構成に基づいて選択されます。
パケットを処理します。
プロデューサーのバックエンド VM は、
UDPポート6081で GENEVE カプセル化されたパケットを受信します。各パケット処理 VM には、GENEVE パケットから元のパケットを抽出する方法を理解するソフトウェアが搭載されています。VM 上の検査ソフトウェアは、元のパケットを抽出し、検査します。トラフィックが許可されている場合は、元のパケットの IP アドレス、プロトコル、ポートを変更せずに GENEVE を使用して再カプセル化します。
パケットを返します。
パケット処理 VM は、Direct Server Return(DSR)を使用して、再カプセル化されたパケットをコンシューマー ネットワークに返送します。このプロセスでは、レスポンス トラフィックはネットワーク アプライアンスからクライアントに直接送信され、ロードバランサをバイパスして効率を向上させます。詳細については、 内部パススルー ネットワーク ロードバランサの仕組みをご覧ください。
制限事項
- ネットワーク パケットがインターセプト ルールと一致すると、Compute Engine はパケットを低速で処理します。パケット処理のレートは、マシンタイプ、パケットサイズ、CPU 使用率によって異なり、VPC ネットワーク外の宛先への下り(外向き)レートとほぼ同じです。
- リージョン ネットワーク ファイアウォール ポリシーは、パケット インターセプトをサポートしていません。
- プロデューサー インターセプト デプロイメントは、バックエンドとして Dynamic NIC を使用するインスタンスをサポートしていません。
インターセプトされた TCP セッションは SYN パケットで開始する必要があります。これにより、インターセプト アプライアンスはセッション全体を監視できます。不明な接続の場合、アプライアンスはインターセプト前に非 SYN パケットを破棄します。
SYN パケットは、新しい TCP 接続を開始する最初のパケットです。非 SYN パケットは、その接続内の他のパケットです。トラフィック パターンに非 SYN イニシエータまたは分割ルーティングが含まれている場合は、Cloud サポートにお問い合わせください。