


L'integrazione in banda di Network Security Integration ti consente di inserire le tue appliance di sicurezza di rete, come firewall o sistemi di rilevamento delle intrusioni, direttamente nel percorso del traffico di rete per l'ispezione. Puoi utilizzare queste appliance di rete per ispezionare il traffico alla ricerca di eventuali minacce identificate prima che il traffico raggiunga la destinazione.
Network Security Integration offre l'integrazione in banda utilizzando Cloud Next Generation Firewall e Packet Intercept tecnologie, fornendo un approccio incentrato sui servizi alle pipeline di elaborazione dei pacchetti. Packet Intercept è una Google Cloud funzionalità che ti consente di inserire appliance di rete nel percorso del traffico di rete senza modificare le policy di routing esistenti.
L'elaborazione dei pacchetti avviene prima che i pacchetti in uscita vengano instradati e dopo che i pacchetti instradati in entrata vengono ricevuti. L'integrazione in banda utilizza l'incapsulamento GENEVE (Generic Network Virtualization Encapsulation) per trasportare in modo sicuro i pacchetti tra le macchine virtuali (VM) di invio o ricezione e le VM di elaborazione dei pacchetti (le appliance di rete).
Vantaggi dell'integrazione in banda
L'integrazione in banda offre i seguenti vantaggi:
- Scalabilità: esegue il deployment di VM di elaborazione dei pacchetti che fungono da firewall basati su VM, sistemi di rilevamento delle intrusioni o appliance di rete. Puoi scalare le VM di elaborazione dei pacchetti in base alle tue esigenze.
- Incapsulamento GENEVE: conserva il pacchetto originale, inclusi gli indirizzi IP di origine e di destinazione, durante il trasporto tra una VM di invio o ricezione e le VM di elaborazione dei pacchetti per l'ispezione. Per saperne di più su GENEVE, consulta GENEVE RFC.
- Tecnologia Cloud NGFW: configura l'ispezione dei pacchetti
utilizzando le regole in entrata o in uscita nelle policy firewall gerarchiche o nelle policy firewall di rete
globali con l'azione
apply_security_profile_group. In questo modo viene rimossa la dipendenza dalle route in una rete VPC. Per saperne di più, consulta Come funziona l'integrazione in banda. - Traffico in uscita da internet diretto: consente alle appliance di sicurezza di rete di instradare il traffico in uscita ispezionato direttamente a internet. Per saperne di più, consulta Traffico in uscita da internet diretto.
Modello producer e consumer
L'integrazione in banda utilizza un modello producer-consumer con la seguente configurazione:
- I producer di servizi forniscono un set scalabile di VM di ispezione dei pacchetti.
- I consumer di servizi utilizzano le regole firewall nelle policy firewall gerarchiche o nelle policy firewall di rete globali per specificare il traffico da ispezionare.
Producer di servizi
Un producer di servizi offre servizi di ispezione dei pacchetti tramite VM. Le VM possono essere appliance di rete o istanze che eseguono una soluzione software personalizzata. Il producer è responsabile della configurazione, della scalabilità e della manutenzione delle VM.
Un producer di servizi esegue il deployment e gestisce i bilanciatori del carico di rete passthrough interni che utilizzano le VM di backend per i servizi di ispezione dei pacchetti. Il producer rende disponibili i servizi di ispezione dei pacchetti ai consumer tramite i deployment di intercettazione a livello di zona, che vengono raggruppati in gruppi di deployment di intercettazione globali. Per saperne di più, consulta Configurare i servizi del producer.
Un producer di servizi utilizza i seguenti componenti chiave per offrire servizi di ispezione dei pacchetti:
Istanze VM: ospitano un'appliance di rete o una soluzione software personalizzata. Il producer è responsabile della configurazione, della scalabilità e della manutenzione delle VM. Il producer può utilizzare gruppi di istanze gestite a livello di zona o non gestite a livello di zona per ospitare le VM di ispezione dei pacchetti.
Bilanciatore del carico di rete passthrough interno: distribuisce il traffico alle VM di ispezione dei pacchetti di backend. La regola di forwarding del bilanciatore del carico funge da punto di ingresso per il traffico che deve essere ispezionato.
Deployment di intercettazione: una risorsa di zona che fa riferimento alla regola di forwarding del bilanciatore del carico di rete passthrough interno. Il deployment di intercettazione rappresenta l'offerta di servizi di ispezione del producer per la zona.
Gruppo di deployment di intercettazione: una risorsa globale che contiene più deployment di intercettazione a livello di zona.
Consumer del servizio
Un consumer di servizi utilizza i servizi di ispezione dei pacchetti offerti da un producer di servizi.
Puoi utilizzare i servizi di ispezione dei pacchetti con più producer in una rete VPC. Puoi anche configurare un endpoint firewall con Cloud Next Generation Firewall Enterprise nella stessa rete VPC. Gli endpoint firewall e i servizi di ispezione dei pacchetti che utilizzano l'integrazione in banda non si escludono a vicenda. Puoi utilizzarli in parallelo per soddisfare i tuoi requisiti di sicurezza. Per saperne di più, consulta Configurare i servizi del consumer.
Un consumer di servizi utilizza i seguenti componenti chiave per inviare il traffico ai servizi di ispezione dei pacchetti di un producer:
Gruppo di endpoint di intercettazione: una risorsa globale a livello di progetto che fa riferimento al gruppo di deployment di intercettazione del producer di servizi.
Il gruppo di endpoint di intercettazione esprime l'intenzione del consumer di utilizzare i servizi di ispezione dei pacchetti offerti dal gruppo di deployment di intercettazione di un producer di servizi in una o più zone della rete VPC del consumer.
Associazione di gruppi di endpoint di intercettazione: una risorsa globale a livello di progetto che collega logicamente un gruppo di endpoint di intercettazione a una o più reti VPC consumer.
Regole firewall: regole delle policy firewall gerarchiche o delle policy firewall di rete globali che indirizzano il traffico alle VM di ispezione dei pacchetti.
Profilo di sicurezza: una risorsa globale che fa riferimento a un gruppo di endpoint di intercettazione.
Gruppo di profili di sicurezza: una risorsa globale a livello di organizzazione e a livello di progetto che fa riferimento a un profilo di sicurezza. Le regole di una policy del firewall fanno riferimento al gruppo di profili di sicurezza e utilizzano l'azione
apply_security_profile_groupper inviare i pacchetti al servizio di ispezione dei pacchetti di un producer.
Le regole firewall di intercettazione sono stateful. Quando una nuova sessione corrisponde a una regola, tutti i pacchetti in entrata e in uscita successivi associati a quella sessione vengono intercettati e incapsulati con il gruppo di profili di sicurezza appropriato nell'intestazione GENEVE.
Modello di deployment dell'integrazione in banda
L'integrazione in banda si basa su un modello producer-consumer.
La figura 1 mostra l'architettura di deployment di alto livello del servizio di integrazione in banda.
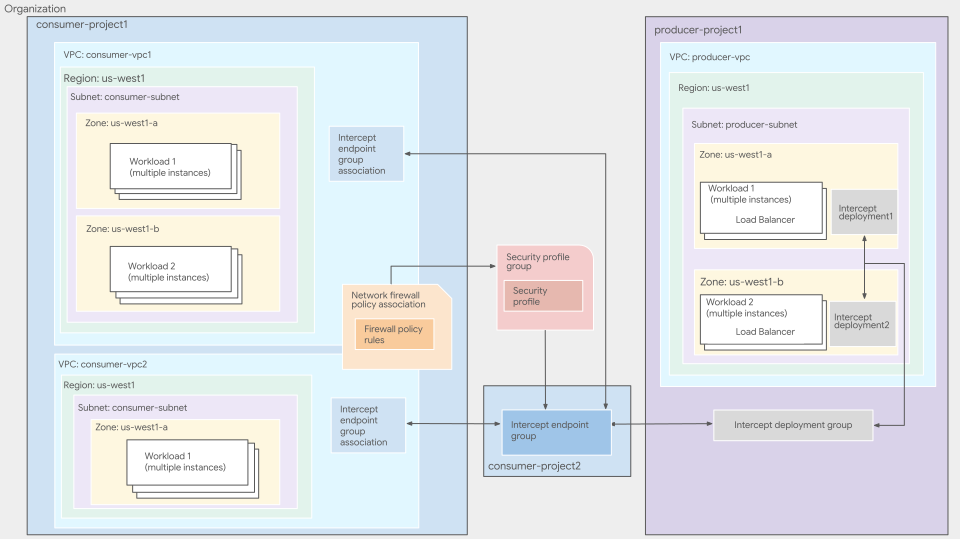
Il diagramma mostra la seguente configurazione producer-consumer:
producer-project1è un progetto di producer di servizi che contiene una rete VPC,producer-vpc. La rete è configurata con la seguente configurazione:- Il producer di servizi fornisce servizi di ispezione dei pacchetti nelle zone
us-west1-aeus-west1-b. - Ogni zona ha un set di VM di ispezione dei pacchetti, un bilanciatore del carico di rete passthrough interno e un deployment di intercettazione.
- I servizi di ispezione dei pacchetti del producer di servizi sono raggruppati in un unico gruppo di deployment di intercettazione.
- Il producer di servizi fornisce servizi di ispezione dei pacchetti nelle zone
consumer-project1è un progetto di consumer di servizi che contiene due reti VPC,consumer-vpc1econsumer-vpc2. Entrambe le reti sono configurate per utilizzare il servizio di intercettazione dei pacchetti del producer con la seguente configurazione:L'ordine di valutazione delle policy del firewall e delle regole di ogni rete è impostato su
BEFORE_CLASSIC_FIREWALL.Ogni rete ha la propria associazione di gruppi di endpoint di intercettazione che fa riferimento a un gruppo di endpoint di intercettazione comune. Nel diagramma, il gruppo di endpoint di intercettazione comune si trova nel progetto consumer
consumer-project2. Il gruppo di endpoint di intercettazione esprime l'intenzione del consumer di utilizzare il gruppo di deployment di intercettazione del producer.Nell'organizzazione del consumer, il cliente ha creato un gruppo di profili di sicurezza contenente un profilo di sicurezza. Il profilo di sicurezza fa riferimento allo stesso gruppo di endpoint di intercettazione associato alle reti VPC
consumer-vpc1econsumer-vpc2.Per indirizzare i pacchetti ai servizi di ispezione dei pacchetti del producer, il consumer utilizza le regole in entrata o in uscita in una policy del firewall.
Traffico in uscita da internet diretto
L'integrazione in banda supporta il modello di deployment traffico in uscita da internet diretto. In questo modello, l'appliance di rete nella rete del producer ispeziona il traffico destinato a internet e lo invia direttamente a internet pubblico tramite la sua interfaccia di rete esterna. L'appliance instrada quindi il pacchetto di risposta internet direttamente alla VM consumer utilizzando GENEVE.
Per utilizzare il modello di deployment del traffico in uscita da internet diretto, configura l'appliance di rete per il traffico in uscita da internet diretto come descritto nella documentazione dell'appliance. Non sono necessarie configurazioni aggiuntive nelle reti VPC del producer o del consumer o nelle risorse in banda. Le reti VPC consumer non richiedono nemmeno Cloud NAT o route internet predefinite.
Confrontare i flussi di traffico in banda
Quando un'appliance di rete non è configurata per il traffico in uscita da internet diretto, il traffico destinato a internet attraversa il confine tra le reti VPC due volte in ogni direzione, per un totale di quattro hop:
- Hop 1:la VM consumer invia il pacchetto in uscita attraverso il confine dalla rete VPC consumer all'appliance di rete nella rete VPC producer tramite il tunnel GENEVE.
- Hop 2:l'appliance di rete ispeziona il pacchetto e invia il pacchetto originale attraverso il confine alla rete VPC consumer tramite il tunnel GENEVE. La VM consumer instrada quindi il pacchetto a internet tramite Cloud NAT o un indirizzo IP esterno.
- Hop 3:la VM consumer riceve il pacchetto di risposta internet e lo invia attraverso il confine all'appliance di rete nella rete VPC producer tramite il tunnel GENEVE per l'ispezione in entrata.
- Hop 4:l'appliance di rete ispeziona la risposta e la invia di nuovo attraverso il confine alla VM consumer tramite il tunnel GENEVE.
Quando un'appliance di rete è configurata per il traffico in uscita da internet diretto, il traffico destinato a internet attraversa il confine tra le reti VPC una volta in ogni direzione, per un totale di due hop:
- Hop 1:la VM consumer invia il pacchetto in uscita attraverso il confine della rete VPC all'appliance di rete nella rete VPC producer tramite il tunnel GENEVE. Dopo l'ispezione, l'appliance instrada il pacchetto direttamente a internet tramite la sua interfaccia esterna.
- Hop 2:l'appliance di rete riceve il pacchetto di risposta internet sulla sua interfaccia esterna, lo ispeziona e lo invia attraverso il confine alla rete VPC consumer tramite il tunnel GENEVE.
Con il traffico in uscita da internet diretto, i pacchetti in uscita ignorano l'hop di ritorno alla rete VPC consumer. Non è necessario configurare i gateway Cloud NAT o gli indirizzi IP esterni nelle reti VPC consumer. Questo approccio centralizza l'infrastruttura e i costi rivolti a internet.
Come funziona l'integrazione in banda
Nell'integrazione in banda, un pacchetto nel traffico di un consumer viene intercettato quando corrisponde a una regola firewall che utilizza l'azione apply_security_profile_group.
I pacchetti che corrispondono alla regola firewall vengono inviati al bilanciatore del carico di rete passthrough interno nella rete VPC del producer di servizi.
Requisiti per l'ispezione dei pacchetti
Affinché una regola firewall intercetti correttamente il traffico consumer, devono essere soddisfatte le seguenti condizioni:
- La regola firewall che utilizza l'azione
apply_security_profile_groupdeve appartenere a una policy del firewall gerarchica o a una policy del firewall di rete globale associata a una rete VPC consumer. - L'associazione di gruppi di endpoint di intercettazione del consumer deve associare la rete VPC del consumer al gruppo di endpoint di intercettazione corretto.
Il gruppo di profili di sicurezza della regola firewall deve contenere il profilo di sicurezza che fa riferimento al gruppo di endpoint di intercettazione corretto.
I pacchetti non vengono intercettati se il gruppo di endpoint di intercettazione a cui fa riferimento il profilo di sicurezza della regola firewall non corrisponde al gruppo di endpoint di intercettazione associato alla rete VPC.
Affinità a livello di zona
Per ottimizzare la latenza e migliorare la velocità effettiva, puoi utilizzare l'affinità a livello di zona per i deployment di Network Security Integration e configurare l'intercettazione a livello di zona con i backend regionali. Quando abiliti l'affinità a livello di zona, il deployment di intercettazione a livello di zona fa riferimento a un bilanciatore del carico di rete passthrough interno regionale che ha backend in più zone all'interno della stessa regione. Se esistono istanze VM integre nella stessa zona del traffico di origine, questa configurazione preferisce instradare i pacchetti alle istanze VM di ispezione all'interno della stessa zona.
Flusso di pacchetti
Quando un pacchetto corrisponde a una regola firewall che soddisfa i requisiti per l'ispezione dei pacchetti, Google Cloud elabora il pacchetto nel seguente modo:
Intercetta il pacchetto nella zona della rete VPC consumer.
Google Cloud intercetta i pacchetti in base alla direzione del traffico:
Traffico in uscita (pacchetti inviati da una VM): i pacchetti che corrispondono a una regola firewall in uscita per l'ispezione dei pacchetti vengono intercettati prima che il pacchetto venga instradato.
Se a una VM è assegnato un indirizzo IPv4 esterno alla sua NIC o se una NIC VM utilizza un gateway Cloud NAT, Google Cloud modifica l'indirizzo IPv4 di origine del pacchetto dopo l'elaborazione delle regole firewall in uscita e l'ispezione dei pacchetti, ma prima di instradare il pacchetto in uscita.
Traffico in entrata (pacchetti ricevuti da una VM): i pacchetti che corrispondono a una regola firewall in entrata per l'ispezione dei pacchetti vengono intercettati dopo che il pacchetto è stato instradato.
Se a una VM è assegnato un indirizzo IPv4 esterno alla sua NIC o se una NIC VM utilizza un gateway Cloud NAT, Google Cloud modifica l'indirizzo IPv4 di destinazione del pacchetto dopo aver ricevuto il pacchetto in entrata instradato, ma prima di elaborare le regole firewall in entrata e l'ispezione dei pacchetti.
Incapsula il pacchetto.
Durante la fase di elaborazione del firewall, il pacchetto in uscita o in entrata originale viene incapsulato utilizzando il protocollo GENEVE. Questo incapsulamento conserva gli indirizzi IP di origine e di destinazione del pacchetto originale nel payload del pacchetto GENEVE.
Invia il pacchetto incapsulato al producer di servizi.
Il pacchetto incapsulato viene inviato a una VM di backend di un bilanciatore del carico di rete passthrough interno nella rete VPC del producer di servizi. Il bilanciatore del carico specifico viene selezionato in base alla zona della VM il cui traffico è stato intercettato e alla configurazione del gruppo di deployment di intercettazione a cui fa riferimento il gruppo di endpoint di intercettazione.
Elabora il pacchetto.
Le VM di backend del producer ricevono i pacchetti incapsulati GENEVE sulla porta
UDP6081. Ogni VM di elaborazione dei pacchetti ha un software che comprende come estrarre il pacchetto originale dal pacchetto GENEVE.Il software di ispezione sulle VM estrae il pacchetto originale, lo ispeziona e, se il traffico è consentito, lo incapsula di nuovo utilizzando GENEVE senza modificare gli indirizzi IP, i protocolli e le porte del pacchetto originale.
Restituisci il pacchetto.
La VM di elaborazione dei pacchetti invia il pacchetto incapsulato di nuovo alla rete consumer utilizzando il ritorno diretto del server (DSR). In questo processo, il traffico di risposta va direttamente dall'appliance di rete al client, bypassando il bilanciatore del carico per migliorare l'efficienza. Per saperne di più, consulta Come funzionano i bilanciatori del carico di rete passthrough interni.
Limitazioni
- Quando i pacchetti di rete corrispondono a una regola di intercettazione, Compute Engine li elabora a una velocità inferiore. La velocità di elaborazione dei pacchetti dipende dal tipo di macchina, dalle dimensioni dei pacchetti e dall'utilizzo della CPU ed è simile alle velocità di traffico in uscita verso le destinazioni esterne a una rete VPC network.
- Le policy firewall di rete regionali non supportano Packet Intercept.
- I deployment di intercettazione del producer non supportano le istanze con NIC dinamiche come backend.
Le sessioni TCP intercettate devono iniziare con un pacchetto SYN, in modo che l'appliance di intercettazione possa osservare l'intera sessione. Per le connessioni sconosciute, l'appliance elimina tutti i pacchetti non SYN prima dell'intercettazione.
Un pacchetto SYN è il primo pacchetto che avvia una nuova connessione TCP. Un pacchetto non SYN è qualsiasi altro pacchetto all'interno di quella connessione. Se i pattern di traffico includono iniziatori non SYN o routing suddiviso, contatta l'assistenza Cloud per ricevere assistenza.
Passaggi successivi
- Configurare i servizi del producer
- Configurare i servizi del consumer
- Fornitori partner di integrazione in banda