


Integrasi dalam band Network Security Integration memungkinkan Anda menyisipkan perangkat keamanan jaringan Anda sendiri, seperti firewall atau sistem deteksi penyusup, langsung di jalur traffic jaringan untuk inspeksi. Anda dapat menggunakan perangkat jaringan ini untuk memeriksa traffic terkait ancaman yang teridentifikasi sebelum traffic mencapai tujuannya.
Network Security Integration menawarkan integrasi dalam band menggunakan teknologi Cloud Next Generation Firewall dan Packet Intercept, yang memberikan pendekatan berpusat pada layanan untuk pipeline pemrosesan paket. Penyadapan Paket adalah kemampuan Google Cloud yang memungkinkan Anda menyisipkan peralatan jaringan di jalur traffic jaringan tanpa mengubah kebijakan perutean yang ada.
Pemrosesan paket terjadi sebelum paket keluar dirutekan dan setelah paket masuk yang dirutekan diterima. Integrasi dalam band menggunakan enkapsulasi Generic Network Virtualization Encapsulation (GENEVE) untuk mentranspor paket secara aman antara virtual machine (VM) pengirim atau penerima, dan VM pemrosesan paket (peralatan jaringan Anda).
Manfaat integrasi dalam band
Integrasi dalam band memberikan manfaat berikut:
- Skalabilitas: men-deploy VM pemrosesan paket yang berfungsi sebagai firewall berbasis VM, sistem deteksi intrusi, atau peralatan jaringan. Anda dapat menskalakan VM pemrosesan paket untuk memenuhi kebutuhan Anda.
- Enkapsulasi Geneve: mempertahankan paket asli, termasuk alamat IP sumber dan tujuannya saat paket ditranspor antara VM pengirim atau penerima, dan VM pemrosesan paket untuk diperiksa. Untuk mengetahui informasi selengkapnya tentang GENEVE, lihat RFC GENEVE.
- Teknologi Cloud NGFW: mengonfigurasi inspeksi paket dengan
menggunakan aturan masuk atau keluar dalam kebijakan firewall hierarkis atau kebijakan firewall jaringan global dengan tindakan
apply_security_profile_group. Tindakan ini menghapus dependensi pada rute di jaringan VPC. Untuk mengetahui informasi selengkapnya, lihat Cara kerja integrasi dalam band. - Egress internet langsung: memungkinkan perangkat keamanan jaringan merutekan traffic keluar yang diperiksa langsung ke internet. Untuk mengetahui informasi selengkapnya, lihat Egress internet langsung.
Model produsen dan konsumen
Integrasi dalam band menggunakan model produsen-konsumen dengan penyiapan berikut:
- Produsen layanan menyediakan serangkaian VM inspeksi paket yang skalabel.
- Konsumen layanan menggunakan aturan firewall dalam kebijakan firewall hierarkis atau kebijakan firewall jaringan global untuk menentukan traffic yang akan diperiksa.
Produsen layanan
Produsen layanan menawarkan layanan inspeksi paket melalui VM. VM dapat berupa perangkat jaringan, atau instance yang menjalankan solusi software kustom. Produsen bertanggung jawab untuk mengonfigurasi, menskalakan, dan memelihara VM.
Produsen layanan men-deploy dan mengelola Load Balancer Jaringan passthrough internal yang menggunakan VM backend untuk layanan inspeksi paket. Produsen menyediakan layanan inspeksi paket kepada konsumen melalui deployment pencegatan zonal, yang dikelompokkan ke dalam grup deployment pencegatan global. Untuk mengetahui informasi selengkapnya, lihat Menyiapkan layanan produsen.
Produsen layanan menggunakan komponen utama berikut untuk menawarkan layanan inspeksi paket:
Instance VM: menghosting peralatan jaringan atau solusi software kustom. Produsen bertanggung jawab untuk mengonfigurasi, menskalakan, dan memelihara VM. Produsen dapat menggunakan grup instance terkelola zonal atau tidak terkelola zonal untuk menghosting VM pemeriksaan paket.
Load Balancer Jaringan passthrough internal: mendistribusikan traffic ke VM inspeksi paket backend. Aturan penerusan load balancer bertindak sebagai titik entri untuk traffic yang perlu diperiksa.
Penerapan intersepsi: resource zonal yang mereferensikan aturan penerusan Load Balancer Jaringan passthrough internal. Deployment pencegatan mewakili penawaran layanan inspeksi produsen untuk zona tersebut.
Grup deployment pencegatan: resource global yang berisi beberapa deployment pencegatan zonal.
Konsumen layanan
Konsumen layanan menggunakan layanan inspeksi paket yang ditawarkan oleh produsen layanan.
Anda dapat menggunakan layanan inspeksi paket dengan beberapa produsen dalam jaringan VPC. Anda juga dapat mengonfigurasi endpoint firewall dengan Cloud Next Generation Firewall Enterprise di jaringan VPC yang sama. Endpoint firewall dan layanan pemeriksaan paket yang menggunakan integrasi dalam band tidak saling eksklusif. Anda dapat menggunakannya secara paralel untuk memenuhi persyaratan keamanan Anda. Untuk mengetahui informasi selengkapnya, lihat Menyiapkan layanan konsumen.
Konsumen layanan menggunakan komponen utama berikut untuk mengirim traffic ke layanan inspeksi paket produsen:
Grup endpoint intersep: resource global per project yang mereferensikan grup deployment intersep produsen layanan.
Grup endpoint mencegat menyatakan niat konsumen untuk menggunakan layanan inspeksi paket yang ditawarkan oleh grup deployment pencegat produsen layanan, di satu atau beberapa zona jaringan VPC konsumen.
Asosiasi grup endpoint pencegat: resource global per project yang secara logis menghubungkan grup endpoint pencegat ke satu atau beberapa jaringan VPC konsumen.
Aturan firewall: aturan kebijakan firewall hierarkis atau kebijakan firewall jaringan global yang mengarahkan traffic ke VM inspeksi paket.
Profil keamanan: resource global yang mereferensikan grup endpoint pencegat.
Grup profil keamanan: resource tingkat project, tingkat organisasi, dan global yang mereferensikan profil keamanan. Aturan dalam kebijakan firewall mereferensikan grup profil keamanan dan menggunakan tindakan
apply_security_profile_groupuntuk mengirim paket ke layanan inspeksi paket produsen.
Aturan firewall mencegat bersifat stateful. Saat sesi baru cocok dengan aturan, semua paket masuk dan keluar berikutnya yang terkait dengan sesi tersebut akan dicegat dan dienkapsulasi dengan grup profil keamanan yang sesuai di header GENEVE.
Model deployment integrasi dalam band
Integrasi dalam band didasarkan pada model produsen-konsumen.
Gambar 1 menunjukkan arsitektur deployment tingkat tinggi dari layanan integrasi dalam band.
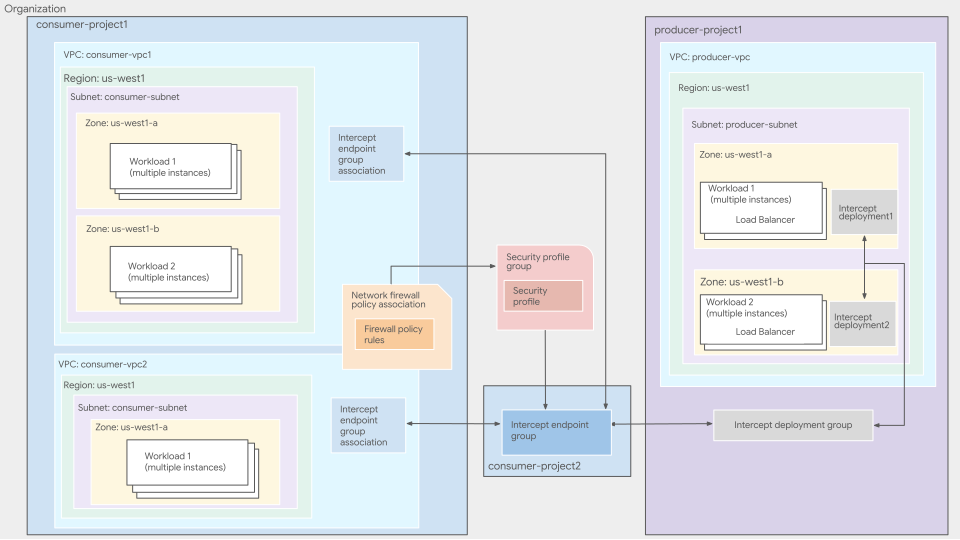
Diagram menunjukkan penyiapan produsen-konsumen berikut:
producer-project1adalah project produsen layanan yang berisi satu jaringan VPC,producer-vpc. Jaringan dikonfigurasi dengan penyiapan berikut:- Produsen layanan menyediakan layanan inspeksi paket di zona
us-west1-adanus-west1-b. - Setiap zona memiliki serangkaian VM inspeksi paket, Load Balancer Jaringan passthrough internal, dan deployment pencegatan.
- Layanan inspeksi paket produsen layanan dikelompokkan ke dalam satu grup deployment pencegatan.
- Produsen layanan menyediakan layanan inspeksi paket di zona
consumer-project1adalah project konsumen layanan yang berisi dua jaringan VPC,consumer-vpc1danconsumer-vpc2. Kedua jaringan dikonfigurasi untuk menggunakan layanan pencegatan paket produsen dengan penyiapan berikut:Urutan evaluasi kebijakan dan aturan firewall setiap jaringan ditetapkan ke
BEFORE_CLASSIC_FIREWALL.Setiap jaringan memiliki asosiasi grup endpoint pencegatnya sendiri yang mereferensikan grup endpoint pencegat umum. Dalam diagram, grup endpoint pencegat umum berada di project konsumen
consumer-project2. Grup endpoint pencegat menyatakan niat konsumen untuk menggunakan grup deployment pencegat produsen.Di organisasi konsumen, pelanggan telah membuat grup profil keamanan yang berisi profil keamanan. Profil keamanan mereferensikan grup endpoint pencegat yang sama yang terkait dengan jaringan VPC
consumer-vpc1danconsumer-vpc2.Untuk mengarahkan paket ke layanan inspeksi paket produsen, konsumen menggunakan aturan ingress atau egress dalam kebijakan firewall.
Traffic keluar internet langsung
Integrasi dalam band mendukung model deployment keluar internet langsung. Dalam model ini, peralatan jaringan di jaringan produsen memeriksa traffic yang terikat ke internet dan mengirimkannya langsung ke internet publik melalui antarmuka jaringan eksternalnya. Kemudian, appliance merutekan paket respons internet langsung ke VM konsumen menggunakan GENEVE.
Untuk menggunakan model deployment traffic keluar internet langsung, konfigurasi perangkat jaringan Anda untuk traffic keluar internet langsung seperti yang dijelaskan dalam dokumentasi perangkat. Anda tidak memerlukan konfigurasi tambahan di jaringan VPC produsen atau konsumen atau resource dalam band. Jaringan VPC konsumen juga tidak memerlukan Cloud NAT atau rute internet default.
Membandingkan alur traffic dalam band
Jika appliance jaringan tidak dikonfigurasi untuk traffic keluar internet langsung, traffic yang terikat ke internet melintasi batas antara jaringan VPC dua kali di setiap arah, sehingga total empat hop:
- Hop 1: VM konsumen mengirimkan paket keluar melintasi batas dari jaringan VPC konsumen ke appliance jaringan di jaringan VPC produsen melalui tunnel GENEVE.
- Hop 2: perangkat jaringan memeriksa paket dan mengirim paket asli melintasi batas kembali ke jaringan VPC konsumen melalui tunnel GENEVE. VM konsumen kemudian merutekan paket ke internet melalui Cloud NAT atau alamat IP eksternal.
- Hop 3: VM konsumen menerima paket respons internet dan mengirimkannya melintasi batas ke peralatan jaringan di jaringan VPC produsen melalui tunnel GENEVE untuk pemeriksaan masuk.
- Hop 4: peralatan jaringan memeriksa respons dan mengirimkannya kembali melintasi batas ke VM konsumen melalui tunnel GENEVE.
Jika peralatan jaringan dikonfigurasi untuk keluar langsung dari internet, traffic yang ditujukan ke internet melintasi batas antara jaringan VPC satu kali di setiap arah, sehingga totalnya dua hop:
- Hop 1: VM konsumen mengirim paket keluar melintasi batas jaringan VPC ke appliance jaringan di jaringan VPC produsen melalui tunnel GENEVE. Setelah diperiksa, perangkat merutekan paket langsung ke internet melalui antarmuka eksternalnya.
- Hop 2: appliance jaringan menerima paket respons internet di antarmuka eksternalnya, memeriksanya, dan mengirim paket melintasi batas kembali ke jaringan VPC konsumen melalui tunnel GENEVE.
Dengan traffic keluar internet langsung, paket keluar melewati hop kembali ke jaringan VPC konsumen. Anda tidak perlu mengonfigurasi gateway Cloud NAT atau alamat IP eksternal di jaringan VPC konsumen. Pendekatan ini memusatkan infrastruktur dan biaya yang menghadap internet.
Cara kerja integrasi dalam band
Dalam integrasi dalam band, paket dalam traffic konsumen dicegat saat cocok dengan aturan firewall yang menggunakan tindakan apply_security_profile_group.
Paket yang cocok dengan aturan firewall dikirim ke Load Balancer Jaringan passthrough internal di jaringan VPC produsen layanan.
Persyaratan untuk inspeksi paket
Agar aturan firewall berhasil mencegat traffic konsumen, kondisi berikut harus dipenuhi:
- Aturan firewall yang menggunakan tindakan
apply_security_profile_groupharus menjadi bagian dari kebijakan firewall hierarkis atau kebijakan firewall jaringan global yang terkait dengan jaringan VPC konsumen. - Asosiasi grup endpoint intersepsi konsumen harus mengaitkan jaringan VPC konsumen dengan grup endpoint intersepsi yang benar.
Grup profil keamanan aturan firewall harus berisi profil keamanan yang mereferensikan grup endpoint pencegat yang benar.
Paket tidak dicegat jika grup endpoint pencegat yang dirujuk oleh profil keamanan aturan firewall tidak cocok dengan grup endpoint pencegat yang terkait dengan jaringan VPC.
Afinitas zonal
Untuk mengoptimalkan latensi dan meningkatkan throughput, Anda dapat menggunakan afinitas zonal untuk deployment Integrasi Keamanan Jaringan dan mengonfigurasi pencegatan zonal dengan backend regional. Saat Anda mengaktifkan afinitas zonal, deployment pencegat zonal Anda mereferensikan Load Balancer Jaringan passthrough internal regional yang memiliki backend di beberapa zona dalam region yang sama. Jika instance VM yang sehat ada di zona yang sama dengan traffic asal, maka konfigurasi ini lebih memilih untuk merutekan paket ke instance VM inspeksi dalam zona yang sama.
Alur paket
Jika paket cocok dengan aturan firewall yang memenuhi persyaratan untuk pemeriksaan paket, Google Cloud paket akan diproses sebagai berikut:
Menyadap paket di zona jaringan VPC konsumen.
Google Cloud mencegat paket berdasarkan arah traffic:
Traffic keluar (paket yang dikirim dari VM): paket yang cocok dengan aturan firewall keluar untuk pemeriksaan paket dicegat sebelum paket dirutekan.
Jika VM memiliki alamat IPv4 eksternal yang ditetapkan ke NIC-nya atau jika NIC VM menggunakan gateway Cloud NAT, Google Cloud alamat IPv4 sumber paket akan diubah setelah memproses aturan firewall keluar dan pemeriksaan paket, tetapi sebelum merutekan paket keluar.
Traffic masuk (paket yang diterima oleh VM): paket yang cocok dengan aturan firewall masuk untuk inspeksi paket dicegat setelah paket dirutekan.
Jika VM memiliki alamat IPv4 eksternal yang ditetapkan ke NIC-nya atau jika NIC VM menggunakan gateway Cloud NAT, Google Cloud mengubah alamat IPv4 tujuan paket setelah menerima paket masuk yang dirutekan, tetapi sebelum memproses aturan firewall masuk dan pemeriksaan paket.
Enkapsulasi paket.
Selama tahap pemrosesan firewall, paket keluar atau masuk asli di-enkapsulasi menggunakan protokol GENEVE. Enkapsulasi ini mempertahankan alamat IP sumber dan tujuan paket asli dalam payload paket GENEVE.
Kirim paket yang dienkapsulasi ke produsen layanan.
Paket yang dienkapsulasi dikirim ke VM backend Load Balancer Jaringan passthrough internal di jaringan VPC produsen layanan. Load balancer tertentu dipilih berdasarkan zona VM yang trafficnya dicegat dan konfigurasi grup deployment pencegat yang dirujuk oleh grup endpoint pencegat.
Proses paket.
VM backend produsen menerima paket yang dienkapsulasi GENEVE di port
UDP6081. Setiap VM pemrosesan paket memiliki software yang memahami cara mengekstrak paket asli dari paket GENEVE.Software inspeksi di VM mengekstrak paket asli, memeriksanya, dan jika traffic diizinkan, mengenkapsulasinya kembali menggunakan GENEVE tanpa mengubah alamat IP, protokol, dan port paket asli.
Mengembalikan paket.
VM pemrosesan paket mengirimkan kembali paket yang dienkapsulasi ulang ke jaringan konsumen menggunakan direct server return (DSR). Dalam proses ini, traffic respons langsung dari perangkat jaringan ke klien, melewati load balancer untuk meningkatkan efisiensi. Untuk mengetahui informasi selengkapnya, lihat Cara kerja Load Balancer Jaringan passthrough internal.
Batasan
- Jika paket jaringan cocok dengan aturan pencegatan, Compute Engine akan memproses paket dengan kecepatan yang lebih lambat. Kecepatan pemrosesan paket bergantung pada jenis mesin, ukuran paket, dan pemanfaatan CPU, dan serupa dengan kecepatan traffic keluar ke tujuan di luar jaringan VPC.
- Kebijakan firewall jaringan regional tidak mendukung Packet Intercept.
- Deployment intersep produser tidak mendukung instance dengan NIC Dinamis sebagai backend.
Sesi TCP yang dicegat harus dimulai dengan paket SYN, sehingga perangkat pencegat dapat mengamati sesi lengkap. Untuk koneksi yang tidak diketahui, perangkat akan membuang paket non-SYN sebelum dicegat.
Paket SYN adalah paket pertama yang memulai koneksi TCP baru. Paket non-SYN adalah paket lain dalam koneksi tersebut. Jika pola traffic Anda mencakup inisiator non-SYN atau perutean terpisah, hubungi Dukungan Cloud untuk mendapatkan saran.