


Mit der In-Band-Integration von Netzwerksicherheits-Integration können Sie Ihre eigenen Netzwerksicherheits-Appliances wie Firewalls oder Intrusion Detection Systems direkt in den Pfad des Netzwerkverkehrs einfügen, um ihn zu prüfen. Sie können diese Netzwerk-Appliances verwenden, um den Traffic auf erkannte Bedrohungen zu prüfen, bevor er sein Ziel erreicht.
Network Security Integration bietet In-Band-Integration mit Cloud Next Generation Firewall und Paketabfang technologien und verfolgt einen dienstorientierten Ansatz für Paketverarbeitungs Pipelines. Der Paketabfang ist eine Google Cloud Funktion, mit der Sie Netzwerk-Appliances in den Pfad des Netzwerkverkehrs einfügen können, ohne vorhandene Routingrichtlinien zu ändern.
Die Paketverarbeitung erfolgt, bevor ausgehende Pakete weitergeleitet werden und nachdem eingehende weitergeleitete Pakete empfangen wurden. Bei der In-Band-Integration wird die GENEVE-Kapselung (Generic Network Virtualization Encapsulation) verwendet, um Pakete sicher zwischen den sendenden oder empfangenden VMs (virtuellen Maschinen) und den VMs für die Paketverarbeitung (Ihre Netzwerk-Appliances) zu übertragen.
Vorteile der In-Band-Integration
Die In-Band-Integration bietet folgende Vorteile:
- Skalierbarkeit: Stellt VMs für die Paketverarbeitung bereit, die als VM-basierte Firewalls, Angriffserkennungssysteme oder Netzwerk-Appliances fungieren. Sie können die VMs für die Paketverarbeitung nach Bedarf skalieren.
- GENEVE-Kapselung: Behält das ursprüngliche Paket einschließlich der Quell- und Ziel-IP-Adressen bei, wenn das Paket zwischen einer sendenden oder empfangenden VM und den VMs für die Paketverarbeitung zur Prüfung übertragen wird. Weitere Informationen zu GENEVE finden Sie unter GENEVE RFC.
- Cloud NGFW-Technologie: Konfiguriert die Paketprüfung mithilfe von Regeln für eingehenden oder ausgehenden Traffic in hierarchischen Firewallrichtlinien oder globalen
Netzwerk-Firewallrichtlinien mit der
apply_security_profile_groupAktion. Dadurch wird die Abhängigkeit von Routen in einem VPC-Netzwerk entfernt. Weitere Informationen finden Sie unter Funktionsweise der In-Band-Integration. - Direkter ausgehender Internettraffic: Ermöglicht es Netzwerksicherheits-Appliances, geprüften ausgehenden Traffic direkt an das Internet weiterzuleiten. Weitere Informationen finden Sie unter Direkter ausgehender Internettraffic.
Modell für Ersteller und Nutzer
Bei der In-Band-Integration wird ein Modell für Ersteller und Nutzer mit der folgenden Konfiguration verwendet:
- Dienstersteller bieten eine skalierbare Reihe von VMs für die Paketprüfung an.
- Dienstnutzer geben mit Firewallregeln in hierarchischen Firewall richtlinien oder globalen Netzwerk-Firewall richtlinien an, welcher Traffic geprüft werden soll.
Dienstersteller
Ein Dienstersteller bietet Dienste zur Paketprüfung über VMs an. Die VMs können Netzwerk-Appliances oder Instanzen sein, auf denen eine benutzerdefinierte Softwarelösung ausgeführt wird. Der Ersteller ist für die Konfiguration, Skalierung und Wartung der VMs verantwortlich.
Ein Dienstersteller stellt interne Passthrough-Network Load Balancer bereit und verwaltet sie, die Backend-VMs für Dienste zur Paket prüfung verwenden. Der Ersteller stellt die Dienste zur Paketprüfung Nutzern über zonale Abfangbereitstellungen zur Verfügung, die in globalen Abfangbereitstellungsgruppen zusammengefasst sind. Weitere Informationen finden Sie unter Dienste für Ersteller einrichten.
Ein Dienstersteller verwendet die folgenden Schlüsselkomponenten, um Dienste zur Paketprüfung anzubieten:
VM-Instanzen: Hosten eine Netzwerk-Appliance oder eine benutzerdefinierte Softwarelösung. Der Ersteller ist für die Konfiguration, Skalierung und Wartung der VMs verantwortlich. Der Ersteller kann entweder zonale nicht verwaltete oder zonale verwaltete Instanzgruppen verwenden, um die VMs für die Paketprüfung zu hosten.
Interner Passthrough-Network Load Balancer: Verteilt den Traffic auf Backend-VMs für die Paketprüfung. Die Weiterleitungsregel des Load-Balancers dient als Einstiegspunkt für Traffic, der geprüft werden muss.
Abfangbereitstellung: Eine zonale Ressource, die auf die Weiterleitungsregel des internen Passthrough-Network Load Balancers verweist. Die Abfangbereitstellung stellt das Angebot des Erstellers für den Prüfdienst für die Zone dar.
Abfangbereitstellung gruppe: Eine globale Ressource, die mehrere zonale Abfangbereitstellungen enthält.
Dienstnutzer
Ein Dienstnutzer verwendet die Dienste zur Paketprüfung, die von einem Dienstersteller angeboten werden.
Sie können Dienste zur Paketprüfung mit mehreren Erstellern in einem VPC-Netzwerk verwenden. Sie können auch einen Firewall-Endpunkt mit Cloud Next Generation Firewall Enterprise im selben VPC-Netzwerk konfigurieren. Firewall-Endpunkte und Dienste zur Paketprüfung mit In-Band-Integration schließen sich nicht gegenseitig aus. Sie können sie parallel verwenden, um Ihre Sicherheitsanforderungen zu erfüllen. Weitere Informationen finden Sie unter Dienste für Nutzer einrichten.
Ein Dienstnutzer verwendet die folgenden Schlüsselkomponenten, um Traffic an die Dienste zur Paketprüfung eines Erstellers zu senden:
Abfangendpunkt gruppe: Eine globale Ressource pro Projekt, die auf die Abfangbereitstellungsgruppe des Diensterstellers verweist.
Die Abfangendpunktgruppe drückt die Absicht des Nutzers aus, Dienste zur Paketprüfung zu verwenden, die von der Abfangbereitstellungsgruppe eines Diensterstellers in einer oder mehreren Zonen des VPC-Netzwerk des Nutzers angeboten werden.
Abfangendpunktgruppen -Verknüpfung: Eine globale Ressource pro Projekt, die eine Abfangendpunkt gruppe logisch mit einem oder mehreren VPC-Netzwerken des Nutzers verbindet.
Firewall regeln: Regeln für hierarchische Firewallrichtlinien oder globale Netzwerk-Firewallrichtlinien, die Traffic an VMs für die Paketprüfung weiterleiten.
Sicherheit sprofil: Eine globale Ressource, die auf eine Abfangendpunktgruppe verweist.
Sicherheitsprofil gruppe: Eine globale Ressource auf Organisations- und Projektebene, die auf ein Sicherheitsprofil verweist. Regeln in einer Firewallrichtlinie verweisen auf die Sicherheitsprofilgruppe und verwenden die Aktion
apply_security_profile_group, um Pakete an den Dienst zur Paketprüfung eines Erstellers zu senden.
Abfang-Firewallregeln sind zustandsorientiert. Wenn eine neue Sitzung mit einer Regel übereinstimmt, werden alle nachfolgenden eingehenden und ausgehenden Pakete, die mit dieser Sitzung verknüpft sind, abgefangen und mit der entsprechenden Sicherheitsprofilgruppe im GENEVE-Header gekapselt.
Bereitstellungsmodell für die In-Band-Integration
Die In-Band-Integration basiert auf einem Modell für Ersteller und Nutzer.
Abbildung 1 zeigt die allgemeine Bereitstellungsarchitektur des In-Band-Integrationsdienstes.
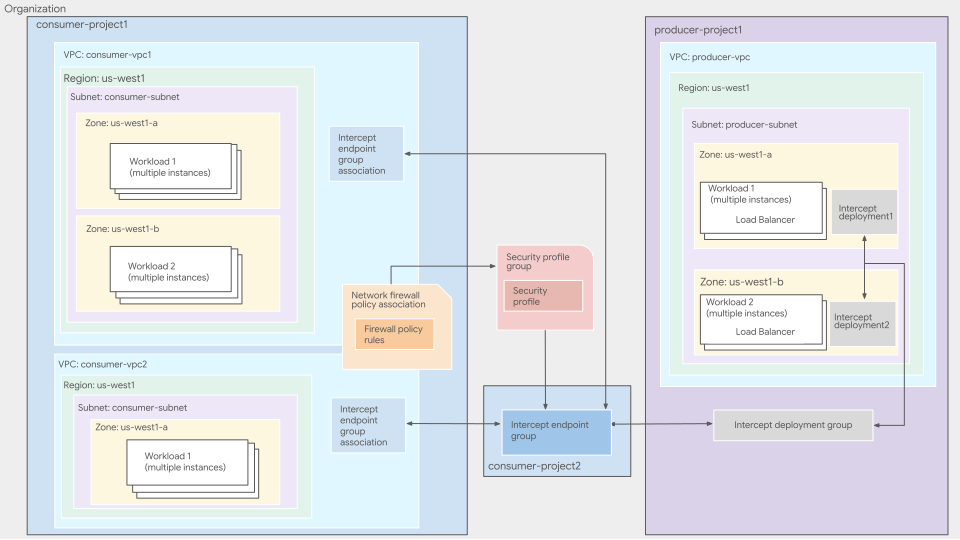
Das Diagramm zeigt die folgende Konfiguration für Ersteller und Nutzer:
producer-project1ist ein Diensterstellerprojekt, das ein VPC-Netzwerk (producer-vpc) enthält. Das Netzwerk ist mit der folgenden Konfiguration eingerichtet:- Der Dienstersteller bietet Dienste zur Paketprüfung in den Zonen
us-west1-aundus-west1-ban. - Jede Zone hat eine Reihe von VMs für die Paketprüfung, einen internen Passthrough-Network Load Balancer und eine Abfangbereitstellung.
- Die Dienste zur Paketprüfung des Diensterstellers sind in einer einzigen Abfangbereitstellungsgruppe zusammengefasst.
- Der Dienstersteller bietet Dienste zur Paketprüfung in den Zonen
consumer-project1ist ein Dienstnutzerprojekt, das zwei VPC-Netzwerke (consumer-vpc1undconsumer-vpc2) enthält. Beide Netzwerke sind so konfiguriert, dass sie den Paketabfangdienst des Erstellers mit der folgenden Konfiguration verwenden:Die Reihenfolge der Firewallrichtlinien- und Regelprüfung für jedes Netzwerk ist auf
BEFORE_CLASSIC_FIREWALLfestgelegt.Jedes Netzwerk hat eine eigene Abfangendpunktgruppen-Verknüpfung, die auf eine gemeinsame Abfangendpunktgruppe verweist. Im Diagramm befindet sich die gemeinsame Abfangendpunktgruppe im Nutzerprojekt
consumer-project2. Die Abfangendpunktgruppe drückt die Absicht des Nutzers aus, die Abfangbereitstellungsgruppe des Erstellers zu verwenden.In der Organisation des Nutzers hat der Kunde eine Sicherheitsprofilgruppe mit einem Sicherheitsprofil erstellt. Das Sicherheitsprofil verweist auf dieselbe Abfangendpunktgruppe, die mit den VPC-Netzwerken
consumer-vpc1undconsumer-vpc2verknüpft ist.Um Pakete an die Dienste zur Paketprüfung des Erstellers weiterzuleiten, verwendet der Nutzer Regeln für eingehenden oder ausgehenden Traffic in einer Firewallrichtlinie.
Direkter ausgehender Internettraffic
Die In-Band-Integration unterstützt das Bereitstellungsmodell Direkter ausgehender Internettraffic. In diesem Modell prüft die Netzwerk-Appliance im Erstellernetzwerk den für das Internet bestimmten Traffic und sendet ihn über die externe Netzwerkschnittstelle direkt an das öffentliche Internet. Die Appliance leitet das Internet-Antwortpaket dann direkt über GENEVE an die VM des Nutzers weiter.
Wenn Sie das Bereitstellungsmodell für direkten ausgehenden Internettraffic verwenden möchten, konfigurieren Sie Ihre Netzwerk-Appliance für direkten ausgehenden Internettraffic, wie in der Dokumentation der Appliance beschrieben. In Ihren VPC-Netzwerken für Ersteller und Nutzer oder In-Band-Ressourcen ist keine zusätzliche Konfiguration erforderlich. Für die VPC-Netzwerke des Nutzers sind auch keine Cloud NAT- oder Standard-Internetrouten erforderlich.
In-Band-Traffic-Flows vergleichen
Wenn eine Netzwerk-Appliance nicht für direkten ausgehenden Internettraffic konfiguriert ist, überquert der für das Internet bestimmte Traffic die Grenze zwischen VPC-Netzwerken zweimal in jede Richtung, insgesamt also viermal:
- Hop 1:Die VM des Nutzers sendet das ausgehende Paket über die Grenze vom VPC-Netzwerk des Nutzers zum VPC-Netzwerk des Erstellers über den GENEVE-Tunnel.
- Hop 2:Die Netzwerk-Appliance prüft das Paket und sendet das ursprüngliche Paket über die Grenze zurück zum VPC-Netzwerk des Nutzers über den GENEVE-Tunnel. Die VM des Nutzers leitet das Paket dann über Cloud NAT oder eine externe IP-Adresse an das Internet weiter.
- Hop 3:Die VM des Nutzers empfängt das Internet-Antwortpaket und sendet es über die Grenze an die Netzwerk-Appliance im VPC-Netzwerk des Erstellers über den GENEVE-Tunnel zur Prüfung des eingehenden Traffics.
- Hop 4:Die Netzwerk-Appliance prüft die Antwort und sendet sie über die Grenze zurück an die VM des Nutzers über den GENEVE-Tunnel.
Wenn eine Netzwerk-Appliance für direkten ausgehenden Internettraffic konfiguriert ist, überquert der für das Internet bestimmte Traffic die Grenze zwischen VPC-Netzwerken einmal in jede Richtung, insgesamt also zweimal:
- Hop 1:Die VM des Nutzers sendet das ausgehende Paket über die VPC-Netzwerkgrenze an die Netzwerk-Appliance im VPC-Netzwerk des Erstellers über den GENEVE-Tunnel. Nach der Prüfung leitet die Appliance das Paket über die externe Schnittstelle direkt an das Internet weiter.
- Hop 2:Die Netzwerk-Appliance empfängt das Internet-Antwortpaket über die externe Schnittstelle, prüft es und sendet das Paket über die Grenze zurück zum VPC-Netzwerk des Nutzers über den GENEVE-Tunnel.
Bei direktem ausgehenden Internettraffic umgehen ausgehende Pakete den Rückgabe-Hop zum VPC-Netzwerk des Nutzers. In VPC-Netzwerken des Nutzers müssen keine Cloud NAT-Gateways oder externen IP-Adressen konfiguriert werden. Dieser Ansatz zentralisiert die internetorientierte Infrastruktur und die Kosten.
Funktionsweise der In-Band-Integration
Bei der In-Band-Integration wird ein Paket im Traffic eines Nutzers abgefangen, wenn es mit einer Firewallregel übereinstimmt, die die Aktion apply_security_profile_group verwendet.
Pakete, die mit der Firewallregel übereinstimmen, werden an den internen Passthrough-Network Load Balancer im VPC-Netzwerk des Diensterstellers gesendet.
Anforderungen an die Paketprüfung
Damit eine Firewallregel den Traffic des Nutzers erfolgreich abfangen kann, müssen die folgenden Bedingungen erfüllt sein:
- Die Firewallregel, die die Aktion
apply_security_profile_groupverwendet, muss zu einer hierarchischen Firewallrichtlinie oder einer globalen Netzwerk-Firewallrichtlinie gehören, die mit einem VPC-Netzwerk des Nutzers verknüpft ist. - Die Abfangendpunktgruppen-Verknüpfung des Nutzers muss das VPC-Netzwerk des Nutzers mit der richtigen Abfangendpunktgruppe verknüpfen.
Die Sicherheitsprofilgruppe der Firewallregel muss das Sicherheitsprofil enthalten, das auf die richtige Abfangendpunktgruppe verweist.
Pakete werden nicht abgefangen, wenn die Abfangendpunktgruppe, auf die das Sicherheitsprofil der Firewallregel verweist, nicht mit der Abfangendpunktgruppe übereinstimmt, die mit dem VPC-Netzwerk verknüpft ist.
Zonale Affinität
Um die Latenz zu optimieren und den Durchsatz zu verbessern, können Sie die zonale Affinität für Bereitstellungen von Network Security Integration verwenden und den zonalen Abfang mit regionalen Back-Ends konfigurieren. Wenn Sie die zonale Affinität aktivieren, verweist Ihre zonale Abfangbereitstellung auf einen regionalen internen Passthrough-Network Load Balancer mit Back-Ends in mehreren Zonen innerhalb derselben Region. Wenn in derselben Zone wie der ursprüngliche Traffic fehlerfreie VM-Instanzen vorhanden sind, werden Pakete bevorzugt an VM-Instanzen zur Prüfung in dieser Zone weitergeleitet.
Paketfluss
Wenn ein Paket mit einer Firewallregel übereinstimmt, die die Anforderungen an die Paketprüfung erfüllt, Google Cloud verarbeitet es das Paket so:
Paket in der Zone des VPC-Netzwerk des Nutzers abfangen.
Google Cloud fängt Pakete basierend auf der Richtung des Traffics ab:
Ausgehender Traffic (Pakete, die von einer VM gesendet werden): Pakete, die mit einer Firewallregel für ausgehenden Traffic zur Paketprüfung übereinstimmen, werden bevor das Paket weitergeleitet wird, abgefangen.
Wenn einer VM eine externe IPv4-Adresse für die Netzwerkschnittstelle zugewiesen ist oder eine VM-Netzwerkschnittstelle ein Cloud NAT-Gateway verwendet, Google Cloud ändert die Quell- IPv4-Adresse des Pakets nach der Verarbeitung der Firewallregeln für ausgehenden Traffic und der Paketprüfung, aber vor dem Weiterleiten des ausgehenden Pakets.
Eingehender Traffic (Pakete, die von einer VM empfangen werden): Pakete, die mit einer Firewallregel für eingehenden Traffic zur Paketprüfung übereinstimmen, werden nachdem das Paket weitergeleitet wurde, abgefangen.
Wenn einer VM eine externe IPv4-Adresse zugewiesen ist für die Netzwerkschnittstelle oder eine VM-Netzwerkschnittstelle ein Cloud NAT-Gatewayverwendet, Google Cloud ändert die Ziel-IPv4-Adresse des Pakets nach dem Empfang des weitergeleiteten eingehenden Pakets, aber vor der Verarbeitung der Firewallregeln für eingehenden Traffic und der Paketprüfung.
Paket kapseln.
Während der Firewallverarbeitungsphase wird das ursprüngliche ausgehende oder eingehende Paket mit dem GENEVE-Protokoll gekapselt. Durch diese Kapselung bleiben die Quell- und Ziel-IP-Adressen des ursprünglichen Pakets in der Nutzlast des GENEVE-Pakets erhalten.
Gekapseltes Paket an den Dienstersteller senden.
Das gekapselte Paket wird an eine Backend-VM eines internen Passthrough-Network Load Balancers im VPC-Netzwerk des Diensterstellers gesendet. Der spezifische Load Balancer wird basierend auf der Zone der VM ausgewählt, deren Traffic abgefangen wurde, und der Konfiguration der Abfangbereitstellungsgruppe, auf die von der Abfangendpunktgruppe verwiesen wurde.
Paket verarbeiten.
Die Backend-VMs des Erstellers empfangen die GENEVE-gekapselten Pakete über den
UDP-Port6081. Jede VM für die Paketverarbeitung enthält Software, die weiß, wie das ursprüngliche Paket aus dem GENEVE-Paket extrahiert wird.Die Prüfsoftware auf den VMs extrahiert das ursprüngliche Paket, prüft es und kapselt es, wenn der Traffic zulässig ist, mit GENEVE neu, ohne die IP-Adressen, Protokolle und Ports des ursprünglichen Pakets zu ändern.
Paket zurückgeben.
Die VM für die Paketverarbeitung sendet das neu gekapselte Paket über Direct Server Return (DSR) zurück an das Netzwerk des Nutzers. Dabei wird der Antwort-Traffic direkt von der Netzwerk-Appliance an den Client gesendet, wobei der Load Balancer umgangen wird, um die Effizienz zu verbessern. Weitere Informationen finden Sie unter Funktionsweise interner Passthrough-Network Load Balancer.
Beschränkungen
- Wenn Netzwerkpakete mit einer Abfangregel übereinstimmen, verarbeitet Compute Engine die Pakete langsamer. Die Rate der Paketverarbeitung hängt vom Maschinentyp, der Paketgröße und der CPU-Auslastung ab und ähnelt den Raten für ausgehenden Traffic zu Zielen außerhalb eines VPC Netzwerks.
- Regionale Netzwerk-Firewallrichtlinien unterstützen keinen Paketabfang.
- Abfangbereitstellungen für Ersteller unterstützen keine Instanzen mit dynamischen Netzwerkschnittstellen als Back-Ends.
Abgefangene TCP-Sitzungen müssen mit einem SYN-Paket beginnen, damit die abfangende Appliance die gesamte Sitzung beobachten kann. Bei unbekannten Verbindungen löscht die Appliance alle Nicht-SYN-Pakete vor dem Abfangen.
Ein SYN-Paket ist das erste Paket, das eine neue TCP-Verbindung initiiert. Ein Nicht-SYN-Paket ist jedes andere Paket innerhalb dieser Verbindung. Wenn Ihre Traffic-Muster Nicht-SYN-Initiatoren oder Split-Routing umfassen, wenden Sie sich an den Cloud-Support.
Nächste Schritte
- Dienste für Ersteller einrichten
- Dienste für Nutzer einrichten
- Partneranbieter für die In-Band-Integration