תרחיש נפוץ לשימוש בבדיקות קישוריות הוא בדיקה בין שתי מכונות וירטואליות (VM) של Compute Engine באותן רשתות של ענן וירטואלי פרטי (VPC) או ברשתות VPC מקושרות.
בבדיקות קישוריות מסוג זה, נבדקת הנגישות באמצעות ניתוח של ההגדרות וניתוח של מישור הנתונים הפעיל. כדי לנתח את ההגדרה, הכלי לבדיקת הקישוריות מזהה ומעריך נתיב מעקב.
בתרשימי המעקב בדף הזה נעשה שימוש בסמלים שמתוארים במקרא הבא.

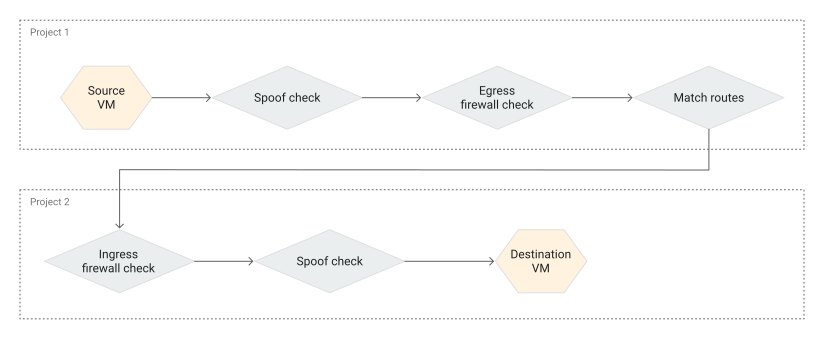
התרשים הבא מציג את נתיב המעקב האופייני בין שני מופעי VM. אובייקט Match routes יכול לייצג מסלולים שמנתבים תנועה ברשת VPC אחת או בין שתי רשתות VPC שכנות.
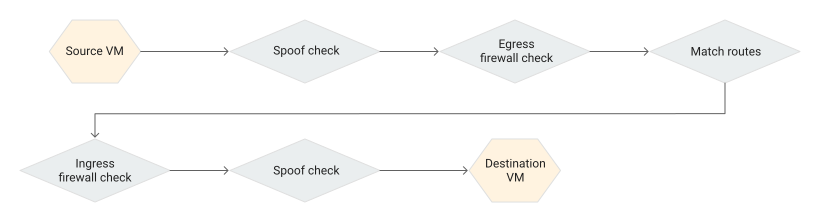
בשלבים הבאים מתוארות נקודות הבדיקה שמתאימות לכל נקודה בתרשים המעקב. יכול להיות שהבדיקה תיכשל בכל נקודת בדיקה. בתוצאות השאילתה מוצגת הסיבה לכל כשל. רשימה מלאה של מצבי הבדיקה וההודעות מופיעה במאמר מצבי ניתוח ההגדרה.
בדיקות הקישוריות מוודאות שמכונת ה-VM של המקור יכולה לשלוח מנות יוצאות עם כתובת ה-IP של המקור שצוינה, או שהיא יכולה להשתמש בתהליך ברירת המחדל של בדיקת הזיוף.
-
במהלך בדיקות הקישוריות מתבצעת בדיקת זיוף כשחבילה מדומה למכונה וירטואלית או ממנה משתמשת בכתובת IP שלא בבעלות המכונה הווירטואלית הזו. כתובות IP שבבעלות מכונה וירטואלית כוללות את כל כתובות ה-IP הפנימיות של המכונה הווירטואלית וכתובות IP משניות.
אם הכתובת היא כתובת שנראית כאילו היא מגיעה מתנועה חיצונית, שנקראת גם כתובת זרה, כתובת ה-IP לא עוברת את בדיקת הזיוף.
כדי לקבוע אם אפשר לשלוח מנות מעקב מהמקור, בדיקות קישוריות מאמתות את כללי חומת האש המתאימים לתעבורת נתונים יוצאת (egress). כחלק מהתהליך הזה, בדיקות קישוריות מתחילות בהערכה של כל כללי מדיניות חומת האש ההיררכיים שקיימים. במאמר הזה מוסבר איך כללים של מדיניות חומת אש היררכית וכללים של חומת אש ב-VPC משפיעים על הקישוריות.
בדיקות הקישוריות מוצאות (מתאימות) מסלול לכתובת ה-IP של היעד, לפי סדר הניתוב. אם אין מסלולים אחרים שזמינים למכונת ה-VM היעד, הכלי לבדיקת קישוריות משתמש בנתיב הסטטי שמוגדר כברירת מחדל, עם שער האינטרנט כנקודת הניתוב הבאה. כל רשתות ה-VPC משתמשות בנתיב ברירת המחדל הזה, אלא אם הסרתם אותו.
בדיקות קישוריות מאמתות שכללי חומת האש של הרשת מאפשרים לחבילה להגיע למכונה הווירטואלית של היעד. שוב, בדיקות הקישוריות מתחילות בהערכה של כל כללי המדיניות של חומת האש ההיררכית שקיימים.
אם צריך, הכלי לבדיקת קישוריות מריץ בדיקת זיוף על החבילה שמגיעה למכונה הווירטואלית השנייה.
בדיקות הקישוריות מוודאות שהמכונה הווירטואלית של היעד יכולה לקבל חבילה עם כתובת ה-IP של היעד שצוינה. אם הכתובת הזו היא כתובת IP חיצונית, צריך להפעיל את העברת ה-IP במכונה הווירטואלית של היעד. כתובת IP חיצונית היא כתובת שלא שייכת למכונה הווירטואלית.
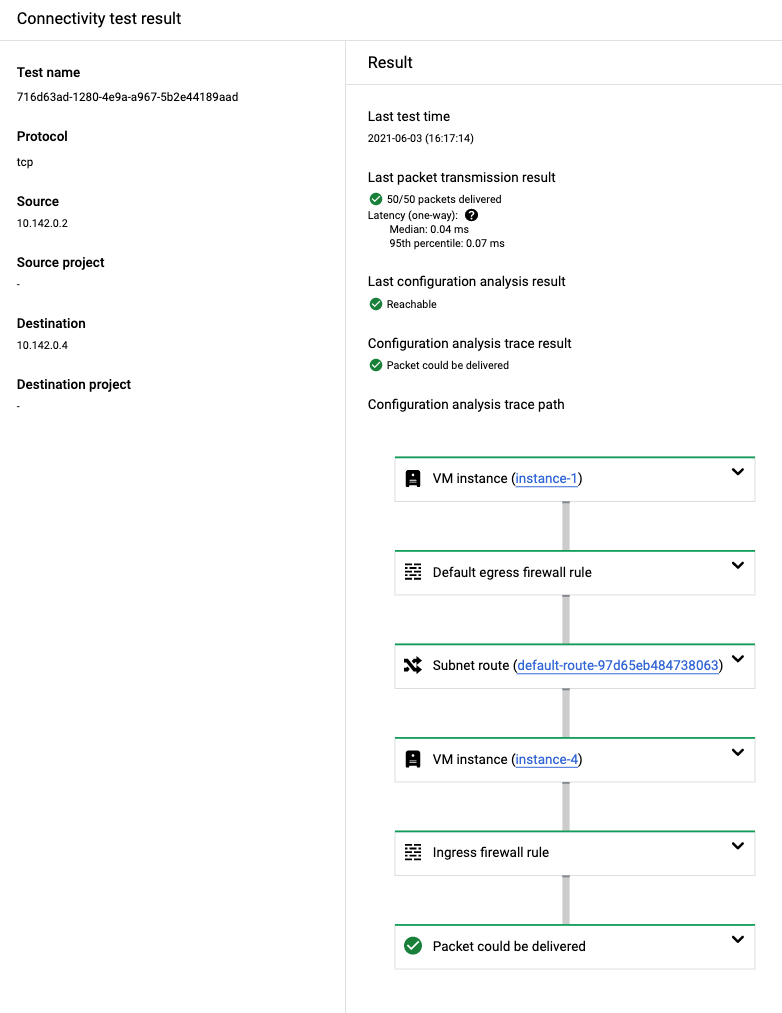
צילום המסך הבא ממסוף Google Cloud מציג את התוצאות של בדיקה מ-VM ל-VM.
בניתוח ההגדרה מוצגת התוצאה Packet could be delivered (יכול להיות שהמנה תועבר).
בתשובת ה-API, התווית הזו מתאימה למצב סופי של Deliver.
התוצאה הזו מראה שניתוח ההגדרות אימת את הקישוריות לרשת של כל Google Cloud משאב בנתיב מהמכונה הווירטואלית של המקור למכונה הווירטואלית של היעד. בדוגמה הזו, המסלול כולל שני כללי חומת אש של VPC: כלל חומת אש משתמע של VPC (בשם default) וכלל שנוצר עבור רשת ה-VPC הזו.
בנוסף, בדיקות הקישוריות אימתו באופן דינמי שאפשר להגיע ל-VM היעד באמצעות בדיקה פעילה. הפרטים של התוצאה הזו מופיעים בשדה Last packet transmission result (תוצאת השידור האחרון של החבילה).
אפשר להרחיב כל אחד מהכרטיסים בנתיב המעקב כדי לראות פרטים נוספים.
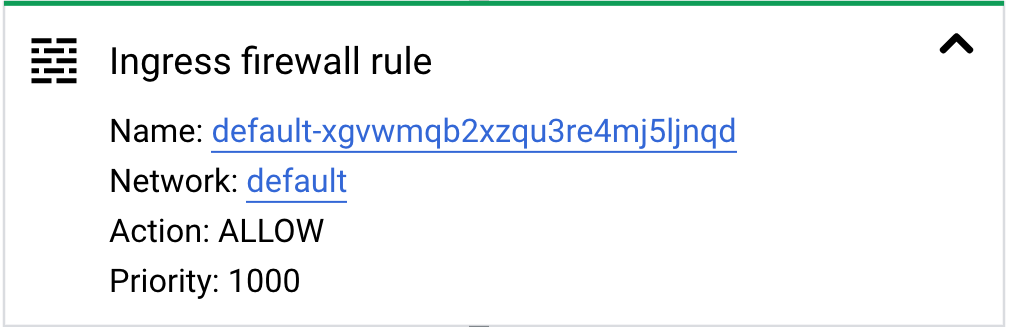
בדוגמה הבאה מוצג כרטיס מורחב של כלל חומת אש מסוג Ingress. בכרטיס הזה מופיע מידע על רשת ה-VPC, על הפעולה שהוגדרה לכלל חומת האש (allow) ועל העדיפות של הכלל.
כשנתיב של רשת VPC מופיע בנתוני המעקב, והקפיצה הבאה היא רשת VPC שכנה, נקודת ההתחלה של המעקב היא לא מופע של מכונה וירטואלית, אלא רשת VPC. סוג כזה של מעקב מאמת כללי חומת אש ונתיבים ברמת הרשת, כי כתובת ה-IP שבודקים מגיעה מטווח כתובות ברשת ולא ממופע של מכונה וירטואלית.
רשתות שנוצרו באמצעות שירותי Peering יכולות להיות באותו פרויקט או בפרויקטים שונים. בדוגמה הבאה של מעקב אפשר לראות רשתות שנוצרו להן רשתות משנה בפרויקטים שונים.
כשלים בבדיקות של רשתות VPC
בטבלה הבאה מפורטות שגיאות נפוצות בבדיקות ברשתות VPC.
| סוג הכשל | תיאור | תוצאות של טראקים |
|---|---|---|
| הפעולה נחסמה על ידי כלל חומת אש | תעבורת נתונים שיוצאת מנקודת קצה של מקור או נכנסת לנקודת קצה של יעד נחסמת על ידי כלל חומת אש של מדיניות היררכית או כלל חומת אש של VPC. |
|
| לא נמצא מסלול מתאים | לא נמצא מסלול לנקודת הקצה של היעד. |
|
| המכונה לא פועלת | מכונת ה-VM של היעד קיימת, אבל היא לא במצב פעיל. | בניתוח נקבע שיכול להיות שהמנה תיפסל. |
| הצעד הבא לא תקין | ה-next hop שהוגדר עבור מופע של מכונה וירטואלית כבר לא קיים, והנתיב למופע הזה לא תקין. | בניתוח נקבע שיכול להיות שהמנה תיפסל. |
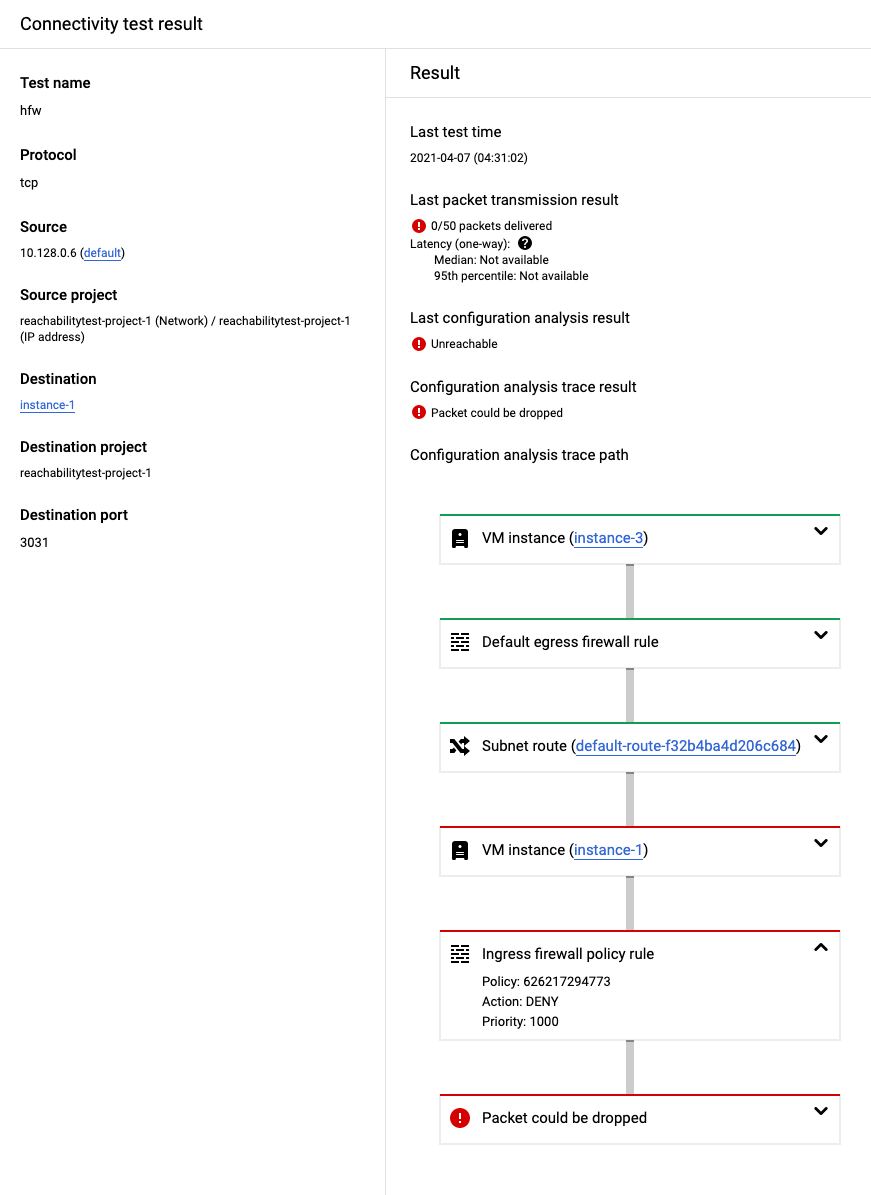
בצילום המסך הבא מוצג מעקב שנכשל כי הקישוריות נחסמה על ידי כלל במדיניות חומת אש היררכית של תעבורת נכנס.
כשלים בבדיקות של רשתות VPC משותפות
ברשתות VPC משותפות, היעדר הרשאות לפרויקט המארח או לפרויקט השירות עלול לגרום לכשלים בבדיקה שמפורטים בטבלה הבאה.
| סוג הכשל | התנהגות | תוצאות של טראקים |
|---|---|---|
| הרשאות רק לפרויקט המארח | אי אפשר להריץ את המעקב כי אין לכם הרשאות לפרויקט השירות שבו נמצאת כתובת ה-IP של היעד. | בניתוח ההגדרה מוצגת התוצאה Configuration analysis aborted. בתשובת ה-API, התווית הזו מתאימה למצב סופי של Abort. |
| הרשאות רק לפרויקט השירות |
אין לכם הרשאה להריץ את האיתור או לבחור את רשת פרויקט המארח במסוף Google Cloud . מכיוון שהפרויקט המארח הוא הבעלים של הגדרות הרשת, אי אפשר לבצע מעקב אחרי משאבים בפרויקט השירות ללא גישה לכללי חומת האש של ה-VPC, למסלולי הרשת או לכתובות ה-IP בפרויקט המארח. |
התוצאה הכוללת של הנגישות היא Undetermined כי בדיקות הקישוריות לא יכולות לקבוע אם אפשר להעביר את החבילה ליעד. |
כשלים בבדיקות של רשתות עם קישור בין רשתות VPC שכנות (peering)
אם אין הרשאה לפרויקט peerednetwork's Google Cloud מהרשת primary, יכול להיות שתוצאת הבדיקה תהיה כמו שמופיע בטבלה הבאה.
| סוג הכשל | התנהגות | תוצאות של טראקים |
|---|---|---|
| אין לכם הרשאות להגדרת הפרויקט ברשת ה-VPC המקושרת. | בדיקות הקישוריות יכולות לעקוב רק אחרי ההגדרות בפרויקט של הרשת הראשית. | בניתוח ההגדרה מוצגת התוצאה Packet could be forwarded (אפשר להעביר את החבילה).
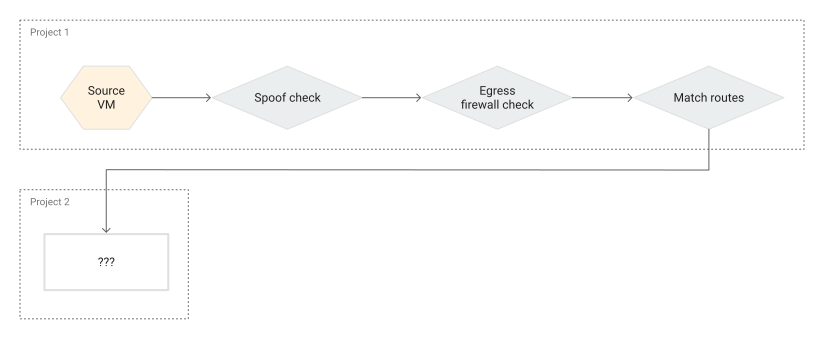
התוצאה הזו מציינת שחבילת נתונים תצא מהרשת ותישלח לרשת שאין לכם גישה אליה. במקרה כזה, החבילה הועברה לשער רשת בעלת קישור עמיתים. בתשובת ה-API, המצב הזה תואם למצב סופי של Forward. |
נתיב המעקב הבא מציג את המצב קדימה עבור רשתות VPC שמקושרות לרשתות שכנות.