


O dispositivo roteador é um recurso do Network Connectivity Center (NCC) que permite usar um dispositivo virtual de rede de terceiros no Google Cloud. Quando você usa essa abordagem, o dispositivo pode trocar rotas com o Cloud Router usando o protocolo de gateway de borda (BGP, na sigla em inglês).
Usando o dispositivo roteador e o NCC, você pode fazer o seguinte:
- Conecte várias redes VPC entre si. As redes VPC podem estar localizadas em diferentes projetos na mesma organização do Google Cloud ou em organizações diferentes.
- Conectar várias redes VPC à infraestrutura no local ou a outras redes de provedor de nuvem. Essas redes externas podem ser acessadas por qualquer tipo de spoke híbrido. Essa abordagem é conhecida como conectividade site a nuvem.
- Utilize as VMs do dispositivo roteador para gerenciar a conectividade entre as redes VPC.
- Utilize uma rede VPC do Google Cloud como uma rede de longa distância (WAN, na sigla em inglês) para conectar redes fora do Google Cloud. É possível estabelecer conectividade entre sites externos usando qualquer tipo de spoke híbrido. Essa abordagem é conhecida como conectividade site a site.
Como funciona
É possível configurar uma instância de dispositivo roteador instalando uma imagem em uma VM do Compute Engine. Use uma imagem fornecida por um parceiro compatível do NCC. Também é possível usar uma imagem personalizada, como uma imagem criada.
Depois que a instância do dispositivo roteador for instalada, configure as interfaces no Cloud Router para estabelecer o peering do protocolo de gateway de borda (BGP, na sigla em inglês) com essa instância. O BGP permite a troca dinâmica de rotas entre o Cloud Router e a instância do dispositivo roteador. A troca de rotas, por sua vez, permite a conectividade do site à rede VPC pela instância do dispositivo roteador. Isso significa que as rotas propagadas pela instância do dispositivo roteador podem ser usadas por VMs e outros recursos que têm endereços IP na mesma rede VPC.
O Cloud Router usa interfaces configuradas com endereços IP internos RFC 1918 para estabelecer o peering do BGP com instâncias do dispositivo roteador.
Mecanismos de conectividade compatíveis com sites externos
As instâncias do dispositivo roteador podem estabelecer conectividade do plano de dados com sites externos, como equipamentos nas instalações do cliente ou filiais, usando qualquer mecanismo disponível para instâncias de VM. Isso inclui outros tipos de conexões híbridas compatíveis com o Google Cloud:
- Túneis de VPN IPsec:a instância do dispositivo roteador pode se conectar por meio de um gateway do Cloud VPN implantado na mesma rede VPC.
- Cloud Interconnect:use o Cloud Interconnect, como anexos da VLAN da Interconexão dedicada ou da Interconexão por parceiro, para conectar redes locais à rede VPC que hospeda as instâncias do dispositivo roteador.
Não há APIs nem recursos ou permissões do Google Cloud separados para o dispositivo roteador. Para trabalhar com o dispositivo roteador, use os recursos e as permissões do Compute Engine e do Cloud Router.
Caso de uso: transferência de dados entre ambientes no local
A topologia a seguir mostra uma rede VPC e dois sites locais. Cada site local se conecta ao Google Cloud usando um spoke do dispositivo roteador. Os dois sites locais podem usar a rede do Google para trocar dados entre si.
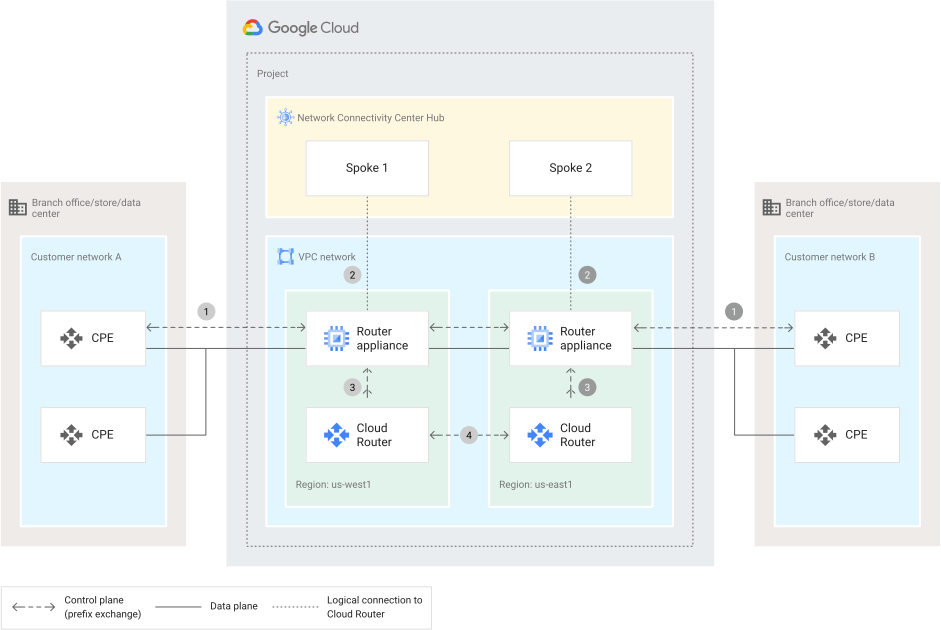
Os locais
Customer network AeCustomer network Bestão conectados por meio de um equipamento nas instalações do cliente (CPE, na sigla em inglês) a uma instância do dispositivo roteador. Os CPEs normalmente usam um mecanismo de conectividade, como um túnel de sobreposição SD-WAN, um túnel de VPN IPsec (incluindo gateways do Cloud VPN) ou o Cloud Interconnect, para estabelecer conectividade com a instância do dispositivo roteador.Cada instância do dispositivo roteador está localizada na região doGoogle Cloud mais próxima da rede do cliente associada a ela. As duas instâncias do dispositivo roteador estão em uma única rede VPC. No entanto, as instâncias do dispositivo roteador estão em regiões diferentes. Por isso, a rede VPC está com o modo de roteamento dinâmico definido como
global.As duas instâncias do dispositivo roteador são anexadas como spokes ao hub do Network Connectivity Center (NCC). Como
Customer network AeCustomer network Bprecisam enviar dados entre si, os dois spokes estão com o campo de transferência de dados site a site ativado.Só é possível usar a transferência de dados site a site em locais compatíveis. Para mais informações, consulte Locais que aceitam a transferência de dados.
Em cada região, uma instância do dispositivo roteador estabelece o peering do protocolo de gateway de borda (BGP, na sigla em inglês) com o Cloud Router apropriado. Cada Cloud Router recebe e divulga prefixos de rota do local correspondente.
Os Cloud Routers trocam dinamicamente todas as rotas recebidas entre si. Essa configuração fornece troca de rota dinâmica completa e conectividade do plano de dados entre
Customer network AeCustomer network B.
Para ver etapas detalhadas de configuração de uma topologia de local único, consulte Criar instâncias do dispositivo roteador.
Requisitos
Siga estes requisitos ao implantar instâncias do dispositivo roteador.
Configuração do BGP
- A imagem do dispositivo roteador que você instalar precisa ser compatível com o protocolo de roteamento BGP.
- Para ativar o peering do BGP entre uma instância do dispositivo roteador e um Cloud Router, anexe cada instância do dispositivo roteador como um spoke a um hub do NCC.
- Crie um Cloud Router na mesma região que a sub-rede que contém a interface de peering da instância do dispositivo roteador.
- Crie manualmente interfaces do BGP na instância do dispositivo roteador. Essas interfaces precisam estar na mesma sub-rede que a instância do dispositivo roteador.
- Crie manualmente sessões do BGP com o Cloud Router na instância do dispositivo roteador.
- Para VMs que têm várias interfaces de rede configuradas como parte da instância do dispositivo roteador, é possível estabelecer sessões do BGP com Cloud Routers que estão na mesma sub-rede que a interface da VM. Para mais informações sobre interfaces de VM, consulte Visão geral de várias interfaces de rede e exemplos.
Recomendações de disponibilidade
* O contrato de nível de serviço (SLA) padrão para VMs do Compute Engine também se aplica à disponibilidade de instâncias do dispositivo roteador. Esse SLA de disponibilidade é de 99,5% para uma única VM e de 99,99% para VMs em várias zonas. Para mais informações, consulte o SLA do Compute Engine. * Para um par de instâncias de dispositivo roteador, cada uma para um local local diferente, execute pelo menos duas VMs em zonas diferentes. Cada VM precisa fazer peering com um par de interfaces redundantes do Cloud Router. Para mais informações sobre zonas, consulte Regiões e zonas.Considerações
Antes de usar o dispositivo roteador, leia as seções a seguir.
Considerações gerais
- O dispositivo roteador requer o NCC para funcionar. Ou seja, não é possível configurar instâncias de dispositivo roteador independentes que façam peering com um Cloud Router ou com outros roteadores de peering. Configure as instâncias do dispositivo roteador como parte de um spoke do NCC.
O dispositivo roteador só tem suporte no modelo de VPC compartilhada quando implantado no projeto host. A instância do dispositivo roteador precisa ser implantada no projeto host e em todos os outros recursos associados, como hub, spoke e Cloud Router.
O dispositivo roteador não oferece suporte à VPC compartilhada quando a VM do dispositivo de roteador é implantada no projeto de serviço.
Considerações sobre o roteamento
- Se várias instâncias do dispositivo roteador anunciarem os mesmos prefixos de roteamento com o mesmo MED, o Google Cloud usará o roteamento de vários caminhos de custo igual (ECMP, na sigla em inglês) em todas as instâncias do dispositivo roteador.
- Recomendamos não divulgar os mesmos prefixos usando uma combinação de diferentes tipos de spoke (instâncias de dispositivo roteador, gateways do Cloud VPN e anexos da VLAN). Se os mesmos prefixos forem acessíveis por uma combinação de tipos de spoke, o uso do ECMP entre os tipos de spoke combinados poderá comprometer o tráfego em cada link.
- Se um único Cloud Router aprender um prefixo com vários próximos saltos, o Cloud Router selecionará primeiro os próximos saltos com o menor tamanho do caminho AS e, em seguida, usará o MED para quebrar as ligações. Para mais informações, consulte Tamanho do caminho AS na documentação do Cloud Router.
A seguir
- Para configurar recursos do Google Cloud para a instância do dispositivo roteador, consulte Criar instâncias do dispositivo roteador.
- Para uma lista de parceiros com soluções integradas ao NCC, consulte Parceiros do NCC.
- Para informações sobre monitoramento e registro do dispositivo Router, consulte Como visualizar registros e métricas.
- Para encontrar soluções de problemas de dispositivo roteador, consulte Solução de problemas.
- Para conferir detalhes sobre os comandos da API e do
gcloud, consulte APIs e referência.