


L'appareil de routeur est une fonctionnalité de Network Connectivity Center (NCC) qui vous permet d'utiliser un dispositif virtuel de réseau tiers dans Google Cloud. Lorsque vous utilisez cette approche, le serveur peut échanger des routes avec Cloud Router à l'aide du protocole BGP (Border Gateway Protocol).
À l'aide de l'appareil de routeur et de NCC, vous pouvez effectuer les opérations suivantes :
- Connectez plusieurs réseaux VPC entre eux. Les réseaux VPC peuvent être situés dans différents projets de la même organisation Google Cloud ou de différentes organisations.
- Connectez plusieurs réseaux VPC à des réseaux sur site ou à des réseaux d'autres fournisseurs de services cloud. Ces réseaux externes sont accessibles via n'importe quel type de spoke hybride. Cette approche est connue sous le nom de connectivité site à cloud.
- Utilisez des VM d'appareil de routeur pour gérer la connectivité entre vos réseaux VPC.
- Utilisez un réseau VPC Google Cloud en tant que réseau étendu (WAN) d'entreprise pour connecter des réseaux situés en dehors de Google Cloud. Vous pouvez établir une connectivité entre vos sites externes à l'aide de n'importe quel type de spoke hybride. Cette approche est connue sous le nom de connectivité site à site.
Fonctionnement
Vous pouvez configurer une instance d'appareil de routeur en installant une image sur une VM Compute Engine. Vous pouvez utiliser une image fournie par un partenaire NCC compatible. Vous pouvez également utiliser une image personnalisée, telle qu'une image que vous avez créée.
Une fois l'instance d'appareil de routeur installée, configurez les interfaces sur le routeur Cloud Router pour établir l'appairage BGP (Border Gateway Protocol) avec l'instance d'appareil de routeur. BGP permet l'échange dynamique de routes entre Cloud Router et l'instance de l'appliance de routeur. L'échange de routes, à son tour, permet la connectivité du site via l'instance de dispositif de routeur au réseau VPC. En d'autres termes, les routes propagées par l'instance d'appliance de routeur peuvent être utilisées par des VM et d'autres ressources disposant d'adresses IP dans le même réseau VPC.
Cloud Router utilise des interfaces configurées avec des adresses IP internes RFC 1918 pour établir un appairage BGP avec des instances d'appliances de routeur.
Mécanismes de connectivité compatibles pour les sites externes
Les instances d'appareil de routeur peuvent établir une connectivité de plan de données vers des sites externes, tels que des équipements sur site ou des succursales, à l'aide de n'importe quel mécanisme disponible pour les instances de VM. Cela inclut d'autres types de connexions hybrides compatibles avec Google Cloud :
- Tunnels VPN IPsec : l'instance d'appareil de routeur peut se connecter via une passerelle Cloud VPN déployée dans le même réseau VPC.
- Cloud Interconnect : vous pouvez utiliser Cloud Interconnect, par exemple des rattachements de VLAN interconnexion dédiée ou Partner Interconnect, pour connecter des réseaux sur site au réseau VPC hébergeant les instances d'appareil de routeur.
Il n'y a pas d'API distinctes, ni de ressources, ni d'autorisations Google Cloud pour l'appareil de routeur. Pour utiliser l'appareil de routeur, vous devez utiliser des ressources et des autorisations Compute Engine et Cloud Router.
Cas d'utilisation : transfert de données entre les sites sur site
La topologie suivante montre un réseau VPC et deux sites sur site. Chaque site sur site se connecte à Google Cloud à l'aide d'un spoke d'appareil de routeur. Les deux sites sur site peuvent utiliser le réseau de Google pour échanger des données entre eux.
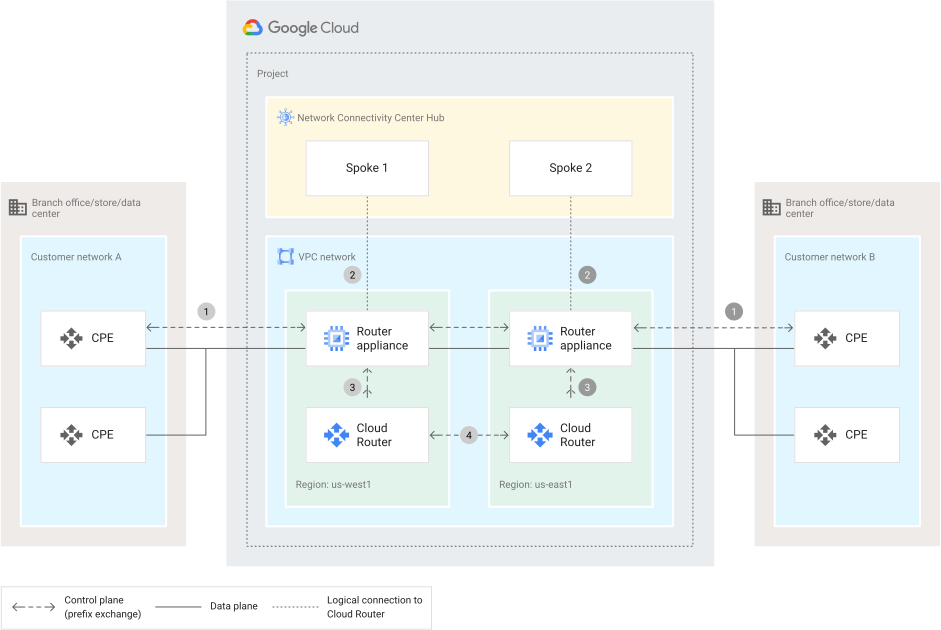
Les systèmes sur site
Customer network AetCustomer network Bsont tous connectés via un équipement sur site (CPE) du client à une instance d'appliance de routeur. Les CPE utilisent généralement un mécanisme de connectivité, tel qu'un tunnel de superposition SD-WAN, un tunnel VPN IPsec (y compris les passerelles Cloud VPN) ou Cloud Interconnect, pour établir la connectivité avec l'instance d'appareil de routeur.Chaque instance d'appliance de routeur est située dans la régionGoogle Cloud la plus proche du réseau client associé. Les deux instances de l'appareil de routeur résident dans un seul réseau VPC. Cependant, les instances d'appareil de routeur se trouvent dans des régions différentes. Pour cette raison, le mode de routage dynamique du réseau VPC est défini sur
global.Les deux instances d'appareil de routeur sont associées en tant que spokes au hub Network Connectivity Center (NCC). Comme
Customer network AetCustomer network Bdoivent s'envoyer des données entre eux, le champ de transfert de données de site à site est activé sur les deux spokes.Vous ne pouvez utiliser le transfert de données de site à site que dans les emplacements compatibles. Pour plus d'informations, consultez la page Emplacements compatibles avec le transfert de données.
Dans chaque région, une instance d'appareil de routeur établit un appairage BGP (Border Gateway Protocol) avec le routeur Cloud Router approprié. Chaque routeur cloud reçoit et annonce les préfixes de route à partir de l'emplacement sur site correspondant.
Les routeurs Cloud échangent de manière dynamique toutes les routes reçues entre eux. Cette configuration permet un échange de routes dynamique de bout en bout et assure la connectivité du plan de données entre
Customer network AetCustomer network B.
Pour obtenir les étapes de configuration détaillées d'une topologie à site unique avec équilibrage de charge, consultez la page Créer des instances d'appliance de routeur.
Exigences
Suivez ces conditions lors du déploiement d'instances d'appliance de routeur.
Configuration BGP
- L'image d'appareil de routeur que vous installez doit être compatible avec le protocole de routage BGP.
- Pour activer l'appairage BGP entre une instance d'appareil de routeur et un routeur Cloud Router, associez chaque instance d'appareil de routeur en tant que spoke à un hub NCC.
- Créez un routeur Cloud Router dans la même région que le sous-réseau qui contient l'interface d'appairage de l'instance d'appareil de routeur.
- Créez manuellement des interfaces BGP sur l'instance d'appareil de routeur. Ces interfaces doivent se trouver dans le même sous-réseau que l'instance d'appliance de routeur.
- Créez manuellement des sessions BGP avec Cloud Router à partir de l'instance de dispositif de routeur.
- Pour les VM dont plusieurs interfaces réseau sont configurées dans l'instance d'appareil de routeur, vous pouvez établir des sessions BGP avec des routeurs Cloud Router situés dans le même sous-réseau que l'interface de VM. Pour en savoir plus sur les interfaces de VM, consultez la page Présentation des configurations utilisant plusieurs interfaces réseau et exemples.
Recommandations sur la disponibilité
* Le contrat de niveau de service (SLA) standard pour les VM Compute Engine s'applique également à la disponibilité des instances d'appareil de routeur. Ce contrat de niveau de service de disponibilité est de 99,5% pour une seule VM et de 99,99% pour les VM dans plusieurs zones. Pour en savoir plus, consultez le SLA de Compute Engine. * Pour une paire d'instances d'appareil de routeur, chacune pour un emplacement sur site différent, exécutez au moins deux VM dans des zones différentes. Chaque VM doit s'appairer avec une paire d'interfaces Cloud Router redondantes. Pour en savoir plus sur les zones, consultez Régions et zones.Remarques
Avant d'utiliser l'appareil de routeur, consultez les sections suivantes.
Éléments généraux à prendre en compte
- L'appareil de routeur nécessite NCC pour fonctionner. Autrement dit, vous ne pouvez pas configurer d'instances d'appliance de routeur autonome qui sont appairées à un routeur cloud ou à d'autres routeurs pairs. Vous devez configurer des instances d'appareil de routeur dans un spoke NCC.
L'appareil de routeur n'est compatible avec le modèle de VPC partagé que lorsqu'il est déployé dans le projet hôte. L'instance d'appareil de routeur doit être déployée dans le projet hôte, ainsi que toutes les autres ressources associées, telles que le hub, le spoke et Cloud Router.
L'appareil de routeur n'est pas compatible avec le VPC partagé lorsque la VM de l'appareil de routeur est déployée dans le projet de service.
Remarques concernant le routage
- Si plusieurs instances d'appareil de routeur annoncent les mêmes préfixes de routage avec le même MED, Google Cloud utilise le routage ECMP (Equal-Cost Multi-Path) sur toutes les instances d'appareil de routeur.
- Nous vous recommandons de ne pas annoncer les mêmes préfixes via un mélange de différents types de satellites (instances d'appliance de routeur, passerelles Cloud VPN et rattachements de VLAN). Si les mêmes préfixes sont accessibles à l'aide d'une combinaison de types de satellites, l'utilisation d'ECMP sur les types mixtes peut entraîner un trafic déséquilibré dans chaque lien.
- Si un seul routeur Cloud Router apprend un préfixe avec plusieurs sauts suivants, il sélectionne d'abord les sauts suivants avec la longueur de chemin AS la plus courte, puis utilise la valeur MED pour départager les égalités. Pour en savoir plus, consultez la section Longueur du chemin AS dans la documentation de Cloud Router.
Étapes suivantes
- Pour configurer des ressources Google Cloud pour votre instance d'appliance de routeur, consultez Créer des instances d'appliance de routeur.
- Pour afficher la liste des partenaires dont les solutions sont intégrées à NCC, consultez la page Partenaires NCC.
- Pour afficher les informations de surveillance et de journalisation de l'appliance de routeur, consultez la section Afficher les journaux et les métriques.
- Pour trouver des solutions aux problèmes liés à l'appliance de routeur, consultez la section Dépannage.
- Pour obtenir des détails sur les commandes de l'API et
gcloud, consultez la section API et documentation de référence.