


Esta página oferece uma visão geral do Config Sync, o serviço GitOps incluído no Google Kubernetes Engine.
Adotar GitOps como uma prática recomendada universal ajuda as organizações a gerenciar a configuração do Kubernetes em escala. Ao usar uma fonte central de verdade, como um repositório Git, você pode melhorar a estabilidade, a consistência e a segurança.
O Config Sync ajuda a implementar o GitOps automatizando a sincronização da configuração e das políticas em qualquer número de clusters. A sincronização automática permite gerenciar frotas de clusters de maneira centralizada, evitar o desvio de configuração e capacitar as equipes de plataforma e de aplicativos.
Esta página é destinada a operadores que querem implementar GitOps para centralizar o gerenciamento de configuração das equipes. Para saber mais sobre papéis comuns e tarefas de exemplo que referenciamos no Google Cloud conteúdo, consulte Papéis e tarefas comuns do usuário do GKE.
Preços
Para informações sobre preços, consulte Preços do GKE.
Por que escolher o Config Sync para GitOps no GKE?
Embora todas as ferramentas do GitOps ofereçam benefícios como maior estabilidade e consistência, o Config Sync oferece um conjunto de vantagens exclusivas:
Integração com o GKE e outros Google Cloud produtos: o Config Sync é compatível com o Google Cloud console, o Terraform ou a Google Cloud CLI. O Config Sync estende a funcionalidade do GKE e funciona bem com serviços como o Policy Controller, a Federação de Identidade da Carga de Trabalho para GKE e o Cloud Monitoring. A integração integrada ajuda a configurar o GitOps e facilita o trabalho de manutenção necessário para alternativas de código aberto.
Observabilidade integrada: o Config Sync inclui um painel no Google Cloud console que não exige configuração extra. É possível conferir o status de sincronização de todos os clusters e configurações em um local central ou usar a Google Cloud CLI para verificar problemas de reconciliação.
Gerenciamento escalonável de vários clusters e equipes: o Config Sync foi projetado para administração de plataforma centralizada e gerenciamento de aplicativos delegados. A arquitetura dele foi testada para ser escalonável horizontal e verticalmente, permitindo gerenciar clusters em escala e capacitar as equipes de aplicativos a gerenciar os próprios ambientes com segurança.
Como o Config Sync funciona
O Config Sync monitora continuamente uma fonte central de verdade e reconcilia automaticamente o estado dos clusters para que correspondam a ela. É possível usar um repositório Git, uma imagem OCI ou um gráfico do Helm como fonte de verdade.
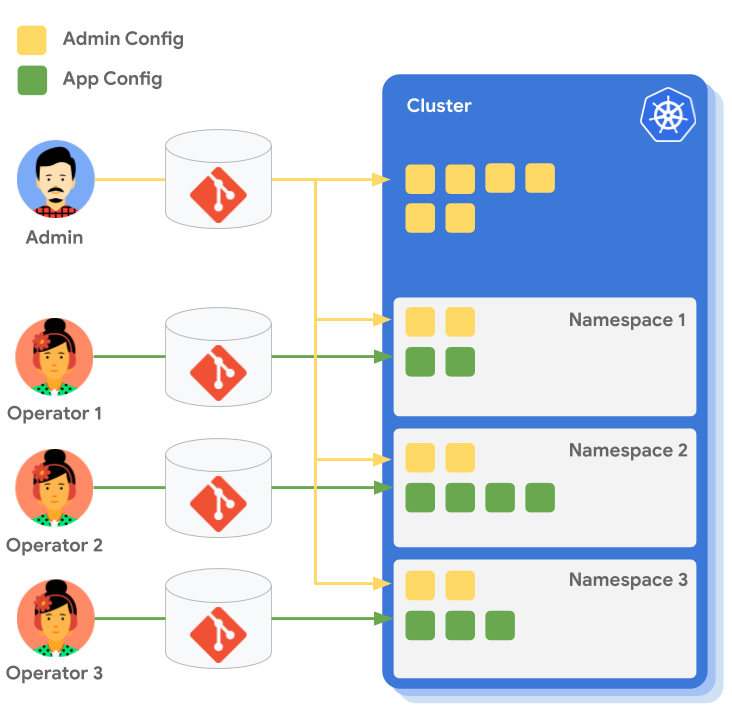
O diagrama a seguir mostra uma visão geral de como um administrador de plataforma pode gerenciar políticas centrais enquanto três operadores de aplicativos gerenciam as próprias configurações de namespace. Os namespaces têm a mesma configuração de administrador, mas cada um tem uma configuração de aplicativo diferente.
Configurar clusters
O Config Sync permite criar um conjunto comum de configurações e políticas, como restrições do Policy Controller, e aplicá-las de forma consistente em clusters registrados e conectados de uma única fonte de verdade.
Em vez de executar repetidamente o comando kubectl apply manualmente, é possível orquestrar mudanças de configuração em frotas de clusters.
Como configurar namespaces
É possível usar o Config Sync para provisionar e gerenciar namespaces do Kubernetes com políticas com escopo de namespace, como papéis do RBAC. Essas políticas podem ajudar a implementar e gerenciar a multitenância nos clusters, permitindo que as equipes de aplicativos gerenciem as próprias configurações com segurança.
A seguir
- Guia de início rápido: sincronizar de um repositório Git
- Instalar o Config Sync com as configurações padrão
- Analisar as práticas recomendadas do GitOps