


Config Sync adalah layanan GitOps yang disertakan dengan Google Kubernetes Engine (GKE) yang otomatis menyinkronkan konfigurasi dan kebijakan di seluruh cluster Kubernetes Anda dari sumber tepercaya pusat, seperti repositori Git. Sinkronisasi otomatis membantu Anda mengelola fleet cluster secara terpusat, mencegah penyimpangan konfigurasi, serta meningkatkan stabilitas dan keamanan untuk tim platform dan aplikasi.
Dokumen ini ditujukan untuk Operator yang ingin memusatkan manajemen konfigurasi untuk tim mereka. Untuk mempelajari lebih lanjut peran umum dan contoh tugas yang kami referensikan dalam konten Google Cloud , lihat Peran dan tugas pengguna GKE umum.
Harga
Untuk mengetahui informasi tentang harga, lihat harga GKE.
Mengapa memilih Config Sync untuk GitOps di GKE?
Meskipun semua alat GitOps memberikan manfaat seperti peningkatan stabilitas dan konsistensi, Config Sync memberikan serangkaian keunggulan unik:
Integrasi dengan GKE dan produk Google Cloud lainnya: Config Sync kompatibel dengan konsol Google Cloud , Terraform, atau Google Cloud CLI. Config Sync memperluas fungsi GKE dan berfungsi baik dengan layanan seperti Pengontrol Kebijakan, Workload Identity Federation for GKE, dan Cloud Monitoring. Integrasi bawaan membantu Anda menyiapkan GitOps dan meringankan beban pemeliharaan yang diperlukan untuk alternatif open source.
Kemampuan observasi bawaan: Config Sync menyertakan dasbor di konsolGoogle Cloud yang tidak memerlukan penyiapan tambahan. Anda dapat melihat status sinkronisasi semua cluster dan konfigurasi dari lokasi pusat, atau menggunakan Google Cloud CLI untuk memeriksa masalah rekonsiliasi.
Pengelolaan multi-cluster dan multi-tim yang skalabel: Config Sync dirancang untuk administrasi platform terpusat dan pengelolaan aplikasi yang didelegasikan. Arsitekturnya telah diuji agar dapat diskalakan secara horizontal dan vertikal, sehingga Anda dapat mengelola cluster dalam skala besar dan memberdayakan tim aplikasi Anda untuk mengelola lingkungan mereka sendiri dengan aman.
Cara kerja Config Sync
Config Sync terus memantau sumber tepercaya pusat dan secara otomatis merekonsiliasi status cluster Anda agar sesuai. Anda dapat menggunakan repositori Git, image OCI, atau diagram Helm sebagai sumber kebenaran.
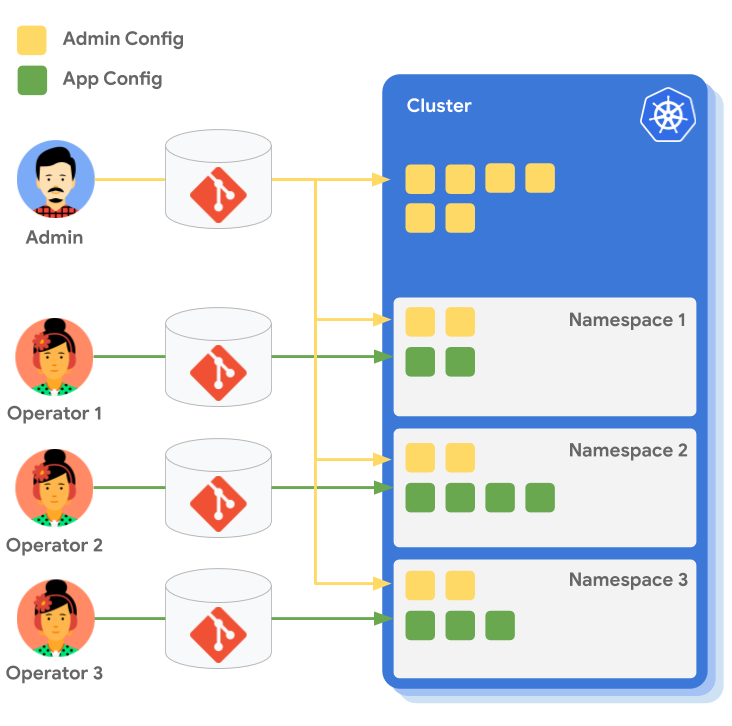
Diagram berikut menunjukkan ringkasan cara administrator platform dapat mengelola kebijakan pusat, sementara tiga operator aplikasi mengelola konfigurasi namespace mereka sendiri. Semua namespace memiliki konfigurasi admin yang sama, tetapi setiap namespace memiliki konfigurasi aplikasi yang berbeda.
Mengonfigurasi cluster
Config Sync memungkinkan Anda membuat serangkaian konfigurasi dan kebijakan umum, seperti batasan Pengontrol Kebijakan, dan menerapkannya secara konsisten di seluruh cluster yang terdaftar dan terhubung dari satu sumber tepercaya.
Daripada menjalankan perintah kubectl apply secara manual berulang kali, Anda dapat
mengorkestrasi perubahan konfigurasi di seluruh fleet cluster.
Mengonfigurasi namespace
Anda dapat menggunakan Config Sync untuk menyediakan dan mengelola namespace Kubernetes dengan kebijakan cakupan namespace, seperti peran RBAC. Kebijakan ini dapat membantu Anda menerapkan dan mengelola multi-tenancy dalam cluster, sehingga tim aplikasi dapat mengelola konfigurasi mereka sendiri dengan aman.
Langkah berikutnya
- Panduan memulai: Menyinkronkan dari repositori Git
- Menginstal Config Sync dengan setelan default
- Meninjau praktik terbaik GitOps