


O Config Sync é um serviço do GitOps incluído no Google Kubernetes Engine (GKE) que sincroniza automaticamente configurações e políticas nos clusters do Kubernetes de uma fonte de verdade central, como um repositório Git. A sincronização automatizada ajuda a gerenciar centralmente frotas de clusters, evitar desvios de configuração e melhorar a estabilidade e a segurança das equipes de plataforma e de aplicativos.
Este documento é destinado a operadores que querem centralizar o gerenciamento de configuração para as equipes. Para saber mais sobre papéis comuns e tarefas de exemplo referenciados no conteúdo do Google Cloud , consulte Tarefas e papéis de usuário comuns do GKE.
Preços
Para informações sobre preços, consulte Preços do GKE.
Por que escolher o Config Sync para GitOps no GKE?
Embora todas as ferramentas do GitOps ofereçam benefícios como melhor estabilidade e consistência, o Config Sync oferece um conjunto de vantagens exclusivas:
Integração com o GKE e outros produtos do Google Cloud: o Config Sync é compatível com o console do Google Cloud , o Terraform ou a Google Cloud CLI. O Config Sync estende a funcionalidade do GKE e funciona bem com serviços como o Controlador de Políticas, a Federação de Identidade da Carga de Trabalho para GKE e o Cloud Monitoring. A integração integrada ajuda a configurar o GitOps e facilita o trabalho de manutenção exigido por alternativas de código aberto.
Observabilidade integrada: o Config Sync inclui um painel no console doGoogle Cloud que não exige configuração extra. É possível ver o status de sincronização de todos os clusters e configurações em um local central ou usar a Google Cloud CLI para verificar se há problemas de reconciliação.
Gerenciamento escalonável de vários clusters e equipes: o Config Sync foi projetado para administração centralizada de plataformas e gerenciamento delegado de aplicativos. A arquitetura dele é testada para ser escalonável horizontal e verticalmente, permitindo que você gerencie clusters em grande escala e capacite suas equipes de aplicativos para gerenciar os próprios ambientes com segurança.
Como o Config Sync funciona
O Config Sync monitora continuamente uma fonte de verdade central e reconcilia automaticamente o estado dos clusters para que correspondam a ela. É possível usar um repositório Git, uma imagem OCI ou um gráfico do Helm como fonte da verdade.
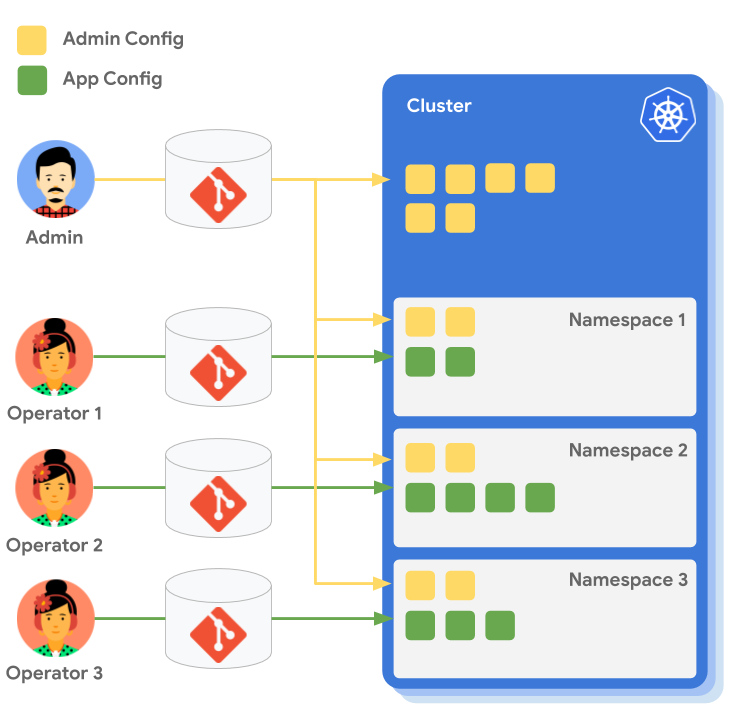
O diagrama a seguir mostra uma visão geral de como um administrador de plataforma pode gerenciar políticas centrais enquanto três operadores de aplicativos gerenciam as próprias configurações de namespace. Todos os namespaces têm a mesma configuração de administrador, mas cada um tem uma configuração de aplicativo diferente.
Configurar clusters
O Config Sync permite criar um conjunto comum de configurações e políticas, como restrições do Controlador de Políticas, e aplicá-las de forma consistente em clusters registrados e conectados de uma única fonte de verdade.
Em vez de executar repetidamente o comando kubectl apply manualmente, é possível
orquestrar alterações de configuração em frotas de clusters.
Como configurar namespaces
É possível usar o Config Sync para provisionar e gerenciar namespaces do Kubernetes com políticas com escopo de namespace, como papéis do RBAC. Essas políticas podem ajudar você a implementar e gerenciar a multilocação nos clusters, permitindo que as equipes de aplicativos gerenciem as próprias configurações com segurança.
A seguir
- Guia de início rápido: sincronizar com um repositório Git
- Instale o Config Sync com as configurações padrão
- Práticas recomendadas do GitOps