


Config Sync è un servizio GitOps incluso in Google Kubernetes Engine (GKE) che sincronizza automaticamente le configurazioni e le policy tra i cluster Kubernetes da una fonte di verità centrale, come un repository Git. La sincronizzazione automatizzata ti aiuta a gestire centralmente i parchi risorse di cluster, a prevenire la deviazione della configurazione e a migliorare la stabilità e la sicurezza sia per i team della piattaforma che per quelli delle applicazioni.
Questo documento è rivolto agli operatori che vogliono centralizzare la gestione delle configurazioni per i loro team. Per scoprire di più sui ruoli comuni e sulle attività di esempio a cui facciamo riferimento nei contenuti di Google Cloud , consulta Ruoli e attività comuni degli utenti GKE.
Prezzi
Per informazioni sui prezzi, consulta Prezzi di GKE.
Perché scegliere Config Sync per GitOps su GKE?
Sebbene tutti gli strumenti GitOps offrano vantaggi come una maggiore stabilità e coerenza, Config Sync offre una serie di vantaggi unici:
Integrazione con GKE e altri prodotti Google Cloud: Config Sync è compatibile con la console Google Cloud , Terraform o Google Cloud CLI. Config Sync estende la funzionalità di GKE e funziona bene con servizi come Policy Controller, Workload Identity Federation for GKE e Cloud Monitoring. L'integrazione integrata ti aiuta a configurare GitOps e semplifica l'onere di manutenzione richiesto per le alternative open source.
Osservabilità integrata: Config Sync include una dashboard nella consoleGoogle Cloud che non richiede alcuna configurazione aggiuntiva. Puoi visualizzare lo stato di sincronizzazione di tutti i cluster e le configurazioni da una posizione centrale o utilizzare Google Cloud CLI per verificare la presenza di problemi di riconciliazione.
Gestione scalabile di più cluster e team: Config Sync è progettato sia per l'amministrazione centralizzata della piattaforma sia per la gestione delegata delle applicazioni. La sua architettura è testata per essere scalabile in orizzontale e in verticale, consentendoti di gestire i cluster su larga scala e di consentire ai team delle applicazioni di gestire in sicurezza i propri ambienti.
Come funziona Config Sync
Config Sync monitora costantemente una fonte di verità centrale e riconcilia automaticamente lo stato dei cluster in modo che corrisponda. Puoi utilizzare un repository Git, un'immagine OCI o un grafico Helm come fonte di attendibilità.
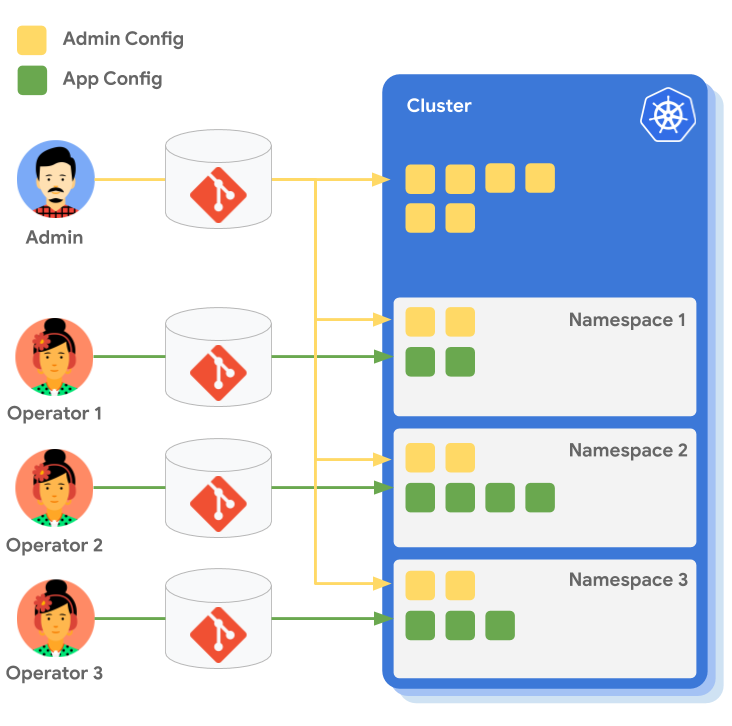
Il seguente diagramma mostra una panoramica di come un amministratore della piattaforma può gestire le policy centrali, mentre tre operatori dell'applicazione gestiscono le proprie configurazioni dello spazio dei nomi. Tutti gli spazi dei nomi hanno la stessa configurazione amministrativa, ma ognuno ha una configurazione dell'applicazione diversa.
Configurazione dei cluster
Config Sync ti consente di creare un insieme comune di configurazioni e policy, come i vincoli di Policy Controller, e di applicarli in modo coerente ai cluster registrati e connessi da un'unica Single Source Of Truth.
Anziché eseguire manualmente il comando kubectl apply più volte, puoi orchestrare le modifiche alla configurazione in più parchi risorse di cluster.
Configurazione degli spazi dei nomi
Puoi utilizzare Config Sync per eseguire il provisioning e gestire gli spazi dei nomi Kubernetes con policy con ambito dello spazio dei nomi, come i ruoli RBAC. Queste policy possono aiutarti a implementare e gestire la multi-tenancy all'interno dei cluster, consentendo ai team di sviluppo delle applicazioni di gestire le proprie configurazioni in modo sicuro.
Passaggi successivi
- Guida rapida: sincronizza da un repository Git
- Installa Config Sync con le impostazioni predefinite
- Esamina le best practice di GitOps