


Kontrol Layanan VPC memungkinkan Anda menentukan perimeter layanan yang membantu mencegah pemindahan data yang tidak sah dari produk data Anda. Anda dapat mengonfigurasi aturan ingress dan egress untuk menjaga komunikasi antara produk data, aset data, dan pengguna dalam batas yang diizinkan.
Cara kerja Kontrol Layanan VPC dengan produk data
Produk data adalah pengelompokan logis resource, yang disebut aset data, yang dapat mencakup beberapa project. Jika project Anda termasuk dalam perimeter Kontrol Layanan VPC yang berbeda, Anda harus mengonfigurasi aturan ingress dan egress agar Dataplex API dapat mengelola resource dan metadata di seluruh perimeter.
Sebelum memulai
- Pelajari Kontrol Layanan VPC.
- Pahami konsep produk data.
- Pastikan Anda memiliki izin yang diperlukan untuk mengelola perimeter Kontrol Layanan VPC dan resource Knowledge Catalog.
Aturan perimeter layanan untuk membuat produk data
Project berikut menentukan batas komunikasi yang diperlukan untuk membuat produk data di seluruh perimeter layanan:
Project R (Caller): project tempat pengguna, akun layanan, atau aplikasi berada yang memulai permintaan pembuatan.
Project E (Produk data): project yang menghosting resource produk data.
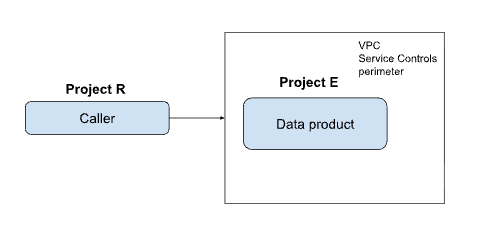
Untuk membuat produk data di project yang berbeda dengan project pemanggil, konfigurasikan aturan ingress dan egress berikut:
| Project | Aturan wajib diisi |
|---|---|
| Project R | Aturan egress untuk Project E |
| Project E | Aturan Ingress untuk Project R |
Aturan perimeter layanan untuk mengelola aset data
Saat Anda mengelola aset data (seperti menambahkan tabel BigQuery ke produk data), arsitektur ini melibatkan tiga peran project yang berbeda:
Project R (Caller): project yang memulai permintaan pengelolaan aset.
Project D (Produk data): project yang menghosting produk data yang mengelompokkan aset. Aset dalam produk data adalah pointer ke resource data fisik, seperti set data, tabel, atau tampilan BigQuery. Produk data dapat berisi satu atau beberapa aset.
Project S (Resource sumber): project tempat resource data sebenarnya berada.
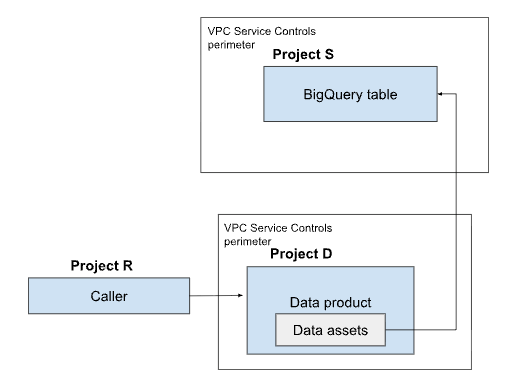
Saat menambahkan atau mengelola aset data yang berada di project yang berbeda dengan produk data, Anda harus menjembatani komunikasi antara ketiga project dengan mengonfigurasi aturan ingress dan egress berikut:
| Project | Aturan diperlukan |
|---|---|
| Project R | Aturan egress untuk Project D Aturan egress untuk Project S |
| Project D | Aturan ingress untuk Project R Aturan egress untuk Project S |
| Project S | Aturan ingress untuk Project R Aturan ingress untuk Project D |
Aturan perimeter layanan untuk menambahkan aspek dan metadata ke produk data
Project berikut menentukan batas komunikasi yang diperlukan untuk melampirkan metadata dan aspek ke produk data di seluruh perimeter layanan:
Project R (Caller): project yang memulai permintaan untuk melampirkan aspek.
Project D (Produk data): project yang menghosting produk data yang menerima aspek.
Project A (Jenis aspek): project tempat jenis aspek tertentu (skema metadata) ditentukan dan disimpan.
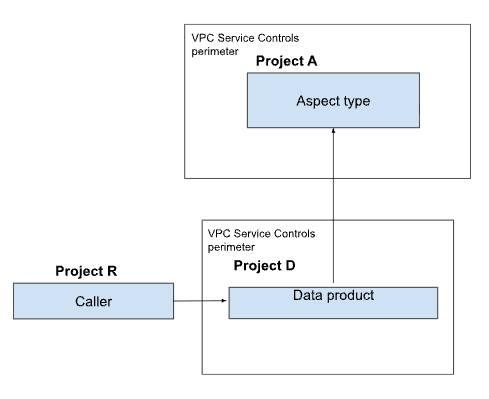
Untuk melampirkan aspek saat project ini berada di perimeter terpisah, konfigurasikan aturan ingress dan egress berikut:
| Project | Aturan diperlukan |
|---|---|
| Project R | Aturan egress untuk Project D Aturan egress untuk Project A |
| Project D | Aturan ingress untuk Project R Aturan egress untuk Project A |
| Project A | Aturan masuk untuk Project R Aturan masuk untuk Project D |
Aturan perimeter layanan untuk menggunakan produk data
Agar konsumen produk data dapat mengakses produk data yang dilindungi oleh Kontrol Layanan VPC, Anda harus mengizinkan project konsumen atau identitas pengguna tertentu. Untuk memberikan akses ini kepada konsumen produk data, konfigurasikan aturan ingress di perimeter layanan produk data.
Batasan
Produk data tidak mendukung aturan berbasis metode. Untuk memastikan fungsionalitas, Anda harus mengizinkan semua metode (
*) untuk layanandataplex.googleapis.comdalam aturan ingress dan egress. Contoh:ingressTo: operations: - methodSelectors: - method: '*' serviceName: dataplex.googleapis.com resources: - projects/PROJECT_IDJika resource BigQuery yang mendasarinya dilindungi oleh perimeter layanan, Anda harus mengonfigurasi aturan ingress dan egress untuk layanan
bigquery.googleapis.com. Contoh:ingressTo: operations: - methodSelectors: - method: '*' serviceName: bigquery.googleapis.com resources: - projects/PROJECT_ID
Langkah berikutnya
- Pelajari lebih lanjut produk data.
- Pahami Aturan ingress dan egress.