


Mit VPC Service Controls können Sie Dienstperimeter definieren, die die Daten-Exfiltration aus Ihren Datenprodukten verhindern. Sie können Regeln für eingehenden und ausgehenden Traffic konfigurieren, um die Kommunikation zwischen Datenprodukten, Daten-Assets und Nutzern innerhalb autorisierter Grenzen zu halten.
Funktionsweise von VPC Service Controls mit Datenprodukten
Ein Datenprodukt ist eine logische Gruppierung von Ressourcen, die als Daten-Assets bezeichnet werden und sich über mehrere Projekte erstrecken können. Wenn Ihre Projekte zu verschiedenen VPC Service Controls-Perimetern gehören, müssen Sie Regeln für ein- und ausgehenden Traffic konfigurieren, damit die Dataplex API Ressourcen und Metadaten perimeterübergreifend verwalten kann.
Hinweis
- Machen Sie sich mit VPC Service Controls vertraut.
- Konzepte für Datenprodukte verstehen
- Prüfen Sie, ob Sie die erforderlichen Berechtigungen zum Verwalten von VPC Service Controls-Perimetern und Knowledge Catalog-Ressourcen haben.
Dienstperimeterregeln zum Erstellen von Datenprodukten
In den folgenden Projekten werden die Kommunikationsgrenzen definiert, die zum Erstellen eines Datenprodukts über Dienstperimeter hinweg erforderlich sind:
Projekt R (Aufrufer): Das Projekt, in dem sich der Nutzer, das Dienstkonto oder die Anwendung befindet, von dem bzw. der die Erstellungsanfrage ausgeht.
Projekt E (Datenprodukt): Das Projekt, das die Datenproduktressource hostet.
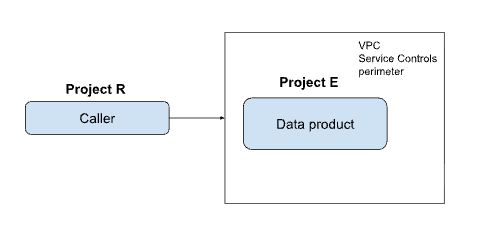
Wenn Sie ein Datenprodukt in einem anderen Projekt als dem Aufruferprojekt erstellen möchten, konfigurieren Sie die folgenden Regeln für eingehenden und ausgehenden Traffic:
| Projekt | Regel erforderlich |
|---|---|
| Project R | Regel für ausgehenden Traffic für Projekt E |
| Projekt E | Regel für eingehenden Traffic für Projekt R |
Dienstperimeterregeln zum Verwalten von Daten-Assets
Wenn Sie Daten-Assets verwalten (z. B. eine BigQuery-Tabelle zu einem Datenprodukt hinzufügen), umfasst die Architektur drei verschiedene Projektrollen:
Projekt R (Aufrufer): Das Projekt, das die Anfrage zur Asset-Verwaltung initiiert.
Projekt D (Datenprodukt): Das Projekt, in dem das Datenprodukt gehostet wird, das die Assets gruppiert. Ein Asset in einem Datenprodukt ist ein Verweis auf eine physische Datenressource, z. B. ein BigQuery-Dataset, eine BigQuery-Tabelle oder eine BigQuery-Ansicht. Ein Datenprodukt kann ein oder mehrere Assets enthalten.
Projekt S (Quellressource): Das Projekt, in dem sich die eigentliche Datenressource befindet.
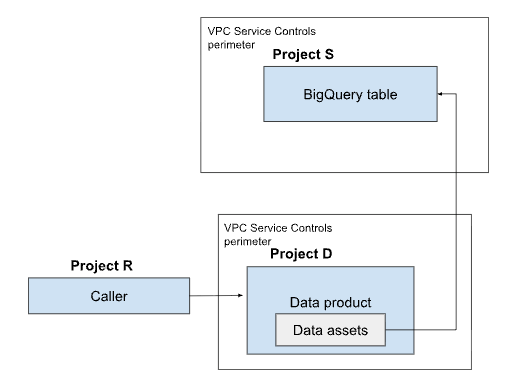
Wenn Sie ein Daten-Asset hinzufügen oder verwalten, das sich in einem anderen Projekt als das Datenprodukt befindet, müssen Sie die Kommunikation zwischen allen drei Projekten überbrücken. Konfigurieren Sie dazu die folgenden Regeln für eingehenden und ausgehenden Traffic:
| Projekt | Regeln erforderlich |
|---|---|
| Project R | Regel für ausgehenden Traffic für Projekt D Regel für ausgehenden Traffic für Projekt S |
| Project D | Regel für eingehenden Traffic für Projekt R Regel für ausgehenden Traffic für Projekt S |
| Project S | Regel für eingehenden Traffic für Projekt R Regel für eingehenden Traffic für Projekt D |
Dienstperimeterregeln zum Hinzufügen von Aspekten und Metadaten zu einem Datenprodukt
In den folgenden Projekten werden die Kommunikationsgrenzen definiert, die erforderlich sind, um Metadaten und Aspekte über Dienstperimeter hinweg an ein Datenprodukt anzuhängen:
Projekt R (Aufrufer): Das Projekt, das die Anfrage zum Anhängen eines Aspekts initiiert.
Projekt D (Datenprodukt): Das Projekt, das das Datenprodukt hostet, das den Aspekt erhält.
Projekt A (Aspekttyp): Das Projekt, in dem der spezifische Aspekttyp (das Metadatenschema) definiert und gespeichert wird.
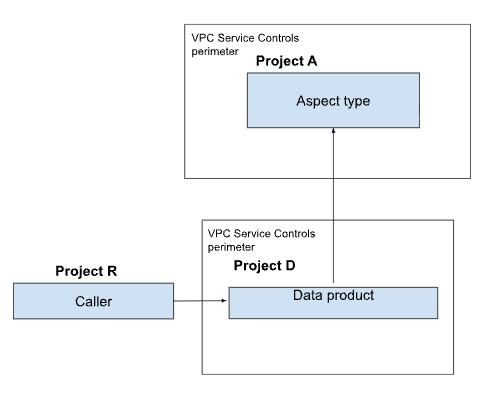
Wenn Sie Aspekte anhängen möchten, wenn sich diese Projekte in separaten Perimetern befinden, konfigurieren Sie die folgenden Regeln für eingehenden und ausgehenden Traffic:
| Projekt | Regeln erforderlich |
|---|---|
| Project R | Regel für ausgehenden Traffic für Projekt D Regel für ausgehenden Traffic für Projekt A |
| Project D | Regel für eingehenden Traffic für Projekt R Regel für ausgehenden Traffic für Projekt A |
| Projekt A | Regel für eingehenden Traffic für Projekt R Regel für eingehenden Traffic für Projekt D |
Dienstperimeterregeln für die Nutzung von Datenprodukten
Damit Datenproduktnutzer auf Datenprodukte zugreifen können, die durch VPC Service Controls geschützt sind, müssen Sie das Nutzerprojekt oder die spezifischen Nutzeridentitäten auf die Zulassungsliste setzen. Wenn Sie Datenproduktnutzern diesen Zugriff gewähren möchten, konfigurieren Sie Regeln für eingehenden Traffic im Dienstperimeter des Datenprodukts.
Beschränkungen
Datenprodukte unterstützen keine methodenbasierten Regeln. Damit die Funktionalität gewährleistet ist, müssen Sie in Ihren Regeln für ein- und ausgehenden Traffic alle Methoden (
*) für den Dienstdataplex.googleapis.comzulassen. Beispiel:ingressTo: operations: - methodSelectors: - method: '*' serviceName: dataplex.googleapis.com resources: - projects/PROJECT_IDWenn Ihre zugrunde liegenden BigQuery-Ressourcen durch Dienstperimeter geschützt sind, müssen Sie Regeln für eingehenden und ausgehenden Traffic für den Dienst
bigquery.googleapis.comkonfigurieren. Beispiel:ingressTo: operations: - methodSelectors: - method: '*' serviceName: bigquery.googleapis.com resources: - projects/PROJECT_ID