


Nesta página, você verá como o Identity-Aware Proxy (IAP) lida com o encaminhamento de TCP. Para saber como conceder aos principais acesso a recursos em túnel e como criar túneis que roteiam o tráfego TCP, consulte Como usar o IAP para encaminhamento de TCP.
Introdução
O recurso de encaminhamento de TCP do IAP permite controlar quem pode acessar serviços administrativos, como SSH e RDP, nos seus back-ends a partir da Internet pública. O recurso de encaminhamento de TCP impede que esses serviços sejam abertamente expostos à Internet. Em vez disso, as solicitações aos seus serviços precisam passar por verificações de autenticação e autorização antes de chegar ao recurso de destino.
A exposição de serviços administrativos diretamente à Internet ao executar cargas de trabalho na nuvem oferece risco. O encaminhamento de tráfego TCP com o IAP permite reduzir esse risco, já que apenas usuários autorizados podem acessar esses serviços sensíveis.
Como esse recurso é voltado especificamente para serviços administrativos, ele não é compatível com destinos balanceados por carga.
Não é possível chamar o serviço de encaminhamento TCP do IAP em dispositivos móveis.
Como funciona o encaminhamento de TCP do IAP
O recurso de encaminhamento de TCP do IAP permite que os usuários se conectem a portas TCP arbitrárias em instâncias do Compute Engine. Para o tráfego TCP geral, o IAP cria uma porta de detecção no host local que encaminha todo o tráfego para uma instância especificada. Em seguida, o IAP encapsula todo o tráfego do cliente em HTTPS. Os usuários podem acessar a interface e a porta se passarem nas verificações de autenticação e autorização da política do Identity and Access Management (IAM) do recurso de destino.
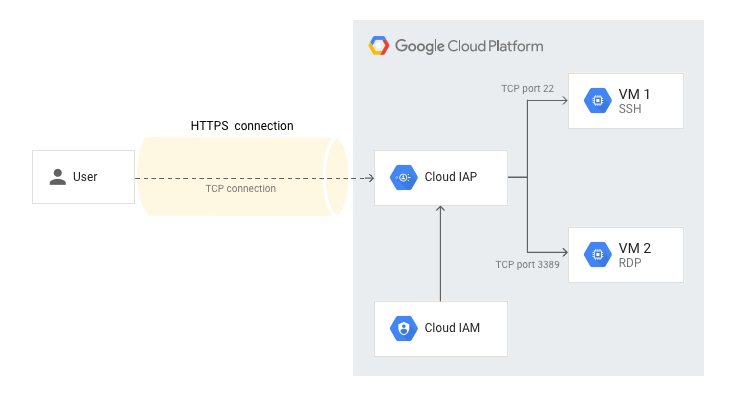
Quando você estabelece uma conexão SSH usando gcloud compute ssh,
o comando encapsula a conexão SSH em HTTPS e a encaminha para a instância remota
sem exigir uma porta de escuta no host local.
Ativar o IAP em um recurso administrativo não bloqueia automaticamente solicitações diretas ao recurso. O IAP bloqueia somente solicitações TCP que não são de IPs de encaminhamento de TCP do IAP para serviços relevantes no recurso.
O encaminhamento de TCP com o IAP não exige um endereço IP público e encaminhável atribuído ao seu recurso. Em vez disso, ele usa IPs internos.
A seguir
- Saiba como se conectar a portas TCP em instâncias e conceder aos principais acesso a recursos em túnel.