


Identity-Aware Proxy (IAP) memungkinkan Anda mengelola akses ke aplikasi berbasis HTTP di luar Google Cloud. Hal ini mencakup aplikasi di lokasi di pusat data perusahaan Anda.
Untuk mempelajari cara mengamankan aplikasi lokal dengan IAP, lihat Menyiapkan IAP untuk aplikasi lokal.
Pengantar
IAP menargetkan aplikasi lokal dengan IAP On-Prem Connector. On-Prem Connector menggunakan template Cloud Deployment Manager untuk membuat resource yang diperlukan guna menghosting dan men-deploy IAP On-Prem Connector ke project yang mendukung IAP, Google Cloud meneruskan permintaan yang diautentikasi dan diberi otorisasi ke aplikasi lokal.
Konektor On-Prem membuat resource berikut:
- Deployment Cloud Service Mesh yang bertindak sebagai proxy untuk aplikasi lokal.
- Load Balancer Aplikasi eksternal yang bertindak sebagai pengontrol ingress untuk permintaan.
- Aturan perutean.
Deployment dapat memiliki beberapa layanan backend Cloud Service Mesh yang berjalan di belakang satu Load Balancer Aplikasi eksternal. Setiap layanan backend dipetakan ke aplikasi lokal masing-masing.
Saat konektor lokal IAP di-deploy dan IAP diaktifkan untuk layanan backend konektor lokal yang baru dibuat, IAP akan mengamankan aplikasi Anda dengan kebijakan akses Identity and Access Management (IAM) berbasis identitas dan konteks. Karena kebijakan akses IAM dikonfigurasi di tingkat resource layanan backend, Anda dapat memiliki daftar kontrol akses yang berbeda untuk setiap aplikasi lokal. Artinya, hanya satu Google Cloud project yang diperlukan untuk mengelola akses ke beberapa aplikasi lokal.
Cara kerja IAP untuk aplikasi lokal
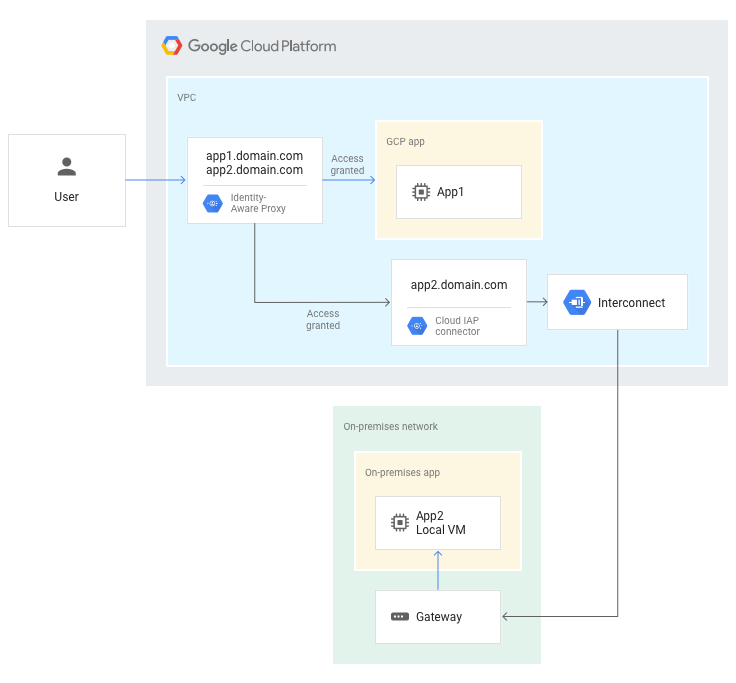
Saat permintaan dikirim ke aplikasi yang dihosting di Google Cloud, IAP akan mengautentikasi dan memberi otorisasi pada permintaan pengguna. Kemudian, pengguna akan diberi akses ke aplikasi Google Cloud .
Saat permintaan dikirim ke aplikasi lokal, IAP mengautentikasi dan mengotorisasi permintaan pengguna. Kemudian, permintaan akan dirutekan ke konektor IAP on-prem. Konektor IAP on-prem meneruskan permintaan melalui Grup Endpoint Jaringan Konektivitas Hybrid dari Google Cloud ke jaringan lokal.
Diagram berikut menunjukkan alur traffic tingkat tinggi dari permintaan web untuk aplikasi Google Cloud (app1) dan aplikasi lokal (app2).
Aturan perutean
Saat mengonfigurasi deployment konektor IAP, Anda mengonfigurasi aturan perutean. Aturan ini merutekan permintaan web yang terautentikasi dan berwenang yang datang ke titik masuk nama host DNS Anda ke nama host DNS yang menjadi tujuannya.
Berikut adalah contoh parameter routing yang ditentukan untuk
template Deployment Manager konektor IAP.
   routing:
     - name: hr
       mapping:
        - name: host
          source: www.hr-domain.com
          destination: hr-internal.domain.com
        - name: sub
          source: sheets.hr-domain.com
          destination: sheets.hr-internal.domain.com
     - name: finance
       mapping:
        - name: host
          source: www.finance-domain.com
          destination: finance-internal.domain.com
- Setiap nama
routingsesuai dengan resource layanan backend Compute Engine baru yang dibuat oleh Ambassador. - Parameter
mappingmenentukan daftar aturan perutean Ambassador untuk layanan backend. sourceaturan perutean dipetakan kedestination, dengansourceadalah URL permintaan yang masuk ke Google Cloud, dandestinationadalah URL untuk aplikasi lokal yang menjadi tujuan perutean traffic IAP setelah pengguna diizinkan dan diautentikasi.
Tabel berikut menunjukkan contoh aturan untuk merutekan permintaan masuk dari
www.hr-domain.com ke hr-internal.domain.com:
| Layanan backend Compute Engine | Nama aturan pemilihan rute | Sumber | Tujuan |
|---|---|---|---|
| jam | hr-host | www.hr-domain.com | hr-internal.domain.com |
| hr-sub | sheets.hr-domain.com | sheets.hr-internal.domain.com | |
| finance | finance-host | www.finance-domain.com | finance-internal.domain.com |
Langkah berikutnya
- Pelajari cara mengamankan aplikasi lokal dengan IAP.
- Pelajari lebih lanjut cara kerja IAP.