


שרת proxy לאימות זהויות (IAP) מאפשר לכם לנהל גישה לאפליקציות מבוססות HTTP מחוץ ל-Google Cloud. זה כולל אפליקציות מקומיות במרכזי הנתונים של הארגון.
כאן אפשר לקרוא איך מאבטחים אפליקציות מקומיות באמצעות IAP.
מבוא
IAP מכוון לאפליקציות מקומיות באמצעות IAP On-Prem Connector. המחבר On-Prem משתמש בתבנית של Cloud Deployment Manager כדי ליצור את המשאבים שנדרשים לאירוח ולפריסה של המחבר IAP On-Prem בפרויקטGoogle Cloud עם IAP, ולהעביר בקשות מאומתות ומורשות לאפליקציות מקומיות.
המחבר On-Prem יוצר את המשאבים הבאים:
- פריסת Cloud Service Mesh שפועלת כ-proxy לאפליקציה המקומית.
- מאזן עומסים חיצוני של אפליקציות (ALB) שפועל כבקר תעבורה נכנסת לבקשות.
- כללי ניתוב.
פריסה יכולה לכלול כמה שירותים לקצה העורפי של Cloud Service Mesh שפועלים מאחורי מאזן עומסים של אפליקציות (ALB) חיצוני אחד. כל שירות לקצה העורפי ממופה לאפליקציה מקומית נפרדת.
כשפורסים את מחבר IAP לשרתים מקומיים ומפעילים את IAP בשירות לקצה העורפי של המחבר החדש לשרתים מקומיים, IAP מאבטח את האפליקציה באמצעות מדיניות גישה של ניהול זהויות והרשאות גישה (IAM) שמבוססת על זהות ועל הקשר. מדיניות הגישה של IAM מוגדרת ברמת המשאב של שירות הקצה העורפי, ולכן אפשר להגדיר רשימות שונות של בקרת גישה לכל אחת מהאפליקציות המקומיות. כלומר, צריך רק פרויקט אחד Google Cloud כדי לנהל את הגישה לכמה אפליקציות מקומיות.
איך פועל IAP לאפליקציות מקומיות
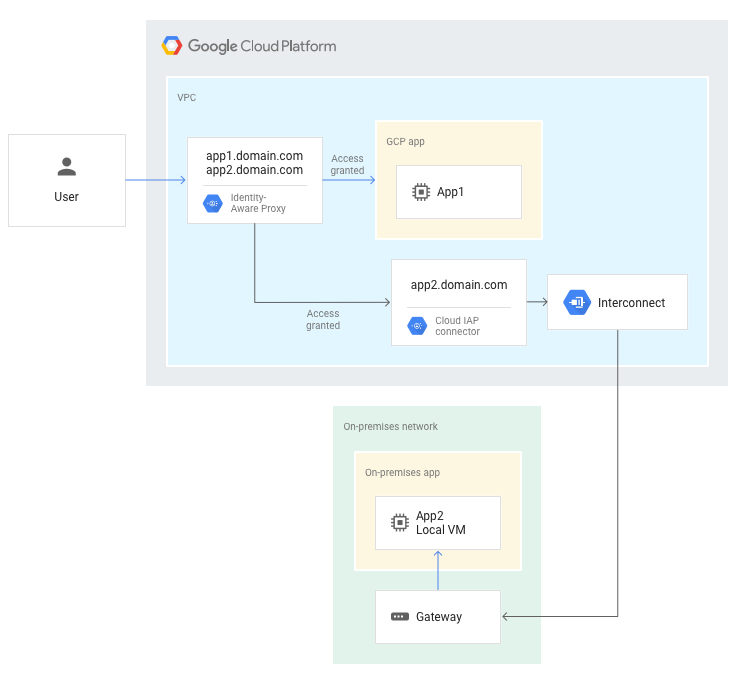
כשבקשה נשלחת לאפליקציה שמארחת ב- Google Cloud, IAP מאמת ומאשר את בקשות המשתמשים. לאחר מכן, המערכת מעניקה למשתמש גישה לאפליקציה. Google Cloud
כשבקשה נשלחת לאפליקציה מקומית, IAP מאמת ומאשר את בקשת המשתמש. לאחר מכן, המערכת מנתבת את הבקשה למחבר IAP מקומי. מחבר IAP on-prem מעביר את הבקשה דרך קבוצה של נקודות קצה ברשת מסוג Hybrid Connectivity Network Endpoint Group מ- Google Cloud לרשת המקומית.
בתרשים הבא מוצג תרשים כללי של זרימת התנועה של בקשת אינטרנט עבור אפליקצייתGoogle Cloud (app1) ואפליקציה מקומית (app2).
כללי ניתוב
כשמגדירים פריסה של מחבר IAP, צריך להגדיר את כללי הניתוב. הכללים האלה מנתבים בקשות לאחזור מהרשת מאומתות ומורשות שמגיעות לנקודת הכניסה של שם המארח ב-DNS אל שם המארח ב-DNS שהוא היעד.
בדוגמה הבאה מוצגים פרמטרים של routing שמוגדרים בתבנית של Deployment Manager של מחבר IAP.
   routing:
     - name: hr
       mapping:
        - name: host
          source: www.hr-domain.com
          destination: hr-internal.domain.com
        - name: sub
          source: sheets.hr-domain.com
          destination: sheets.hr-internal.domain.com
     - name: finance
       mapping:
        - name: host
          source: www.finance-domain.com
          destination: finance-internal.domain.com
- כל שם של
routingתואם למשאב חדש של שירות לקצה העורפי של Compute Engine שנוצר על ידי Ambassador. - הפרמטר
mappingמציין רשימה של כללי ניתוב של Ambassador לשירות קצה עורפי. - ה-
sourceשל כלל מסלול ממופה ל-destination, כאשרsourceהיא כתובת ה-URL של הבקשות שמגיעות אלGoogle Cloud, ו-destinationהיא כתובת ה-URL של האפליקציה המקומית שאליה IAP מנתב תעבורת נתונים אחרי שמשתמש מקבל הרשאה ועובר אימות.
בטבלה הבאה מופיעות דוגמאות לכללים להפניית בקשות נכנסות מ-www.hr-domain.com אל hr-internal.domain.com:
| שירות לקצה העורפי של Compute Engine | שם כלל הניתוב | מקור | יעד |
|---|---|---|---|
| שעה | hr-host | www.hr-domain.com | hr-internal.domain.com |
| hr-sub | sheets.hr-domain.com | sheets.hr-internal.domain.com | |
| finance | finance-host | www.finance-domain.com | finance-internal.domain.com |