


에이전트 ID는 서비스 계정 가장에 의존하지 않고 사용자, 자율 워크로드, 외부 도구 전반에 신뢰 경계를 적용하기 위해 3가지 ID 위임 프레임워크를 사용합니다. 이 프레임워크는 환경 전반에서 세 가지 고유한 ID 컨텍스트를 분리하고 조정합니다.
- 사용자 ID: Google 아이덴티티 또는 제휴 직원 ID 프로바이더 (IdP)를 통해 표준 OAuth 2.0 또는 OpenID Connect (OIDC)로 인증된 시작 최종 사용자의 ID입니다.
- 에이전트 ID: 배포된 에이전트의 고유하고 암호화 방식으로 증명된 SPIFFE ID 및 자동 프로비저닝된 X.509 인증서로, 자체 권한으로 작동하는 에이전트를 나타냅니다.
- 위임된 ID: 에이전트가 에이전트 아이덴티티 인증 관리자에서 중개하는 범위가 지정된 3-legged OAuth(3LO) 사용자 인증 정보를 사용하여 시작하는 인간 사용자를 대신하여 작동할 때의 결합된 권한 컨텍스트입니다.
다음 다이어그램은 사용자 ID, 에이전트 ID, 위임된 ID가 인그레스, 런타임, 이그레스 트러스트 경계에서 상호작용하는 방식을 보여줍니다.
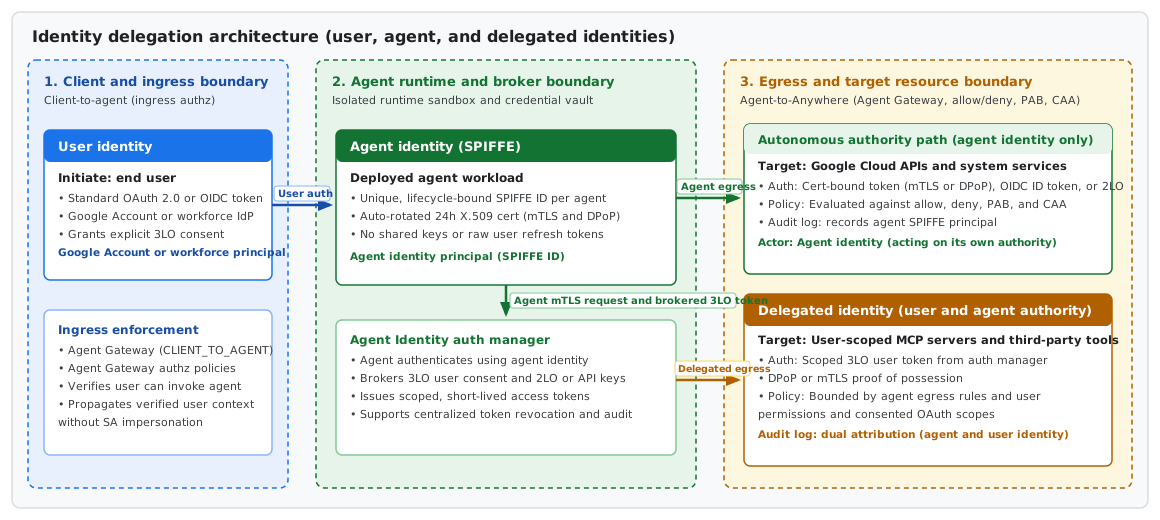
이 아키텍처에서 사용자 ID는 인그레스 중에 호출자 컨텍스트를 설정하고, 에이전트 ID는 런타임 경계 내에서 워크로드를 인증하며, 위임된 ID는 에이전트가 사용자를 대신하여 다운스트림 서비스에 액세스할 때 두 권한을 결합합니다.
신뢰 경계 간에 ID가 전파되는 방식
요청이 이러한 트러스트 경계를 이동할 때 플랫폼은 각 ID 레이어를 평가하고 전파합니다.
- 클라이언트-에이전트 인그레스 경계 (사용자 ID): 사용자는 OAuth 2.0 또는 OIDC 토큰을 사용하여 클라이언트 애플리케이션에 인증합니다.
트래픽이 Agent Gateway를 통해 들어오면(
CLIENT_TO_AGENT인그레스 모드) Agent Gateway에 연결된 승인 정책이 사용자 ID를 확인하여 사용자가 대상 에이전트를 호출할 수 있는 권한이 있는지 확인하고 확인된 사용자 컨텍스트를 런타임에 전달합니다. - Agent Runtime 및 사용자 인증 정보 브로커링 (에이전트 아이덴티티): 격리된 런타임 환경 내에서 에이전트는 자동 순환되는 24시간 X.509 인증서가 있는 자체 SPIFFE 에이전트 아이덴티티로 작동합니다. 에이전트에 다운스트림 도구의 사용자 인증 정보가 필요한 경우 에이전트 ID를 사용하여 에이전트 아이덴티티 인증 관리자에 인증합니다.
- 자율 이그레스 경로 (에이전트 ID): 에이전트가 자체 권한으로 Google Cloud API 또는 머신 투 머신 엔드포인트를 호출할 때 상호 TLS (mTLS) 및 소유 증명 (DPoP), OIDC ID 토큰 또는 인증 관리자의 2-legged OAuth (2LO) 사용자 인증 정보로 적용되는 인증서 바인딩 토큰을 사용하여 인증합니다. IAM 허용 및 거부 정책, 보안 주체 액세스 경계 (PAB) 정책, 컨텍스트 인식 액세스 정책은 에이전트 ID를 기준으로 요청을 엄격하게 평가합니다.
- 사용자 위임 이그레스 경로 (위임된 ID): 에이전트가 사람 사용자를 대신하여 사용자 범위 모델 컨텍스트 프로토콜 (MCP) 서버 또는 서드 파티 API를 호출하면 인증 관리자가 위임된 ID를 나타내는 동의된 3LO 사용자 토큰을 중개합니다. 아웃바운드 전화는 에이전트의 이그레스 정책과 위임 사용자의 권한 및 동의된 OAuth 범위에 의거하여 제어되며 감사 로그에는 에이전트 ID와 사용자 ID가 모두 기록됩니다.
ID 레이어 비교
다음 표에는 세 가지 ID 레이어가 액세스 및 감사 가능성을 제어하는 방법이 요약되어 있습니다.
| ID 레이어 | 주 구성원 및 사용자 인증 정보 유형 | 신뢰 경계 및 정책 시행 | 감사 로그 기여 분석 |
|---|---|---|---|
| 사용자 ID | OAuth 2.0 또는 OIDC 토큰으로 인증된 최종 사용자 (Google 계정 또는 직원 ID 주 구성원)를 시작합니다. | 클라이언트-에이전트 (인그레스): Agent Gateway 승인 정책은 사용자가 에이전트를 호출하고 세션을 시작할 수 있는지 확인합니다. | 에이전트 엔드포인트를 호출하는 호출자로 사람 사용자 ID를 로깅합니다. |
| 에이전트 ID | SPIFFE X.509 인증서 (mTLS 및 DPoP), OIDC ID 토큰 또는 인증 관리자의 2LO 사용자 인증 정보 또는 API 키로 인증된 자율 에이전트 워크로드 (에이전트 ID 주 구성원) | 에이전트에서 어디로든 (이그레스): IAM 허용, 거부, 주 구성원 액세스 경계, 컨텍스트 인식 액세스 정책은 에이전트가 자체 권한으로 도달할 수 있는 Google Cloud 리소스, 인증 제공업체, 외부 엔드포인트를 적용합니다. | 에이전트의 고유한 SPIFFE 주 구성원을 작업 ID로 로깅합니다. |
| 위임된 ID | 에이전트 아이덴티티 인증 관리자가 중개하는 범위가 지정된 3LO 액세스 토큰을 사용하여 동의한 사용자(Google 계정 또는 직원 ID 주 구성원)를 대신하는 에이전트 아이덴티티입니다. | 에이전트에서 어디로든 (이그레스): 최소 권한 교차점을 적용합니다. 호출은 에이전트의 아웃바운드 거버넌스 정책과 위임 사용자의 권한 및 동의된 OAuth 범위를 모두 충족해야 합니다. | 에이전트의 SPIFFE ID와 위임하는 인간 사용자를 모두 캡처하여 이중 기여 분석을 기록합니다. |