


Per impostazione predefinita, Gemini Notebook Enterprise cripta i contenuti inattivi dei clienti. Gemini Notebook Enterprise gestisce la crittografia per conto tuo senza che tu debba fare altro. Questa opzione è denominata Crittografia predefinita di Google.
Se vuoi controllare le tue chiavi di crittografia, puoi utilizzare le chiavi di crittografia gestite dal cliente (CMEK) in Cloud KMS con servizi integrati con CMEK, tra cui Gemini Notebook Enterprise. L'utilizzo delle chiavi Cloud KMS ti consente di controllare il livello di protezione, la località, la pianificazione della rotazione, le autorizzazioni di utilizzo e di accesso e i limiti crittografici. Con Cloud KMS puoi inoltre monitorare l'utilizzo delle chiavi, visualizzare gli audit log e controllare i cicli di vita delle chiavi. Invece di Google, sei tu ad avere la proprietà e la gestione delle chiavi di crittografia della chiave (KEK) simmetriche che proteggono i tuoi dati. Puoi controllare e gestire queste chiavi in Cloud KMS.
Dopo aver configurato le risorse con le CMEK, l'esperienza di accesso alle risorse di Gemini Notebook Enterprise è simile all'utilizzo della crittografia predefinita di Google. Per saperne di più sulle opzioni di crittografia, consulta Chiavi di crittografia gestite dal cliente (CMEK).
Quando viene registrata una chiave CMEK, Gemini Notebook Enterprise chiama periodicamente Cloud KMS per mantenere un'istanza logicamente isolata dei tuoi dati. Questo accade anche se la configurazione CMEK non è impostata come predefinita e non ci sono app o connettori dati che la utilizzano. L'utilizzo deriva dalla configurazione e dall'esecuzione dell'istanza, non dal volume di dati o dal numero di utenti che vi accedono. Consulta i prezzi di Cloud Key Management Service.
Per interrompere completamente l'utilizzo di Cloud KMS, devi annullare la registrazione della chiave Cloud KMS, disattivare la chiave o revocarne le autorizzazioni. La disattivazione dell'API Gemini Notebook Enterprise non elimina la configurazione CMEK o i dati e l'utilizzo di CMEK continua a essere fatturato.
Limitazioni di Cloud KMS in Gemini Notebook Enterprise
Le seguenti limitazioni si applicano alle chiavi CMEK (Cloud KMS) in Gemini Notebook Enterprise:
Le chiavi già applicate a un'istanza non possono essere modificate, anche se le versioni delle chiavi possono essere ruotate.
Non puoi modificare le impostazioni di crittografia dei notebook dopo la creazione. Un notebook non protetto non può essere protetto in un secondo momento e la protezione non può essere rimossa.
- La protezione CMEK con Gemini Notebook Enterprise non è integrata con la ricerca di Cloud Asset Inventory.
- Devi utilizzare istanze multiregionali negli Stati Uniti o nell'UE (non globali). Per saperne di più sulle multiregioni e sulla residenza dei dati, inclusi i limiti associati all'utilizzo di località non globali, consulta Località.
Se devi registrare più di una chiave per un progetto, contatta il team degli Account Google per richiedere un aumento della quota per le configurazioni CMEK, fornendo una giustificazione del motivo per cui hai bisogno di più di una chiave.
A EKM o HSM con CMEK si applicano le seguenti limitazioni:
La quota EKM e HSM per le chiamate di crittografia e decriptazione deve avere un margine di almeno 1000 QPM. Per informazioni su come controllare le quote, consulta Controlla le quote di Cloud KMS.
Se utilizzi EKM, la chiave deve essere raggiungibile per oltre il 90% di qualsiasi finestra temporale superiore a 30 secondi. Se la chiave non è raggiungibile per questo periodo di tempo, l'indicizzazione e l'aggiornamento della ricerca potrebbero risentirne negativamente.
Se si verificano problemi di fatturazione, problemi persistenti di superamento della quota o problemi persistenti di irraggiungibilità per più di 12 ore, il servizio disattiva automaticamente la risorsa CmekConfig associata alla chiave EKM o HSM.
- Puoi utilizzare Terraform per configurare CMEK per Gemini Notebook Enterprise. Consulta google_discovery_engine_cmek_config.
Prima di iniziare
Assicurati di soddisfare i seguenti prerequisiti:
Crea una chiave Cloud KMS simmetrica multiregionale. Consulta Crea chiavi automatizzate e Crea una chiave nella documentazione di Cloud KMS.
Imposta il periodo di rotazione su Mai (rotazione manuale).
In Località, seleziona Multiregione e poi seleziona europe o us dal menu a discesa.
Il ruolo IAM Autore crittografia/decriptazione CryptoKey (
roles/cloudkms.cryptoKeyEncrypterDecrypter) sulla chiave è stato concesso all'agente di servizio Discovery Engine. L'account dell'agente di servizio ha un indirizzo email che utilizza il seguente formato:service-PROJECT_NUMBER@gcp-sa-discoveryengine.iam.gserviceaccount.com. Per istruzioni generali su come aggiungere un ruolo a un agente di servizio, consulta Concedi o revoca un singolo ruolo.Il ruolo IAM Autore crittografia/decrittografia CryptoKey (
roles/cloudkms.cryptoKeyEncrypterDecrypter) sulla chiave è stato concesso all'agente di servizio Cloud Storage. Se questo ruolo non viene concesso, l'importazione dei dati per le istanze protette da CMEK non andrà a buon fine perché Discovery Engine non è in grado di creare il bucket e la directory temporanei protetti da CMEK necessari per l'importazione.Non configurare istanze che vuoi gestire con la tua chiave fino a quando non hai completato le istruzioni per la registrazione della chiave riportate in questa pagina.
Registra la chiave Cloud KMS
Per criptare i dati utilizzando CMEK, devi registrare la chiave multiregionale. Facoltativamente, se i tuoi dati richiedono chiavi a singola regione, ad esempio quando utilizzi connettori di terze parti, devi anche registrare le chiavi a singola regione.
Prima di iniziare
Verifica quanto segue:
- La regione non è già protetta da una chiave. La procedura seguente non va a buon fine se una chiave è già registrata per la regione tramite il comando REST. Per determinare se esiste una chiave attiva in Gemini Notebook Enterprise per una località, consulta Visualizza le chiavi Cloud KMS.
- Disponi del ruolo Gemini Notebook Enterprise Admin
(
roles/discoveryengine.agentspaceAdmin).
Procedura
REST
Per registrare la tua chiave per Gemini Notebook Enterprise, segui questi passaggi:
Chiama il metodo
UpdateCmekConfigcon la chiave che vuoi registrare.curl -X PATCH \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ -H "Content-Type: application/json" \ -d '{"kmsKey":"projects/KMS_PROJECT_ID/locations/KMS_LOCATION/keyRings/KEY_RING/cryptoKeys/KEY_NAME"}' \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID?set_default=SET_DEFAULT"Sostituisci quanto segue:
KMS_PROJECT_ID: l'ID del progetto che contiene la chiave. Il numero di progetto non funzionerà.KMS_LOCATION: la località multiregionale della chiave:usoeurope.KEY_RING: il nome delle chiavi automatizzate che contengono la chiave.KEY_NAME: il nome della chiave.PROJECT_ID: l'ID del progetto che contiene l'istanza.LOCATION: la multi-regione dell'istanza:usoeu.CMEK_CONFIG_ID: imposta un ID univoco per la risorsa CmekConfig, ad esempiodefault_cmek_config.SET_DEFAULT: impostato sutrueper utilizzare la chiave come chiave predefinita per le istanze successive create nella multiregione.
-
Attendi fino a 24 ore affinché la chiave registrata sia pronta per l'uso con Gemini Notebook Enterprise. Una chiave registrata non può proteggere i notebook finché non è pronta. Se apri la UI durante questa finestra di 24 ore, potresti riscontrare errori o i nuovi blocchi note potrebbero non essere protetti dalla chiave. Dopo 24 ore, verifica che la chiave sia attiva seguendo i passaggi descritti in Verifica che Gemini Notebook Enterprise sia protetto da una chiave.
-
Configura l'istanza. Per istruzioni, consulta Configura Gemini Notebook Enterprise.
Console
Procedura
Per registrare la tua chiave per Gemini Notebook Enterprise, segui questi passaggi:
Nella console Google Cloud , vai alla pagina Gemini Enterprise.
Fai clic su Impostazioni e seleziona la scheda CMEK.
Fai clic su Aggiungi chiave per la località us o eu.
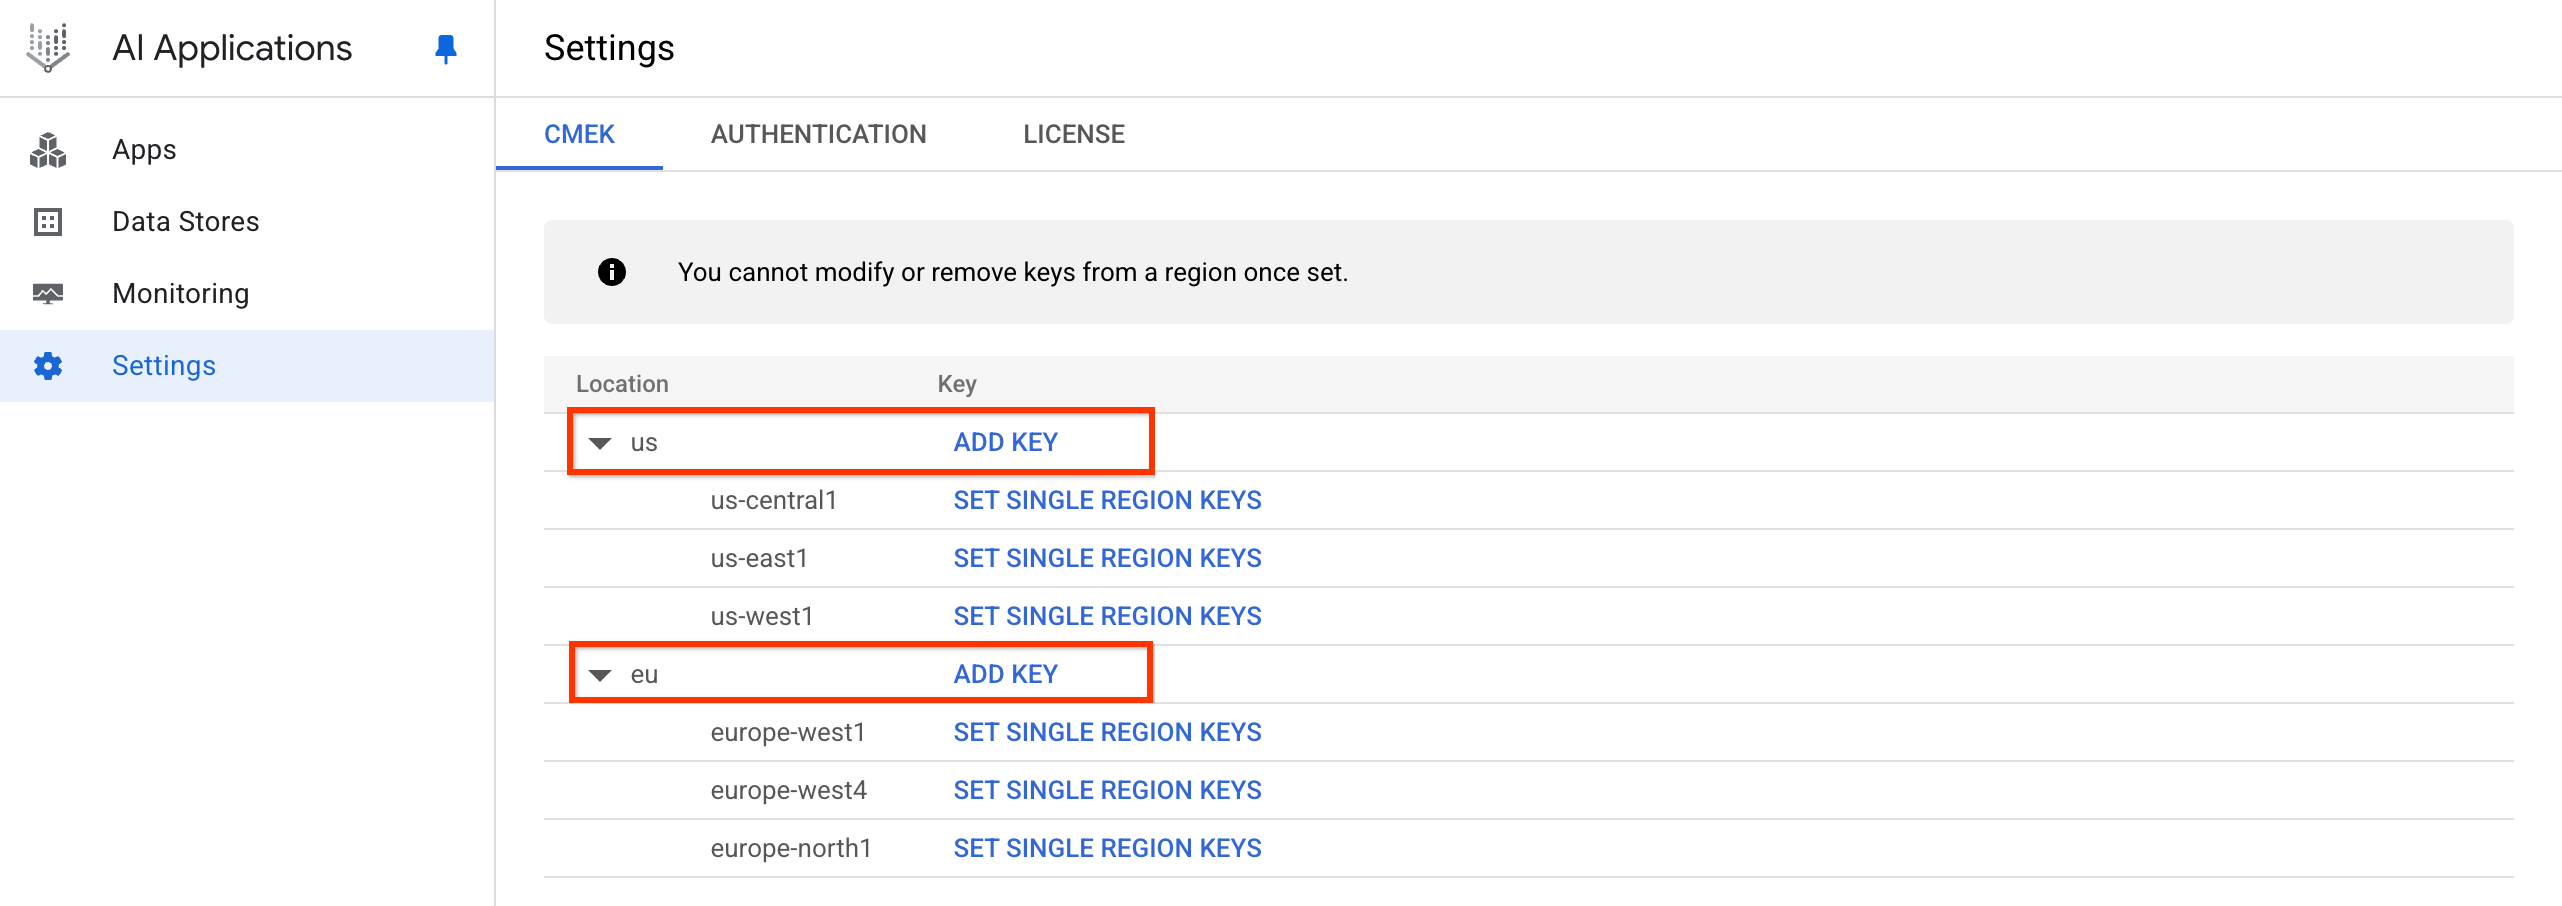
Fai clic su Aggiungi chiave. Fai clic sul menu a discesa Seleziona una chiave Cloud KMS e seleziona la chiave.
Se la chiave si trova in un altro progetto, fai clic su Cambia progetto, fai clic sul nome del progetto, digita il nome della chiave che hai creato e selezionala.
Se conosci il nome risorsa della chiave, fai clic su Inserisci manualmente, incolla il nome risorsa della chiave e fai clic su Salva.
Fai clic su OK > Salva.
-
Prima di configurare un'istanza, verifica che la chiave sia pronta per l'uso. Una chiave registrata non può proteggere i notebook finché non è pronta. Potrebbero essere necessarie fino a 24 ore prima che la chiave registrata sia pronta per essere utilizzata con Gemini Notebook Enterprise. Consulta Verifica che Gemini Notebook Enterprise sia protetto da una chiave.
-
Configura l'istanza. Per istruzioni, consulta Configura Gemini Notebook Enterprise.
In questo modo, la chiave viene registrata e viene creata una risorsa CmekResource denominata default_cmek_config.
La visualizzazione dei dati importati nei risultati di ricerca può richiedere diverse ore.
Annulla la registrazione della chiave Cloud KMS
Per annullare la registrazione della chiave da Gemini Notebook Enterprise, segui questi passaggi:
Chiama il metodo
DeleteCmekConfigcon il nome della risorsa CmekConfig di cui vuoi annullare la registrazione.curl -X DELETE \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs/CMEK_CONFIG_ID"Sostituisci quanto segue:
LOCATION: la località multiregionale dell'istanza:usoeu.PROJECT_ID: l'ID del progetto che contiene l'istanza.CMEK_CONFIG_ID: l'ID della risorsa CmekConfig. Se hai registrato la chiave utilizzando la console, l'ID èdefault_cmek_config.
Ecco un esempio di chiamata e risposta curl:
$ curl -X DELETE
-H "Authorization: Bearer $(gcloud auth print-access-token)"
"https://us-discoveryengine.googleapis.com/v1/projects/my-ai-app-project-123/locations/us/cmekConfigs/default_cmek_config"

{
 "name": "projects/my-ai-app-project-123/locations/us/operations/delete-cmek-config-56789",
 "metadata": {
  "@type": "type.googleapis.com/google.cloud.discoveryengine.v1.DeleteCmekConfigMetadata"
 }
}
(Facoltativo) Registra il valore
namerestituito dal metodo e segui le istruzioni riportate in Ottieni dettagli su un'operazione a lunga esecuzione per vedere quando l'operazione è stata completata.L'eliminazione di un CmekConfig è un'operazione a lunga esecuzione che può richiedere fino a un paio di giorni. Questo perché il deprovisioning delle risorse criptate sottostanti viene eseguito completamente prima della rimozione di CmekConfig.
Verifica che Gemini Notebook Enterprise sia protetto da una chiave
Poiché possono essere necessarie fino a 24 ore prima che una chiave registrata sia pronta per l'uso con Gemini Notebook Enterprise, gli utenti che aprono l'app prima che la chiave sia pronta potrebbero riscontrare errori o i nuovi notebook potrebbero non essere protetti dalla chiave.
Se vuoi verificare che la chiave sia pronta per l'uso e che Gemini Notebook Enterprise sia protetto dalla chiave, segui questi passaggi:
Chiama il metodo
ListCmekConfigs:curl -X GET \ -H "Authorization: Bearer $(gcloud auth print-access-token)" \ "https://LOCATION-discoveryengine.googleapis.com/v1/projects/PROJECT_ID/locations/LOCATION/cmekConfigs"Sostituisci quanto segue:
LOCATION: la multi-regione dell'istanza:usoeu.PROJECT_ID: l'ID del progetto Google Cloud che contiene i dati.
Esamina l'output del comando.
Se il processo di provisioning è ancora in corso, l'output contiene
"notebooklmState": NOTEBOOK_LM_NOT_READY.CmekConfig è pronto per l'uso se nell'output sono presenti tutti i seguenti elementi:
"state": "ACTIVE""isDefault": true"notebooklmState": NOTEBOOK_LM_READY
Ruota le chiavi Cloud KMS
Non puoi modificare la chiave che protegge un'istanza esistente, ma puoi ruotarla in una nuova versione. Quando imposti una nuova versione di una chiave registrata come versione principale, Gemini Notebook Enterprise rileva la modifica e cripta nuovamente i tuoi dati con la nuova versione della chiave in modo automatico. Non è necessario chiamare un metodo Gemini Notebook Enterprise per avviare una rotazione.
Per informazioni generali sulla rotazione delle chiavi, consulta Rotazione delle chiavi nella guida di Cloud KMS.
Per ruotare una chiave, segui questi passaggi:
Crea una nuova versione della chiave e impostala come versione principale. Per istruzioni, consulta Ruota una chiave nella guida di Cloud KMS.
Lascia abilitata la versione della chiave precedente. La nuova crittografia viene avviata automaticamente dopo che Gemini Notebook Enterprise rileva la nuova versione principale.
Verifica che Gemini Notebook Enterprise abbia rilevato la nuova versione della chiave. Per visualizzare la configurazione CmekConfig, consulta Verifica che Gemini Notebook Enterprise sia protetto da una chiave. Controlla i seguenti campi nell'output:
kmsKeyVersionmostra la nuova versione della chiave.stateè pari aACTIVE.lastRotationTimestampMicrosmostra quando è iniziata la rotazione.
Mantieni abilitata la versione precedente della chiave per almeno 30 giorni dopo che
kmsKeyVersionmostra la nuova versione della chiave.Disabilita la versione della chiave precedente e assicurati che tutto funzioni come prima. Consulta Abilita e disabilita le versioni delle chiavi nella guida di Cloud KMS.
Quando hai la certezza che la disabilitazione della versione precedente della chiave non ha causato problemi, distruggila. Consulta Elimina e ripristina le versioni delle chiavi nella guida di Cloud KMS.
Se una chiave Cloud KMS viene disabilitata o revocata
Se una chiave viene disattivata o se le autorizzazioni per la chiave vengono revocate, l'istanza interrompe l'importazione e la pubblicazione dei dati entro 15 minuti. Puoi riattivare la chiave entro 30 giorni per riprendere le operazioni prima che la configurazione CMEK scada e che i dati associati vengano eliminati definitivamente. Tuttavia, la riattivazione di una chiave o il ripristino delle autorizzazioni richiede molto tempo. Potrebbero essere necessarie fino a 24 ore prima che l'istanza possa riprendere a fornire dati.
Pertanto, non disabilitare una chiave se non è necessario. La disattivazione e l'attivazione di una chiave su un'istanza è un'operazione che richiede tempo. Ad esempio, se una chiave viene attivata e disattivata ripetutamente, l'istanza impiegherà molto tempo per raggiungere uno stato protetto. La disattivazione di una chiave e la sua riattivazione immediata potrebbero comportare giorni di inattività, perché la chiave viene prima disattivata dall'istanza e poi riattivata.