


デフォルトでは、ユーザーはエージェント、アシスタント、Gemini Notebook Enterprise などの機能の Gemini Enterprise インターフェースに、パブリック インターネット経由でアクセスします。組織のセキュリティ要件を満たすために、Cloud VPN や Cloud Interconnect などのハイブリッド ネットワーキング ソリューションを使用して、プライベート UI アクセスを確立できます。
Gemini Enterprise へのプライベート接続を構成するには、Private Service Connect(PSC)エンドポイントを介してGoogle Cloud API トラフィックをルーティングする必要があります。これにより、ユーザーは Virtual Private Cloud(VPC)内の内部 IP アドレスを介して Gemini Enterprise インターフェースにアクセスでき、公共のインターネットを回避できます。
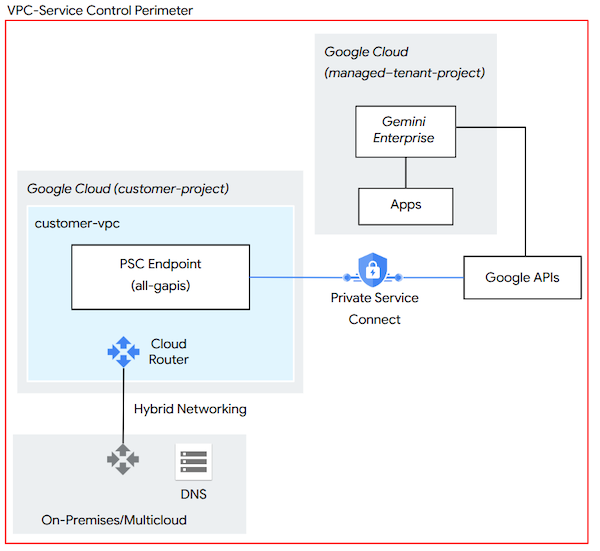
このリファレンス アーキテクチャでは、オンプレミスまたはマルチクラウドのユーザーが PSC エンドポイントに接続します。これにより、Google Cloud Virtual Private Cloud 内のユーザー定義の内部 IP アドレスを介して Google API にアクセスできます。また、Gemini Enterprise ドメインを PSC エンドポイントの IP アドレスに解決するように内部 DNS を構成する必要があります。
始める前に
プライベート UI アクセスを構成する前に、次のものが揃っていることを確認してください。
Cloud VPN または Cloud Interconnect を使用して、Cloud Router 経由でオンプレミス ネットワークに接続された Google Cloud Virtual Private Cloud ネットワーク。
Private Service Connect エンドポイントを作成し、Cloud Router のカスタムルートを管理する権限。
Private Service Connect を構成する
プライベート Google アクセスに使用されるプライベート仮想 IP アドレス(VIP)と制限付き仮想 IP アドレス(VIP)は、Gemini Enterprise UI へのプライベート アクセスをサポートしていません。すべての機能を使用するには、Gemini Enterprise ドメインを all-apis バンドルで構成された Private Service Connect エンドポイントに解決する必要があります。
ハイブリッド ネットワーキングに使用される Cloud Router と同じ Virtual Private Cloud に新しい PSC エンドポイントを作成します。
すべての Google API の API バンドルをターゲットにします。このバンドルを使用すると、
*.googleapis.comサービス エンドポイントを含む、ほとんどの Google API にアクセスできます。VPC-SC API バンドルは、すべての Gemini Enterprise ドメインをサポートしているわけではありません。
ネットワーク ルーティングを構成する
PSC エンドポイントは、標準の VPC サブネットから発信されていない /32 IP アドレスを使用します。このアドレスは、オンプレミス ネットワークやマルチクラウド ネットワークからは認識されません。IP アドレスをアドバタイズするように Cloud Router を構成する必要があります。Private Service Connect エンドポイントの IP アドレス要件の詳細については、IP アドレスの要件をご覧ください。
PSC エンドポイントに割り当てた IP アドレスを特定します。
Cloud Router の構成で、IP アドレスのカスタムルートを作成します。Cloud Router でカスタム アドバタイズ ルートを指定する方法については、カスタム アドレス範囲をアドバタイズするをご覧ください。
オンプレミスまたはマルチクラウドのファイアウォールを更新して、IP アドレスへのアウトバウンド トラフィックを許可します。
DNS 設定を更新する
最後に、PSC エンドポイントを使用して Gemini Enterprise ドメインを解決するように DNS 設定を更新します。詳細については、デフォルトの DNS 名を使用して DNS レコードを作成するをご覧ください。
次の Gemini Enterprise ドメインを PSC エンドポイントの内部 IP アドレスに解決するように、内部オンプレミスまたはクラウド ネットワークの DNS レコードを構成します。
content-discoveryengine.googleapis.comcontent-discoveryengine.mtls.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-eu-discoveryengine.mtls.googleapis.comcontent-global-discoveryengine.googleapis.comcontent-global-discoveryengine.mtls.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-us-discoveryengine.mtls.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.googleapis.comdiscoveryengine.mtls.googleapis.comdiscoveryengine.clients6.google.comeu-discoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.googleapis.comeu-discoveryengine.mtls.googleapis.comglobal-discoveryengine.googleapis.comglobal-discoveryengine.mtls.googleapis.comus-discoveryengine.googleapis.comus-discoveryengine.mtls.googleapis.comvertexaisearch.cloud.google.comvertexaisearch.cloud.googlenotebooklm.cloud.google.comnotebooklm.cloud.googleauth.cloud.googlepayments.cloud.googleaccounts.googleapis.com
環境で厳格なデータ引き出し防止境界が必要な場合は、
discoveryengine.googleapis.comドメインを VPC-SC バンドル IP アドレスに構成します。
プロキシ、ファイアウォール、TLS インスペクションを構成する
ユーザーが企業プロキシ、セキュアなウェブ ゲートウェイ、ファイアウォールを介して Gemini Enterprise にアクセスする場合は、Gemini Enterprise トラフィックをブロック、バッファリング、タイムアウトしないようにこれらのデバイスを構成します。これらの要件は、ユーザーが公共のインターネット経由で接続するか、Private Service Connect エンドポイント経由で接続するかに関係なく適用されます。
これらのデバイスを正しく構成しないと、ユーザーに次の現象が発生することがあります。
- アシスタントは [Thinking...] 状態のままになり、生成された回答をストリーミングするのではなく、回答全体を一度に表示します。
- リクエストが一定期間(20 秒、30 秒、60 秒など)後に一貫して失敗し、
HTTP 499やHTTP 504などのエラーが発生する。 - ウェブアプリは、ホーム ネットワークなどの一部のネットワークでは動作しますが、企業ネットワークでは動作しません。
この問題を回避するには、次の操作を行います。
DNS 設定を更新するに記載されているすべての Gemini Enterprise ドメインへのポート
443でのアウトバウンド HTTPS トラフィックを許可します。アプリが単一のロケーションを使用している場合でも、global、us、euのドメインを許可します。ウェブアプリは、これらのエンドポイントを複数呼び出すことができるためです。次のストリーミング ドメインを TLS(SSL)インスペクション、レスポンス バッファリング、コンテンツ スキャンから除外します。アシスタントはこれらの接続を介して回答をストリーミングします。レスポンスが完了するまでレスポンスを保持するデバイスは、遅延やタイムアウトの原因となります。
content-discoveryengine.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.clients6.google.com
リクエストパス内のプロキシ、ロードバランサ、ファイアウォールのアイドル タイムアウトと読み取りタイムアウトを 300 秒以上に設定します。複数のコネクタやエージェントを使用するリクエストなど、複雑なリクエストは完了までに数分かかることがあります。
独自のアプリケーションから Gemini Enterprise API を呼び出す場合は、クライアント リクエストのタイムアウトを 300 秒以上に設定し、可能な場合はストリーミング メソッドを使用します。
VPC Service Controls でアプリを保護する方法
高度なセキュリティを実現するために、VPC Service Controls(VPC-SC)を実装して、Gemini Enterprise や BigQuery などのマネージド サービスからのデータ漏洩を防ぐことができます。データにアクセスできるユーザーを制御する Identity and Access Management とは異なり、VPC-SC コントロールは、データにアクセスして移動できる場所を制御します。
この方法を検討する場合は、次の点に注意してください。
VPC Service Controls の使用は必須ではありませんが、
googleapis.comを介して公開される Google サービスへのパブリック アクセスをブロックするためのベスト プラクティスです。特に、VPC-SC 境界に追加されたサービス(
discoveryengine.googleapis.comなど)は、 Google Cloud コンソールからのアクセスを含むすべてのパブリック アクセスがブロックされます。VPC-SC 境界内の保護されたサービスへのアクセスを許可するには、管理者が VPC-SC 上り(内向き)ルールを使用するか、Access Context Manager を使用してアクセスレベルを定義して、上り(内向き)を明示的に許可する必要があります。
VPC-SC と Access Context Manager を使用して Gemini Enterprise アプリを保護する方法については、VPC Service Controls でアプリを保護するをご覧ください。