


Standardmäßig greifen Nutzer über das öffentliche Internet auf Gemini Enterprise-Oberflächen für Funktionen wie KI-Agenten, den Assistenten und Gemini Notebook Enterprise zu. Um die Sicherheitsanforderungen Ihrer Organisation zu erfüllen, können Sie mithilfe von Hybridnetzwerklösungen wie Cloud VPN oder Cloud Interconnect einen privaten UI-Zugriff einrichten.
Wenn Sie eine private Verbindung zu Gemini Enterprise konfigurieren möchten, müssen Sie denGoogle Cloud -API-Traffic über einen Private Service Connect-Endpunkt (PSC) weiterleiten. So können Nutzer über eine interne IP-Adresse in Ihrer Virtual Private Cloud (VPC) auf Gemini Enterprise-Schnittstellen zugreifen, ohne das öffentliche Internet zu verwenden.
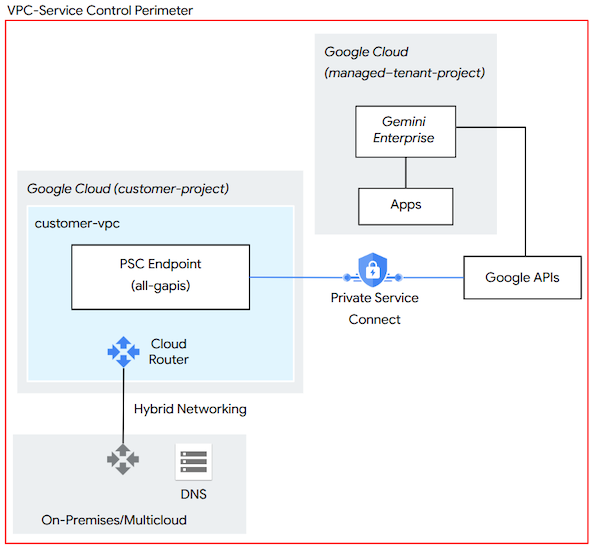
In dieser Referenzarchitektur stellen lokale oder Multi-Cloud-Nutzer eine Verbindung zu einem PSC-Endpunkt her, der den Zugriff auf Google APIs über eine benutzerdefinierte interne IP-Adresse in IhrerGoogle Cloud Virtual Private Cloud ermöglicht. Außerdem müssen Sie Ihr internes DNS so konfigurieren, dass Gemini Enterprise-Domains in die IP-Adresse des PSC-Endpunkts aufgelöst werden.
Hinweis
Bevor Sie den Zugriff auf die private Benutzeroberfläche konfigurieren, müssen Sie Folgendes tun:
Ein Google Cloud Virtual Private Cloud-Netzwerk, das über Cloud Router mit Ihrem lokalen Netzwerk verbunden ist, wobei Cloud VPN oder Cloud Interconnect verwendet wird.
Berechtigungen zum Erstellen von Private Service Connect-Endpunkten und zum Verwalten benutzerdefinierter Cloud Router-Routen.
Private Service Connect konfigurieren
Private und eingeschränkte virtuelle IP-Adressen (VIPs), die für den privater Google-Zugriff verwendet werden, unterstützen keinen privaten Zugriff auf die Gemini Enterprise-Benutzeroberfläche. Damit alle Funktionen verfügbar sind, müssen Sie die Gemini Enterprise-Domains in einen Private Service Connect-Endpunkt auflösen, der mit dem Bundle all-apis konfiguriert ist.
Erstellen Sie einen neuen PSC-Endpunkt in derselben Virtual Private Cloud wie der Cloud Router, der für das Hybridnetzwerk verwendet wird.
Wählen Sie das API-Bundle Alle Google APIs aus. Dieses Bundle bietet Zugriff auf die meisten Google APIs, einschließlich
*.googleapis.com-Dienstendpunkten. Das VPC-SC-API-Bundle unterstützt nicht alle Gemini Enterprise-Domains.
Netzwerkrouting konfigurieren
Der PSC-Endpunkt verwendet eine /32-IP-Adresse, die nicht aus einem Standard-VPC-Subnetz stammt und nicht von lokalen oder Multi-Cloud-Netzwerken aus sichtbar ist. Sie müssen Ihren Cloud Router so konfigurieren, dass er die IP-Adresse bewirbt. Weitere Informationen zu den IP-Adressanforderungen für Private Service Connect-Endpunkte finden Sie unter IP-Adressanforderungen.
Ermitteln Sie die IP-Adresse, die Sie Ihrem PSC-Endpunkt zugewiesen haben.
Erstellen Sie in Ihrer Cloud Router-Konfiguration eine benutzerdefinierte Route für die IP-Adresse. Weitere Informationen zum Angeben benutzerdefinierter beworbener Routen auf einem Cloud Router finden Sie unter Benutzerdefinierte Adressbereiche bewerben.
Aktualisieren Sie lokale oder Multi-Cloud-Firewalls, um ausgehenden Traffic an die IP-Adresse zuzulassen.
DNS-Einstellungen aktualisieren
Aktualisieren Sie abschließend Ihre DNS-Einstellungen, um die Gemini Enterprise-Domains über den PSC-Endpunkt aufzulösen. Weitere Informationen finden Sie unter DNS-Einträge mit Standard-DNS-Namen erstellen.
Konfigurieren Sie interne lokale oder Cloud-Netzwerk-DNS-Einträge, um die folgenden Gemini Enterprise-Domains in die interne IP-Adresse des PSC-Endpunkts aufzulösen:
content-discoveryengine.googleapis.comcontent-discoveryengine.mtls.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-eu-discoveryengine.mtls.googleapis.comcontent-global-discoveryengine.googleapis.comcontent-global-discoveryengine.mtls.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-us-discoveryengine.mtls.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.googleapis.comdiscoveryengine.mtls.googleapis.comdiscoveryengine.clients6.google.comeu-discoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.googleapis.comeu-discoveryengine.mtls.googleapis.comglobal-discoveryengine.googleapis.comglobal-discoveryengine.mtls.googleapis.comus-discoveryengine.googleapis.comus-discoveryengine.mtls.googleapis.comvertexaisearch.cloud.google.comvertexaisearch.cloud.googlenotebooklm.cloud.google.comnotebooklm.cloud.googleauth.cloud.googlepayments.cloud.googleaccounts.googleapis.com
Wenn Ihre Umgebung strenge Grenzen für den Schutz vor Daten-Exfiltration erfordert, konfigurieren Sie die Domain
discoveryengine.googleapis.comfür die IP-Adresse des VPC-SC-Bundles.
Proxys, Firewalls und TLS-Prüfung konfigurieren
Wenn Ihre Nutzer über einen Unternehmensproxy, ein sicheres Web-Gateway oder eine Firewall auf Gemini Enterprise zugreifen, konfigurieren Sie diese Geräte so, dass der Gemini Enterprise-Traffic nicht blockiert, gepuffert oder abgebrochen wird. Diese Anforderungen gelten unabhängig davon, ob Nutzer eine Verbindung über das öffentliche Internet oder über einen Private Service Connect-Endpunkt herstellen.
Wenn Sie diese Geräte nicht richtig konfigurieren, können die folgenden Probleme auftreten:
- Der Assistent bleibt im Status Denkt nach… und zeigt dann die gesamte Antwort auf einmal an, anstatt sie während der Generierung zu streamen.
- Anfragen schlagen nach einer festen Dauer, z. B. 20, 30 oder 60 Sekunden, immer mit Fehlern wie
HTTP 499oderHTTP 504fehl. - Die Web-App funktioniert in einigen Netzwerken, z. B. in einem Heimnetzwerk, aber nicht im Unternehmensnetzwerk.
Gehen Sie zur Vermeidung dieser Probleme so vor:
Lassen Sie ausgehenden HTTPS-Traffic über Port
443zu allen Gemini Enterprise-Domains zu, die unter DNS-Einstellungen aktualisieren aufgeführt sind. Lassen Sie die Domainsglobal,usundeuzu, auch wenn Ihre Anwendung nur einen einzigen Standort verwendet, da die Webanwendung mehr als einen dieser Endpunkte aufrufen kann.Schließen Sie die folgenden Streaming-Domains von der TLS-Prüfung (SSL) und von der Antwortpufferung oder dem Scannen von Inhalten aus. Der Assistant streamt seine Antworten über diese Verbindungen. Geräte, die die Antwort erst nach Abschluss des Streams ausgeben, verursachen Verzögerungen und Zeitüberschreitungen.
content-discoveryengine.googleapis.comcontent-us-discoveryengine.googleapis.comcontent-eu-discoveryengine.googleapis.comcontent-webchannel-assistant-discoveryengine.googleapis.comcontent-us-webchannel-assistant-discoveryengine.googleapis.comcontent-eu-webchannel-assistant-discoveryengine.googleapis.comdiscoveryengine.clients6.google.comus-discoveryengine.clients6.google.comeu-discoveryengine.clients6.google.com
Legen Sie die Zeitlimits für Inaktivität und Lesen für Proxys, Load Balancer und Firewalls im Anfragepfad auf mindestens 300 Sekunden fest. Komplexe Anfragen, z. B. Anfragen, die mehrere Connectors oder Agenten verwenden, können einige Minuten dauern.
Wenn Sie die Gemini Enterprise API über Ihre eigenen Anwendungen aufrufen, legen Sie das Zeitlimit für Clientanfragen auf mindestens 300 Sekunden fest und verwenden Sie Streamingmethoden, sofern verfügbar.
Anwendung mit VPC Service Controls schützen
Für erweiterte Sicherheit können Sie VPC Service Controls (VPC-SC) implementieren, um die Daten-Exfiltration aus verwalteten Diensten wie Gemini Enterprise und BigQuery zu verhindern. Im Gegensatz zu Identity and Access Management, das steuert, wer auf Daten zugreifen kann, legen VPC-SC-Steuerelemente fest, wo auf Daten zugegriffen und sie verschoben werden können.
Wenn Sie diesen Ansatz in Betracht ziehen, beachten Sie Folgendes:
Die Verwendung von VPC Service Controls ist zwar optional, aber eine Best Practice, um den öffentlichen Zugriff auf Google-Dienste zu blockieren, die über
googleapis.comverfügbar gemacht werden.Dienste (z. B.
discoveryengine.googleapis.com), die einem VPC-SC-Perimeter hinzugefügt werden, werden für den gesamten öffentlichen Zugriff blockiert, einschließlich des Zugriffs über die Google Cloud Console.Um den Zugriff auf geschützte Dienste innerhalb eines VPC-SC-Perimeters zu ermöglichen, müssen Administratoren den eingehenden Traffic explizit zulassen. Dazu verwenden sie VPC-SC-Eingangsregeln oder definieren Zugriffsebenen mit Access Context Manager.
Weitere Informationen zum Schützen Ihrer Gemini Enterprise-App mit VPC-SC und Access Context Manager finden Sie unter Anwendung mit VPC Service Controls schützen.