


מטרות
במדריך הזה מוסבר איך לבצע את הפעולות הבאות:
- יוצרים רשת VPC בהתאמה אישית עם שתי רשתות משנה באזורים שונים.
- יוצרים מכונה וירטואלית (VM) בכל אחד מהאזורים הבאים: ארה"ב וסינגפור.
- יוצרים Cloud Router ושער Cloud NAT כדי לאפשר למכונה הווירטואלית בארה"ב לגשת לאינטרנט הציבורי.
- יוצרים מדיניות חומת אש בין רשתות גלובליות ומוסיפים כלל של חומת אש כדי להפעיל את שרת ה-Proxy לאימות זהויות (IAP).
- מתקינים שרת Apache ב-VM בסינגפור.
- מוסיפים כלל לחומת האש כדי לחסום תנועה למיקומים גיאוגרפיים ספציפיים.
- בודקים את הכלל של חומת האש למיקום גיאוגרפי.
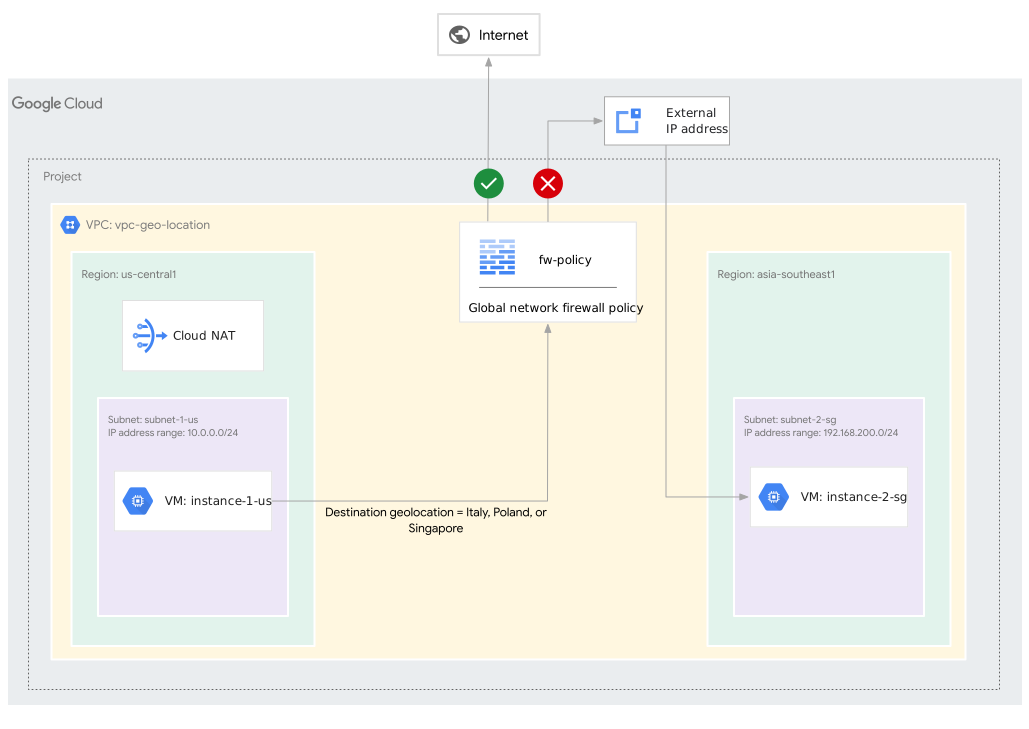
בתרשים הבא מוצגת תעבורת הנתונים בין מכונות וירטואליות באזורים us-central1 ו-asia-southeast1 ברשת VPC בהתאמה אישית.
מדיניות חומת אש של רשת גלובלית חוסמת תעבורת נתונים יוצאת למיקום גאוגרפי ספציפי. המכונה הווירטואלית באזור us-central1 משתמשת ב-Cloud Router וב-Cloud NAT כדי לגשת לאינטרנט, בלי להשתמש בכתובת IP חיצונית.
המכונה הווירטואלית באזור us-central1 משתמשת בכתובת ה-IP החיצונית של המכונה הווירטואלית באזור asia-southeast1 כדי לבדוק את הכלל של חומת האש.
לפני שמתחילים
- נכנסים לחשבון Google Cloud . אנחנו ממליצים למשתמשים חדשים ב- Google Cloud ליצור חשבון כדי שיוכלו להעריך את הביצועים של המוצרים שלנו בתרחישים מהעולם האמיתי. לקוחות חדשים מקבלים בחינם גם קרדיט בשווי 300$ להרצה, לבדיקה ולפריסה של עומסי העבודה.
-
In the Google Cloud console, on the project selector page, select or create a Google Cloud project.
Roles required to select or create a project
- Select a project: Selecting a project doesn't require a specific IAM role—you can select any project that you've been granted a role on.
-
Create a project: To create a project, you need the Project Creator role
(
roles/resourcemanager.projectCreator), which contains theresourcemanager.projects.createpermission. Learn how to grant roles.
-
Verify that billing is enabled for your Google Cloud project.
-
In the Google Cloud console, on the project selector page, select or create a Google Cloud project.
Roles required to select or create a project
- Select a project: Selecting a project doesn't require a specific IAM role—you can select any project that you've been granted a role on.
-
Create a project: To create a project, you need the Project Creator role
(
roles/resourcemanager.projectCreator), which contains theresourcemanager.projects.createpermission. Learn how to grant roles.
-
Verify that billing is enabled for your Google Cloud project.
- מוודאים שיש לכם את התפקיד אדמין של רשת Compute (
roles/compute.networkAdmin). מפעילים את Compute Engine API ואת Identity-Aware Proxy (IAP) API, אם הם עדיין לא מופעלים.
התפקידים שנדרשים כדי להפעיל ממשקי API
כדי להפעיל ממשקי API, צריך את ההרשאה
serviceusage.services.enable. אם אתם יצרתם את הפרויקט, סביר להניח שכבר יש לכם את ההרשאה הזו דרך התפקיד "בעלים" (roles/owner). אחרת, אתם יכולים לקבל את ההרשאה הזו דרך התפקיד "אדמין בממשק 'שימוש בשירות'" (roles/serviceusage.serviceUsageAdmin). איך מקצים תפקידים?- אם אתם מעדיפים לעבוד משורת הפקודה, התקינו את Google Cloud CLI. למידע על המושגים וההתקנה של הכלי, קראו את הסקירה הכללית על ה-CLI של gcloud.
הערה: אם לא הפעלתם בעבר את Google Cloud CLI, אתחלו את ספריית ה-CLI של gcloud באמצעות הפקודה
gcloud init.
יצירת רשת VPC בהתאמה אישית עם רשתות משנה
יוצרים רשת VPC במצב מותאם אישית עם שתי רשתות משנה של IPv4.
המסוף
נכנסים לדף VPC networks במסוף Google Cloud .
לוחצים על Create VPC network.
בשדה Name, מזינים
vpc-geo-location.בקטע Subnet creation mode, בוחרים באפשרות Custom.
בקטע New subnet, מציינים את הפרמטרים הבאים להגדרת רשת משנה:
- שם:
subnet-1-us - אזור:
us-central1 - טווח IPv4:
10.0.0.0/24
- שם:
לוחצים על סיום.
לוחצים על Add subnet ומציינים את פרמטרי ההגדרה הבאים:
- שם:
subnet-2-sg - אזור:
asia-southeast1 - טווח IPv4:
192.168.200.0/24
- שם:
לוחצים על סיום.
לוחצים על יצירה.
gcloud
- כדי לפתוח את הטרמינל, לוחצים על Activate Cloud Shell.
כדי ליצור רשת VPC, מריצים את הפקודה הבאה:
gcloud compute networks create vpc-geo-location \
  --subnet-mode=custom
בתיבת הדו-שיח Authorize cloud shell, לוחצים על Authorize.
כדי ליצור רשת משנה, מריצים את הפקודה הבאה:
gcloud compute networks subnets create subnet-1-us \
  --network=vpc-geo-location \
  --region=us-central1 \
  --range=10.0.0.0/24
כדי ליצור עוד רשת משנה, מריצים את הפקודה הבאה:
gcloud compute networks subnets create subnet-2-sg \
  --network=vpc-geo-location \
  --region=asia-southeast1 \
  --range=192.168.200.0/24
יצירת מכונות וירטואליות
בקטע הזה, יוצרים שתי מכונות וירטואליות בתת-הרשתות שהגדרתם בקטע הקודם.
יצירת מכונה וירטואלית באזור us-central1
יוצרים מכונה וירטואלית באזור us-central1 בלי כתובת IP חיצונית.
המסוף
כדי ליצור מכונה וירטואלית באזור us-central1:
נכנסים לדף Create an instance במסוף Google Cloud .
בחלונית Machine configuration:
- בשדה Name, מזינים
instance-1-us. - בשדה Region, בוחרים באפשרות
us-central1 (Iowa).
- בשדה Name, מזינים
בתפריט הניווט, לוחצים על Networking.
- בקטע Network interfaces, לוחצים על
defaultומציינים את הפרמטרים הבאים:- רשת:
vpc-geo-location - רשת משנה:
subnet-1-us IPv4 (10.0.0.0/24) - כתובת IPv4 חיצונית: None
- רשת:
- לוחצים על סיום.
- בקטע Network interfaces, לוחצים על
לוחצים על יצירה.
gcloud
כדי ליצור מכונה וירטואלית באזור us-central1, מריצים את הפקודה הבאה:
gcloud compute instances create instance-1-us \
     --network=vpc-geo-location \
     --zone=us-central1-a \
     --stack-type=IPV4_ONLY \
     --no-address \
     --subnet=subnet-1-us
יצירת מכונה וירטואלית באזור asia-southeast1
המסוף
כדי ליצור מכונה וירטואלית באזור asia-southeast1:
נכנסים לדף Create an instance במסוף Google Cloud .
בחלונית Machine configuration:
- בשדה Name, מזינים
instance-2-sg. - בשדה Region, בוחרים באפשרות
asia-southeast1 (Singapore).
- בשדה Name, מזינים
בתפריט הניווט, לוחצים על Networking.
- בקטע Network interfaces, לוחצים על
defaultומציינים את הפרמטרים הבאים:- רשת:
vpc-geo-location - רשת משנה:
subnet-2-sg IPv4 (192.168.200.0/24) - כתובת IPv4 חיצונית: None
- רשת:
- לוחצים על סיום.
- בקטע Network interfaces, לוחצים על
לוחצים על יצירה.
gcloud
כדי ליצור מכונה וירטואלית באזור asia-southeast1, מריצים את הפקודה הבאה:
gcloud compute instances create instance-2-sg \
    --network=vpc-geo-location \
    --zone=asia-southeast1-b \
    --subnet=subnet-2-sg \
    --stack-type=IPV4_ONLY
יצירת Cloud Router ושער Cloud NAT
בחלק הקודם יצרתם שתי מכונות וירטואליות, instance-1-us ו-asia-southeast1. כדי לאפשר למכונות הווירטואליות של instance-1-us לגשת לאינטרנט הציבורי, צריך ליצור Cloud Router ושער Cloud NAT.
המסוף
נכנסים לדף Cloud NAT במסוף Google Cloud .
לוחצים על Get started או על Create Cloud NAT gateway.
בשדה שם השער, מזינים
nat-gateway.בשדה NAT type, בוחרים באפשרות Public.
בקטע Select Cloud Router, מציינים את פרמטרי ההגדרה הבאים:
- רשת:
vpc-geo-location - אזור:
us-central1 - Cloud Router: Create new router.
- בשדה Name, מזינים
router-fw-rules. - לוחצים על יצירה.
- בשדה Name, מזינים
- רשת:
לוחצים על יצירה.
נכנסים לדף כתובות IP במסוף Google Cloud .
לוחצים על הכרטיסייה External IP Addresses ומעתיקים את כתובת ה-IP החיצונית של Cloud NAT (
nat-auto-ip). כתובת ה-IP הזו משמשת לאימות החיבור בין המכונה הווירטואליתinstance-1-usלמכונה הווירטואליתinstance-2-sg.
gcloud
כדי ליצור Cloud Router, מריצים את הפקודה הבאה:
gcloud compute routers create router-fw-rules \
  --network=vpc-geo-location \
  --region=us-central1
כדי ליצור שער Cloud NAT, מריצים את הפקודה הבאה:
gcloud compute routers nats create nat-gateway \
  --router=router-fw-rules \
  --region=us-central1 \
  --auto-allocate-nat-external-ips \
  --nat-all-subnet-ip-ranges
כדי לראות את כתובת ה-IP של Cloud NAT, מריצים את הפקודה הבאה:
gcloud compute routers get-nat-ip-info \
  router-fw-rules \
  --region=us-central1
חשוב להעתיק את כתובת ה-IP של Cloud NAT (
natIp). כתובת ה-IP הזו משמשת לאימות החיבור בין המכונה הווירטואלית שלinstance-1-usלמכונה הווירטואלית שלinstance-2-sg.
יצירת מדיניות חומת אש בין רשתות גלובליות כדי להפעיל את IAP
בקטע הזה יוצרים מדיניות גלובלית של חומת אש ברשת ומוסיפים כלל של חומת אש כדי להפעיל את IAP. IAP מאפשר הרשאת אדמין למכונות הווירטואליות.
הכלל של חומת האש כולל את המאפיינים הבאים.
- תעבורת נתונים נכנסת (ingress) מטווח ה-IP
35.235.240.0/20. הטווח הזה מכיל את כל כתובות ה-IP שמשמשות את IAP להעברת TCP. חיבור לכל היציאות שרוצים שתהיה אליהן גישה באמצעות העברת TCP ב-IAP, למשל יציאה
22ל-SSH.
המסוף
כדי לאפשר גישה של IAP לכל המכונות הווירטואליות ברשת vpc-geo-location:
במסוף Google Cloud , עוברים לדף מדיניות חומת אש.
לוחצים על יצירת מדיניות חומת אש.
בשלב Configure policy, בשדה Policy name מזינים
fw-policy.בקטע Deployment scope, בוחרים באפשרות Global ולוחצים על Continue.
בשלב Add rules, לוחצים על Create firewall rule.
- בשדה עדיפות, מזינים
100. - בקטע יומנים, בוחרים באפשרות מופעל.
- בקטע Source, בשדה IP ranges, מזינים את הערך
35.235.240.0/20. - בקטע Protocols and ports, בוחרים באפשרות Specified protocols and ports.
- מסמנים את התיבה TCP, ובשדה Ports מזינים
22. - לוחצים על יצירה.
- בשדה עדיפות, מזינים
לוחצים על Continue.
בשלב הוספת כללי שיקוף, לוחצים על המשך.
בשלב שיוך המדיניות לרשתות, לוחצים על שיוך.
בחלונית Associate policy with רשתות VPC, מסמנים את התיבה של
vpc-geo-locationולוחצים על Associate.לוחצים על Continue.
לוחצים על יצירה.
gcloud
כדי לאפשר גישה של IAP לכל המכונות הווירטואליות ברשת vpc-geo-location, מריצים את הפקודה הבאה:
כדי ליצור מדיניות חומת אש, מריצים את הפקודה הבאה:
gcloud compute network-firewall-policies create fw-policy \
    --global
כדי ליצור כלל של חומת אש שמאפשר תעבורת נתונים לכל היעדים ומפעיל יומנים, מריצים את הפקודה הבאה:
gcloud compute network-firewall-policies rules create 100 \
    --firewall-policy=fw-policy \
    --direction=INGRESS \
    --action=ALLOW \
    --layer4-configs=tcp:22 \
    --src-ip-ranges=35.235.240.0/20 \
    --global-firewall-policy \
    --enable-logging
כדי לשייך את מדיניות חומת האש לרשת ה-VPC, מריצים את הפקודה הבאה:
gcloud compute network-firewall-policies associations create \
    --firewall-policy=fw-policy \
    --network=vpc-geo-location \
    --name=pol-association-fw-rules \
    --global-firewall-policy
יצירת כלל של חומת אש
בקטע הזה, יוצרים כלל של חומת אש שמאפשר חיבור נכנס (ingress) במכונה הווירטואלית instance-2-sg.
המסוף
במסוף Google Cloud , עוברים לדף מדיניות חומת אש.
בקטע מדיניות חומת אש של רשת, לוחצים על
fw-policy.לוחצים על Create firewall rule.
בשדה עדיפות, מזינים
500.בקטע יומנים, בוחרים באפשרות מופעל.
בקטע Source, בשדה IP ranges, מזינים את הערך NAT_IP_ADDRESS.
מחליפים את
NAT_IP_ADDRESSבכתובת ה-IP שהוקצתה ל-Cloud NAT. מידע נוסף זמין במאמר יצירת Cloud Router ושער Cloud NAT.לוחצים על יצירה.
gcloud
כדי לעדכן את מדיניות חומת האש, מריצים את הפקודה הבאה:
gcloud compute network-firewall-policies rules create 500 \
    --firewall-policy=fw-policy \
    --direction=INGRESS \
    --action=ALLOW \
    --src-ip-ranges=NAT_IP_ADDRESS \
    --layer4-configs=all \
    --global-firewall-policy \
    --enable-logging
מחליפים את NAT_IP_ADDRESS בכתובת ה-IP שהוקצתה ל-Cloud NAT. מידע נוסף זמין במאמר יצירת Cloud Router ושער Cloud NAT.
התקנת שרת Apache
בקטע הזה מתקינים את שרת Apache במכונה הווירטואלית instance-2-sg.
המסוף
נכנסים לדף VM instances במסוף Google Cloud .
בעמודה Connect של המכונה הווירטואלית
instance-2-sg, לוחצים על SSH.בתיבת הדו-שיח SSH-in-browser, לוחצים על Authorize ומחכים שהחיבור יתבצע.
כדי לעדכן את רשימות החבילות במכונה, מריצים את הפקודה הבאה:
sudo apt-get update
בסיום התהליך, תופיע ההודעה הבאה:
Reading package lists... Done.כדי להתקין את החבילה
apache2 HTTP Server, מריצים את הפקודה הבאה בשורת הפקודה:sudo apt-get install apache2 php7.0
בזמן שהתהליך מתבצע, מופיעה ההודעה הבאה:
After this operation, 56.0 MB of additional disk space will be used. Do you want to continue? [Y/n]לוחצים על Y כדי לאשר ואז על Enter.
כדי להחליף את דף האינטרנט שמוגדר כברירת מחדל בשרת האינטרנט של Apache, מריצים את הפקודה הבאה:
echo '<!doctype html><html><body><h1>Hello World!</h1></body></html>' | sudo tee /var/www/html/index.htmlסוגרים את תיבת הדו-שיח SSH-in-browser.
gcloud
כדי להתחבר באמצעות SSH למכונה הווירטואלית
instance-2-sg, מריצים את הפקודה הבאה:gcloud compute ssh instance-2-sg \ --zone=asia-southeast1-b \ --tunnel-through-iapכשמופיעה הנחיה, מקישים על Y כדי לאשר ואז על Enter.
כדי לעדכן את רשימות החבילות במכונה, מריצים את הפקודה הבאה:
sudo apt-get update
בסיום התהליך, תופיע ההודעה הבאה:
Reading package lists... Done.כדי להתקין את החבילה
apache2 HTTP Server, מריצים את הפקודה הבאה בשורת הפקודה:sudo apt-get install apache2 php7.0
בזמן שהתהליך מתבצע, מופיעה ההודעה הבאה:
After this operation, 56.0 MB of additional disk space will be used. Do you want to continue? [Y/n]לוחצים על Y כדי לאשר ואז על Enter.
כדי להחליף את דף האינטרנט שמוגדר כברירת מחדל בשרת האינטרנט של Apache, מריצים את הפקודה הבאה:
echo '<!doctype html><html><body><h1>Hello World!</h1></body></html>' | sudo tee /var/www/html/index.htmlכדי לסגור את SSH בדפדפן, מזינים
exit.
אימות החיבור
אחרי שמתקינים את שרת Apache ב-VM instance-2-sg, מתחברים ל-VM instance-1-us מה-VM instance-2-sg באמצעות כתובת ה-IP החיצונית של ה-VM instance-2-sg.
המסוף
נכנסים לדף VM instances במסוף Google Cloud .
בעמודה External IP של המכונה הווירטואלית
instance-2-sg, מעתיקים את כתובת ה-IP החיצונית של המכונה הווירטואלית.בעמודה Connect של המכונה הווירטואלית
instance-1-us, לוחצים על SSH.בתיבת הדו-שיח SSH-in-browser, לוחצים על Authorize ומחכים שהחיבור יתבצע.
כדי לאמת את החיבור, מריצים את הפקודה הבאה:
curl EXTERNAL_IP -m 2
מחליפים את
EXTERNAL_IPבכתובת ה-IP של המכונה הווירטואליתinstance-2-sg.הודעת התגובה הצפויה תהיה:
<!doctype html><html><body><h1>Hello World!</h1></body></html>סוגרים את תיבת הדו-שיח SSH-in-browser.
gcloud
כדי לראות את כתובת ה-IP החיצונית של ה-VM של
instance-2-sg, מריצים את הפקודה הבאה:gcloud compute instances describe instance-2-sg \ --zone=asia-southeast1-b \ --format='get(networkInterfaces[0].accessConfigs[0].natIP)'כשמופיעה הנחיה, מקישים על Y כדי לאשר ואז על Enter. חשוב לשים לב לכתובת ה-IP החיצונית של המכונה הווירטואלית
instance-2-sg.כדי להתחבר למכונה הווירטואלית
instance-1-usבאמצעות SSH, מריצים את הפקודה הבאה:gcloud compute ssh instance-1-us \ --zone=us-central1-a \ --tunnel-through-iapכדי לאמת את החיבור, מריצים את הפקודה הבאה:
curl EXTERNAL_IP -m 2
מחליפים את
EXTERNAL_IPבכתובת ה-IP של המכונה הווירטואליתinstance-2-sg.הודעת התגובה הצפויה תהיה:
<!doctype html><html><body><h1>Hello World!</h1></body></html>כדי לסגור את SSH בדפדפן, מזינים
exit.
הוספת כלל לחומת האש כדי לחסום תנועה למיקומים גיאוגרפיים ספציפיים
בקטע הזה מוסיפים כלל של חומת אש ל-VPC vpc-geo-location כדי לחסום תעבורת נתונים יוצאת לאיטליה, לפולין ולסינגפור.
המסוף
כדי להוסיף כלל חדש ל-fw-policy שיצרתם בקטע יצירת מדיניות גלובלית של חומת אש ברשת:
במסוף Google Cloud , עוברים לדף מדיניות חומת אש.
בקטע מדיניות חומת אש של הרשת, לוחצים על
fw-policy.לוחצים על Create firewall rule.
בשדה עדיפות, מזינים
200.בקטע Direction of traffic, בוחרים באפשרות Egress.
בקטע פעולה במקרה של התאמה, בוחרים באפשרות דחייה.
בקטע יומנים, בוחרים באפשרות מופעל.
בקטע Destination, ברשימה Geolocations, בוחרים באפשרויות Singapore (SG), Poland (PL) ו-Italy (IT), ואז לוחצים על OK.
לוחצים על יצירה.
gcloud
כדי להוסיף כלל חדש למדיניות fw-policy שיצרתם בקטע יצירת מדיניות גלובלית של חומת אש לרשת, מריצים את הפקודה הבאה:
gcloud compute network-firewall-policies rules create 200 \
    --firewall-policy=fw-policy \
    --direction=EGRESS \
    --action=DENY \
    --dest-region-codes=SG,PL,IT \
    --layer4-configs=all \
    --global-firewall-policy \
    --enable-logging
בדיקת הכלל של חומת האש למיקום גיאוגרפי
המסוף
אחרי שמוסיפים את הכלל לחסימת תעבורת נתונים יוצאת לסינגפור (SG), לפולין (PL) ולאיטליה (IT), פועלים לפי השלבים הבאים כדי לבדוק את הכלל:
נכנסים לדף VM instances במסוף Google Cloud .
בעמודה External IP של המכונה הווירטואלית
instance-2-sg, מעתיקים את כתובת ה-IP החיצונית של המכונה הווירטואלית.בעמודה Connect של המכונה הווירטואלית
instance-1-us, לוחצים על SSH.בתיבת הדו-שיח SSH-in-browser, לוחצים על Authorize ומחכים שהחיבור יתבצע.
כדי לוודא שתנועת הנתונים היוצאת למכונה הווירטואלית
instance-2-sgחסומה, מריצים את הפקודה הבאה:curl EXTERNAL_IP -m 2
מחליפים את
EXTERNAL_IPבכתובת ה-IP של המכונה הווירטואליתinstance-2-sg.ההודעה
Connection timed outצפויה כי יצרתם כלל חומת אש שדוחה תנועה חיצונית מהמכונה הווירטואלית בארה"ב למכונה הווירטואלית בסינגפור.כדי לוודא שתנועת הנתונים היוצאת לפולין חסומה, מריצים את הפקודה הבאה:
curl `https://www.gov.pl` -m 2
ההודעה
Connection timed outצפויה להופיע כי יצרתם כלל של חומת אש שחוסם תנועה חיצונית לאתר בפולין.כדי לוודא שתנועת הנתונים היוצאת לאיטליה חסומה, מריצים את הפקודה הבאה:
curl `https://www.esteri.it/it/` -m 2
ההודעה
Connection timed outצפויה כי יצרתם כלל חומת אש שדוחה תנועה חיצונית לאתר באיטליה.סוגרים את תיבת הדו-שיח SSH-in-browser.
gcloud
אחרי שמוסיפים את הכלל לחסימת תעבורת נתונים יוצאת לסינגפור (SG), לפולין (PL) ולאיטליה (IT), מריצים את הפקודה הבאה כדי לבדוק את הכלל:
כדי לראות את כתובת ה-IP החיצונית של ה-VM של
instance-2-sg, מריצים את הפקודה הבאה:gcloud compute instances describe instance-2-sg \ --format='get(networkInterfaces[0].accessConfigs[0].natIP)'
כשמופיעה הנחיה, מקישים על Y כדי לאשר ואז על Enter. חשוב לשים לב לכתובת ה-IP החיצונית של המכונה הווירטואלית
instance-2-sg.כדי להתחבר למכונה הווירטואלית
instance-1-usבאמצעות SSH, מריצים את הפקודה הבאה:gcloud compute ssh instance-1-us \ --zone=us-central1-a \ --tunnel-through-iap
כדי לוודא שתנועת הנתונים היוצאת לסינגפור חסומה, מריצים את הפקודה הבאה:
curl EXTERNAL_IP -m 2
מחליפים את
EXTERNAL_IPבכתובת ה-IP של המכונה הווירטואליתinstance-2-sg.ההודעה
Connection timed outצפויה כי יצרתם כלל חומת אש שדוחה תנועה חיצונית מהמכונה הווירטואלית בארה"ב למכונה הווירטואלית בסינגפור.כדי לוודא שתנועת הנתונים היוצאת לפולין חסומה, מריצים את הפקודה הבאה:
curl https://www.gov.pl -m 2
ההודעה
Connection timed outצפויה כי יצרתם כלל של חומת אש שדוחה תנועה חיצונית מהאתר בפולין.כדי לוודא שתנועת הנתונים היוצאת לאיטליה חסומה, מריצים את הפקודה הבאה:
curl https://www.esteri.it/it/ -m 2
ההודעה
Connection timed outצפויה כי יצרתם כלל חומת אש שדוחה תנועה חיצונית לאתר באיטליה.כדי לסגור את תיבת הדו-שיח SSH-in-browser, מזינים
exit.
צפייה ביומנים
כדי לוודא שכללי חומת האש הוחלו על תנועת הנתונים היוצאת, אפשר לגשת ליומנים. כדי לראות את פרטי היומן, פועלים לפי השלבים הבאים:
במסוף Google Cloud , עוברים לדף מדיניות חומת אש.
בקטע מדיניות חומת אש של רשת, לוחצים על השם
fw-policy.לוחצים על Column display options.
בתיבת הדו-שיח עמודות מוצגות, בוחרים באפשרות מספר היטים ולוחצים על אישור.
בעמודה Hit count, בוחרים את המספר של הכלל שיצרתם בשלב יצירת מדיניות חומת אש גלובלית ברשת. הדף Logs Explorer נפתח.
כדי לראות את הכלל של חומת האש שחל על תעבורת הנתונים היוצאת, מרחיבים את היומן הספציפי. אפשר לראות את פרטי החיבור, הטיפול והמיקום המרוחק.
הסרת המשאבים
כדי להימנע מחיובים בחשבון Google Cloud בגלל השימוש במשאבים שנעשה במסגרת המדריך הזה, אפשר למחוק את הפרויקט שמכיל את המשאבים, או להשאיר את הפרויקט ולמחוק את המשאבים הנפרדים.
בקטע הזה תמחקו את המשאבים שיצרתם במדריך.
מחיקת מדיניות חומת האש
המסוף
במסוף Google Cloud , עוברים לדף מדיניות חומת אש.
בקטע מדיניות חומת אש של רשת, לוחצים על השם
fw-policy.לוחצים על הכרטיסייה שיוכים.
מסמנים את התיבה של
vpc-geo-locationולוחצים על הסרת השיוך.בתיבת הדו-שיח הסרת שיוך מדיניות חומת אש, לוחצים על הסרה.
לצד השם של
fw-policy, לוחצים על מחיקה.בתיבת הדו-שיח Delete a firewall policy, לוחצים על Delete.
gcloud
מסירים את השיוך בין מדיניות חומת האש לבין רשת ה-VPC.
gcloud compute network-firewall-policies associations delete \
  --name=pol-association-fw-rules \
  --firewall-policy=fw-policy \
  --global-firewall-policy
מוחקים את מדיניות חומת האש.
gcloud compute network-firewall-policies delete fw-policy \
    --global
כשמופיעה הנחיה, מקישים על Y כדי לאשר ואז על Enter.
מחיקת המכונות הווירטואליות
המסוף
נכנסים לדף VM instances במסוף Google Cloud .
מסמנים את התיבות של המכונות הווירטואליות
instance-1-usו-instance-2-sg.לוחצים על Delete.
בתיבת הדו-שיח Delete 2 instances?, לוחצים על Delete.
gcloud
כדי למחוק את ה-VM של
instance-1-us, מריצים את הפקודה הבאה:gcloud compute instances delete instance-1-us \ --zone=us-central1-aכשמופיעה הנחיה, מקישים על Y כדי לאשר ואז על Enter.
כדי למחוק את המכונה הווירטואלית
instance-2-sg, מריצים את הפקודה הבאה:gcloud compute instances delete instance-2-sg \ --zone=asia-southeast1-bכשמופיעה הנחיה, מקישים על Y כדי לאשר ואז על Enter.
מחיקת השער של Cloud NAT ו-Cloud Router
המסוף
נכנסים לדף Cloud routers במסוף Google Cloud .
מסמנים את התיבה
router-fw-rules.לוחצים על Delete.
בתיבת הדו-שיח Delete router-fw-rules, לוחצים על Delete.
כשמוחקים Cloud Router, גם שער Cloud NAT שמשויך אליו נמחק.
gcloud
כדי למחוק את ה-Cloud Router router-fw-rules, מריצים את הפקודה הבאה:
gcloud compute routers delete router-fw-rules \
    --region=us-central1
כשמופיעה הנחיה, מקישים על Y כדי לאשר ואז על Enter.
כשמוחקים Cloud Router, גם שער Cloud NAT שמשויך אליו נמחק.
מחיקת רשת ה-VPC ורשתות המשנה שלה
המסוף
נכנסים לדף VPC networks במסוף Google Cloud .
בעמודה שם, לוחצים על
vpc-geo-location.לוחצים על Delete VPC network.
בתיבת הדו-שיח Delete a network, לוחצים על Delete.
כשמוחקים VPC, גם רשתות המשנה שלו נמחקות.
gcloud
כדי למחוק את רשת המשנה
subnet-1-usשל רשת ה-VPCvpc-geo-location, מריצים את הפקודה הבאה:gcloud compute networks subnets delete subnet-1-us \ --region=us-central1כשמופיעה הנחיה, מקישים על Y כדי לאשר ואז על Enter.
כדי למחוק את רשת המשנה
subnet-2-sgשל רשת ה-VPCvpc-geo-location, מריצים את הפקודה הבאה:gcloud compute networks subnets delete subnet-2-sg \ --region=asia-southeast1כשמופיעה הנחיה, מקישים על Y כדי לאשר ואז על Enter.
כדי למחוק את רשת ה-VPC
vpc-geo-location, מריצים את הפקודה הבאה:gcloud compute networks delete vpc-geo-location
כשמופיעה הנחיה, מקישים על Y כדי לאשר ואז על Enter.
המאמרים הבאים
- למידע על מדיניות חומת אש, קראו את המאמר מדיניות וכללים של חומת אש.
- למידע קונספטואלי על כללי מדיניות חומת אש, ראו רכיבים של כללי מדיניות חומת אש.
- במאמר שימוש בכללי חומת אש ב-VPC מוסבר איך ליצור, לעדכן, לעקוב אחרי כללי חומת אש ב-VPC ולמחוק אותם.
- כדי לדעת מה העלויות, קראו את התמחור של Cloud NGFW.