


Mit dem URL-Filterdienst können Sie den Zugriff auf bestimmte Webdomains steuern, indem Sie sie blockieren oder zulassen. Damit Sie den URL-Filterdienst in Ihrem Netzwerk aktivieren können, müssen Sie mehrere Cloud Next Generation Firewall-Komponenten (Cloud NGFW) einrichten, darunter Firewall-Endpunkte, Sicherheitsprofile und Sicherheitsprofilgruppen. Dieses Dokument bietet einen allgemeinen Workflow, der beschreibt, wie diese Komponenten konfiguriert sowie der URL-Filterdienst aktiviert werden.
Weitere Informationen zum URL-Filterdienst finden Sie unter URL-Filterdienst – Übersicht.
Erforderliche Rollen
IAM-Rollen (Identity and Access Management) steuern die Aktionen im Zusammenhang mit der Konfiguration und Aktivierung des URL-Filterdienstes. In der folgenden Tabelle wird beschrieben, welche Rollen für die einzelnen Schritte erforderlich sind:
| Funktion | Erforderliche Rolle |
|---|---|
| Firewall-Endpunkt und Firewall-Endpunktverknüpfung für ein VPC-Netzwerk (Virtual Private Cloud) erstellen | Eine der folgenden Rollen:
|
| Sicherheitsprofil für URL-Filterung, Sicherheitsprofil für Bedrohungsvermeidung und Sicherheitsprofilgruppe erstellen | Eine der folgenden Rollen:
|
| Hierarchische Firewallrichtlinie und zugehörige Regeln erstellen | Rolle „Administrator von Compute-Firewall-Richtlinien für die Organisation“ (roles/compute.orgFirewallPolicyAdmin)
Sie benötigen diese Rolle, um eine hierarchische Firewallrichtlinie zu erstellen. Sie müssen die Rolle für die Ressource zuweisen, für die Sie die Richtlinie erstellen möchten. Außerdem benötigen Sie diese Rolle, um eine Regel in einer hierarchischen Firewallrichtlinie zu erstellen. Sie müssen die Rolle für die Ressource, die die Richtlinie enthält, oder für die Richtlinie selbst zuweisen. Die Rolle enthält die folgenden erforderlichen Berechtigungen:
|
| Hierarchische Firewallrichtlinie mit einer Organisation oder einem Ordner verknüpfen | Eine der folgenden Rollen:
|
| Globale Netzwerk-Firewallrichtlinie und zugehörige Regeln erstellen | Rolle "Compute-Sicherheitsadministrator" (roles/compute.securityAdmin)
Sie benötigen diese Rolle, um eine globale Netzwerk-Firewallrichtlinie zu erstellen. Sie müssen die Rolle für das Projekt zuweisen, in dem Sie die Richtlinie erstellen möchten. Außerdem benötigen Sie diese Rolle, um eine Regel in einer globalen Netzwerk-Firewallrichtlinie zu erstellen. Sie müssen die Rolle für das Projekt, das die Richtlinie enthält, oder für die Richtlinie selbst zuweisen. Die Rolle enthält die folgenden erforderlichen Berechtigungen:
|
| Globale Netzwerk-Firewallrichtlinie mit einem VPC-Netzwerk verknüpfen | Rolle „Compute-Netzwerkadministrator“ (roles/compute.networkAdmin)
Diese Rolle enthält die folgenden erforderlichen Berechtigungen:
|
| CA-Pool erstellen | Rolle „CA Service Operation Manager“ (roles/privateca.caManager)
Wenn Sie die TLS-Prüfung (Transport Layer Security) verwenden, benötigen Sie diese Rolle, um einen CA-Pool zu erstellen. |
| TLS-Prüfungsrichtlinie erstellen |
Wenn Sie die TLS-Prüfung verwenden, benötigen Sie eine der oben genannten Rollen, um eine TLS-Prüfungsrichtlinie zu erstellen. Diese Rollen enthalten die folgenden erforderlichen Berechtigungen:
|
Weitere Informationen zum Zuweisen von Rollen finden Sie unter Zugriff auf Projekte, Ordner und Organisationen verwalten.
Sie können die vorgeschriebenen Berechtigungen auch mit benutzerdefinierten Rollen oder anderen vordefinierten Rollen erhalten.
URL-Filterdienst ohne TLS-Prüfung konfigurieren
Führen Sie die folgenden Aufgaben aus, um den URL-Filterdienst in Ihrem Netzwerk zu konfigurieren.
Firewall-Endpunkt erstellen
Ein Firewall-Endpunkt ist eine zonale Ressource, die Sie in derselben Zone wie die Arbeitslast erstellen müssen, die Sie mit dem URL-Filterdienst schützen möchten.
Sie können einen Firewallendpunkt mit oder ohne Unterstützung für Jumbo Frames erstellen.
Weitere Informationen finden Sie unter Firewall-Endpunkt erstellen.
Verknüpfen Sie den Firewall-Endpunkt mit Ihren VPC-Netzwerken.
Wenn Sie den URL-Filterdienst aktivieren möchten, verknüpfen Sie den Firewall-Endpunkt mit Ihren VPC-Netzwerken. Achten Sie darauf, dass Sie Ihre Arbeitslasten in derselben Zone wie den Firewall-Endpunkt ausführen.
Ein Firewallendpunkt mit Jumbo-Frame-Unterstützung kann nur Pakete mit einer Größe von bis zu 8.500 Byte akzeptieren. Alternativ kann ein Firewallendpunkt ohne Jumbo-Frame-Unterstützung nur Pakete mit einer Größe von bis zu 1.460 Byte akzeptieren. Wenn Sie einen URL-Filterdienst benötigen, empfehlen wir,die zugehörigen VPC-Netzwerke so zu konfigurieren,dass die MTU-Limits von 8.500 Byte und 1.460 Byte verwendet werden. Weitere Informationen finden Sie unter Unterstützte Paketgröße.
Weitere Informationen zum Erstellen von Firewall-Endpunktverknüpfungen finden Sie unter Firewall-Endpunktverknüpfung erstellen.
Erstellen Sie ein Sicherheitsprofil für die URL-Filterung.
Wenn Sie den Zugriff auf bestimmte Domains zulassen oder ablehnen möchten, erstellen Sie ein Sicherheitsprofil vom Typ
url-filteringund verwenden Sie URL-Listen, um Ihre Abgleichsstrings anzugeben.Weitere Informationen finden Sie unter Sicherheitsprofil für URL-Filterung erstellen.
Optional können Sie ein Sicherheitsprofil erstellen, um Traffic auf Bedrohungen zu scannen.
Wenn Sie den Traffic auf Sicherheitsbedrohungen prüfen möchten, erstellen Sie ein weiteres Sicherheitsprofil vom Typ
threat-prevention. Sehen Sie sich die Liste der Bedrohungssignaturen an, bewerten Sie die Standardantworten und passen Sie die benutzerdefinierten Aktionen für die ausgewählten Signaturen Ihren Anforderungen entsprechend an.Weitere Informationen finden Sie unter Sicherheitsprofil für die Bedrohungsabwehr erstellen. Weitere Informationen zum Dienst zur Einbruchserkennung und -vermeidung finden Sie unter Dienst zur Einbruchserkennung und -vermeidung.
Erstellen Sie eine Sicherheitsprofilgruppe.
Eine Sicherheitsprofilgruppe fungiert als Container für Sicherheitsprofile. Erstellen Sie eine Sicherheitsprofilgruppe, die die in den vorherigen Schritten erstellten Sicherheitsprofile enthält.
Weitere Informationen finden Sie unter Sicherheitsprofilgruppe erstellen.
Konfigurieren Sie den URL-Filterdienst und wenden Sie ihn auf Ihren Netzwerkverkehr an.
Wenn Sie den URL-Filterdienst konfigurieren möchten, erstellen Sie eine globale Netzwerk-Firewallrichtlinie oder eine hierarchische Firewallrichtlinie mit Layer-7-Prüfung.
Wenn Sie eine neue globale Firewallrichtlinie erstellen oder eine vorhandene verwenden, fügen Sie eine Firewallrichtlinienregel mit der Aktion
apply_security_profile_grouphinzu und geben Sie den Namen der zuvor erstellten Sicherheitsprofilgruppe an. Achten Sie darauf, dass die Firewallrichtlinie demselben VPC-Netzwerk zugeordnet ist wie die Arbeitslasten, die geprüft werden müssen.Weitere Informationen finden Sie unter Globale Netzwerk-Firewallrichtlinie erstellen und Firewallrichtlinienregel hinzufügen.
Wenn Sie eine neue hierarchische Firewallrichtlinie erstellen oder eine vorhandene verwenden, fügen Sie eine Firewallrichtlinienregel mit der Aktion
apply_security_profile_grouphinzu. Achten Sie darauf, dass die Firewallrichtlinie demselben VPC-Netzwerk zugeordnet ist wie die Arbeitslasten, die geprüft werden müssen.Weitere Informationen finden Sie unter Aufgaben für Firewallrichtlinien-Regeln.
URL-Filterdienst mit TLS-Prüfung konfigurieren
Führen Sie die folgenden Aufgaben aus, um den URL-Filterdienst mit TLS-Prüfung in Ihrem Netzwerk zu konfigurieren.
Firewall-Endpunkt erstellen
Sie können einen Firewallendpunkt mit oder ohne Unterstützung für Jumbo Frames erstellen.
Ein Firewall-Endpunkt ist eine zonale Ressource, die Sie in derselben Zone wie die Arbeitslast erstellen müssen, die Sie mit dem URL-Filterdienst schützen möchten.
Weitere Informationen finden Sie unter Firewall-Endpunkt erstellen.
Verknüpfen Sie den Firewall-Endpunkt mit Ihren VPC-Netzwerken.
Wenn Sie den URL-Filterdienst aktivieren möchten, verknüpfen Sie den Firewall-Endpunkt mit Ihren VPC-Netzwerken. Achten Sie darauf, dass Sie Ihre Arbeitslasten in derselben Zone wie den Firewall-Endpunkt ausführen.
Ein Firewallendpunkt mit Jumbo-Frame-Unterstützung kann nur Pakete mit einer Größe von bis zu 8.500 Byte akzeptieren. Alternativ kann ein Firewallendpunkt ohne Jumbo-Frame-Unterstützung nur Pakete mit einer Größe von bis zu 1.460 Byte akzeptieren. Wenn Sie einen URL-Filterdienst benötigen, empfehlen wir,die zugehörigen VPC-Netzwerke so zu konfigurieren,dass die MTU-Limits von 8.500 Byte und 1.460 Byte verwendet werden. Weitere Informationen finden Sie unter Unterstützte Paketgröße.
Weitere Informationen zum Erstellen von Firewall-Endpunktverknüpfungen finden Sie unter Firewall-Endpunktverknüpfung erstellen.
Erstellen Sie ein Sicherheitsprofil für die URL-Filterung.
Wenn Sie den Zugriff auf bestimmte Domains zulassen oder ablehnen möchten, erstellen Sie ein Sicherheitsprofil vom Typ
url-filteringund verwenden Sie URL-Listen, um Ihre Abgleichsstrings anzugeben.Weitere Informationen finden Sie unter Sicherheitsprofil für URL-Filterung erstellen.
Optional können Sie ein Sicherheitsprofil erstellen, um Traffic auf Bedrohungen zu scannen.
Wenn Sie Traffic auf Sicherheitsbedrohungen scannen möchten, erstellen Sie ein weiteres Sicherheitsprofil vom Typ
threat-prevention. Sehen Sie sich die Liste der Bedrohungssignaturen an, bewerten Sie die Standardantworten und passen Sie die benutzerdefinierten Aktionen für die ausgewählten Signaturen Ihren Anforderungen entsprechend an.Weitere Informationen finden Sie unter Sicherheitsprofil für die Bedrohungsabwehr erstellen. Weitere Informationen zum Dienst zur Einbruchserkennung und -vermeidung finden Sie unter Dienst zur Einbruchserkennung und -vermeidung.
Erstellen Sie eine Sicherheitsprofilgruppe.
Eine Sicherheitsprofilgruppe fungiert als Container für Sicherheitsprofile. Erstellen Sie eine Sicherheitsprofilgruppe, die die in den vorherigen Schritten erstellten Sicherheitsprofile enthält.
Weitere Informationen finden Sie unter Sicherheitsprofilgruppe erstellen.
Ressourcen zum Prüfen von verschlüsseltem Traffic erstellen und konfigurieren
Erstellen Sie einen CA-Pool.
Ein CA-Pool ist eine Sammlung von Zertifizierungsstellen mit einer gemeinsamen Richtlinie für das Ausstellen von Zertifikaten sowie einer IAM-Richtlinie. Bevor Sie die TLS-Prüfung konfigurieren können, muss ein regionaler CA-Pool vorhanden sein.
Weitere Informationen finden Sie unter CA-Pool erstellen.
Erstellen Sie eine Stamm-CA.
Für die TLS-Prüfung benötigen Sie mindestens eine Stamm-CA. Die Stammzertifizierungsstelle signiert eine Zwischenzertifizierungsstelle, die dann alle untergeordneten Zertifikate für die Clients signiert. Weitere Informationen finden Sie in der Referenzdokumentation zum Befehl
gcloud privateca roots create.Erteilen Sie dem Netzwerksicherheit Service Agent (P4SA) die erforderlichen Berechtigungen.
Cloud NGFW benötigt ein P4SA, um Zwischen-CAs für die TLS-Prüfung zu generieren. Der Dienst-Agent benötigt die erforderlichen Berechtigungen, um Zertifikate für den CA-Pool anzufordern.
Weitere Informationen finden Sie unter Dienstkonto erstellen.
Erstellen Sie eine regionale TLS-Prüfungsrichtlinie.
Eine TLS-Prüfungsrichtlinie gibt an, wie verschlüsselter Traffic abgefangen werden soll. Eine regionale TLS-Prüfungsrichtlinie kann die Konfigurationen für die TLS-Prüfung enthalten.
Weitere Informationen finden Sie unter TLS-Prüfungsrichtlinie erstellen.
Verknüpfen Sie den Firewall-Endpunkt mit der TLS-Prüfungsrichtlinie.
Konfigurieren Sie den URL-Filterdienst und wenden Sie ihn auf Ihren Netzwerkverkehr an.
Wenn Sie den URL-Filterdienst konfigurieren möchten, erstellen Sie eine globale Netzwerk-Firewallrichtlinie oder eine hierarchische Firewallrichtlinie mit Layer-7-Prüfung.
Wenn Sie eine neue globale Firewallrichtlinie erstellen oder eine vorhandene verwenden, fügen Sie eine Firewallrichtlinienregel mit der Aktion
apply_security_profile_grouphinzu und geben Sie den Namen der zuvor erstellten Sicherheitsprofilgruppe an. Achten Sie darauf, dass die Firewallrichtlinie demselben VPC-Netzwerk zugeordnet ist wie die Arbeitslasten, die geprüft werden müssen.Weitere Informationen finden Sie unter Globale Netzwerk-Firewallrichtlinie erstellen und Firewallrichtlinienregel hinzufügen.
Wenn Sie eine neue hierarchische Firewallrichtlinie erstellen oder eine vorhandene verwenden, fügen Sie eine Firewallrichtlinienregel mit der konfigurierten Aktion
apply_security_profile_grouphinzu. Achten Sie darauf, dass die Firewallrichtlinie demselben VPC-Netzwerk zugeordnet ist wie die Arbeitslasten, die geprüft werden müssen.Weitere Informationen finden Sie unter Aufgaben für Firewallrichtlinien-Regeln.
Beispiel für ein Bereitstellungsmodell
Das folgende Diagramm zeigt ein Beispiel für die Bereitstellung des URL-Filterdienstes mit mehreren Firewall-Endpunkten, die für zwei VPC-Netzwerke in derselben Region, aber in zwei verschiedenen Zonen konfiguriert sind.
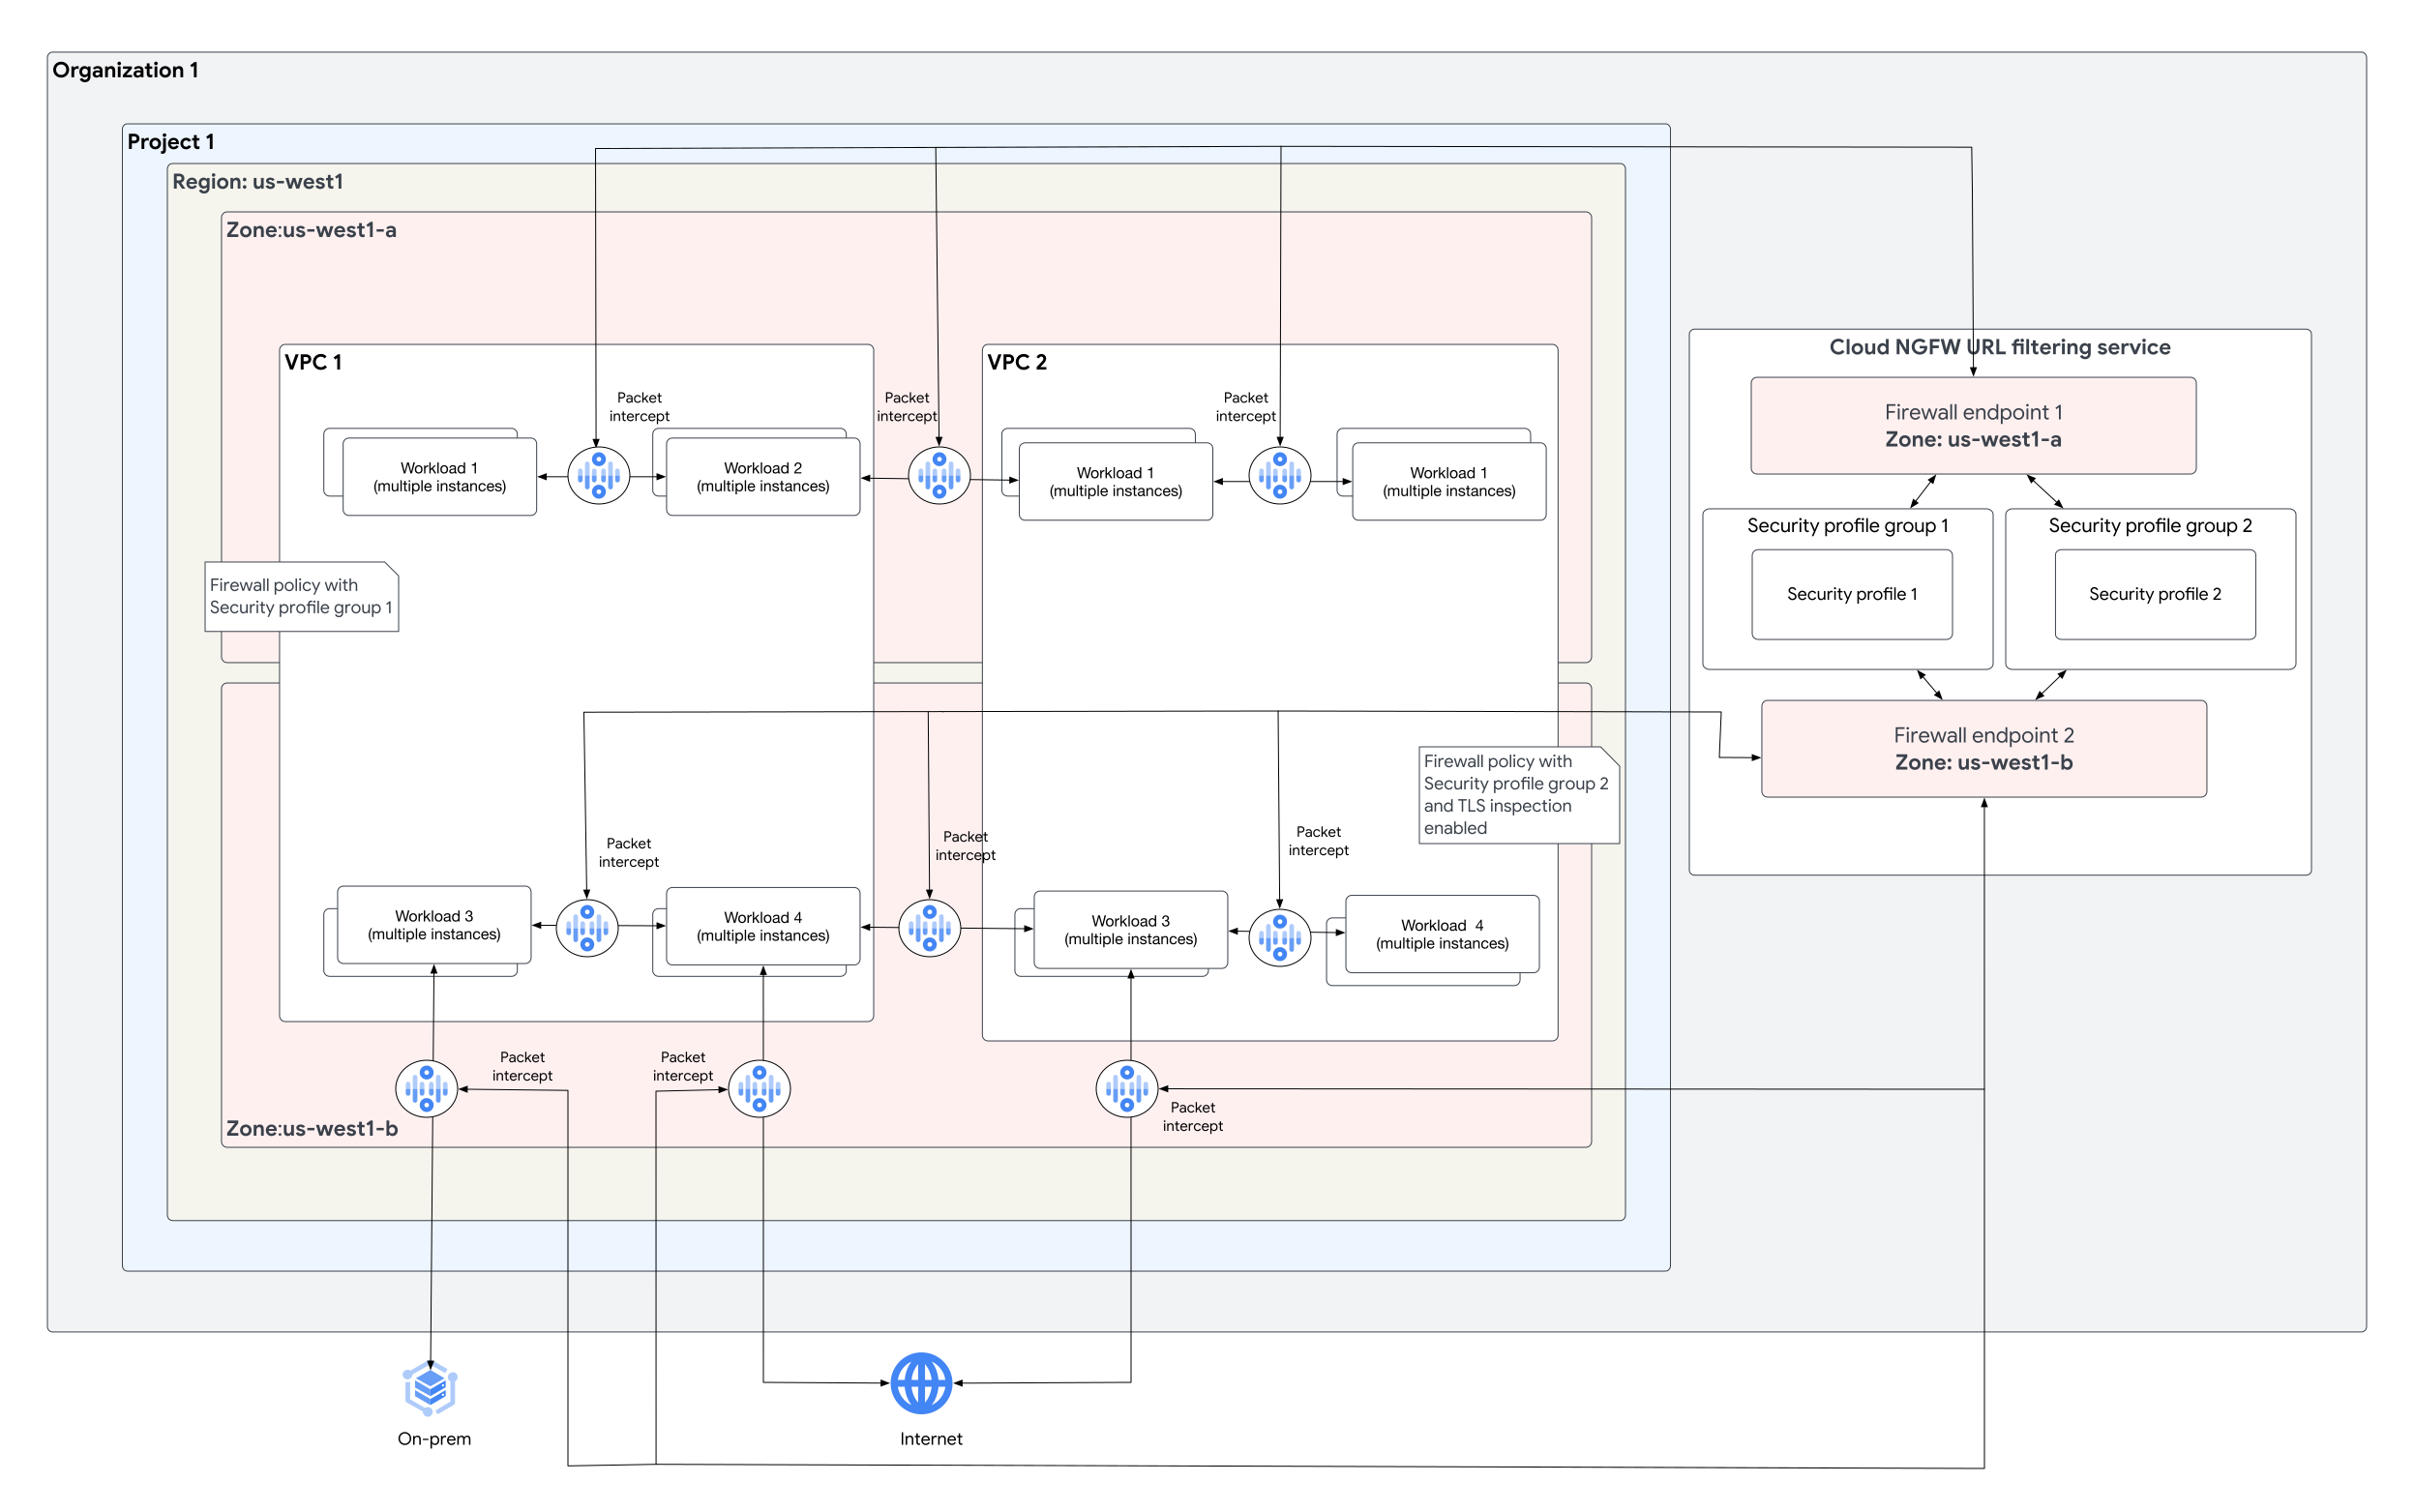
Die Beispielbereitstellung hat die folgende Konfiguration:
Zwei Sicherheitsprofilgruppen:
Security profile group 1mit SicherheitsprofilSecurity profile 1.Security profile group 2mit SicherheitsprofilSecurity profile 2.
Die Kunden-VPC 1 (
VPC 1) hat eine Firewallrichtlinie, bei der die Sicherheitsprofilgruppe aufSecurity profile group 1gesetzt ist.Die Kunden-VPC 2 (
VPC 2) hat eine Firewallrichtlinie, bei der die Sicherheitsprofilgruppe aufSecurity profile group 2gesetzt ist.Der Firewall-Endpunkt
Firewall endpoint 1führt eine URL-Filterung für Arbeitslasten durch, die inVPC 1undVPC 2in der Zoneus-west1-aausgeführt werden.Der Firewall-Endpunkt
Firewall endpoint 2führt eine URL-Filterung durch, wenn die TLS-Prüfung für Arbeitslasten aktiviert ist, die inVPC 1undVPC 2in Zoneus-west1-bausgeführt werden.