


Questo documento descrive i modi in cui puoi gestire le risorse in più zone in un universo air-gapped di Google Distributed Cloud (GDC). Ogni superficie, che si tratti della console GDC, di gdcloud CLI, delle API o di Terraform, fornisce meccanismi per gestire in modo appropriato le risorse in una zona designata per le risorse zonali o a livello globale per le risorse supportate per il provisioning globale. In un universo multi-zona, devi gestire le risorse zonali e globali per l'alta disponibilità.
Questo documento è rivolto ai seguenti gruppi di pubblico:
- Amministratori della piattaforma, come gli amministratori IT, responsabili dello sviluppo di flussi di lavoro di ripristino di emergenza.
- Operatori di applicazioni, come gli sviluppatori di applicazioni, responsabili dello sviluppo e della manutenzione delle applicazioni in un universo GDC.
Per saperne di più, consulta Pubblico per la documentazione air-gapped di GDC.
Prima di iniziare
Prima di gestire le risorse tra le zone, devi completare i seguenti prerequisiti in base alla superficie che preferisci:
- Per utilizzare Distributed Cloud CLI, installa gdcloud CLI.
- Per eseguire il deployment delle risorse personalizzate dell'API zonale e globale,
installa il componente
kubectl. - Per utilizzare Terraform, configura il provider Kubernetes di Terraform.
Passare al contesto globale
Per gestire le risorse che si estendono a tutte le zone o sono supportate per il provisioning globale, passa al contesto globale.
Console GDC
Il contesto globale viene impostato accedendo all'URL globale, che segue questa sintassi:
https://console.ORG_NAME.SUFFIX
Vai all'URL globale per avere una visualizzazione globale delle tue risorse tra le zone.
gdcloud
L'URL globale viene impostato con il parametro organization_console_url durante l'
inizializzazione della
configurazione predefinita di gdcloud CLI.
Il contesto globale viene presupposto a meno che tu non abbia impostato esplicitamente
un contesto zonale.
Per ripristinare l'URL globale, completa i seguenti passaggi:
Imposta l'URL della console dell'organizzazione predefinita sull'URL globale:
gdcloud config set core/organization_console_url GLOBAL_URLAccedi al contesto globale:
gdcloud auth login --login-config-cert=CA_CERTSostituisci
CA_CERTcon il certificato dell'autorità di certificazione (CA) installato nell'archivio dei certificati attendibili del sistema. Per saperne di più, consulta Configurazione del certificato TLS web.
API
Quando gestisci o esegui il provisioning delle risorse personalizzate dell'API KRM globale, devi definire esplicitamente il file kubeconfig per il server API di gestione globale nei comandi kubectl. Ad esempio:
kubectl apply -f resource.yaml --kubeconfig GLOBAL_API_SERVER
Puoi impostare automaticamente il contesto globale per le chiamate API impostando il contesto kubectl sul server API globale. Per saperne di più, consulta Risorse del server API globale.
Terraform
Devi definire esplicitamente il server API di gestione globale nel modulo Terraform e inizializzarlo:
Definisci il file kubeconfig per il server API di gestione globale in un file Terraform all'interno del modulo, ad esempio il file
main.tf:provider "kubernetes" { config_path = "GLOBAL_API_SERVER" }Per saperne di più su come ottenere il file kubeconfig del server API globale, consulta Risorse del server API globale.
Applica il nuovo contesto globale per il modulo Terraform:
terraform apply
Tutte le azioni Terraform successive vengono chiamate nel contesto globale.
Passare a un contesto zonale
Per gestire le risorse ospitate in una zona specifica, passa a un contesto zonale.
Console GDC
Il contesto zonale viene impostato accedendo all'URL zonale, che segue questa sintassi:
https://console.ORG_NAME.ZONE.SUFFIX
Vai all'URL zonale per visualizzare le risorse ospitate nella singola zona.
Molte pagine delle risorse offrono anche selettori di ambito di zona, che ti consentono di passare da un contesto zonale all'altro all'interno della pagina della console GDC.
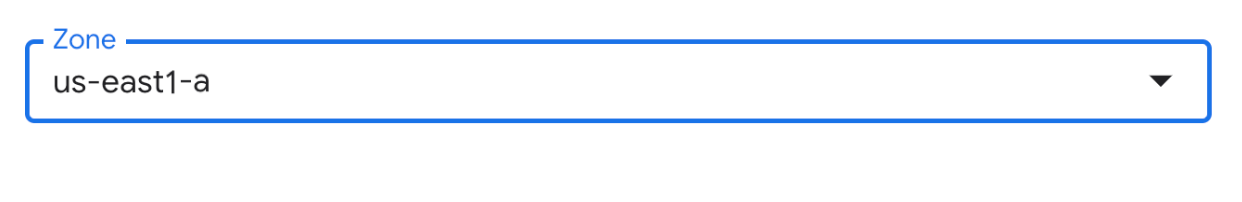
Seleziona il contesto zonale dai meccanismi forniti per visualizzare e gestire le risorse zonali.
gdcloud
Poiché il contesto globale è configurato per impostazione predefinita quando utilizzi gdcloud CLI, devi impostare esplicitamente il contesto zonale per manipolare le risorse zonali. Puoi eseguire questa azione in uno dei tre modi seguenti, a seconda del flusso di lavoro che preferisci:
- Imposta la configurazione della zona predefinita: consigliata se lavori principalmente in contesti zonali.
- Imposta la configurazione dell'URL zonale: consigliata se prevedi di passare spesso da contesti globali a zonali.
- Applica il flag
--zone: consigliato se vuoi la flessibilità di applicare direttamente un contesto zonale senza aggiornamenti della configurazione di gdcloud CLI.
Completa i seguenti passaggi per applicare uno di questi approcci:
Imposta la configurazione della zona predefinita
Imposta la configurazione della zona per l'istanza di gdcloud CLI:
gdcloud config set core/zone ZONE_NAMESostituisci
ZONE_NAMEcon il nome della zona da impostare per il contesto. Per saperne di più, consulta Elencare le zone in un universo.
Imposta la configurazione dell'URL zonale
Imposta l'URL della console dell'organizzazione predefinita sull'URL zonale:
gdcloud config set core/organization_console_url ZONAL_URLAccedi alla zona:
gdcloud auth login --login-config-cert=CA_CERTSostituisci
CA_CERTcon il certificato dell'autorità di certificazione (CA) installato nell'archivio dei certificati attendibili del sistema. Per saperne di più, consulta Configurazione del certificato TLS web.
Esegui il comando gdcloud CLI con il flag
--zoneincluso. Ad esempio:gdcloud auth print-identity-token --zone=ZONE_NAMEPuoi impostare il flag
--zoneper qualsiasi comando che lo supporti. Per verificare se il comando specifico fornisce il flag--zone, consulta la documentazione di riferimento di gdcloud CLI.Puoi utilizzare il flag
--zoneda qualsiasi contesto globale o zonale.
API
Quando gestisci o esegui il provisioning delle risorse personalizzate dell'API KRM zonale, devi definire esplicitamente il file kubeconfig per il server API di gestione zonale nei comandi kubectl. Ad esempio:
kubectl apply -f resource.yaml --kubeconfig ZONAL_API_SERVER
Puoi impostare automaticamente il contesto zonale per le chiamate API impostando il contesto kubectl sul server API di gestione della zona. Per saperne di più, consulta Risorse del server API di gestione zonale.
Terraform
Devi definire esplicitamente il server API di gestione zonale nel modulo Terraform e inizializzarlo:
Definisci il file kubeconfig per il server API di gestione zonale in un file Terraform all'interno del modulo, ad esempio il file
main.tf:provider "kubernetes" { config_path = "ZONAL_API_SERVER" }Per saperne di più su come ottenere il file kubeconfig del server API di gestione zonale, consulta Risorse del server API di gestione zonale.
Applica il nuovo contesto globale per il modulo Terraform:
terraform apply
Tutte le azioni Terraform successive vengono chiamate nel contesto della zona configurata.
Elencare le zone in un universo
Per gestire le risorse zonali in più zone, devi conoscere tutte le zone disponibili nel tuo universo.
Elenca tutte le zone nel tuo universo:
gdcloud zones listL'output è simile al seguente:
METADATA.NAME
us-east1-a
us-east1-b
us-east1-c
Passaggi successivi
- Scopri i server API globali e zonali disponibili in un universo GDC.
- Esplora la guida all'alta affidabilità per assicurarti che la tua applicazione sia resiliente ai guasti delle zone locali.
- Visita le pagine di riferimento di gdcloud CLI per un elenco completo dei comandi gdcloud CLI disponibili.
- Per configurare Terraform, consulta la panoramica di Terraform.