


In diesem Dokument wird beschrieben, wie Sie Ressourcen in mehreren Zonen in einem GDC-Universum (Google Distributed Cloud) mit Air Gap verwalten können. Jede Oberfläche, sei es die GDC-Konsole, die gdcloud CLI, APIs oder Terraform, bietet Mechanismen zum angemessenen Verwalten Ihrer Ressourcen in einer bestimmten Zone für zonale Ressourcen oder global für Ressourcen, die für die globale Bereitstellung unterstützt werden. In einem Universum mit mehreren Zonen müssen Sie Ihre zonalen und globalen Ressourcen für eine hohe Verfügbarkeit verwalten.
Dieses Dokument richtet sich an die folgenden Zielgruppen:
- Plattformadministratoren wie IT-Administratoren, die für die Entwicklung von Workflows für die Notfallwiederherstellung verantwortlich sind.
- Anwendungsbetreiber wie Anwendungsentwickler, die für die Entwicklung und Wartung von Anwendungen in einem GDC-Universum verantwortlich sind.
Weitere Informationen finden Sie unter Dokumentation zu Zielgruppen für GDC mit Air Gap.
Hinweis
Bevor Sie Ressourcen zonenübergreifend verwalten können, müssen Sie die folgenden Voraussetzungen erfüllen:
- Wenn Sie die Distributed Cloud CLI verwenden möchten, installieren Sie die gdcloud CLI.
- Wenn Sie zonale und globale benutzerdefinierte API-Ressourcen bereitstellen möchten, installieren Sie die Komponente
kubectl. - Wenn Sie Terraform verwenden möchten, konfigurieren Sie den Terraform-Kubernetes-Anbieter.
Zum globalen Kontext wechseln
Wenn Sie Ressourcen verwalten möchten, die sich über alle Zonen erstrecken oder für die globale Bereitstellung unterstützt werden, wechseln Sie zum globalen Kontext.
GDC-Konsole
Der globale Kontext wird durch Aufrufen der globalen URL festgelegt, die dieser Syntax folgt:
https://console.ORG_NAME.SUFFIX
Rufen Sie die globale URL auf, um eine globale Ansicht Ihrer Ressourcen in allen Zonen zu erhalten.
gdcloud
Die globale URL wird beim Initialisieren der Standardkonfiguration der gcloud CLI mit dem Parameter organization_console_url festgelegt.
Der globale Kontext wird angenommen, sofern Sie nicht explizit einen zonalen Kontext festgelegt haben.
So stellen Sie die globale URL wieder her:
Legen Sie die globale URL als Standard-Organisationskonsolen-URL fest:
gdcloud config set core/organization_console_url GLOBAL_URLMelden Sie sich im globalen Kontext an:
gdcloud auth login --login-config-cert=CA_CERTErsetzen Sie
CA_CERTdurch das Zertifikat der Zertifizierungsstelle, das im Speicher für vertrauenswürdige Zertifikate des Systems installiert ist. Weitere Informationen finden Sie unter Web-TLS-Zertifikatskonfiguration.
API
Sie müssen die kubeconfig-Datei für den globalen Management API-Server in Ihren kubectl-Befehlen explizit definieren, wenn Sie globale benutzerdefinierte KRM API-Ressourcen verwalten oder bereitstellen. Beispiel:
kubectl apply -f resource.yaml --kubeconfig GLOBAL_API_SERVER
Sie können den globalen Kontext für Ihre API-Aufrufe automatisch festlegen, indem Sie den kubectl-Kontext auf den globalen API-Server setzen. Weitere Informationen finden Sie unter Globale API-Serverressourcen.
Terraform
Sie müssen den globalen Management-API-Server explizit in Ihrem Terraform-Modul definieren und initialisieren:
Definieren Sie die kubeconfig-Datei für den globalen Management-API-Server in einer Terraform-Datei in Ihrem Modul, z. B. in der Datei
main.tf:provider "kubernetes" { config_path = "GLOBAL_API_SERVER" }Weitere Informationen zum Abrufen der kubeconfig-Datei des globalen API-Servers finden Sie unter Globale API-Serverressourcen.
Wenden Sie den neuen globalen Kontext für Ihr Terraform-Modul an:
terraform apply
Alle nachfolgenden Terraform-Aktionen werden im globalen Kontext aufgerufen.
Zu einem zonalen Kontext wechseln
Wenn Sie Ressourcen verwalten möchten, die in einer bestimmten Zone gehostet werden, wechseln Sie zu einem zonalen Kontext.
GDC-Konsole
Der zonale Kontext wird festgelegt, indem Sie die zonale URL aufrufen, die dieser Syntax folgt:
https://console.ORG_NAME.ZONE.SUFFIX
Rufen Sie die zonale URL auf, um die Ressourcen anzusehen, die in der einzelnen Zone gehostet werden.
Viele Ressourcenseiten bieten auch Auswahlfelder für den Zonenbereich, mit denen Sie auf der GDC Console-Seite zwischen zonalen Kontexten wechseln können.
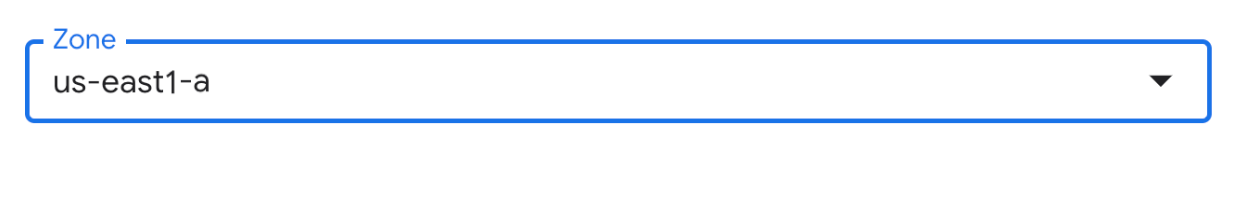
Wählen Sie Ihren zonalen Kontext aus den bereitgestellten Mechanismen aus, um Ihre zonalen Ressourcen anzusehen und zu verwalten.
gdcloud
Da der globale Kontext standardmäßig konfiguriert ist, wenn Sie die gcloud CLI verwenden, müssen Sie den zonalen Kontext explizit festlegen, um zonale Ressourcen zu bearbeiten. Je nach bevorzugtem Workflow haben Sie dazu drei Möglichkeiten:
- Standardzonenkonfiguration festlegen: Empfohlen, wenn Sie hauptsächlich in zonalen Kontexten arbeiten.
- Zonale URL-Konfiguration festlegen: Empfohlen, wenn Sie häufig zwischen globalen und zonalen Kontexten wechseln möchten.
- Flag
--zoneanwenden: Empfohlen, wenn Sie flexibel einen zonenbezogenen Kontext direkt anwenden möchten, ohne dass Konfigurationsaktualisierungen in der gcloud CLI erforderlich sind.
Gehen Sie folgendermaßen vor, um eine dieser Methoden anzuwenden:
Standardkonfiguration für Zonen festlegen
Legen Sie die Zonenkonfiguration für Ihre gcloud CLI-Instanz fest:
gdcloud config set core/zone ZONE_NAMEErsetzen Sie
ZONE_NAMEdurch den Namen der Zone, die für den Kontext festgelegt werden soll. Weitere Informationen finden Sie unter Zonen in einem Universum auflisten.
Zonale URL-Konfiguration festlegen
Legen Sie die zonale URL als Standard-Organisationskonsolen-URL fest:
gdcloud config set core/organization_console_url ZONAL_URLMelden Sie sich in der Zone an:
gdcloud auth login --login-config-cert=CA_CERTErsetzen Sie
CA_CERTdurch das Zertifikat der Zertifizierungsstelle, das im Speicher für vertrauenswürdige Zertifikate des Systems installiert ist. Weitere Informationen finden Sie unter Web-TLS-Zertifikat konfigurieren.
Führen Sie den gcloud CLI-Befehl mit dem Flag
--zoneaus. Beispiel:gdcloud auth print-identity-token --zone=ZONE_NAMESie können das Flag
--zonefür jeden Befehl festlegen, der es unterstützt. Ob Ihr spezifischer Befehl das Flag--zoneunterstützt, können Sie in der Referenzdokumentation zur gcloud CLI nachsehen.Sie können das Flag
--zonein jedem globalen oder zonalen Kontext verwenden.
API
Sie müssen die kubeconfig-Datei für den zonalen Management-API-Server in Ihren kubectl-Befehlen explizit definieren, wenn Sie zonale KRM-API-Benutzerressourcen verwalten oder bereitstellen. Beispiel:
kubectl apply -f resource.yaml --kubeconfig ZONAL_API_SERVER
Sie können den zonalen Kontext für Ihre API-Aufrufe automatisch festlegen, indem Sie den kubectl-Kontext auf den Management-API-Server der Zone festlegen. Weitere Informationen finden Sie unter Zonale Management-API-Serverressourcen.
Terraform
Sie müssen den zonalen Management-API-Server in Ihrem Terraform-Modul explizit definieren und initialisieren:
Definieren Sie die kubeconfig-Datei für den zonalen Management-API-Server in einer Terraform-Datei in Ihrem Modul, z. B. in der Datei
main.tf:provider "kubernetes" { config_path = "ZONAL_API_SERVER" }Weitere Informationen zum Abrufen der kubeconfig-Datei des zonalen Management-API-Servers finden Sie unter Ressourcen des zonalen Management-API-Servers.
Wenden Sie den neuen globalen Kontext für Ihr Terraform-Modul an:
terraform apply
Alle nachfolgenden Terraform-Aktionen werden im Kontext der von Ihnen konfigurierten Zone aufgerufen.
Zonen in einem Universum auflisten
Wenn Sie zonale Ressourcen in mehreren Zonen verwalten möchten, müssen Sie alle verfügbaren Zonen in Ihrem Universum kennen.
Alle Zonen in Ihrem Universum auflisten:
gdcloud zones listDie Ausgabe sieht dann ungefähr so aus:
METADATA.NAME
us-east1-a
us-east1-b
us-east1-c
Nächste Schritte
- Globale und zonale API-Server in einem GDC-Universum
- Im Leitfaden zur Hochverfügbarkeit erfahren Sie, wie Sie Ihre Anwendung vor Ausfällen lokaler Zonen schützen können.
- Eine umfassende Liste der verfügbaren gdcloud CLI-Befehle finden Sie auf den gdcloud CLI-Referenzseiten.
- Informationen zum Konfigurieren von Terraform finden Sie in der Terraform-Übersicht.