


Dokumen ini memberikan cara untuk mengelola resource di beberapa zona dalam universe Google Distributed Cloud (GDC) dengan air gap. Setiap platform, baik itu konsol GDC, gdcloud CLI, API, atau Terraform, menyediakan mekanisme untuk mengelola resource Anda dengan tepat di zona yang ditentukan untuk resource zona, atau secara global untuk resource yang didukung untuk penyediaan global. Di universe multi-zona, Anda harus mengelola resource zona dan global untuk ketersediaan tinggi.
Dokumen ini ditujukan untuk kelompok audiens berikut:
- Administrator platform, seperti administrator IT, yang bertanggung jawab untuk mengembangkan alur kerja pemulihan dari bencana (disaster recovery).
- Operator aplikasi, seperti developer aplikasi, yang bertanggung jawab untuk mengembangkan dan memelihara aplikasi di universe GDC.
Untuk mengetahui informasi selengkapnya, lihat Audiens untuk dokumentasi GDC dengan air gap.
Sebelum memulai
Sebelum mengelola resource di seluruh zona, Anda harus menyelesaikan prasyarat berikut berdasarkan platform yang Anda pilih:
- Untuk menggunakan Distributed Cloud CLI, instal gdcloud CLI.
- Untuk men-deploy resource kustom API zonal dan global,
instal komponen
kubectl. - Untuk menggunakan Terraform, konfigurasikan penyedia Kubernetes Terraform.
Beralih ke konteks global
Untuk mengelola resource yang mencakup semua zona atau didukung untuk penyediaan global, beralihlah ke konteks global.
Konsol
Konteks global ditetapkan dengan membuka URL global, yang mengikuti sintaksis berikut:
https://console.ORG_NAME.SUFFIX
Buka URL global untuk melihat resource Anda di seluruh zona secara global.
gdcloud
URL global ditetapkan dengan parameter organization_console_url saat
melakukan inisialisasi
konfigurasi default gdcloud CLI.
Konteks global diasumsikan kecuali jika Anda telah secara eksplisit
menetapkan konteks zona.
Untuk kembali ke URL global, selesaikan langkah-langkah berikut:
Tetapkan URL konsol organisasi default Anda ke URL global:
gdcloud config set core/organization_console_url GLOBAL_URLLogin ke konteks global:
gdcloud auth login --login-config-cert=CA_CERTGanti
CA_CERTdengan sertifikat certificate authority (CA) yang diinstal di penyimpanan sertifikat tepercaya sistem. Untuk mengetahui informasi selengkapnya, lihat Konfigurasi sertifikat TLS web.
API
Anda harus secara eksplisit menentukan file kubeconfig untuk server API pengelolaan global dalam perintah kubectl saat mengelola atau menyediakan resource kustom API KRM global. Contoh:
kubectl apply -f resource.yaml --kubeconfig GLOBAL_API_SERVER
Anda dapat menetapkan konteks global untuk panggilan API secara otomatis dengan menetapkan konteks kubectl ke server API global. Untuk mengetahui informasi selengkapnya, lihat Resource server API global.
Terraform
Anda harus secara eksplisit menentukan server API pengelolaan global dalam modul Terraform dan menginisialisasinya:
Tentukan file kubeconfig untuk server API pengelolaan global dalam file Terraform dalam modul Anda, seperti file
main.tf:provider "kubernetes" { config_path = "GLOBAL_API_SERVER" }Untuk mengetahui informasi selengkapnya tentang cara mendapatkan file kubeconfig server API global, lihat Resource server API global.
Terapkan konteks global baru untuk modul Terraform Anda:
terraform apply
Semua tindakan Terraform berikutnya dipanggil dalam konteks global.
Beralih ke konteks zona
Untuk mengelola resource yang dihosting dalam zona tertentu, beralihlah ke konteks zona.
Konsol
Konteks zona ditetapkan dengan membuka URL zona, yang mengikuti sintaksis berikut:
https://console.ORG_NAME.ZONE.SUFFIX
Buka URL zona untuk melihat resource yang dihosting dalam satu zona.
Banyak halaman resource juga menawarkan pemilih cakupan zona, yang memungkinkan Anda beralih antara konteks zona dari dalam halaman konsol GDC.
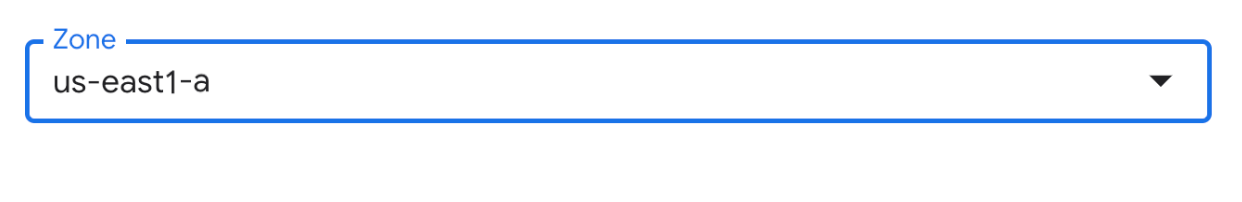
Pilih konteks zona Anda dari mekanisme yang disediakan untuk melihat dan mengelola resource zona Anda.
gdcloud
Karena konteks global dikonfigurasi secara default saat menggunakan gdcloud CLI, Anda harus menetapkan konteks zona secara eksplisit untuk memanipulasi resource zona. Anda dapat melakukan tindakan ini dengan salah satu dari tiga cara berikut, bergantung pada alur kerja yang Anda inginkan:
- Menetapkan konfigurasi zona default: Direkomendasikan jika Anda terutama bekerja dalam konteks zona.
- Menetapkan konfigurasi URL zona: Direkomendasikan jika Anda berencana untuk sering beralih antara konteks global dan zona.
- Terapkan flag
--zone: Direkomendasikan jika Anda menginginkan fleksibilitas untuk langsung menerapkan konteks zona tanpa update konfigurasi gdcloud CLI.
Selesaikan langkah-langkah berikut untuk menerapkan salah satu pendekatan ini:
Menetapkan konfigurasi zona default
Tetapkan konfigurasi zona untuk instance gdcloud CLI Anda:
gdcloud config set core/zone ZONE_NAMEGanti
ZONE_NAMEdengan nama zona yang akan ditetapkan untuk konteks Anda. Untuk mengetahui informasi selengkapnya, lihat Mencantumkan zona di universe.
Menetapkan konfigurasi URL zona
Tetapkan URL konsol organisasi default Anda ke URL zona:
gdcloud config set core/organization_console_url ZONAL_URLLogin ke zona:
gdcloud auth login --login-config-cert=CA_CERTGanti
CA_CERTdengan sertifikat certificate authority (CA) yang diinstal di penyimpanan sertifikat tepercaya sistem. Untuk mengetahui informasi selengkapnya, lihat Konfigurasi sertifikat TLS web.
Jalankan perintah gdcloud CLI dengan menyertakan flag
--zone. Contoh:gdcloud auth print-identity-token --zone=ZONE_NAMEAnda dapat menetapkan flag
--zoneuntuk perintah apa pun yang mendukungnya. Untuk memeriksa apakah perintah spesifik Anda menyediakan flag--zone, lihat dokumentasi referensi gdcloud CLI.Anda dapat menggunakan flag
--zonedari konteks global atau zona apa pun.
API
Anda harus secara eksplisit menentukan file kubeconfig untuk server API pengelolaan zona dalam perintah kubectl saat mengelola atau menyediakan resource kustom API KRM zona. Contoh:
kubectl apply -f resource.yaml --kubeconfig ZONAL_API_SERVER
Anda dapat menetapkan konteks zona untuk panggilan API secara otomatis dengan menetapkan konteks kubectl ke server API pengelolaan zona. Untuk mengetahui informasi selengkapnya, lihat Resource server API pengelolaan zona.
Terraform
Anda harus secara eksplisit menentukan server API pengelolaan zona dalam modul Terraform dan menginisialisasinya:
Tentukan file kubeconfig untuk server API pengelolaan zona dalam file Terraform dalam modul Anda, seperti file
main.tf:provider "kubernetes" { config_path = "ZONAL_API_SERVER" }Untuk mengetahui informasi selengkapnya tentang cara mendapatkan file kubeconfig dari server API pengelolaan zona, lihat Resource server API pengelolaan zona.
Terapkan konteks global baru untuk modul Terraform Anda:
terraform apply
Semua tindakan Terraform berikutnya dipanggil dalam konteks zona yang Anda konfigurasi.
Mencantumkan zona di universe
Untuk mengelola resource zona di beberapa zona, Anda harus mengetahui semua zona yang tersedia di universe Anda.
Cantumkan semua zona di universe Anda:
gdcloud zones listOutputnya akan terlihat mirip seperti berikut:
METADATA.NAME
us-east1-a
us-east1-b
us-east1-c
Langkah berikutnya
- Pelajari server API global dan zona yang tersedia di universe GDC.
- Pelajari Panduan ketersediaan tinggi untuk memastikan aplikasi Anda tahan terhadap kegagalan zona lokal.
- Buka halaman referensi gdcloud CLI untuk mengetahui daftar lengkap perintah gdcloud CLI yang tersedia.
- Untuk mengonfigurasi Terraform, lihat ringkasan Terraform.