


במסמך הזה מוסבר איך לנהל משאבים בכמה אזורים בסביבה מבודדת של Google Distributed Cloud (GDC). כל ממשק, בין אם זה מסוף GDC, gdcloud CLI, ממשקי API או Terraform, מספק מנגנונים לניהול מתאים של המשאבים באזור ייעודי למשאבים אזוריים, או באופן גלובלי למשאבים שנתמכים להקצאה גלובלית. ביקום עם כמה אזורים, צריך לנהל את המשאבים האזוריים והגלובליים כדי להשיג זמינות גבוהה.
המסמך הזה מיועד לקבוצות הקהלים הבאות:
- מנהלי פלטפורמות, כמו אדמינים ממחלקת IT, שאחראים על פיתוח תהליכי עבודה של תוכנית התאוששות מאסון.
- מפעילי אפליקציות, כמו מפתחי אפליקציות, שאחראים על פיתוח ותחזוקה של אפליקציות בסביבת GDC.
מידע נוסף זמין במאמר קהלים למסמכי תיעוד של GDC עם air gap.
לפני שמתחילים
לפני שאתם מנהלים משאבים באזורים שונים, אתם צריכים להשלים את הדרישות המוקדמות הבאות בהתאם לממשק המועדף עליכם:
- כדי להשתמש ב-Distributed Cloud CLI, התקינו את gdcloud CLI.
- כדי לפרוס משאבים בהתאמה אישית של API ברמה האזורית והגלובלית, התקינו את הרכיב
kubectl. - כדי להשתמש ב-Terraform, מגדירים את ספק Kubernetes של Terraform.
מעבר להקשר הגלובלי
כדי לנהל משאבים שמשתרעים על פני כל האזורים או שנתמכים בהקצאה גלובלית, צריך לעבור להקשר הגלובלי.
המסוף
כדי להגדיר את ההקשר הגלובלי, עוברים לכתובת ה-URL הגלובלית, שמוגדרת לפי התחביר הבא:
https://console.ORG_NAME.SUFFIX
עוברים לכתובת ה-URL הגלובלית כדי לראות את המשאבים בכל האזורים.
gdcloud
כתובת ה-URL הגלובלית מוגדרת באמצעות הפרמטר organization_console_url כשמאתחלים את מערך ההגדרות האישיות שמוגדר כברירת מחדל ב-gdcloud CLI.
ההקשר הגלובלי הוא ברירת המחדל, אלא אם הגדרתם הקשר אזורי באופן מפורש.
כדי לחזור לכתובת ה-URL הגלובלית, צריך לבצע את השלבים הבאים:
מגדירים את כתובת ה-URL הגלובלית ככתובת ברירת המחדל של מסוף הארגון:
gdcloud config set core/organization_console_url GLOBAL_URLכניסה להקשר הגלובלי:
gdcloud auth login --login-config-cert=CA_CERTמחליפים את
CA_CERTבאישור של רשות האישורים (CA) שמותקן במאגר האישורים המהימנים של המערכת. מידע נוסף זמין במאמר הגדרת אישור TLS לאינטרנט.
API
כשמנהלים או מקצים משאבים בהתאמה אישית של KRM API גלובלי, צריך להגדיר במפורש את קובץ ה-kubeconfig של שרת ה-API הגלובלי לניהול בפקודות kubectl. לדוגמה:
kubectl apply -f resource.yaml --kubeconfig GLOBAL_API_SERVER
כדי להגדיר באופן אוטומטי את ההקשר הגלובלי לקריאות ל-API, מגדירים את ההקשר של kubectl לשרת ה-API הגלובלי. מידע נוסף זמין במאמר משאבים גלובליים של שרת API.
Terraform
צריך להגדיר באופן מפורש את שרת ה-API הגלובלי לניהול במודול Terraform ולהפעיל אותו:
מגדירים את קובץ ה-kubeconfig של שרת ה-API לניהול גלובלי בקובץ Terraform במודול, כמו הקובץ
main.tf:provider "kubernetes" { config_path = "GLOBAL_API_SERVER" }מידע נוסף על קבלת קובץ kubeconfig של שרת ה-API הגלובלי זמין במאמר משאבים של שרת ה-API הגלובלי.
מחילים את ההקשר הגלובלי החדש על המודול של Terraform:
terraform apply
כל הפעולות הבאות של Terraform נקראות בהקשר הגלובלי.
מעבר להקשר אזורי
כדי לנהל משאבים שמתארחים באזור מסוים, צריך לעבור להקשר של האזור.
המסוף
כדי להגדיר את ההקשר האזורי, עוברים לכתובת ה-URL האזורית, שמופיעה בתחביר הבא:
https://console.ORG_NAME.ZONE.SUFFIX
עוברים לכתובת ה-URL של האזור כדי לראות את המשאבים שמתארחים באזור היחיד.
בדפי משאבים רבים יש גם בוררי היקף אזוריים, שמאפשרים לעבור בין הקשרים אזוריים מתוך דף מסוף GDC.
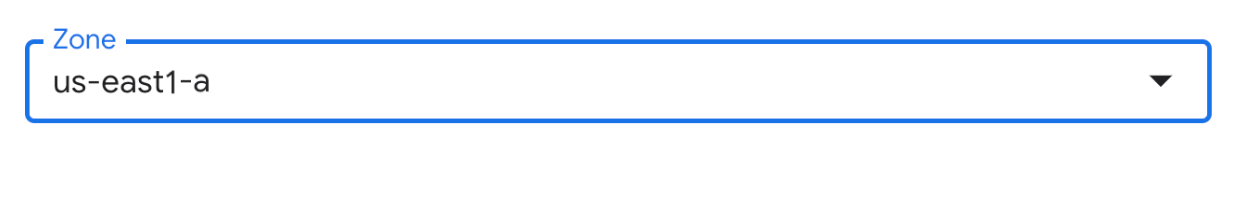
כדי לראות ולנהל את המשאבים של התחום, בוחרים את ההקשר של התחום מהמנגנונים שסופקו.
gdcloud
כברירת מחדל, כשמשתמשים ב-gdcloud CLI מוגדר ההקשר הגלובלי. לכן, כדי לשנות משאבים של תחום מוגדר, צריך להגדיר במפורש את ההקשר של התחום. אפשר לבצע את הפעולה הזו באחת משלוש הדרכים הבאות, בהתאם לתהליך העבודה המועדף עליכם:
- הגדרת ברירת המחדל של האזור: מומלץ אם אתם עובדים בעיקר בהקשרים אזוריים.
- הגדרת כתובת ה-URL של האזור: מומלץ אם אתם מתכננים לעבור לעיתים קרובות בין הקשרים גלובליים ואזוריים.
- החלת הדגל
--zone: מומלץ אם רוצים גמישות להחיל ישירות הקשר אזורי בלי עדכוני הגדרות של gdcloud CLI.
כדי ליישם את אחת מהגישות האלה, צריך לבצע את השלבים הבאים:
מגדירים את התצורה של התחום (zone) עבור מכונת ה-gdcloud CLI:
gdcloud config set core/zone ZONE_NAMEמחליפים את
ZONE_NAMEבשם של האזור שרוצים להגדיר בהקשר. מידע נוסף זמין במאמר הצגת רשימת אזורים ב-Universe.
מגדירים את כתובת ה-URL של מסוף הארגון שמוגדרת כברירת מחדל לכתובת ה-URL של האזור:
gdcloud config set core/organization_console_url ZONAL_URLכניסה לאזור:
gdcloud auth login --login-config-cert=CA_CERTמחליפים את
CA_CERTבאישור של רשות האישורים (CA) שמותקן במאגר האישורים המהימנים של המערכת. מידע נוסף זמין במאמר הגדרת אישור TLS לאינטרנט.
מריצים את הפקודה של gdcloud CLI עם הדגל
--zone. לדוגמה:gdcloud auth print-identity-token --zone=ZONE_NAMEאפשר להגדיר את הדגל
--zoneלכל פקודה שתומכת בו. כדי לבדוק אם הפקודה הספציפית שלכם מספקת את הדגל--zone, עיינו במאמרי העזרה של gdcloud CLI.אפשר להשתמש בדגל
--zoneמכל הקשר גלובלי או אזורי.
API
כשמנהלים או מקצים משאבים בהתאמה אישית של KRM API ברמת האזור, צריך להגדיר במפורש את קובץ ה-kubeconfig של שרת ה-API לניהול ברמת האזור בפקודות kubectl. לדוגמה:
kubectl apply -f resource.yaml --kubeconfig ZONAL_API_SERVER
כדי להגדיר באופן אוטומטי את ההקשר של האזור לקריאות ל-API, אתם יכולים להגדיר את ההקשר של kubectl לשרת ה-Management API לניהול של האזור. מידע נוסף זמין במאמר משאבים של שרת API לניהול אזורי.
Terraform
צריך להגדיר באופן מפורש את שרת ה-API לניהול אזורי במודול Terraform ולהפעיל אותו:
מגדירים את קובץ ה-kubeconfig של שרת ה-API לניהול אזורי בקובץ Terraform במודול, כמו הקובץ
main.tf:provider "kubernetes" { config_path = "ZONAL_API_SERVER" }מידע נוסף על קבלת קובץ kubeconfig של שרת ה-API לניהול אזורי זמין במאמר משאבי שרת ה-API לניהול אזורי.
מחילים את ההקשר הגלובלי החדש על המודול של Terraform:
terraform apply
כל הפעולות הבאות של Terraform נקראות בהקשר של האזור שהגדרתם.
הצגת רשימה של אזורים ביקום
כדי לנהל משאבים של תחום מוגדר בכמה תחומים, צריך להכיר את כל התחומים הזמינים ביקום שלכם.
מציגים את כל האזורים ביקום:
gdcloud zones listהפלט אמור להיראות כך:
METADATA.NAME
us-east1-a
us-east1-b
us-east1-c
המאמרים הבאים
- מידע ולמידה על שרתי API גלובליים ואזוריים שזמינים ביקום של GDC
- במדריך לזמינות גבוהה מוסבר איך לוודא שהאפליקציה עמידה בפני כשלים באזורים מקומיים.
- בדפי העזר של gdcloud CLI יש רשימה מקיפה של הפקודות הזמינות ב-gdcloud CLI.
- כדי להגדיר את Terraform, קראו את הסקירה הכללית של Terraform.