


Ce document présente les différentes façons de gérer les ressources dans plusieurs zones d'un univers Google Distributed Cloud (GDC) air gap. Chaque surface, qu'il s'agisse de la console GDC, de la CLI gdcloud, des API ou de Terraform, fournit des mécanismes permettant de gérer de manière appropriée vos ressources dans une zone désignée pour les ressources zonales, ou de manière globale pour les ressources compatibles avec le provisionnement global. Dans un univers multizone, vous devez gérer vos ressources zonales et globales pour assurer une haute disponibilité.
Ce document s'adresse aux groupes d'audience suivants :
- Les administrateurs de plate-forme, tels que les administrateurs informatiques, qui sont chargés de développer des workflows de reprise après sinistre.
- Les opérateurs d'applications, tels que les développeurs d'applications, qui sont chargés de développer et de gérer les applications dans un univers GDC.
Pour en savoir plus, consultez la documentation sur les audiences pour GDC sous air gap.
Avant de commencer
Avant de gérer des ressources dans plusieurs zones, vous devez remplir les conditions préalables suivantes en fonction de l'interface de votre choix :
- Pour utiliser la CLI Distributed Cloud, installez la CLI gdcloud.
- Pour déployer des ressources personnalisées d'API zonales et globales, installez le composant
kubectl. - Pour utiliser Terraform, configurez le fournisseur Terraform Kubernetes.
Basculer vers le contexte mondial
Pour gérer les ressources qui couvrent toutes les zones ou qui sont compatibles avec le provisionnement global, passez au contexte global.
Console
Le contexte global est défini en accédant à l'URL globale, qui suit cette syntaxe :
https://console.ORG_NAME.SUFFIX
Accédez à l'URL globale pour obtenir une vue globale de vos ressources dans toutes les zones.
gdcloud
L'URL globale est définie avec le paramètre organization_console_url lors de l'initialisation de la configuration par défaut de la CLI gdcloud.
Le contexte global est utilisé par défaut, sauf si vous avez explicitement défini un contexte zonal.
Pour revenir à l'URL globale, procédez comme suit :
Définissez l'URL de la console de votre organisation par défaut sur l'URL globale :
gdcloud config set core/organization_console_url GLOBAL_URLConnectez-vous au contexte global :
gdcloud auth login --login-config-cert=CA_CERTRemplacez
CA_CERTpar le certificat de l'autorité de certification (CA) installé dans le magasin de certificats de confiance du système. Pour en savoir plus, consultez Configuration des certificats TLS Web.
API
Vous devez définir explicitement le fichier kubeconfig pour le serveur d'API de gestion globale dans vos commandes kubectl lorsque vous gérez ou provisionnez des ressources personnalisées de l'API KRM globale. Exemple :
kubectl apply -f resource.yaml --kubeconfig GLOBAL_API_SERVER
Vous pouvez définir automatiquement le contexte global de vos appels d'API en définissant votre contexte kubectl sur le serveur d'API global. Pour en savoir plus, consultez Ressources de serveur d'API globales.
Terraform
Vous devez définir explicitement le serveur d'API de gestion globale dans votre module Terraform et l'initialiser :
Définissez le fichier kubeconfig pour le serveur d'API de gestion globale dans un fichier Terraform de votre module, tel que le fichier
main.tf:provider "kubernetes" { config_path = "GLOBAL_API_SERVER" }Pour en savoir plus sur l'obtention du fichier kubeconfig du serveur d'API global, consultez Ressources du serveur d'API global.
Appliquez le nouveau contexte global à votre module Terraform :
terraform apply
Toutes les actions Terraform ultérieures sont appelées dans le contexte global.
Passer à un contexte zonal
Pour gérer les ressources hébergées dans une zone particulière, passez à un contexte zonal.
Console
Le contexte zonal est défini en accédant à l'URL zonale, qui suit la syntaxe suivante :
https://console.ORG_NAME.ZONE.SUFFIX
Accédez à l'URL zonale pour afficher les ressources hébergées dans la zone unique.
De nombreuses pages de ressources proposent également des sélecteurs de champ d'application de zone, qui vous permettent de basculer entre les contextes zonaux depuis la page de la console GDC.
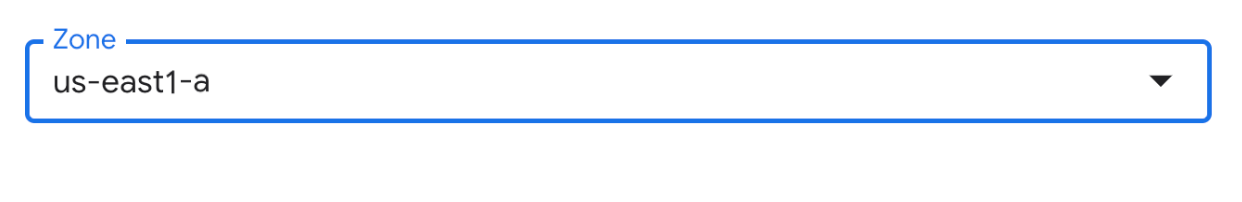
Sélectionnez votre contexte zonal parmi les mécanismes fournis pour afficher et gérer vos ressources zonales.
gdcloud
Comme le contexte global est configuré par défaut lorsque vous utilisez la CLI gdcloud, vous devez définir explicitement votre contexte zonal pour manipuler les ressources zonales. Vous pouvez effectuer cette action de l'une des trois manières suivantes, en fonction de votre workflow préféré :
- Définir la configuration de la zone par défaut : recommandé si vous travaillez principalement dans des contextes zonaux.
- Définir la configuration de l'URL zonale : recommandé si vous prévoyez de basculer fréquemment entre les contextes globaux et zonaux.
- Appliquer l'option
--zone: recommandé si vous souhaitez appliquer directement un contexte zonal sans mettre à jour la configuration de la CLI gdcloud.
Pour appliquer l'une de ces approches, procédez comme suit :
Définir la configuration de la zone par défaut
Définissez la configuration de la zone pour votre instance gdcloud CLI :
gdcloud config set core/zone ZONE_NAMERemplacez
ZONE_NAMEpar le nom de la zone à définir pour votre contexte. Pour en savoir plus, consultez Lister les zones d'un univers.
Définir la configuration de l'URL zonale
Définissez l'URL de la console de votre organisation par défaut sur l'URL zonale :
gdcloud config set core/organization_console_url ZONAL_URLConnectez-vous à la zone :
gdcloud auth login --login-config-cert=CA_CERTRemplacez
CA_CERTpar le certificat de l'autorité de certification (CA) installé dans le magasin de certificats de confiance du système. Pour en savoir plus, consultez Configuration du certificat TLS Web.
Exécutez votre commande gdcloud CLI en incluant l'option
--zone. Exemple :gdcloud auth print-identity-token --zone=ZONE_NAMEVous pouvez définir l'option
--zonepour n'importe quelle commande compatible. Pour vérifier si votre commande spécifique fournit l'option--zone, consultez la documentation de référence de la CLI gdcloud.Vous pouvez utiliser l'option
--zoneà partir de n'importe quel contexte global ou zonal.
API
Vous devez définir explicitement le fichier kubeconfig pour le serveur d'API de gestion zonale dans vos commandes kubectl lorsque vous gérez ou provisionnez des ressources personnalisées de l'API KRM zonale. Exemple :
kubectl apply -f resource.yaml --kubeconfig ZONAL_API_SERVER
Vous pouvez définir automatiquement le contexte zonal de vos appels d'API en définissant votre contexte kubectl sur le serveur d'API de gestion de la zone. Pour en savoir plus, consultez Ressources du serveur d'API de gestion zonale.
Terraform
Vous devez définir explicitement le serveur d'API de gestion zonale dans votre module Terraform et l'initialiser :
Définissez le fichier kubeconfig pour le serveur d'API de gestion zonale dans un fichier Terraform de votre module, tel que le fichier
main.tf:provider "kubernetes" { config_path = "ZONAL_API_SERVER" }Pour en savoir plus sur l'obtention du fichier kubeconfig du serveur d'API de gestion zonale, consultez Ressources du serveur d'API de gestion zonale.
Appliquez le nouveau contexte global à votre module Terraform :
terraform apply
Toutes les actions Terraform ultérieures sont appelées dans le contexte de la zone que vous avez configurée.
Lister les zones d'un univers
Pour gérer des ressources zonales dans plusieurs zones, vous devez connaître toutes les zones disponibles dans votre univers.
Répertoriez toutes les zones de votre univers :
gdcloud zones listLa sortie ressemble à ceci :
METADATA.NAME
us-east1-a
us-east1-b
us-east1-c
Étapes suivantes
- Découvrez les serveurs d'API mondiaux et zonaux disponibles dans un univers GDC.
- Consultez le guide sur la haute disponibilité pour vous assurer que votre application est résiliente aux défaillances de zone locale.
- Consultez les pages de référence de la CLI gdcloud pour obtenir la liste complète des commandes de la CLI gdcloud disponibles.
- Pour configurer Terraform, consultez la présentation de Terraform.