


In diesem Dokument werden die Möglichkeiten zum Verwalten von Ressourcen in mehreren Zonen in einer GDC-Umgebung (Google Distributed Cloud) mit Air Gap beschrieben. Jede Oberfläche, sei es die GDC Console, die gdcloud CLI, APIs oder Terraform, bietet Mechanismen, um Ihre Ressourcen in einer bestimmten Zone für zonale Ressourcen oder global für Ressourcen, die für die globale Bereitstellung unterstützt werden, angemessen zu verwalten. In einem Multi-Zonen-Universum müssen Sie Ihre zonalen und globalen Ressourcen für Hochverfügbarkeit verwalten.
Dieses Dokument richtet sich an die folgenden Zielgruppen:
- Plattformadministratoren wie IT-Administratoren, die für die Entwicklung von Workflows zur Notfallwiederherstellung verantwortlich sind.
- Anwendungsoperatoren wie Anwendungsentwickler, die für die Entwicklung und Wartung von Anwendungen in einem GDC-Universum verantwortlich sind.
Weitere Informationen finden Sie unter Zielgruppen für die Dokumentation zu GDC mit Air Gap.
Hinweis
Bevor Sie Ressourcen über Zonen hinweg verwalten, müssen Sie die folgenden Voraussetzungen erfüllen, je nachdem, welche Oberfläche Sie bevorzugen:
- Wenn Sie die Distributed Cloud CLI verwenden möchten, installieren Sie die gdcloud CLI.
- Wenn Sie zonale und globale benutzerdefinierte API-Ressourcen bereitstellen möchten, installieren Sie die Komponente
kubectl. - Wenn Sie Terraform verwenden möchten, konfigurieren Sie den Terraform-Kubernetes-Anbieter.
Zum globalen Kontext wechseln
Wenn Sie Ressourcen verwalten möchten, die sich über alle Zonen erstrecken oder für die globale Bereitstellung unterstützt werden, wechseln Sie zum globalen Kontext.
Console
Der globale Kontext wird durch Aufrufen der globalen URL festgelegt, die der folgenden Syntax folgt:
https://console.ORG_NAME.SUFFIX
Rufen Sie die globale URL auf, um eine globale Ansicht Ihrer Ressourcen über Zonen hinweg zu erhalten.
gdcloud
Die globale URL wird mit dem Parameter organization_console_url festgelegt, wenn die Standardkonfiguration der gdcloud CLI initialisiert wird.
Der globale Kontext wird angenommen, sofern Sie nicht explizit einen zonalen Kontext festgelegt haben.
So kehren Sie zur globalen URL zurück:
Legen Sie die Standard-URL der Console für Ihre Organisation auf die globale URL fest:
gdcloud config set core/organization_console_url GLOBAL_URLMelden Sie sich im globalen Kontext an:
gdcloud auth login --login-config-cert=CA_CERTErsetzen Sie
CA_CERTdurch das Zertifikat der Zertifizierungsstelle, das im Speicher für vertrauenswürdige Zertifikate des Systems installiert ist. Weitere Informationen finden Sie unter Web-TLS-Zertifikat konfigurieren.
API
Sie müssen die kubeconfig-Datei für den globalen Management API-Server in Ihren kubectl-Befehlen explizit definieren, wenn Sie benutzerdefinierte Ressourcen der globalen KRM API verwalten oder bereitstellen. Beispiel:
kubectl apply -f resource.yaml --kubeconfig GLOBAL_API_SERVER
Sie können den globalen Kontext für Ihre API-Aufrufe automatisch festlegen, indem Sie den kubectl-Kontext auf den globalen API-Server festlegen. Weitere Informationen finden Sie unter Globale API-Serverressourcen.
Terraform
Sie müssen den globalen Management API-Server explizit in Ihrem Terraform-Modul definieren und initialisieren:
Definieren Sie die kubeconfig-Datei für den globalen Management API-Server in einer Terraform-Datei in Ihrem Modul, z. B. in der Datei
main.tf:provider "kubernetes" { config_path = "GLOBAL_API_SERVER" }Weitere Informationen zum Abrufen der kubeconfig-Datei des globalen API-Servers finden Sie unter Ressourcen des globalen API-Servers.
Wenden Sie den neuen globalen Kontext für Ihr Terraform-Modul an:
terraform apply
Alle nachfolgenden Terraform-Aktionen werden im globalen Kontext aufgerufen.
Zu einem zonalen Kontext wechseln
Wenn Sie Ressourcen verwalten möchten, die in einer bestimmten Zone gehostet werden, wechseln Sie zu einem zonalen Kontext.
Console
Der zonale Kontext wird durch Aufrufen der zonalen URL festgelegt, die der folgenden Syntax folgt:
https://console.ORG_NAME.ZONE.SUFFIX
Rufen Sie die zonale URL auf, um die Ressourcen anzusehen, die in der einzelnen Zone gehostet werden.
Viele Ressourcenseiten bieten auch Zonenauswahlmöglichkeiten, mit denen Sie auf der GDC-Konsolenseite zwischen zonalen Kontexten wechseln können.
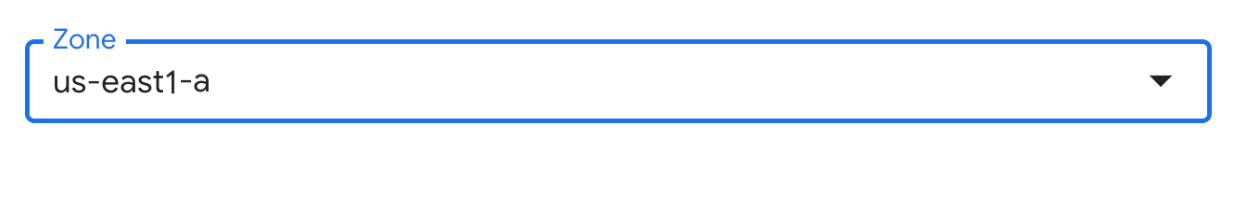
Wählen Sie Ihren zonalen Kontext aus den bereitgestellten Mechanismen aus, um Ihre zonalen Ressourcen anzusehen und zu verwalten.
gdcloud
Da der globale Kontext standardmäßig konfiguriert ist, wenn Sie die gdcloud CLI verwenden, müssen Sie den zonalen Kontext explizit festlegen, um zonale Ressourcen zu bearbeiten. Sie können diese Aktion je nach bevorzugtem Workflow auf eine der folgenden drei Arten ausführen:
- Standardzonenkonfiguration festlegen: Empfohlen, wenn Sie hauptsächlich in zonalen Kontexten arbeiten.
- Zonale URL-Konfiguration festlegen: Empfohlen, wenn Sie häufig zwischen globalen und zonalen Kontexten wechseln möchten.
- Flag
--zoneanwenden: Empfohlen, wenn Sie die Flexibilität haben möchten, einen zonalen Kontext direkt ohne gdcloud CLI-Konfigurationsupdates anzuwenden.
Führen Sie die folgenden Schritte aus, um einen dieser Ansätze anzuwenden:
Standardzonenkonfiguration festlegen
Legen Sie die Zonenkonfiguration für Ihre gdcloud CLI-Instanz fest:
gdcloud config set core/zone ZONE_NAMEErsetzen Sie
ZONE_NAMEdurch den Namen der Zone, die Sie für Ihren Kontext festlegen möchten. Weitere Informationen finden Sie unter Zonen in einem Universum auflisten.
Zonale URL-Konfiguration festlegen
Legen Sie die Standard-URL der Organisationskonsole auf die zonale URL fest:
gdcloud config set core/organization_console_url ZONAL_URLMelden Sie sich in der Zone an:
gdcloud auth login --login-config-cert=CA_CERTErsetzen Sie
CA_CERTdurch das Zertifikat der Zertifizierungsstelle, das im Speicher für vertrauenswürdige Zertifikate des Systems installiert ist. Weitere Informationen finden Sie unter Web-TLS-Zertifikat konfigurieren.
Führen Sie den gdcloud CLI-Befehl mit dem Flag
--zoneaus. Beispiel:gdcloud auth print-identity-token --zone=ZONE_NAMESie können das Flag
--zonefür jeden Befehl festlegen, der es unterstützt. In der Referenzdokumentation zur gdcloud CLI können Sie prüfen, ob Ihr spezifischer Befehl das Flag--zoneunterstützt.Sie können das Flag
--zonein jedem globalen oder zonalen Kontext verwenden.
API
Sie müssen die kubeconfig-Datei für den zonalen Verwaltungs-API-Server in Ihren kubectl-Befehlen explizit definieren, wenn Sie zonale benutzerdefinierte KRM API-Ressourcen verwalten oder bereitstellen. Beispiel:
kubectl apply -f resource.yaml --kubeconfig ZONAL_API_SERVER
Sie können den zonalen Kontext für Ihre API-Aufrufe automatisch festlegen, indem Sie den kubectl-Kontext auf den Verwaltungs-API-Server der Zone festlegen. Weitere Informationen finden Sie unter Zonale API-Serverressourcen für die Verwaltung.
Terraform
Sie müssen den zonalen Verwaltungs-API-Server in Ihrem Terraform-Modul explizit definieren und initialisieren:
Definieren Sie die kubeconfig-Datei für den zonalen Verwaltungs-API-Server in einer Terraform-Datei in Ihrem Modul, z. B. in der Datei
main.tf:provider "kubernetes" { config_path = "ZONAL_API_SERVER" }Weitere Informationen zum Abrufen der kubeconfig-Datei des zonalen Verwaltungs-API-Servers finden Sie unter Ressourcen des zonalen Verwaltungs-API-Servers.
Wenden Sie den neuen globalen Kontext für Ihr Terraform-Modul an:
terraform apply
Alle nachfolgenden Terraform-Aktionen werden im Kontext der von Ihnen konfigurierten Zone aufgerufen.
Zonen in einem Universum auflisten
Wenn Sie zonale Ressourcen in mehreren Zonen verwalten möchten, müssen Sie alle verfügbaren Zonen in Ihrem Universum kennen.
Listen Sie alle Zonen in Ihrem Universum auf:
gdcloud zones listDie Ausgabe sieht dann ungefähr so aus:
METADATA.NAME
us-east1-a
us-east1-b
us-east1-c
Nächste Schritte
- Informationen zu den globalen und zonalen API-Servern, die in einem GDC-Universum verfügbar sind
- Lesen Sie den Leitfaden zur Hochverfügbarkeit, um sicherzustellen, dass Ihre Anwendung gegen Ausfälle in lokalen Zonen geschützt ist.
- Eine vollständige Liste der verfügbaren gdcloud CLI-Befehle finden Sie auf den Referenzseiten zur gdcloud CLI.
- Informationen zum Konfigurieren von Terraform finden Sie in der Terraform-Übersicht.