


Google Distributed Cloud (GDC) mit Air Gap bietet eine Public-Key-Infrastruktur-API (PKI), mit der Sie ein Webzertifikat abrufen können. Diese API unterstützt mehrere Nutzermodi:
- Vollständig verwaltet: Zertifikate, die von der GDC-PKI-Infrastruktur ausgestellt und mit einer von GDC verwalteten selbst signierten Root-Zertifizierungsstelle (CA) verkettet sind.
- BYO-Zertifikat: Sie stellen einen Pool von Zertifikaten mit einem Standard-Platzhalterzertifikat bereit. GDC verwendet das am besten geeignete Zertifikat für Ihren Dienst.
- BYO-Zertifikat mit ACME: Zertifikate, die von öffentlich zugänglichen Diensten verwendet werden, die von Ihrem ACME-Server ausgestellt wurden.
- BYO SubCA: Zertifikate, die von der GDC-PKI-Infrastruktur ausgestellt und mit Ihrer SubCA verkettet werden. Sie müssen die SubCA bereitstellen und von GDC betreiben lassen.
Definitionen für den Infra-PKI-Modus
In diesem Abschnitt werden die einzelnen PKI-Nutzermodi ausführlich erläutert.
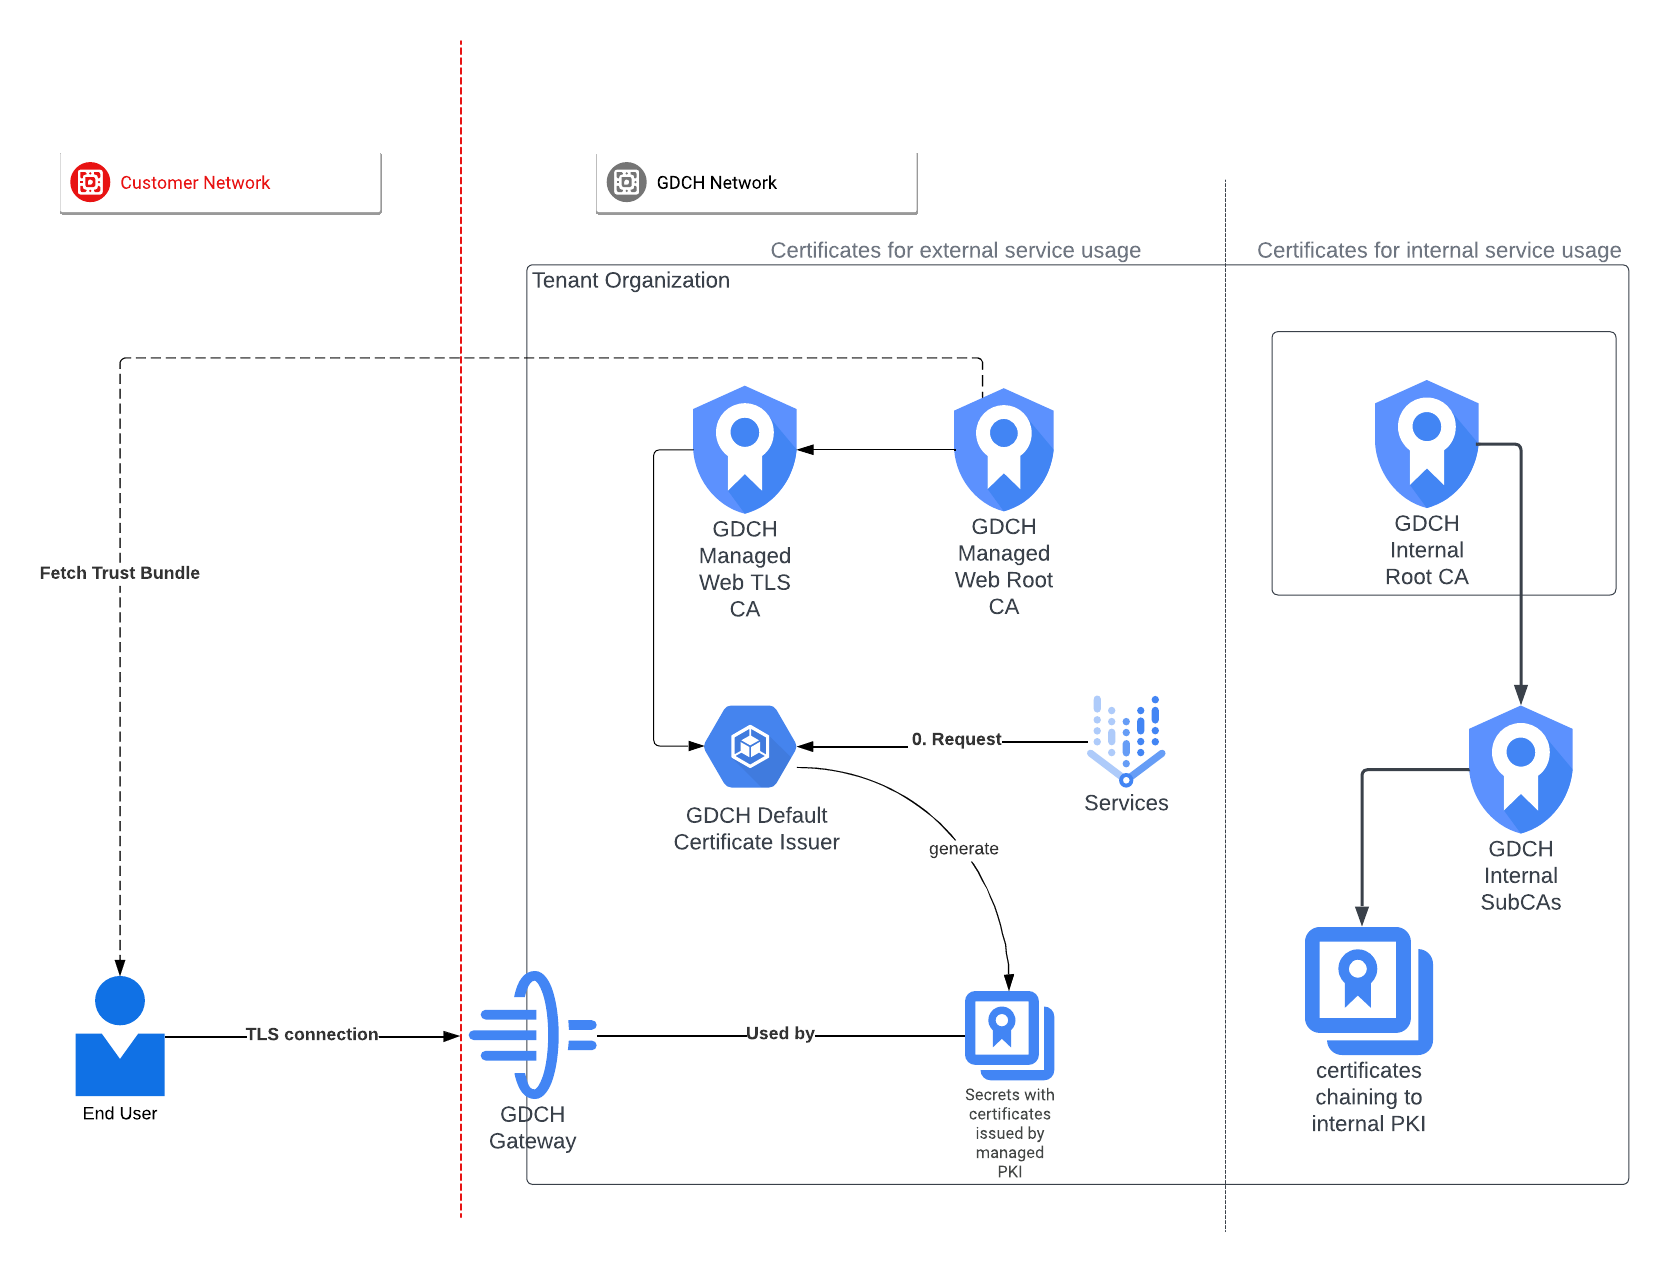
Vollständig verwalteter Modus (Standardmodus)
Im vollständig verwalteten Modus verwendet jeder Organisationsadministratorcluster die Public-Key-Infrastruktur (PKI) von GDC, um Zertifikate auszustellen. Wenn Sie eine neue Organisation erstellen, wird dieser Modus standardmäßig angewendet. Anschließend können Sie zu einem anderen PKI-Modus wechseln.
In diesem Modus müssen Sie die Stammzertifizierungsstelle abrufen und in Ihrer Umgebung verteilen, damit sie als vertrauenswürdig eingestuft wird.
Modus für eigene Zertifikate
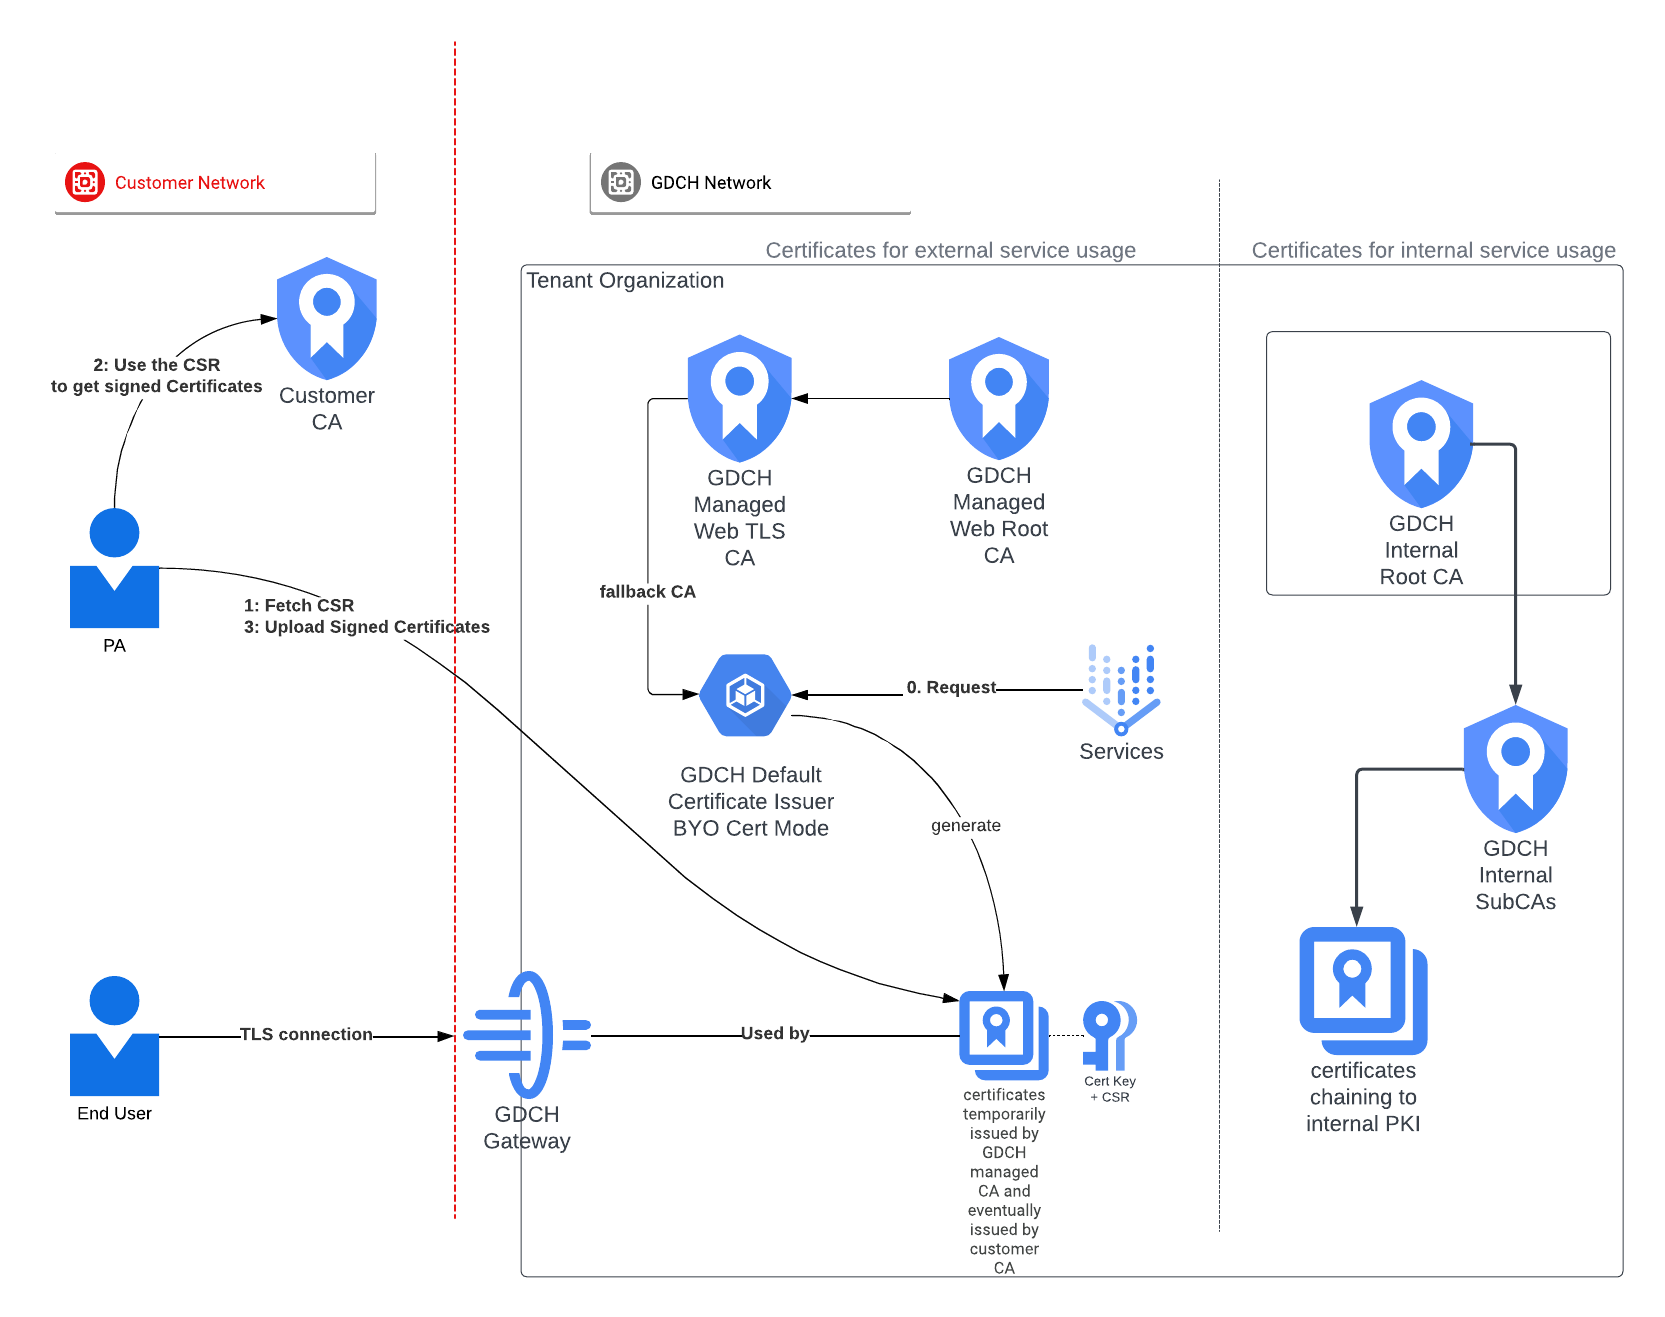
Der BYO-Zertifikatsmodus unterstützt das Signieren von untergeordneten Zertifikaten mit externen oder nutzerverwalteten Zertifizierungsstellen. In diesem Modus wird für jede Zertifikatsanfrage eine Anfrage zur Zertifikatssignierung (Certificate Signing Request, CSR) generiert. Während auf die Signierung gewartet wird, sucht der BYO-Zertifikatsmodus im Pool nach einem vorhandenen, vom Kunden signierten Zertifikat, das mit der Zertifikatsanfrage übereinstimmt:
- Wenn kein passendes Zertifikat gefunden wird, stellt eine von GDC verwaltete Fallback-Zertifizierungsstelle ein temporäres Zertifikat aus, das sofort verwendet werden kann.
- Wenn ein übereinstimmendes Zertifikat gefunden wird, wird es als temporäres Zertifikat für die aktuelle Anfrage verwendet.
Führen Sie die folgenden Schritte aus, um die CSR zu signieren:
- Laden Sie die CSR aus dem Status der benutzerdefinierten Ressource
Certificateherunter. - Laden Sie das signierte Zertifikat und das externe CA-Zertifikat in dieselbe benutzerdefinierte
Certificate-Ressource hoch und aktualisieren Sie das Feldspec.
Um die Überprüfung zu verwalten und das temporäre Zertifikat zu ersetzen, aktualisiert Distributed Cloud das Zertifikats-Secret mit dem hochgeladenen Zertifikat und der externen Zertifizierungsstelle. Sie müssen Ihre Trust Stores nicht ändern.
Weitere Informationen finden Sie unter BYO-Zertifikat signieren.
BYO-Zertifikate mit ACME-Modus
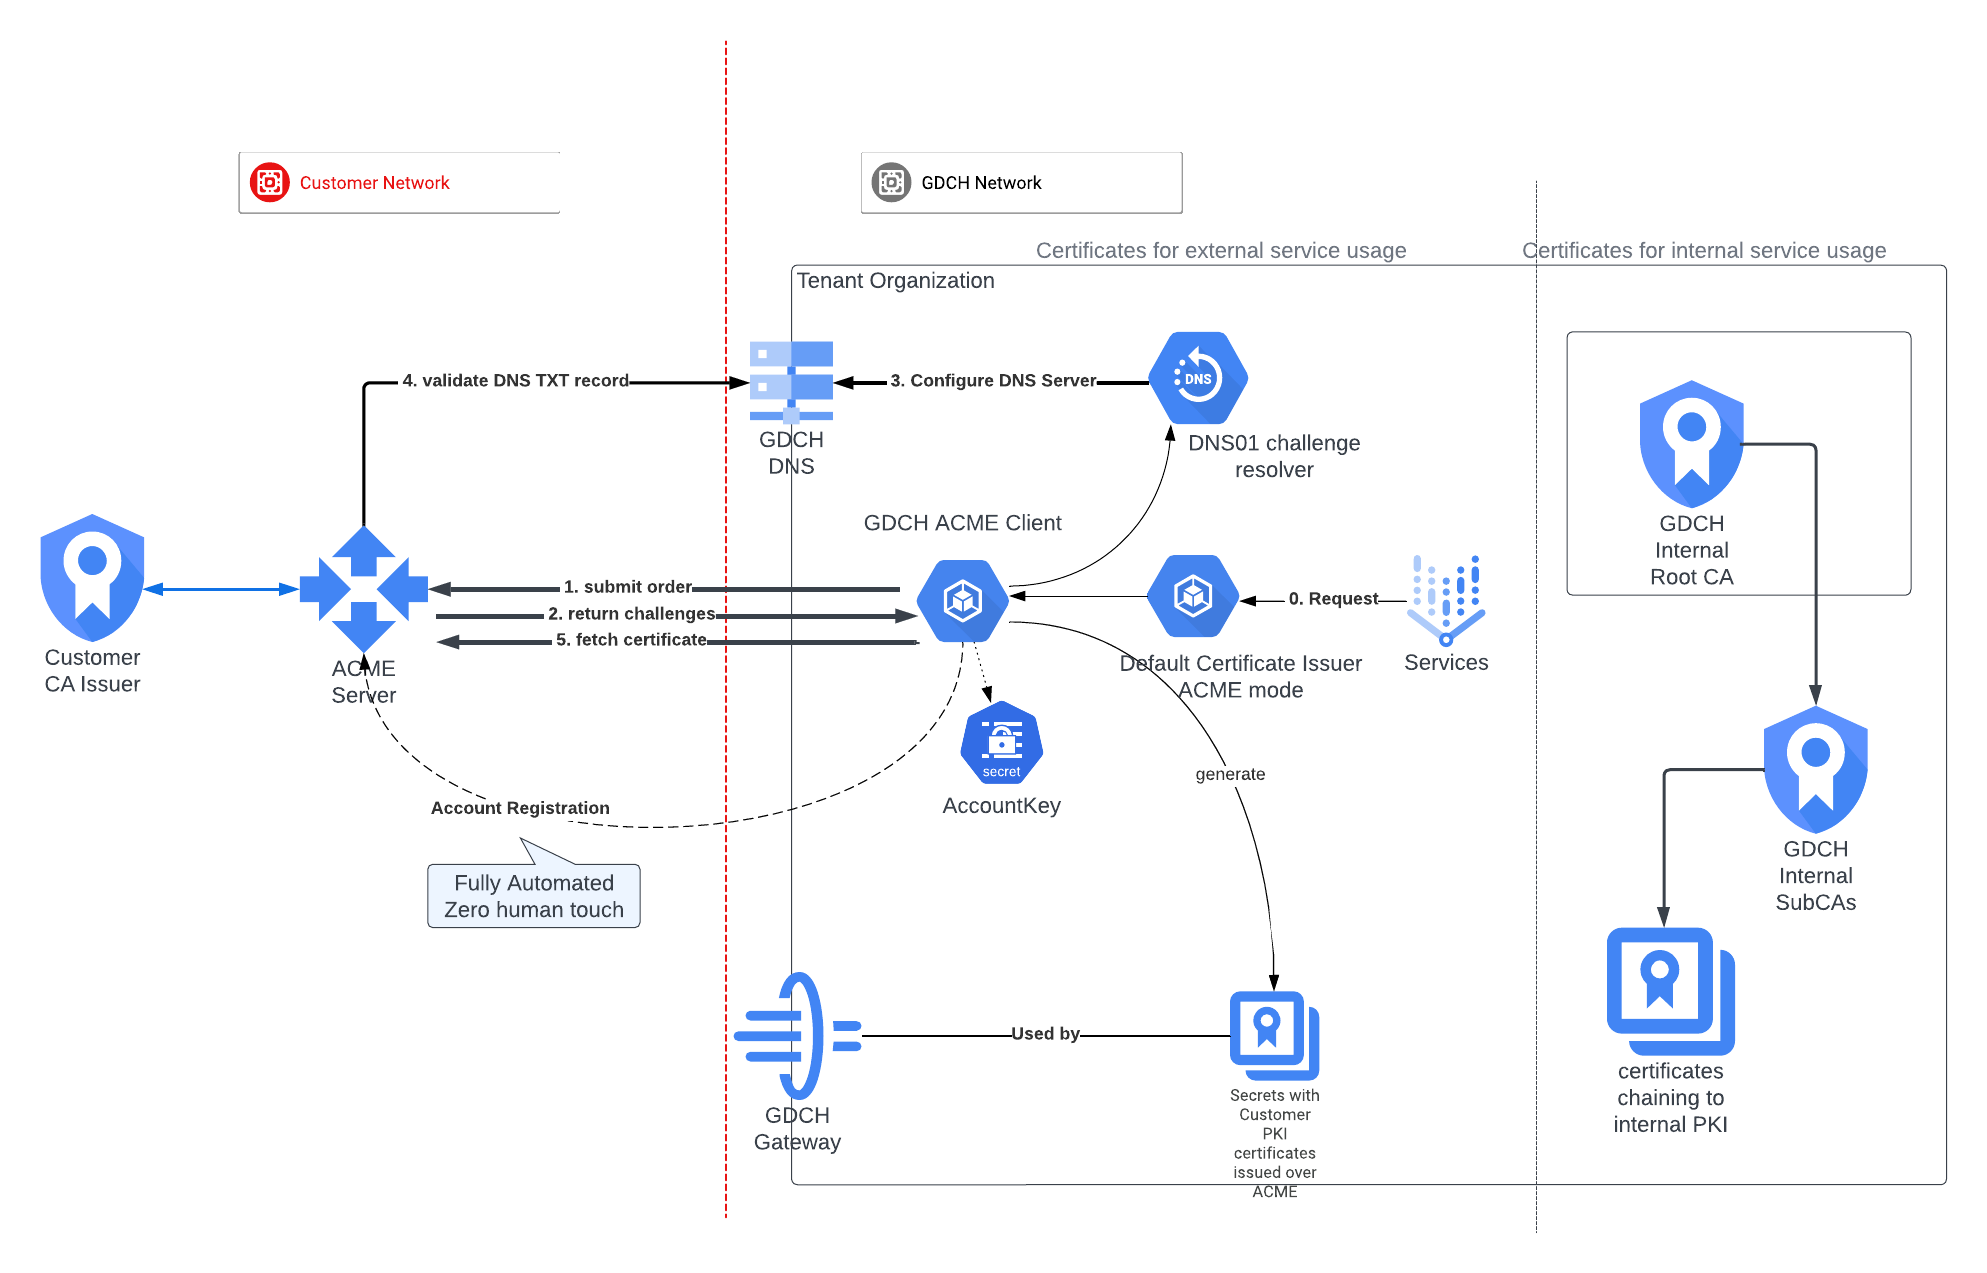
Im BYO-Zertifikat-mit-ACME-Modus wird ein von GDC verwalteter ACME-Client an einem Distributed Cloud-Standort bereitgestellt und kommuniziert mit einem ACME-Server, einer von Ihnen an Ihrem Standort bereitgestellten Zertifizierungsstelle. Der ACME-Server verwendet das ACME-Protokoll, um Zertifikate anzufordern, zu validieren und zu verwalten.
Das ACME-Protokoll unterstützt verschiedene Challenges, z. B. HTTP-01 und DNS-01. Diese Challenges helfen dabei, die Domaininhaberschaft nachzuweisen und Zertifikate automatisch abzurufen. Distributed Cloud verwendet die DNS-01-Anforderung. Bei dieser Challenge fügt der Distributed Cloud-Client der DNS-Zone der Domain einen bestimmten DNS-Eintrag hinzu. Nach erfolgreichem Abschluss der Challenge stellt die ACME-Zertifizierungsstelle das Zertifikat automatisch aus. Sie müssen Ihre Trust Stores nicht ändern.
Weitere Informationen zum ACME-Protokoll finden Sie im öffentlichen Datatracker-Dokument für RFC 8555: https://datatracker.ietf.org/doc/html/rfc8555.
BYO-SubCA-Modus
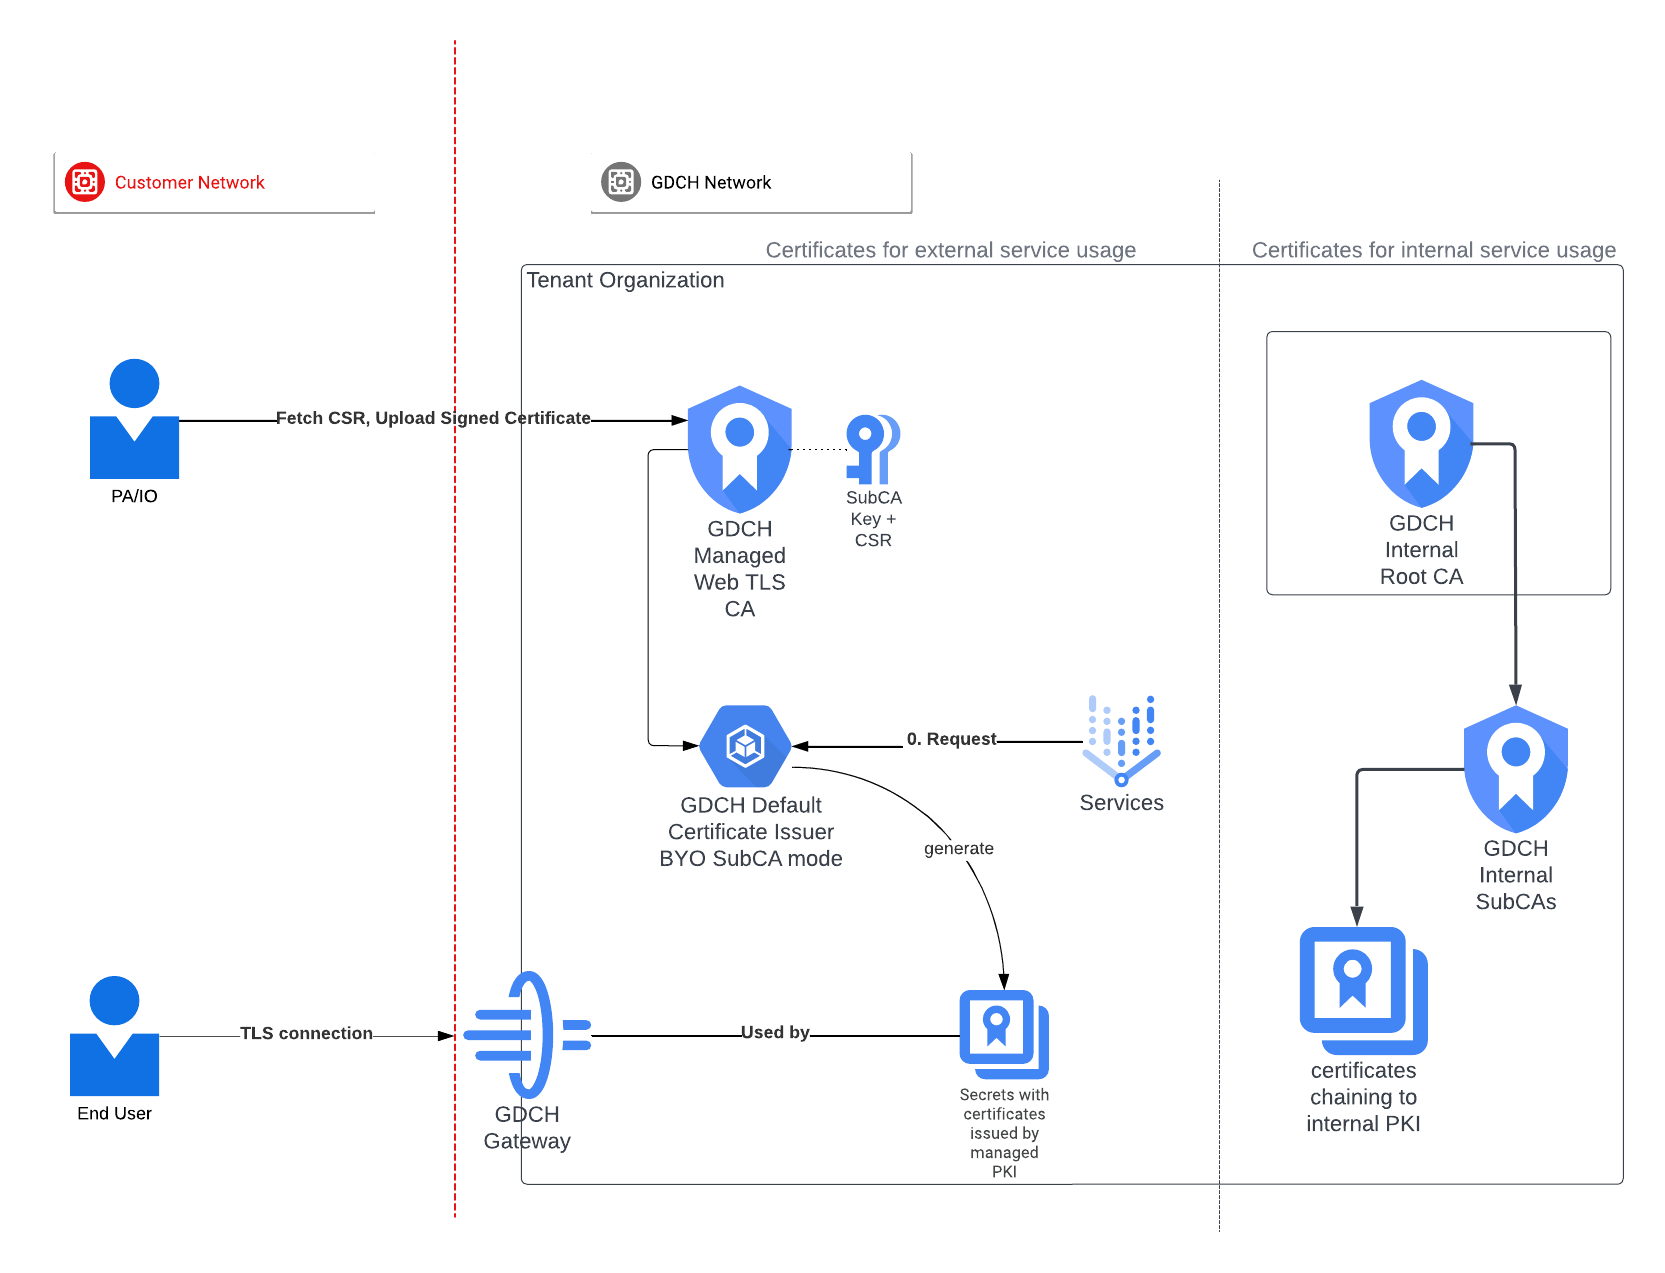
Im BYO-SubCA-Modus wird eine CSR für die SubCA im Distributed Cloud-Organisationsadministratorcluster generiert. Sie müssen die CSR-Anfrage signieren und das signierte Zertifikat in das System hochladen. Weitere Informationen finden Sie unter BYO-SubCA-Zertifikat signieren.
Sie können eine benutzerdefinierte CertificateIssuer-Ressource erstellen, die auf diese untergeordnete Zertifizierungsstelle verweist, und sie als Standard-CertificateIssuer markieren.
Die neu erstellte untergeordnete Zertifizierungsstelle stellt alle nachfolgenden Webzertifikate aus. Sie müssen Ihre Trust Stores nicht ändern.
Zu einem anderen PKI-Modus wechseln
Die PKI API unterstützt den Übergang vom standardmäßigen vollständig verwalteten Modus zu anderen unterstützten benutzerdefinierten Modi. Weitere Informationen finden Sie unter Zu verschiedenen PKI-Modi wechseln.