


Um planejamento eficaz de endereços IP ajuda a reduzir futuras interrupções de rede para suas cargas de trabalho e serviços à medida que eles são escalonados.
Este documento é destinado a administradores da rede do grupo de administradores de plataforma responsáveis por planejar os intervalos de endereços IP de uma organização. Para mais informações, consulte Públicos-alvo da documentação do GDC com isolamento físico.
Benefícios do planejamento cuidadoso de endereços IP
Um planejamento cuidadoso de endereços IP oferece os seguintes benefícios:
- Isolamento: segmentação de rede adequada entre diferentes organizações e entre planos de gerenciamento e de dados.
- Escalonabilidade: espaço de endereço IP suficiente para cargas de trabalho e serviços atuais e futuros, incluindo serviços administrativos que não podem receber mais espaço de endereço IP após o provisionamento de uma organização.
- Conectividade: roteamento e acessibilidade corretos para todos os componentes no universo do GDC com isolamento físico e para redes externas, conforme necessário.
- Conformidade: adesão a esquemas de endereçamento de rede específicos ou restrições exigidas pelo seu ambiente.
A arquitetura do GDC usa instâncias de roteamento e encaminhamento virtual (VRF, na sigla em inglês) para isolar e segmentar a rede. Entender quais espaços de endereço IP você gerencia e quais são de propriedade exclusiva do seu IO é fundamental para um planejamento bem-sucedido.
Processo de planejamento
Antes que o IO provisione sua organização, você precisa determinar a arquitetura de endereços IP dela. A IO orienta você nessas etapas.
O processo geral para planejar e provisionar os endereços IP de rede de uma organização é o seguinte:
Defina intervalos CIDR: trabalhe com sua equipe de rede para determinar blocos CIDR apropriados e não sobrepostos para sua VPC padrão, VPC de infraestrutura, segmento de rede de administração e segmento de rede de dados.
Forneça intervalos CIDR ao IO: forneça esses blocos CIDR ao IO como parte do questionário de admissão da organização (OIQ, na sigla em inglês) ao solicitar uma nova organização. A IO usa os blocos CIDR para configurar as sub-redes globais necessárias nos servidores de API apropriados.
Depois que o IO provisionar sua organização, você será responsável por gerenciar determinados espaços de endereço IP dentro da organização, principalmente para implantação de cargas de trabalho e exposição de serviços externos.
Para mais informações sobre o planejamento da arquitetura de endereços IP, consulte a seção Considerações sobre a arquitetura de endereços IP deste documento.
Para mais informações sobre cada rede e como selecionar os intervalos CIDR para cada rede, consulte a seção Considerações sobre endereços IP para uma organização deste documento.
Considerações sobre a arquitetura de endereços IP
Para provisionar uma arquitetura de endereço IP durável que possa se adaptar quando os requisitos de rede da sua organização mudarem, considere as seguintes características de endereço IP no GDC:
- Endereços IP sobrepostos e não sobrepostos:
- As redes de nuvem privada virtual (VPC) podem se sobrepor entre organizações diferentes, mas precisam ser exclusivas em uma organização em todas as zonas e exclusivas de todas as redes com que fazem peering.
- Os segmentos de rede externa podem se sobrepor entre organizações diferentes se elas usarem interconexões separadas. Se elas compartilharem uma interconexão, os endereços IP precisarão ser exclusivos na mesma organização em todas as zonas e exclusivos de todas as redes com que fazem peering.
- Tamanhos mínimos de bloco CIDR: siga os comprimentos mínimos de prefixo CIDR especificados para cada segmento de rede para alocar espaço de endereço suficiente para componentes do sistema e crescimento futuro.
- Preferência por RFC 1918: embora os endereços IP públicos possam ser usados na maioria das redes gerenciadas, se a zona não se conectar à Internet, os endereços privados RFC 1918 são geralmente recomendados para redes internas do GDC com isolamento físico.
- Precisão do OIQ: as informações fornecidas à IO no OIQ são essenciais. Intervalos de endereços IP imprecisos ou mal planejados podem levar a desafios significativos de implantação.
- Multizona: as VPCs da organização e os segmentos de rede externa abrangem uma organização global, mas exigem alocações de endereços IP exclusivas para cada zona que não se sobrepõem nessa organização global. Use sub-redes globais para alocar intervalos de endereços IP exclusivos para cada zona de uma determinada organização.
Como exemplo de arquitetura de endereço IP, consulte o diagrama a seguir:
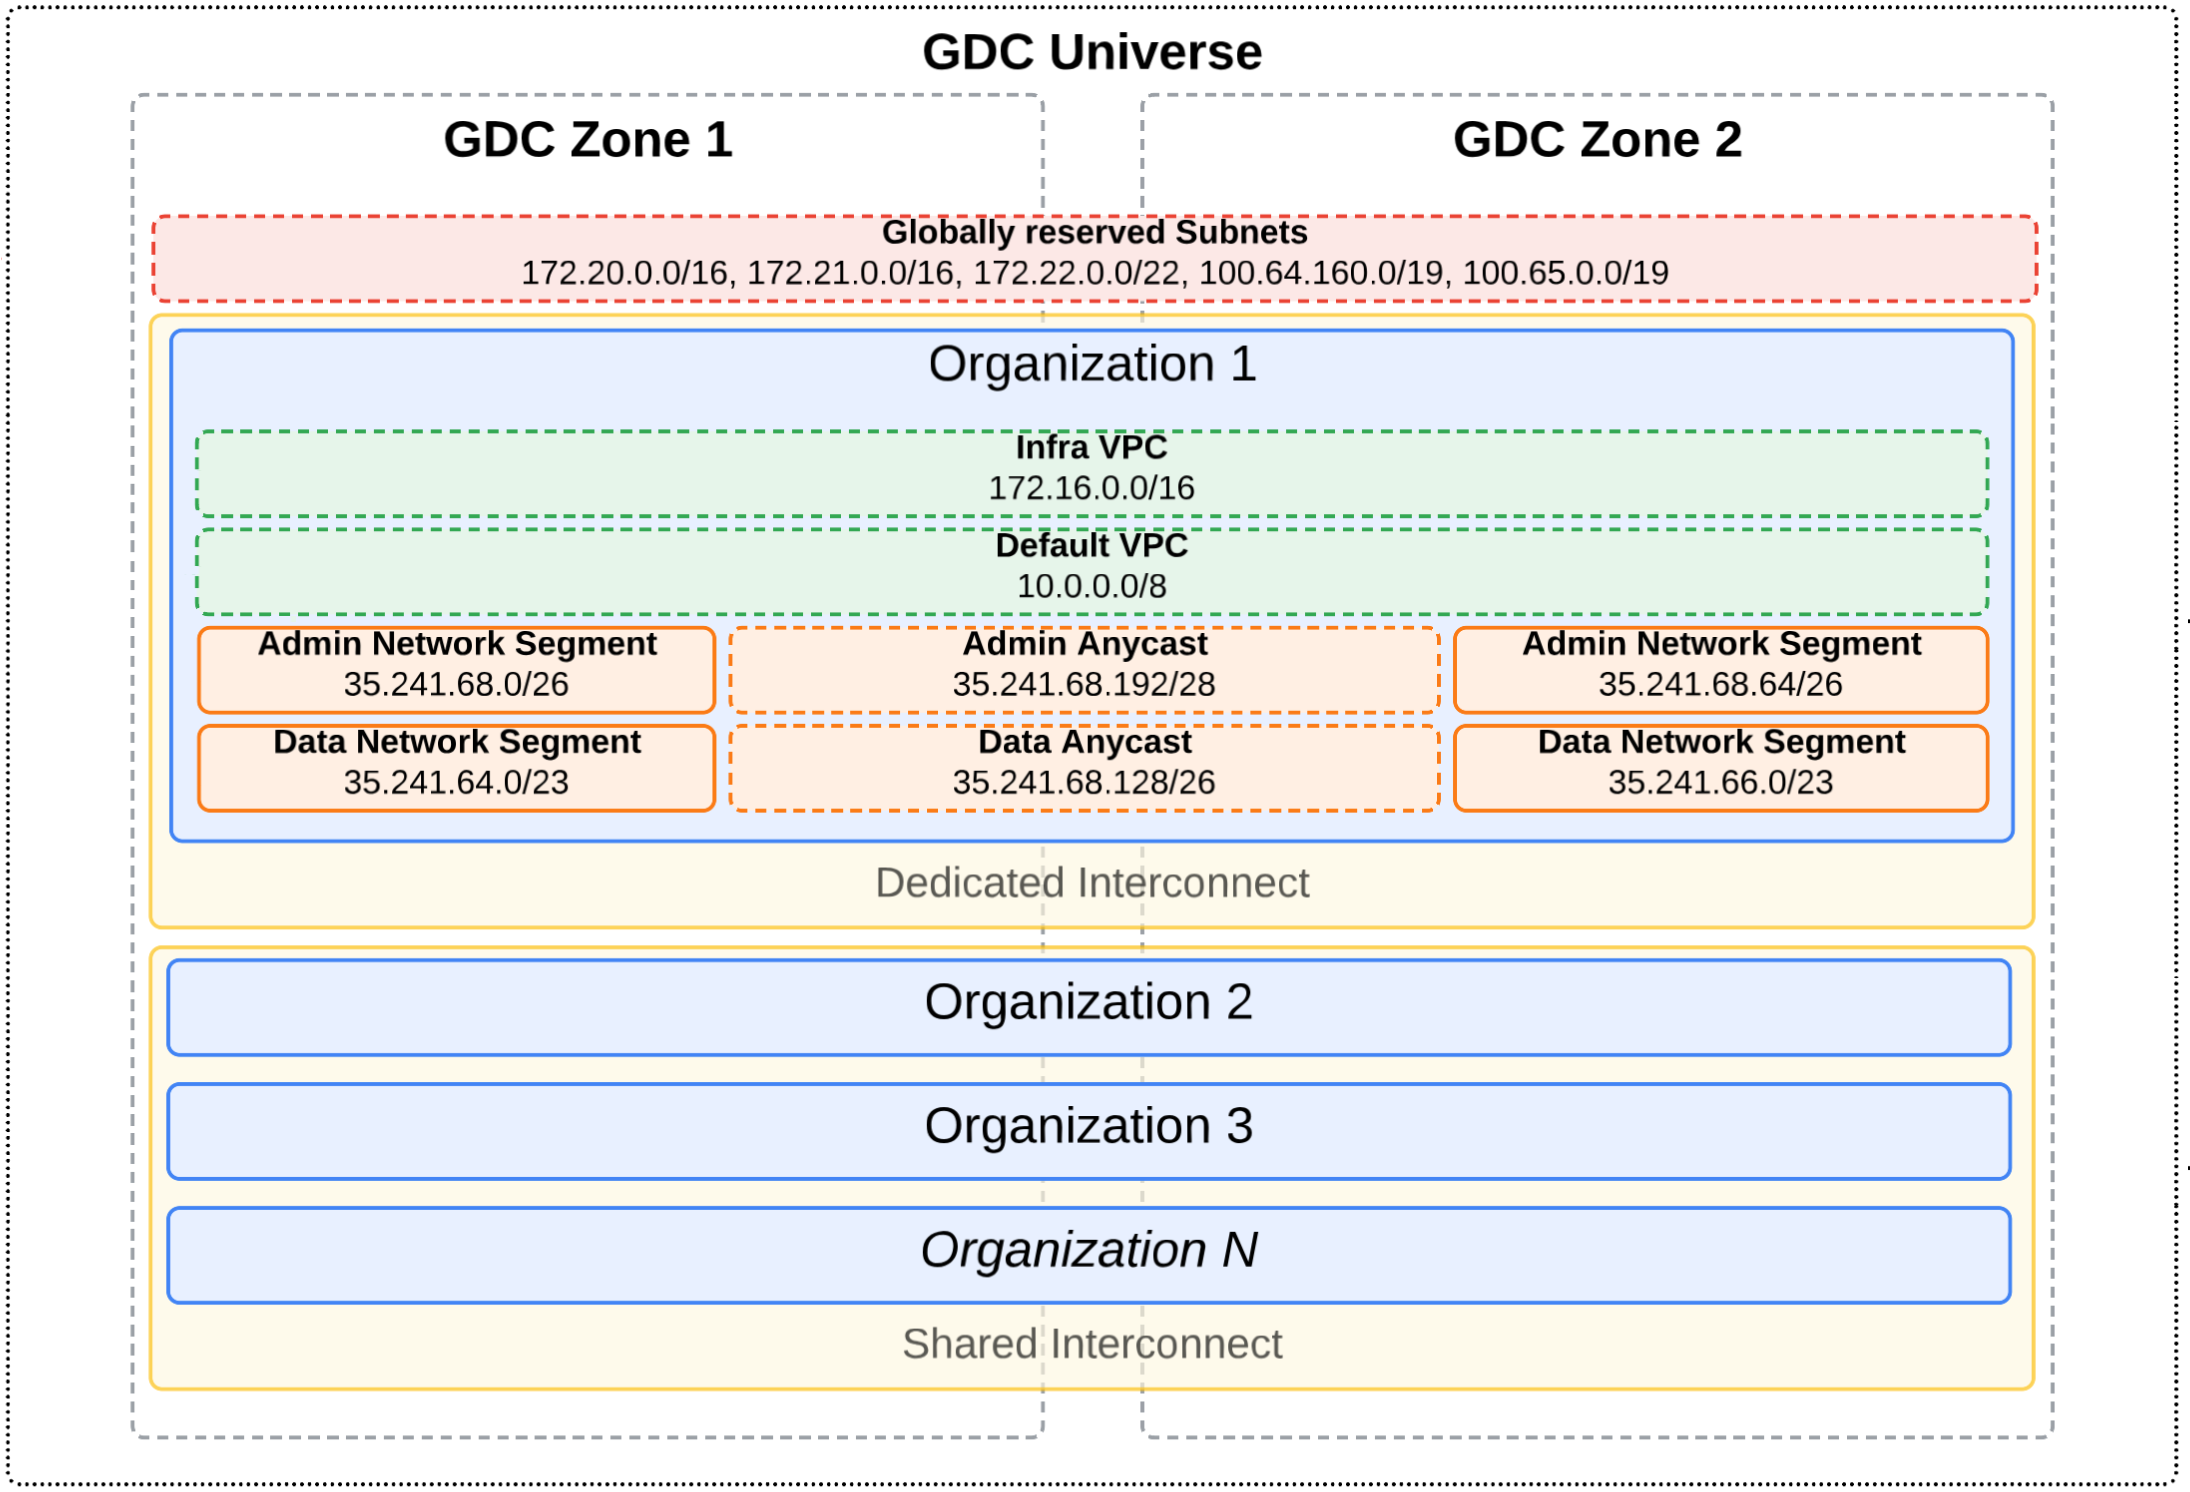
Neste diagrama, há duas interconexões diferentes que abrangem um universo de várias zonas: interconexão dedicada e interconexão compartilhada. Várias organizações são definidas nesse universo. A organização 1 está em uma interconexão dedicada, então as sub-redes de escopo externo dela podem se sobrepor a outras organizações no universo. No entanto, as organizações na interconexão compartilhada não podem ter sub-redes de escopo externo sobrepostas, já que todas residem na mesma interconexão.
Cada organização define as redes VPC e os segmentos de rede externa. Neste exemplo, os endereços IP anycast são usados para rotear o tráfego entre os segmentos de rede externa zonal para que a zona mais próxima ou com melhor desempenho atenda à solicitação de rede. Para mais informações sobre endereços IP anycast, consulte Endereços IP no GDC.
Considerações sobre endereços IP para uma organização
Analise cada rede e entenda a finalidade dela na sua organização antes de concluir o OIQ para definir intervalos CIDR:
- VPC padrão: hospeda endereços IP internos para cargas de trabalho internas. É possível alocar outros endereços IP para essa rede depois que sua organização for provisionada.
- VPC de infraestrutura: hospeda endereços IP internos para serviços próprios do GDC com isolamento físico. Não é possível alocar outros endereços IP para essa rede depois que a organização é provisionada.
- Segmento de rede de administrador: hospeda endereços IP externo para serviços administrativos. Não é possível alocar outros endereços IP para essa rede depois que a organização é provisionada.
- Segmento de rede de dados: hospeda endereços IP externo para serviços externos. É possível alocar outros endereços IP para essa rede depois que a organização for provisionada.
Para mais informações sobre as descrições de rede e os endereços IP que elas usam, consulte Redes no GDC.
Redes VPC
Prepare as seguintes informações para cada tipo de rede VPC a serem entregues ao IO para o provisionamento dos espaços de endereço IP nas redes VPC da sua organização.
VPC padrão
Você implanta e gerencia suas cargas de trabalho internas, como máquinas virtuais (VM) e contêineres, na VPC padrão.
Os endereços IP na VPC padrão precisam ser exclusivos em relação a outras VPCs em todas as zonas do seu universo e a todos os endereços IP de rede com peering. Os endereços IP nessa VPC podem se sobrepor entre diferentes organizações e podem ser endereços IP privados RFC 1918 ou endereços IP públicos. É possível criar outras sub-redes VPC padrão depois que a organização for provisionada.
Considere as informações a seguir ao colaborar com o IO no intervalo de endereços IP raiz da VPC padrão. O campo OIQ correspondente e o nome da sub-rede raiz global são valores fixos e não podem ser alterados.
- Campo OIQ:
defaultVPCCIDR - Nome da sub-rede raiz global:
default-vpc-root-cidr - Servidor de API global: organização global
- Tamanho mínimo da sub-rede:
/16para cada zona - Tamanho recomendado da sub-rede:
/16para cada zona
VPC de infraestrutura
Não é possível implantar cargas de trabalho diretamente na VPC de infraestrutura, mas é necessário fornecer o intervalo de endereços IP para consumo pelos serviços do GDC com isolamento físico gerenciados pelo sistema.
Os endereços IP na VPC de infraestrutura precisam ser exclusivos em relação a outras VPCs em todas as zonas do seu universo e a todos os endereços IP de rede com peering. Os endereços IP nessa VPC podem se sobrepor entre diferentes organizações e podem ser endereços IP privados RFC 1918 ou endereços IP públicos. Não é possível criar outras sub-redes VPC de infraestrutura depois que a organização é provisionada.
Considere as informações a seguir ao colaborar com o IO no intervalo de endereços IP raiz da VPC de infraestrutura. O campo OIQ correspondente e o nome da sub-rede raiz global são valores fixos e não podem ser alterados.
- Campo OIQ:
infraVPCCIDR - Nome da sub-rede raiz global:
infra-vpc-root-cidr - Servidor de API global: raiz global
- Tamanho mínimo da sub-rede:
/16para cada zona - Tamanho recomendado da sub-rede:
/16para cada zona
Segmentos de rede externa
Prepare as seguintes informações para cada tipo de segmento de rede externa a ser entregue ao IO para o provisionamento dos espaços de endereço IP nas redes externas da organização.
Segmento de rede de administrador
Não é possível implantar serviços externos diretamente no segmento de rede de administração, mas é necessário fornecer o intervalo de endereços IP para consumo pelos serviços administrativos que serão executados na sua organização, como o console do GDC e as APIs de gerenciamento. Não é possível alocar outros endereços IP para essa rede depois que a organização é provisionada.
Os endereços IP no segmento de rede de administrador podem se sobrepor entre organizações diferentes se elas usarem grupos de anexos de interconexão separados. Se eles compartilharem um grupo de anexos, os endereços IP precisarão ser exclusivos na mesma organização em todas as zonas e exclusivos de todas as redes com que fazem peering. Não é possível criar outras sub-redes do segmento de rede de administrador depois que a organização é provisionada.
Considere as seguintes informações ao colaborar com o IO no intervalo de endereços IP raiz do segmento de rede do administrador. O campo OIQ correspondente e o nome da sub-rede raiz global são valores fixos e não podem ser alterados.
- Campo OIQ:
orgAdminExternalCIDR - Nome da sub-rede raiz global:
admin-external-root-cidr - Servidor de API global: raiz global
- Tamanho mínimo da sub-rede:
/26para cada zona - Tamanho recomendado da sub-rede:
/26para cada zona
Segmento de rede de dados
Você implanta e gerencia os serviços externos que operam fora da sua organização, como conversão de endereços de rede (NAT) de saída e balanceadores de carga externos, no segmento de rede de dados. É possível alocar outros endereços IP para essa rede depois que a organização for provisionada.
Os endereços IP no segmento de rede de dados podem se sobrepor entre organizações diferentes se elas usarem grupos de anexos de interconexão separados. Se eles compartilharem um grupo de anexos, os endereços IP precisarão ser exclusivos na mesma organização em todas as zonas e exclusivos de todas as redes com que fazem peering. É possível criar outras sub-redes de segmento de rede de dados depois que a organização for provisionada.
Considere as informações a seguir ao colaborar com o IO no intervalo de endereços IP raiz do segmento de rede de dados. O campo OIQ correspondente e o nome da sub-rede raiz global são valores fixos e não podem ser alterados.
- Campo OIQ:
orgDataExternalCIDR - Nome da sub-rede raiz global:
data-external-root-cidr - Servidor de API global: raiz global
- Tamanho mínimo da sub-rede:
/26para cada zona - Tamanho recomendado da sub-rede:
/23para cada zona
A seguir
- Visão geral do Interconnect
- Criar um grupo de anexos
- Provisionar endereços IP para cargas de trabalho
- Traga seus próprios IP externo externos