


効果的な IP アドレス計画は、ワークロードとサービスのスケーリングに伴う将来のネットワーク中断を軽減するのに役立ちます。
このドキュメントは、組織の IP アドレス範囲の計画を担当するプラットフォーム管理者グループのネットワーク管理者を対象としています。詳細については、GDC エアギャップ ドキュメントの対象読者をご覧ください。
慎重な IP アドレス計画のメリット
IP アドレスを慎重に計画すると、次のようなメリットがあります。
- 分離: 異なる組織間、管理プレーンとデータプレーン間の適切なネットワーク セグメンテーション。
- スケーラビリティ: 現在および将来のワークロードとサービスに十分な IP アドレス空間。これには、組織のプロビジョニング後に追加の IP アドレス空間を割り当てることができない管理サービスも含まれます。
- 接続性: GDC エアギャップ ユニバース内のすべてのコンポーネントと、必要に応じて外部ネットワークへの正しいルーティングとネットワーク到達性。
- コンプライアンス: 環境で義務付けられている特定のネットワーク アドレッシング スキームまたは制限の遵守。
GDC アーキテクチャでは、仮想ルーティングと転送(VRF)インスタンスを使用して、ネットワークの分離とセグメンテーションを実現します。管理する IP アドレス空間と、IO が排他的に所有する IP アドレス空間を理解することが、計画を成功させる鍵となります。
計画プロセス
IO が組織をプロビジョニングする前に、組織の IP アドレス アーキテクチャを決定する必要があります。IO がこれらの手順を案内します。
組織のネットワーク IP アドレスを計画してプロビジョニングする大まかなプロセスは次のとおりです。
CIDR の範囲を定義する: ネットワーク チームと協力して、デフォルト VPC、インフラ VPC、管理ネットワーク セグメント、データ ネットワーク セグメントに適切な重複しない CIDR ブロックを決定します。
IO に CIDR の範囲を提供する: 新しい組織をリクエストするときに、組織登録アンケート(OIQ)の一部として、これらの CIDR ブロックを IO に提供します。IO は CIDR ブロックを使用して、適切な API サーバーに必要なグローバル サブネットを構成します。
IO が組織をプロビジョニングした後、組織内の特定の IP アドレス空間の管理は、主にワークロードのデプロイと外部サービスの公開のために、お客様の責任で行っていただきます。
IP アドレス アーキテクチャの計画の詳細については、このドキュメントの IP アドレス アーキテクチャに関する考慮事項をご覧ください。
各ネットワークの詳細と、各ネットワークの CIDR の範囲を選択する方法については、このドキュメントの組織の IP アドレスに関する考慮事項をご覧ください。
IP アドレス アーキテクチャに関する考慮事項
組織のネットワーキング要件が変更されたときに適応できる耐久性のある IP アドレス アーキテクチャをプロビジョニングするには、GDC の次の IP アドレス特性を考慮してください。
- 重複する IP アドレスと重複しない IP アドレス:
- Virtual Private Cloud(VPC)ネットワークは、異なる組織間で重複する可能性がありますが、組織内ではすべてのゾーンで一意であり、ピアリングするネットワークとは異なる必要があります。
- 外部ネットワーク セグメントは、異なる組織が別々の相互接続を使用している場合、異なる組織間で重複することがあります。相互接続を共有する場合、IP アドレスは、すべてのゾーンにわたって同じ組織内で一意であり、ピアリングするネットワークとは異なる必要があります。
- 最小 CIDR ブロックサイズ: 各ネットワーク セグメントに指定された最小 CIDR プレフィックス長を遵守して、システム コンポーネントと将来の成長に十分なアドレス空間を割り当てます。
- RFC 1918 の優先度: ほとんどのマネージド ネットワークではパブリック IP アドレスを使用できますが、ゾーンがインターネットに接続されていない場合は、一般的に、内部 GDC エアギャップ ネットワークに RFC 1918 プライベート アドレスを使用することをおすすめします。
- OIQ の精度: OIQ で IO に提供する情報は重要です。IP アドレス範囲が不正確であったり、計画が不十分であったりすると、デプロイに重大な問題が発生する可能性があります。
- マルチゾーン: 組織の VPC と外部ネットワーク セグメントはグローバル組織全体にまたがりますが、そのグローバル組織内で重複しない一意の IP アドレスをゾーンごとに割り当てる必要があります。グローバル サブネットを使用して、特定の組織の各ゾーンに一意の IP アドレス範囲を割り当てます。
IP アドレス アーキテクチャの例として、次の図をご覧ください。
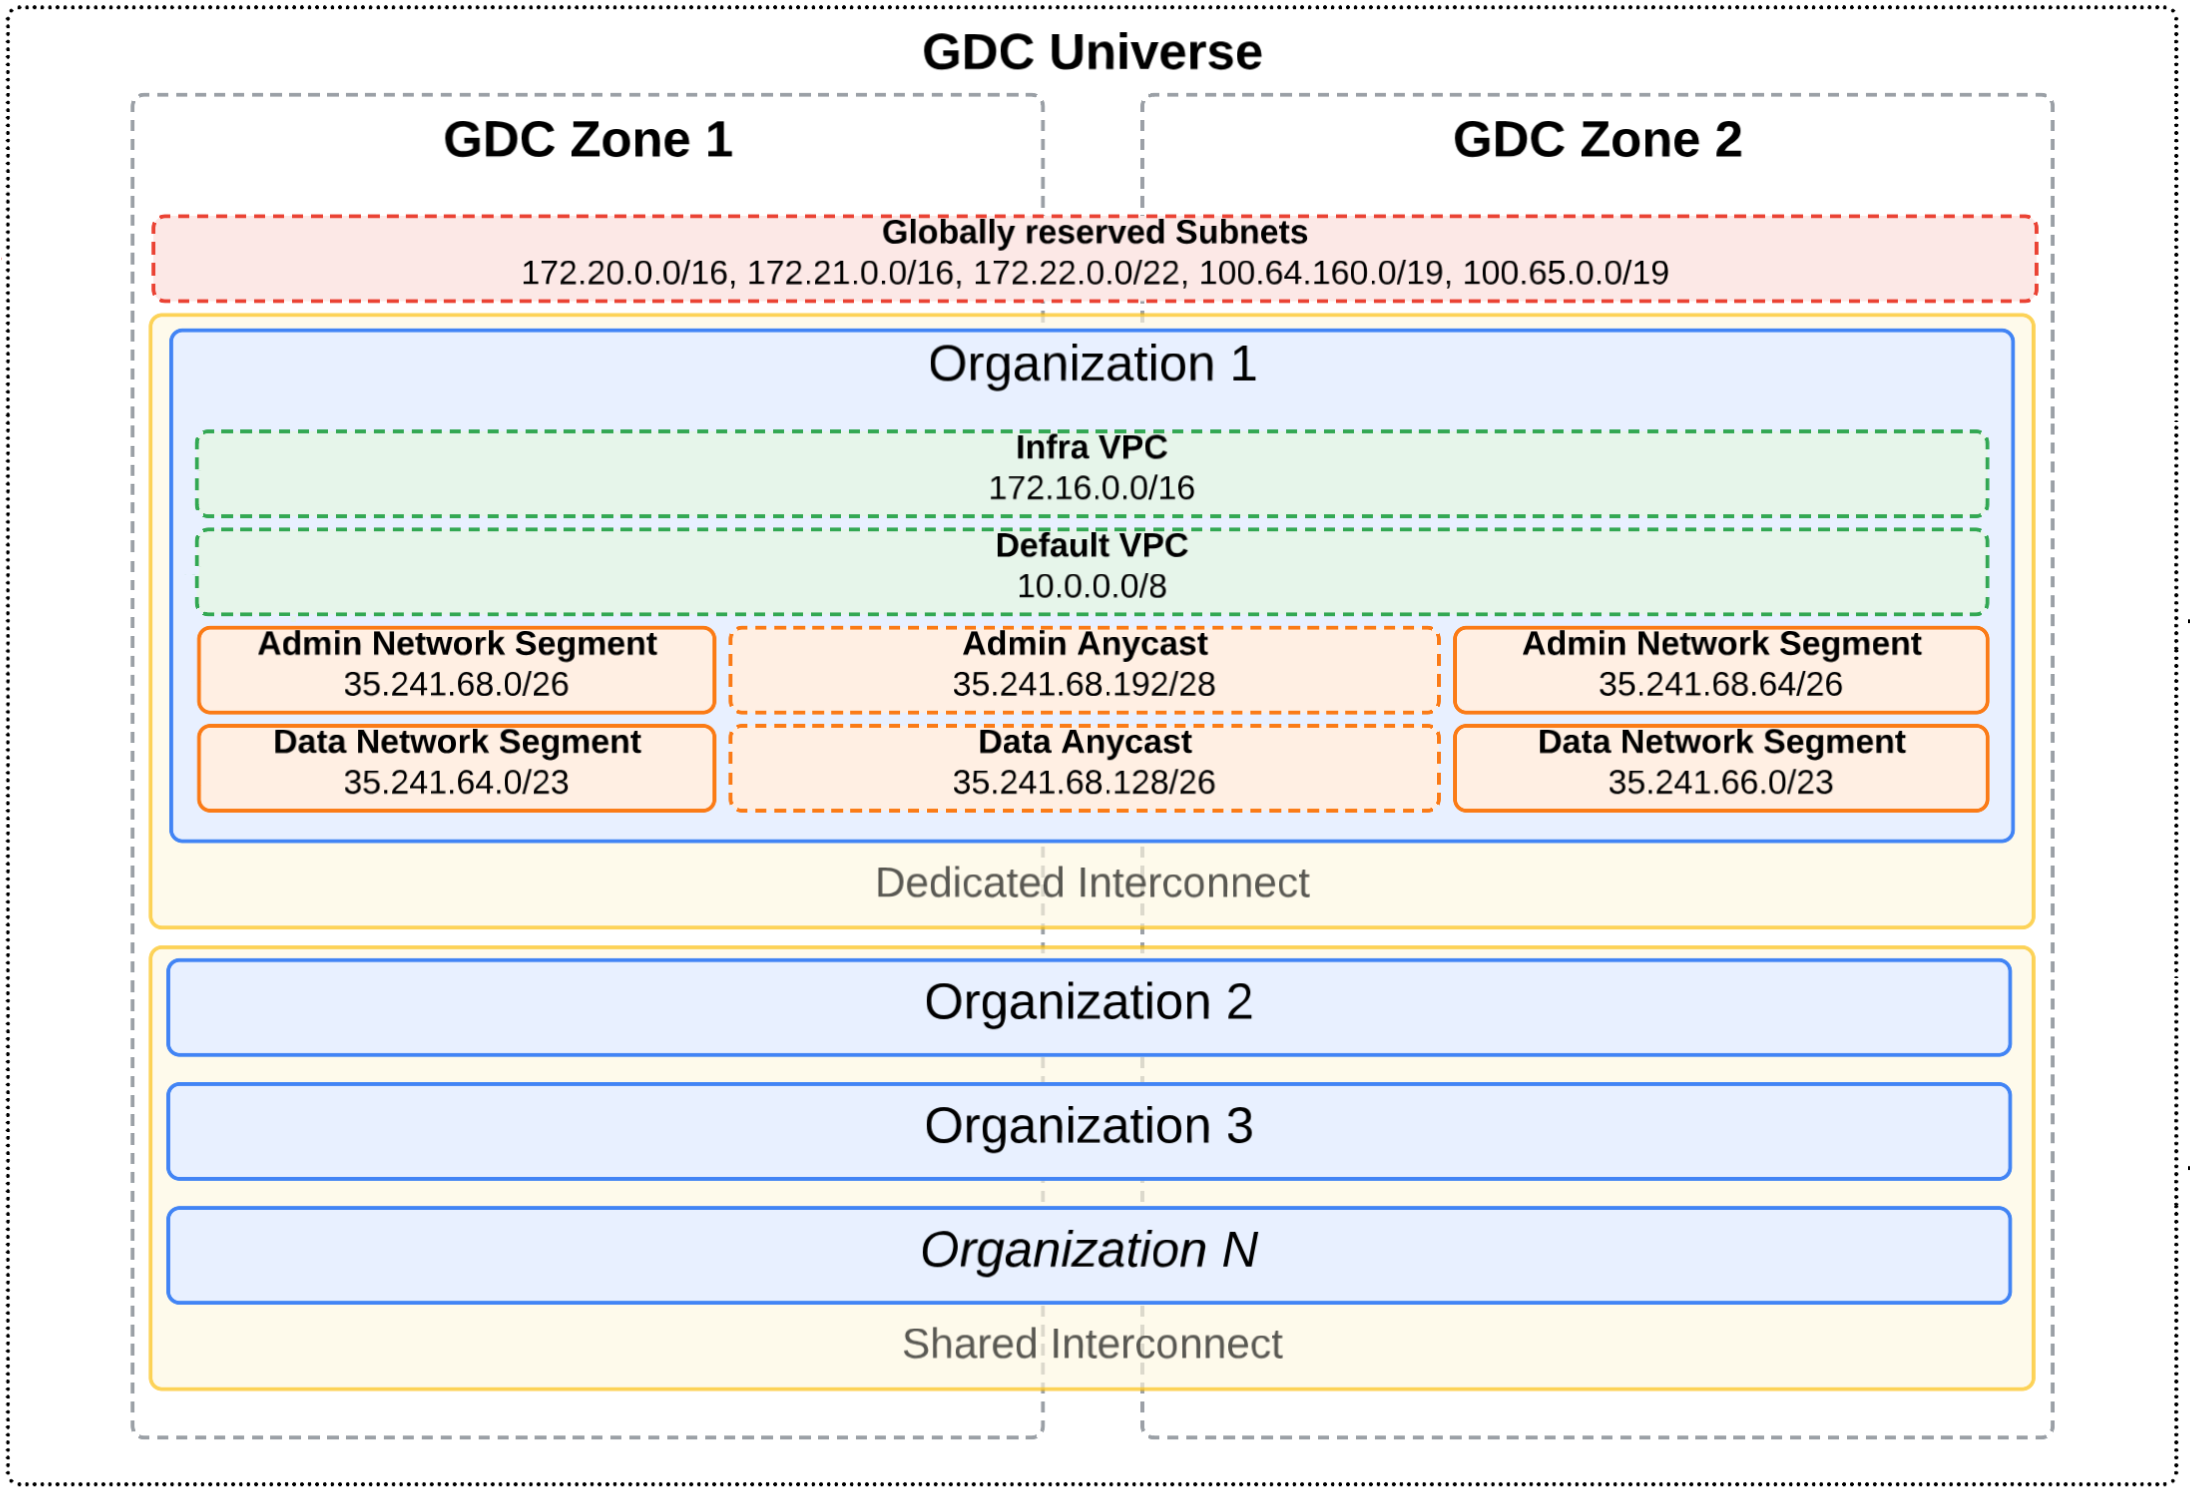
この図には、マルチゾーン ユニバースにまたがる 2 つの異なる相互接続(専用相互接続と共有相互接続)が示されています。このユニバースには複数の組織が定義されています。組織 1 は Dedicated Interconnect 内にあるため、外部スコープのサブネットはユニバース内の他の組織と重複する可能性があります。ただし、共有相互接続内の組織は、すべて同じ相互接続内に存在するため、外部スコープのサブネットが重複することはありません。
各組織は、VPC ネットワークと外部ネットワーク セグメントを定義します。この例では、エニーキャスト IP アドレスを使用して、ゾーン外部ネットワーク セグメント間でトラフィックをルーティングします。これにより、最も近いゾーンまたは最もパフォーマンスの高いゾーンがネットワーク リクエストを処理します。エニーキャスト IP アドレスの詳細については、GDC の IP アドレスをご覧ください。
組織の IP アドレスに関する考慮事項
CIDR の範囲を定義するための OIQ を完了する前に、各ネットワークを確認し、組織内での目的を理解してください。
- デフォルト VPC: 内部ワークロードの内部 IP アドレスをホストします。組織がプロビジョニングされた後、このネットワークに追加の IP アドレスを割り当てることができます。
- インフラ VPC: ファーストパーティの GDC エアギャップ サービスの内部 IP アドレスをホストします。組織のプロビジョニング後に、このネットワークに追加の IP アドレスを割り当てることはできません。
- 管理ネットワーク セグメント: 管理サービスの外部 IP アドレスをホストします。組織のプロビジョニング後に、このネットワークに追加の IP アドレスを割り当てることはできません。
- データ ネットワーク セグメント: 外部サービスの外部 IP アドレスをホストします。組織がプロビジョニングされた後、このネットワークに追加の IP アドレスを割り振ることができます。
ネットワークの説明と使用する IP アドレスの詳細については、GDC のネットワークをご覧ください。
VPC ネットワーク
組織の VPC ネットワーク内で IP アドレス空間をプロビジョニングするために、IO に提供する VPC ネットワーク タイプごとに次の情報を準備します。
デフォルト VPC
仮想マシン(VM)やコンテナなどの内部ワークロードをデフォルト VPC からデプロイして管理します。
デフォルト VPC の IP アドレスは、ユニバースのすべてのゾーンにある他の VPC や、ピアリングされたネットワーク IP アドレスとは異なる一意のアドレスにする必要があります。この VPC の IP アドレスは、異なる組織間で重複する可能性があります。また、RFC 1918 のプライベート IP アドレスまたはパブリック IP アドレスにすることもできます。組織のプロビジョニング後に、デフォルトの VPC サブネットを追加で作成できます。
デフォルトの VPC ルート IP アドレス範囲について IO と連携する場合は、次の情報を考慮してください。対応する OIQ フィールドとグローバル ルート サブネット名は固定値であり、変更できません。
- OIQ フィールド:
defaultVPCCIDR - グローバル ルート サブネット名:
default-vpc-root-cidr - グローバル API サーバー: グローバル組織
- サブネットの最小サイズ: ゾーンごとに
/16 - サブネットの推奨サイズ: ゾーンごとに
/16
インフラストラクチャ VPC
ワークロードを Infra VPC に直接デプロイすることはありませんが、システム管理の GDC エアギャップ サービスで使用する IP アドレス範囲を指定する必要があります。
インフラ VPC の IP アドレスは、ユニバースのすべてのゾーンにある他の VPC や、ピアリングされたネットワークの IP アドレスとは異なる一意のアドレスにする必要があります。この VPC の IP アドレスは、異なる組織間で重複する可能性があります。また、RFC 1918 のプライベート IP アドレスまたはパブリック IP アドレスにすることもできます。組織のプロビジョニング後に、追加のインフラ VPC サブネットを作成することはできません。
インフラストラクチャ VPC のルート IP アドレス範囲について IO と連携する場合は、次の情報を考慮してください。対応する OIQ フィールドとグローバル ルート サブネット名は固定値であり、変更できません。
- OIQ フィールド:
infraVPCCIDR - グローバル ルート サブネット名:
infra-vpc-root-cidr - グローバル API サーバー: グローバル ルート
- サブネットの最小サイズ: ゾーンごとに
/16 - サブネットの推奨サイズ: ゾーンごとに
/16
外部ネットワーク セグメント
組織の外部ネットワーク内の IP アドレス空間をプロビジョニングするために、IO に提供する外部ネットワーク セグメント タイプごとに次の情報を準備します。
管理ネットワーク セグメント
外部サービスを管理ネットワーク セグメントに直接デプロイすることはありませんが、GDC コンソールや Management API など、組織で実行される管理サービスで使用する IP アドレス範囲を指定する必要があります。組織のプロビジョニング後に、このネットワークに追加の IP アドレスを割り当てることはできません。
管理ネットワーク セグメントの IP アドレスは、異なる組織が別々の相互接続のアタッチメント グループを使用している場合、異なる組織間で重複する可能性があります。アタッチメント グループを共有する場合、IP アドレスは、すべてのゾーンにわたって同じ組織内で一意であり、ピアリングするネットワークとは異なる一意のアドレスである必要があります。組織のプロビジョニング後に、追加の管理ネットワーク セグメント サブネットを作成することはできません。
管理ネットワーク セグメントのルート IP アドレス範囲について IO と連携する場合は、次の情報を考慮してください。対応する OIQ フィールドとグローバル ルート サブネット名は固定値であり、変更できません。
- OIQ フィールド:
orgAdminExternalCIDR - グローバル ルート サブネット名:
admin-external-root-cidr - グローバル API サーバー: グローバル ルート
- サブネットの最小サイズ: ゾーンごとに
/26 - サブネットの推奨サイズ: ゾーンごとに
/26
データ ネットワーク セグメント
組織外で動作する外部サービス(下り(外向き)ネットワーク アドレス変換(NAT)や外部ロードバランサなど)をデータ ネットワーク セグメント内にデプロイして管理します。組織がプロビジョニングされた後、このネットワークに追加の IP アドレスを割り振ることができます。
データ ネットワーク セグメントの IP アドレスは、異なる組織が別々の相互接続のアタッチメント グループを使用している場合、異なる組織間で重複する可能性があります。アタッチメント グループを共有する場合、IP アドレスは、すべてのゾーンにわたって同じ組織内で一意であり、ピアリングするネットワークとは異なる一意のアドレスである必要があります。組織のプロビジョニング後に、追加のデータ ネットワーク セグメント サブネットを作成できます。
データ ネットワーク セグメントのルート IP アドレス範囲について IO と連携する場合は、次の情報を考慮してください。対応する OIQ フィールドとグローバル ルート サブネット名は固定値であり、変更できません。
- OIQ フィールド:
orgDataExternalCIDR - グローバル ルート サブネット名:
data-external-root-cidr - グローバル API サーバー: グローバル ルート
- サブネットの最小サイズ: ゾーンごとに
/26 - サブネットの推奨サイズ: ゾーンごとに
/23