


このドキュメントでは、Google Distributed Cloud(GDC)エアギャップ内でセキュリティを維持するためのコアコンセプト、レイヤ、運用ロールの概要について説明します。GDC は、安全性の高い接続されていない環境と、厳格なデータ主権要件への準拠を目的として設計されています。
このドキュメントは、組織のセキュリティを管理するインフラストラクチャ オペレーター グループ、プラットフォーム管理者グループ、アプリケーション オペレーター グループのユーザーを対象としています。詳細については、GDC エアギャップ ドキュメントの対象読者をご覧ください。
このドキュメントでは、次のカテゴリの主要なセキュリティ属性について説明します。
- コンプライアンス
- セキュリティ運用
- 信頼性の運用
- 暗号化
- Identity and Access Management(IAM)
- ネットワーク セキュリティ
- アプリケーションのセキュリティ
- ホストとノードのセキュリティ
- ハードウェア セキュリティ
- 施設のセキュリティ
セキュリティ戦略
GDC は、複数のセキュリティ レイヤを備えたセキュリティ ファーストのアプローチを採用しており、最大限の制御を実現し、法令を遵守して、機密データを保護します。ローカル データセンターの専用の安全なハードウェアで実行されるように設計されており、厳格なテナント分離を実現します。
GDC が提供するセキュリティ レイヤには、ハードウェア セキュリティ、ホストとノードのセキュリティ、アプリケーション セキュリティ、ネットワーク セキュリティ、暗号、Identity and Access Management(IAM)、セキュリティと信頼性のオペレーション、コンプライアンス、セキュリティ サービスが含まれます。
GDC は、アプリケーション スタック全体を保護するためのセキュリティの責任共有モデルを採用しています。GDC は、Infrastructure as a Service(IaaS)、Platform as a Service(PaaS)、Software as a Service(SaaS)を提供します。GDC のすべての構成において、Google とオペレーターはインフラストラクチャのレイヤを保護する責任があります。お客様は、アプリケーション コンテナ、ベースイメージ、依存関係を含む、プロジェクトのセットアップとアプリケーション レイヤのセキュリティを確保する責任があります。
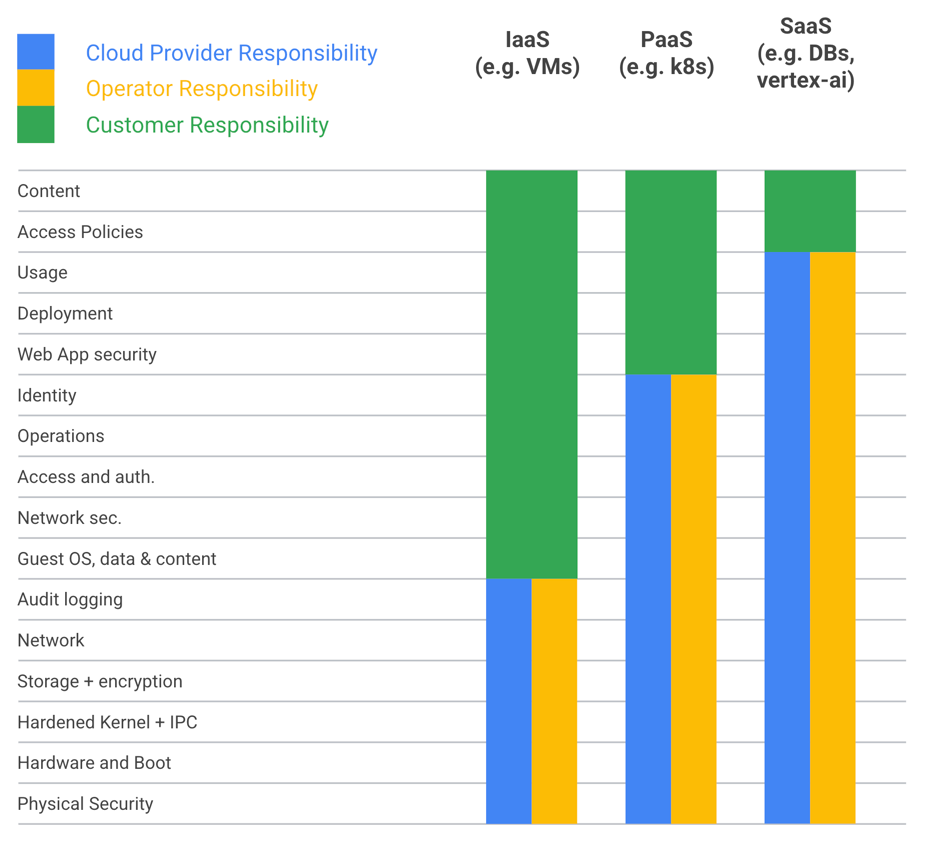
セキュリティの観点から、GDC を運用するオーディエンス グループは次のとおりです。
インフラストラクチャ オペレーター グループ: システム インフラストラクチャの日々の運用を管理します。顧客データにはアクセスできません。このペルソナは、システムの最上位管理者であり、主権制限の性質に応じて、Google、契約したサードパーティ、またはお客様である可能性があります。
プラットフォーム管理者グループ: プロジェクトのリソースと権限を管理するお客様のペルソナ。これは、お客様に付与される最高レベルの管理者権限であり、顧客データへのアクセスを許可できる唯一の管理レベルです。
アプリケーション オペレーター グループ: デプロイして実行するアプリケーションを開発し、GDC で詳細なリソースと権限を構成します。このペルソナは、プラットフォーム管理者(PA)が確立したポリシー内で作業し、システムがお客様のセキュリティとコンプライアンスの要件に沿っていることを確認します。
詳細については、ドキュメントの対象読者をご覧ください。
施設のセキュリティ
GDC は、お客様が指定したエアギャップのあるデータセンターにデプロイできます。ロケーション固有の物理セキュリティは、個々のお客様の要件によって異なります。現地の規制を遵守するために、データセンターは ISO 27001 などの認定が必要になる場合があります。データセンターには、データセンターへの不正アクセスを防ぐための安全な境界防御システム、データセンター内のすべてのアクティビティを監視するための包括的なカメラ、許可された担当者のみがデータセンターにアクセスできるようにするための物理認証、データセンターを 24 時間 365 日パトロールしてセキュリティ インシデントに対応する警備員、担当者がデータセンターにアクセスして使用する方法を規制する厳格なアクセス ポリシーとセキュリティ ポリシーなど、複数のセキュリティ対策を講じる必要があります。これらのセキュリティ対策は、データセンターに保存されているデータを不正なアクセス、使用、開示、中断、変更、破壊から保護するための重要な初期保護レイヤです。
ハードウェアのセキュリティ
Google は、ハードウェアのセキュリティを確保するための厳格なプロセスを設けています。すべての GDC ハードウェアは、お客様固有の主権とサプライ チェーンの要件を満たすことが審査され、認定されたパートナーから購入され、組み立てられます。このハードウェアは、Google の厳格な内部基準と、セキュリティを重視するほとんどのお客様のニーズを満たすことがテストされ、承認されています。GDC ハードウェアのすべてのサブコンポーネントは、審査済みで信頼できることがわかっている信頼できるサプライヤーから提供されています。GDC ラックへのハードウェアの統合は、リージョンの認定センターで行われます。これは、Google が機密性の高いハードウェアの取り扱いを承認した施設です。GDC ハードウェアを扱うすべての担当者はバックグラウンド チェックを受けており、承認された担当者のみがハードウェアにアクセスできます。さらに、リスクの高いハードウェア コンポーネントとファームウェア コンポーネントの実際の実装は、専任チームによってセキュリティ レビューされます。これらのレビューでは、サプライ チェーン攻撃、物理攻撃、ハードウェアおよびファームウェア コンポーネントに対するローカル実行攻撃(持続的な脅威を含む)などの脅威が考慮されます。これらのレビューで得られた知識は、セキュアなファームウェアとファームウェアの更新、ファームウェアの完全性、セキュアブート、セキュアな管理とサービスなど、ハードウェア セキュリティ要件に直接反映されます。Google は、ハードウェアを使用するすべてのベンダーやチームと緊密な関係を維持し、最高レベルのセキュリティ機能が提供されるようにしています。つまり、Google はパートナーと常に協力して、ハードウェアの安全性を可能な限り確保しています。Google は、ハードウェアとセキュリティの要件を改善し、インタラクティブなセキュリティ レビューを実施し、プロダクト チームと連携して、GDC 専用に構築され、実際のハードウェアとファームウェアだけでなく、他のプロダクト機能とも深く統合された新しいセキュリティ機能を実装することで、基準を引き上げています。
ホストとノードのセキュリティ
GDC では、デフォルトで、カスタム パッケージ化された安全なノード オペレーティング システム(OS)のみをシステムに読み込むことができます。強化されたイメージと構成により、攻撃対象領域が大幅に縮小されます。保存データと転送中のデータを保護する暗号モジュールは FIPS 140-2/3 認証取得済みです。つまり、セキュリティについて厳密なテストが行われ、独立した認定研究所によって検証済みだということです。GDC は、ベアメタル ノードで実行されているオペレーティング システム用のマルウェア対策ソフトウェアと、ストレージ システムをスキャンするソリューションを提供します。Google は、これらのスキャナのアップデートをパッケージ化し、IO が GDC アップグレード プロセスを使用して適用する定期的なシステム アップデートに含めています。検出アラートは IO に送信されます。GDC には、意図しない変更からシステムを保護するための整合性モニタリング ツールと違反検出ツールも用意されています。全体として、これらのセキュリティ対策は、さまざまな攻撃からシステムを保護するのに役立ちます。セキュリティ対策により、攻撃者がシステムにアクセスしたり、脆弱性を悪用したり、マルウェアをインストールしたりすることが困難になります。
テナンシー
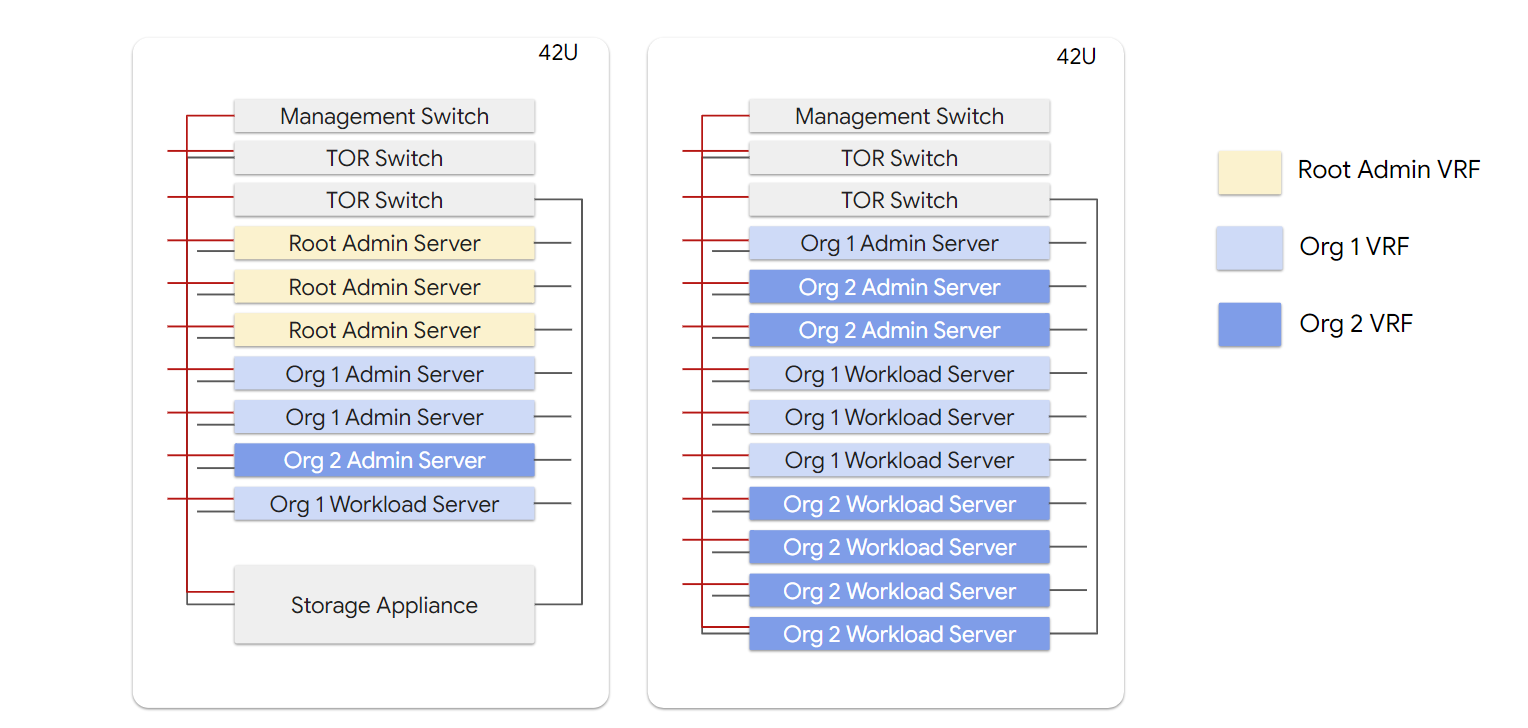
GDC は、Google Cloud プラットフォームと同様のマルチテナント マネージド クラウド プラットフォームです。このアーキテクチャは、テナント間の強力な分離を実現し、クラウドのユーザー間に強力な保護レイヤを提供して、ユーザーが厳格なワークロード認定基準を満たすことができるように設計されています。GDC には、2 つの階層のテナント分離が用意されています。第 1 階層の組織は、物理的なコンピューティングの分離を強力に実現します。第 2 階層のプロジェクトは、論理的な分離により、よりきめ細かいリソース割り当てオプションを提供します。
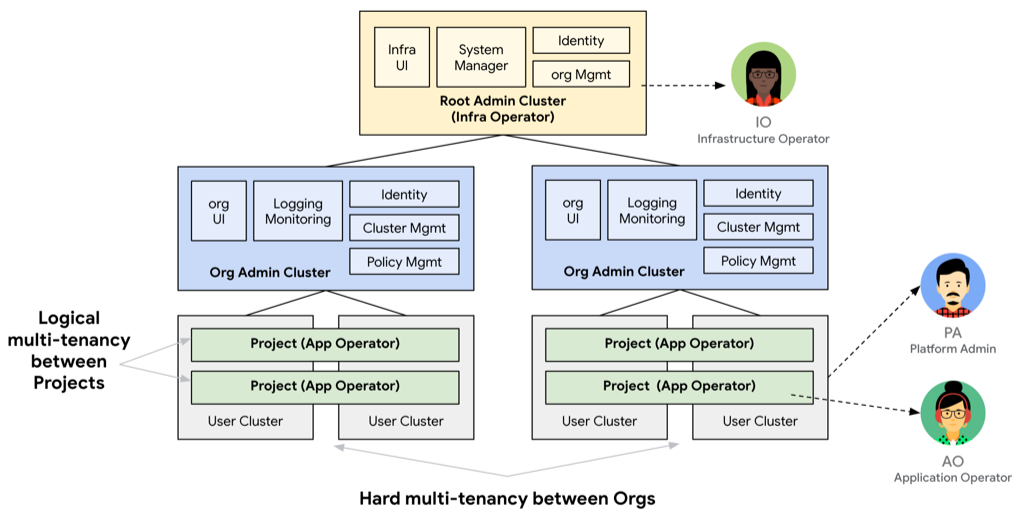
組織間で物理的なコンピューティング サーバーが共有されることはなく、オペレーター レイヤもテナンシーを維持します。IO は PA レイヤにアクセスできません。同様に、AO も PA レイヤにアクセスできません。
アプリケーションのセキュリティ
ソフトウェア サプライ チェーン攻撃から保護するために、すべての GDC ソフトウェアは、Google が CNCF や Linux Foundation などの組織と提携して開発したサプライ チェーン セキュリティ フレームワークである、ソフトウェア アーティファクトのためのサプライ チェーン レベル(SLSA)に基づいて開発されています。
SLSA は、ソフトウェア サプライ チェーン内の改ざんを防止し、整合性を高め、パッケージを保護するための標準とコントロールのチェックリストです。このチェックリストは、ソースコード リポジトリ、ビルドシステム、サードパーティの依存関係のパッケージを攻撃するエクスプロイトを防ぐように設計されています。
すべての GDC ソースコードと依存関係は、安全な Google データセンターで分離され、暗号化された Google バージョン管理システムに保存されます。すべてのコードには検証済みの履歴があり、コードの変更がバージョン管理システムに承認される前に、2 人目のユーザーがコードの変更をレビューする必要があります。
ビルドは、Google Cloud Build と Google の自動テストツールを活用する Google リリース オーケストレーション システムを使用して配信され、コンテナ イメージとバイナリのビルド、テスト、リリースが完全に自動化されます。すべてのビルドは分離され、密閉されており、build-as-code の原則を使用して定義されます。ソフトウェア デリバリー プロセスで一方的にアクセスできる個人はいません。
すべてのイメージは、複数のアプリケーション セキュリティ スキャナを使用して脆弱性がスキャンされ、暗号署名と SHA256 チェックサムの組み合わせを使用して複数のポイントで検証されます。各リリースには、ソフトウェア コンポーネント、依存関係、ライブラリ、提供されるデータに関する詳細を含むソフトウェア部品構成表(SBOM)が含まれています。
ネットワーク セキュリティ
このセクションでは、GDC ネットワーク セキュリティの概要について説明します。
物理ネットワーク
GDC は、切断された環境で使用するように設計されていますが、実際には、GDC システムは、お客様の内部プライベート ネットワークを介して接続された、より広範な保護された環境に接続される可能性が高く、パブリック インターネットからは切断されたままになります。
お客様のプライベート ネットワークと GDC システム間のすべてのネットワーク トラフィックは、ファイアウォールと侵入検知および侵入防止(IDS / IPS)システムを通過します。ファイアウォールは、システムへのアクセスを制御する最初の防御線です。ファイアウォールと IDS / IPS は、構成可能なセキュリティ ポリシーに基づいてインバウンド トラフィックとアウトバウンド トラフィックを制御し、機械学習を使用してトラフィックを自動的に分析し、不正なエントリをブロックします。IDS / IPS システムは、デフォルトでインフラストラクチャのすべての受信通信と送信通信を検査します。PA は、独自のワークロード トラフィック検査に IDS / IPS システムを使用することもできます。ファイアウォールと IDS / IPS は、お客様のワークロード用の組織のオブザーバビリティ スタックと、インフラストラクチャ用の IO の SIEM スタックとも統合され、追加のセキュリティ分析とフォレンジックを可能にします。
ファイアウォールは、意図しないアクセスやデータ漏洩を防ぐための初期のセキュリティ ポスチャーとして、デフォルトの拒否ルールを適用します。IO と PA には、必要に応じて追加のアクセスルールを定義するメソッドがあります。GDC 内には、管理機能と制御機能を顧客のワークロード データから分離するために、物理的に分離された 2 つのネットワークがあります。
アウトオブバウンド管理(OOB)ネットワークは、ネットワーク デバイス、ストレージ アプライアンス、その他のハードウェア コンポーネントの構成変更などの管理機能にのみ使用されます。OOB ネットワークにアクセスできるのは IO のみであり、このアクセス権は例外的な場合にのみ付与されます。ネットワーク ACL は、IO が制御するルート管理者クラスタ内のサーバーのみがこのネットワークにアクセスできるように構成されています。データプレーン ネットワークは、ワークロード サーバーを相互に接続し、PA と AO からアクセスできます。
ソフトウェア定義ネットワーキング
データプレーン ネットワークは、テナント トラフィックの分離のための仮想ルーティングおよび転送(VRF)に基づくオーバーレイ ネットワークです。各テナント組織には、外部 VRF ネットワークと内部 VRF ネットワークがあります。外部に面したサービス(外部ロードバランサや Egress NAT など)は、外部ドメインに配置されます。お客様のワークロードは内部 VRF にあります。
内部ネットワークは、ノード間のワークロード トラフィックや、組織内のファイル ストレージとブロック ストレージへのトラフィックなど、テナント内の通信に使用されます。外部ネットワークは、組織外との通信に使用されます。アクセス制御機能にアクセスするテナント管理トラフィックや、プロジェクトにアクセスする顧客トラフィックは、外部ネットワークを経由する必要があります。各顧客ワークロードには、上り(内向き)トラフィックと下り(外向き)トラフィック用に構成するロードバランサと NAT ゲートウェイがあります。
仮想ネットワーク
GDC Virtual ネットワーキングは、オーバーレイ ネットワーク上に構築された組織レベルのネットワーク層です。これは、GDC マネージド Container Network Interface(CNI)ドライバ(Anthos ネットワーキング データプレーン)を利用しています。
GDC の仮想ネットワーキング レイヤは、組織内で「プロジェクト」と呼ばれるソフト分離を提供します。このレイヤには、次のネットワーク セキュリティ機能が用意されています。
- プロジェクト ネットワーク ポリシー: プロジェクト境界の保護。
- 組織のネットワーク ポリシー: 組織の境界を保護します。
プロジェクト ネットワークと組織のネットワーク ポリシーには、意図しないアクセスやデータ漏洩から保護するための出発点として、デフォルトの拒否構成があります。
サービス拒否攻撃からの保護
GDC へのすべてのトラフィックは、IDS / IPS と一連のロードバランサを通過します。IDS / IPS は、不正なトラフィックを検出してドロップし、セッション フラッドからリソースを保護します。ロードバランサは、サービスの中断を回避するためにトラフィックを適切にスロットルできます。外部接続はすべてお客様のプライベート ネットワークを介して処理されるため、お客様は分散サービス拒否攻撃に対する追加レイヤを提供できます。
暗号化
このセクションでは、GDC 暗号の概要について説明します。
PKI
GDC は、インフラストラクチャ サービスの一元化された X.509 CA 管理用の公開鍵基盤(PKI)を提供します。デフォルトでは、GDC にはインストールごとのプライベート ルート CA があり、中間とリーフがそれらから配布されます。さらに、GDC は、お客様向けエンドポイントに、お客様が発行した証明書をインストールすることをサポートしているため、証明書の使用の柔軟性が向上します。GDC はトラストストアの配布を一元的に調整するため、ワークロードとシステム サービスがアプリケーション トラフィックを簡単に認証して暗号化できます。全体として、GDC は、さまざまなインフラストラクチャ サービスを保護するための強力な PKI ソリューションを提供し、便利でありながら厳密に制御された信頼管理を実現します。
鍵管理サービス
GDC は、ハードウェア セキュリティ モジュール(HSM)を基盤とする鍵管理サービス(KMS)を提供します。KMS はファーストパーティ サービスです。鍵マテリアルは KMS 内に残り、HSM によってバックアップされます。カスタム リソース定義(CRD)は、暗号化された鍵マテリアルを保持します。メモリ内の未加工の鍵マテリアルにアクセスできるのは KMS のみです。KMS は組織ごとに 1 つあります。保存データはすべて、HSM でバックアップされた鍵を使用してデフォルトで暗号化されます。また、お客様ご自身で暗号鍵を管理することもできます。KMS は、FIPS 承認済みのアルゴリズムと FIPS 検証済みのモジュールをサポートしています。KMS は、鍵の預託、削除、障害復旧のユースケースで、鍵のインポートとエクスポートを安全な方法でサポートします。これらの機能により、KMS は暗号鍵を管理するための安全で信頼性の高い方法となります。
GDC は、顧客管理の暗号鍵(CMEK)も提供しています。CMEK を使用すると、GDC の保存データを保護する鍵を制御できます。CMEK を採用する主な理由の一つは、暗号化消去です。これは、データ漏洩の修復とオフボーディングのための高保証のデータ破壊方法です。鍵は、保護するデータのアウトオブバンドで削除できます。組織内のすべてのデータは、プラットフォーム オペレーターが必要に応じてモニタリング、監査、削除できる一連の CMEK によって保護されます。CMEK 鍵は、HSM API を使用して管理できる暗号鍵です。CMEK を使用すると、ブロック ストレージ、仮想マシンディスク、データベース サービス、ユーザー コンテナ ワークロードのデータを暗号化できます。
暗号化
このセクションでは、GDC 暗号化の概要について説明します。
保存データ
ファイル、ブロック、オブジェクト ストレージに保存されているすべての GDC データは、複数のレベルの暗号化を使用して保存時に暗号化されます。マルチテナント環境では、各テナントのデータは、ファイル、ブロック、オブジェクト ストレージに書き込まれる前に、テナント固有の鍵で暗号化されます。
- ブロック ストレージ(アプリケーション ボリューム、VM ディスク、データベース ストレージ)は、次の 3 つのレベルで暗号化されます。
- ソフトウェア レイヤ: テナント専用のコンピューティング ハードウェア内で、お客様が管理するボリュームごとの HSM でサポートされる鍵を使用して、Linux Unified Key Setup(LUKS)暗号化が実行されます。
- アプライアンス レイヤ: ストレージ アプライアンス内で、お客様が管理するテナントごとの HSM で保護された鍵を使用して、ボリューム集約レベルの暗号化(NVE / NAE)が実行されます。
- ディスクレイヤ: IO によって管理される、ドライブごとの HSM で保護された鍵を使用する自己暗号化ドライブ(SED)。
- オブジェクト ストレージは 2 つのレイヤで暗号化されます。
- バケットレイヤ: テナント専用のコンピューティング ハードウェア内で、お客様が管理するバケットごとの HSM でサポートされる鍵を使用して、オブジェクト データの暗号化が調整されます。
- ディスクレイヤ: IO によって管理される、ドライブごとの HSM でサポートされる鍵を備えた SED。
- 単一テナントのシステム構成データであるサーバー ディスク ストレージは、1 つのレイヤで暗号化されます。
- ディスクレイヤ: お客様が管理する、ドライブごとの HSM でバックアップされた鍵を使用する SED。
転送中のデータ
すべての GDC トラフィックは、FIPS 140-2 認定の暗号モジュールと、TLS 1.2 以降、HTTPS、IPSec トンネルなどの業界標準プロトコルを使用して、デフォルトで暗号化されます。また、お客様は、責任の共有モデルに基づいて、アプリケーション レイヤで暗号化アルゴリズムを使用し、GDC 上にデプロイされたすべてのアプリケーションで暗号化要件が満たされるようにする必要があります。
Identity and Access Management(IAM)
システムへのアクセスは、最小権限の原則に基づいています。ユーザーには、必要なリソースへのアクセス権のみが付与されます。このプロセスにより、システムが不正アクセスや不正使用から保護されます。また、システムは、一方的なアクセスを禁止するなど、職務分掌を適用します。1 人のユーザーが 1 つのシステムまたはプロセスを完全に制御することはできません。このプロセスは、不正行為やエラーの防止に役立ちます。GDC は、お客様の既存の ID プロバイダと統合できます。このシステムは、IDP 連携に SAML 2.0 と OIDC をサポートしています。このサポートにより、ユーザーは既存の ID プロバイダを使用してシステム内のユーザーを認証し、1 か所でユーザーを管理できます。すべてのユーザーとワークロードは、システムにアクセスする前に認証されます。RBAC と ABAC は、すべてのコントロール プレーンとデータアクセスを承認するために使用されます。ユーザーは、認証と認可を受けた場合にのみ、リソースへのアクセスとアクションの実行が許可されます。すべてのアクセスは監査ログに記録されるため、管理者は誰がいつリソースにアクセスしたかを追跡できます。このプロセスは、不正アクセスや不正使用の特定に役立ちます。
セキュリティ運用
GDC Security Operations(SecOps)は、セキュリティ、コンプライアンス、主権に関する厳格な要件を持つエンティティに情報保証を提供し、規制対象のお客様のエアギャップ ワークロードの運用上の機密性、完全性、可用性を最大限に高めます。このセキュリティ アーキテクチャは、次の目標を達成することを目的としています。
- セキュリティ分析と対応のために GDC プラットフォームのロギングを関連付ける。
- セキュリティの脆弱性を迅速に特定、報告、追跡します。
- エンドポイントの検出と対応(EDR)により、すべての OIC アセットと GDC アセットを保護します。
- SecOps オペレーション センターがサイバーセキュリティ インシデントの特定、封じ込め、根絶、復旧を継続的にモニタリングできるように、ツール、プロセス、ランブックを提供します。
| 機能 | 説明 |
|---|---|
| セキュリティ情報およびイベント管理 | Elastic Security は、さまざまなソースからセキュリティ データを収集、インデックス登録、分析して、組織が脅威を検出して対応できるようにするセキュリティ情報およびイベント管理(SIEM)プラットフォームです。 |
| 脆弱性の管理 | Tenable Security Center は、組織がセキュリティの脆弱性を特定して修正できるようにする脆弱性の管理プラットフォームです。 |
| エンドポイントにおける検出と対応 | Elastic Security、Windows Defender、ClamAV。統合セキュリティ プラットフォーム。組織のセキュリティ ポスチャーを包括的に把握し、脅威をより効果的に検出して対応できるようにします。 |
| 安全なケース管理 | 組織がセキュリティ インシデントのライフサイクルを管理できるようにするソフトウェア ソリューション。 |
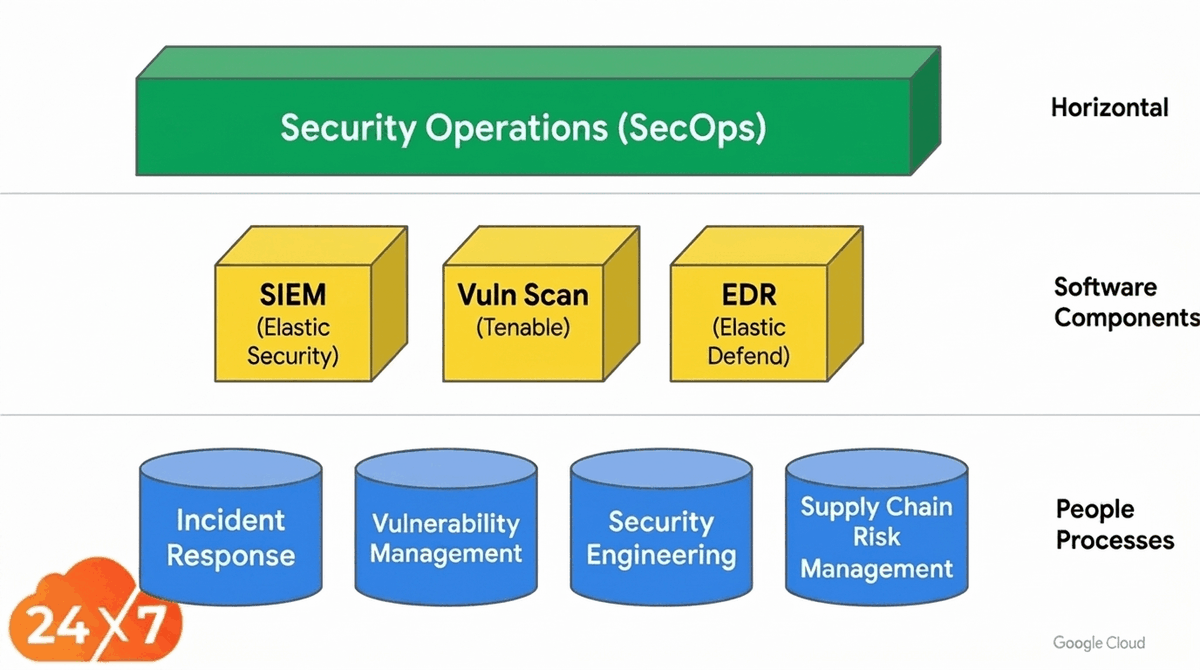
GDC SecOps を使用すると、IO はセキュリティ運用機能を提供できます。GDC SecOps チームは、インシデント対応、脆弱性管理、セキュリティ エンジニアリング、サプライ チェーンのリスク管理など、人主導のプロセスを提供します。GDC SecOps を使用すると、セキュリティ オペレーション センター(SOC)は次のことを実現できます。
| 能力 | 説明 |
|---|---|
| 検出 | Google のセキュリティ インフラストラクチャは、潜在的な脅威や脆弱性を常にモニタリングしています。脅威や脆弱性が検出されると、セキュリティ運用チームはすぐにレポートを受け取ります。 |
| トリアージ | セキュリティ運用チームは、各インシデントをトリアージして、脅威の重大度と適切な対応を判断します。 |
| 封じ込め | セキュリティ運用チームは、脅威を封じ込め、拡散を防ぐための対策を講じます。 |
| 調査 | セキュリティ運用チームは、インシデントを調査して根本原因を特定し、セキュリティ ポスチャーの弱点を特定します。 |
| レスポンス | セキュリティ運用チームは、インシデントに対応し、発生した損害を軽減するための措置を講じます。 |
| 再設定 | セキュリティ運用チームは、インシデントから復旧し、システムとネットワークを通常の状態に戻すための手順を実行します。 |
脆弱性の管理
GDC は、リリース前に本番前環境で複数の脆弱性特定プロセスを実行し、潜在的な共通脆弱性識別子(CVE)を常に把握しています。GDC は、定期的なモニタリングとレポート作成を目的として、本番環境で脆弱性スキャンも行います。本番環境のすべての検出結果は、セキュリティ運用プロセスに統合され、脅威ハンティングの目的を追跡して軽減します。
セキュリティ インシデント対応
GDC にデプロイされたコードで脆弱性が発見された場合、またはシステム内でインシデントが発生した場合、IO と GDC セキュリティ チームは一連のインシデント対応プロセスを実行して、セキュリティ パッチの作成と適用、影響を受ける関係者への通知を行います。このインシデント管理プロセスは、Google の標準のインシデント管理プロセスと並行して、GDC の切断された性質に合わせて変更されています。
検出された CVE またはインシデントごとに、インシデント コマンダー(IC)が割り当てられ、対応プロセスが実行されます。IC は、インシデントの検証と検証、脆弱性への共通脆弱性評価システム(CVSS)スコアの割り当て、パッチの作成と配信準備のプロセスの管理、適切なコミュニケーションの作成など、プロセスの管理を担当します。
信頼性の運用
このセクションでは、GDC の信頼性オペレーションの概要について説明します。
ロギングとモニタリング
GDC には、GDC プラットフォーム、サービス、ワークロードのモニタリング、ロギング、トレース、レポート機能を提供するオブザーバビリティ プラットフォームが付属しています。
ロギング サブシステムは、すべてのコア GDC プラットフォームとサービス、顧客ワークロードからログを取り込んで集計し、時系列データベースに保存します。このデータは、インタラクティブなユーザー インターフェース(UI)と API を介して利用できます。
重要な監査ログイベントには、次の領域が含まれます。
- ユーザー認証と認可のリクエスト。
- 認証トークンの生成と取り消し。
- すべての管理者権限と変更。
- すべてのコントロール プレーン API アクション。
- IDS、IPS、ファイアウォール、ウイルス対策など、すべてのセキュリティ イベント。
ブレークグラス アクセス(非常時用アクセス権限)
IO には顧客データへのアクセス権がありません。ただし、緊急時には、IO が顧客データにアクセスする必要がある場合があります。このような場合、GDC には、PA がトラブルシューティングのために IO へのアクセスを明示的に許可するために使用する一連の緊急アクセス手順があります。
すべてのブレークグラス認証情報は、オフラインで安全に保存されるか、HSM をルートとする鍵で暗号化されます。これらの認証情報へのアクセスは、アラートをトリガーできる監査可能なイベントです。
たとえば、IAM 構成が破損してユーザー アクセスが妨げられている場合、IO は、保護されたワークステーションを介して SSH 証明書ベースの認証を使用し、アクセスを確立するためにマルチパーティの承認を必要とします。実行されたすべてのアクションは追跡され、監査可能です。SSH 認証鍵は、緊急アクセス インシデントの後に変更されます。
障害復旧
GDC には、PA がクラスタ、Namespace、VM のバックアップ ポリシーを作成して管理できるバックアップ システムが付属しています。バックアップ システムには、スケジューリング、バックアップの実行、データの復元、レポート作成を行う一般的なシステムが含まれています。
アップグレードとシステムの更新
GDC はエアギャップ環境であるため、インフラストラクチャ オペレーターがお客様のシステムに対するすべての更新を処理します。Google は、IO がダウンロードできるように、安全な場所でバイナリ アップデートに署名して公開します。IO はバイナリを検証し、配布とデプロイのためにバイナリを GDC に移動します。
このシステムには、GDC ソフトウェア、ノードレベルの OS、ウイルス対策とマルウェアの定義と署名、ストレージとネットワーク アプライアンス、デバイスの更新、その他のバイナリの更新など、すべてのソフトウェアとファームウェアの更新が含まれます。
変更管理 - Infrastructure as Code
GDC は、Infrastructure as Code(IAC)を使用して、GDC 構成のプロビジョニングとデプロイを自動化します。IAC は、インフラストラクチャ運用チーム間で責任を分離します。たとえば、構成変更の提案と変更の承認を分離することで、プロセス全体のセキュリティを強化できます。GDC IAC では、すべての構成変更が複数の関係者によるレビューと承認プロセスを通じて検証され、承認された構成のみがデプロイされます。これらのレビューにより、透明性と監査可能性の高いプロセスが作成され、変更の一貫性が向上し、構成のずれが軽減されます。
コンプライアンスのプロセス
GDC は、NIST 800-53、SOC 2 などの一般的なレジームに対応しており、FIPS 140-2 や 3 などの認証をサポートしています。GDC は、さまざまな認証プロセスを経て、Google レベルのセキュリティ標準を満たしています。コンプライアンスは継続的なプロセスです。このジャーニーでお客様とオペレーターを支援するため、GDC は継続的なモニタリングとテストを提供します。継続的なモニタリング プロセスのセキュリティ プラクティスの一環として、GDC は、不明なソフトウェアやハードウェア、新しいソフトウェアやハードウェアの追加など、インベントリの変更を追跡します。GDC は、悪意のある行為者からの攻撃をシミュレートして、定期的にペネトレーション テストを実施します。GDC はシステムを定期的にスキャンしてマルウェアを検出し、感染があれば GDC にアラートを送信します。災害復旧テストプロセスでは、障害を伴う状況から復旧する GDC の能力をテストします。これらのプロセスにより、GDC のデータとシステムが安全に保護されます。
Security Technical Implementation Guide(STIG)コンプライアンス
STIG ルール RHEL-08-040320 では、xorg-x11-server-common パッケージは、NVIDIA GPU ドライバとハードウェア アクセラレーション ライブラリ(Vulkan や Mesa など)に必要な承認済みのシステム依存関係です。グラフィカル ディスプレイ マネージャー サービスは、ノードのオペレーティング システム イメージで無効になっており、非アクティブです。