


Una pianificazione efficace degli indirizzi IP aiuta a mitigare le future interruzioni di rete per i tuoi workload e servizi man mano che scalano.
Questo documento è rivolto agli amministratori di rete del gruppo di amministratori della piattaforma responsabili della pianificazione degli intervalli di indirizzi IP per un'organizzazione. Per saperne di più, consulta la documentazione relativa ai segmenti di pubblico per GDC con air gap.
Vantaggi di un'attenta pianificazione degli indirizzi IP
Un'attenta pianificazione degli indirizzi IP offre i seguenti vantaggi:
- Isolamento: segmentazione della rete adeguata tra diverse organizzazioni e tra i piani di gestione e dei dati.
- Scalabilità: spazio di indirizzi IP sufficiente per i workload e i servizi attuali e futuri, inclusi i servizi amministrativi a cui non è possibile allocare spazio di indirizzi IP aggiuntivo dopo il provisioning di un'organizzazione.
- Connettività: routing e raggiungibilità corretti per tutti i componenti all'interno dell'universo GDC con air gap e verso le reti esterne, se necessario.
- Conformità: rispetto di schemi di indirizzamento di rete specifici o restrizioni imposte dal tuo ambiente.
L'architettura GDC utilizza istanze di Virtual Routing and Forwarding (VRF) per ottenere l'isolamento e la segmentazione della rete. Comprendere quali spazi di indirizzi IP gestisci e quali sono di proprietà esclusiva del tuo IO è fondamentale per una pianificazione di successo.
Procedura di pianificazione
Prima che l'IO esegua il provisioning della tua organizzazione, devi determinare l'architettura degli indirizzi IP per la tua organizzazione. L'IO ti guiderà attraverso questi passaggi.
La procedura generale per la pianificazione e il provisioning degli indirizzi IP di rete di un'organizzazione è la seguente:
Definisci gli intervalli CIDR: collabora con il tuo team di rete per determinare i blocchi CIDR appropriati non sovrapposti per il VPC predefinito, il VPC dell'infrastruttura, il segmento di rete di amministrazione e il segmento di rete dati.
Fornisci gli intervalli CIDR all'IO: fornisci questi blocchi CIDR all'IO come parte del questionario di assunzione dell'organizzazione (OIQ) quando richiedi una nuova organizzazione. L'IO utilizza i blocchi CIDR per configurare le subnet globali necessarie nei server API appropriati.
Dopo che l'IO ha eseguito il provisioning della tua organizzazione, sei responsabile della gestione di determinati spazi di indirizzi IP all'interno dell'organizzazione, principalmente per il deployment dei workload e l'esposizione dei servizi esterni.
Per saperne di più sulla pianificazione dell'architettura degli indirizzi IP, consulta la sezione Considerazioni sull'architettura degli indirizzi IP di questo documento.
Per saperne di più su ogni rete e su come selezionare gli intervalli CIDR per ogni rete, consulta la sezione Considerazioni sugli indirizzi IP per un'organizzazione di questo documento.
Considerazioni sull'architettura degli indirizzi IP
Per eseguire il provisioning di un'architettura di indirizzi IP durevole che possa adattarsi quando cambiano i requisiti di networking della tua organizzazione, considera le seguenti caratteristiche degli indirizzi IP in GDC:
- Indirizzi IP sovrapposti e non sovrapposti:
- Le reti Virtual Private Cloud (VPC) possono sovrapporsi tra diverse organizzazioni, ma devono essere univoche all'interno di un'organizzazione in tutte le sue zone e univoche rispetto a tutte le reti con cui eseguono il peering.
- I segmenti di rete esterni possono sovrapporsi tra organizzazioni diverse se queste utilizzano interconnessioni separate. Se condividono un'interconnessione, gli indirizzi IP devono essere univoci all'interno della stessa organizzazione in tutte le sue zone e univoci rispetto a tutte le reti con cui eseguono il peering.
- Dimensioni minime dei blocchi CIDR: rispetta le lunghezze minime dei prefissi CIDR specificate per ogni segmento di rete per allocare uno spazio di indirizzi sufficiente per i componenti di sistema e la crescita futura.
- Preferenza RFC 1918: sebbene gli indirizzi IP pubblici possano essere utilizzati nella maggior parte delle reti gestite, se la zona non si connette a internet, in genere sono consigliati gli indirizzi privati RFC 1918 per le reti interne GDC con air gap.
- Accuratezza dell'OIQ: le informazioni che fornisci al tuo IO nell'OIQ sono fondamentali. Intervalli di indirizzi IP imprecisi o pianificati in modo inadeguato possono comportare problemi significativi di deployment.
- Multizona: i VPC dell'organizzazione e i segmenti di rete esterni si estendono su un'organizzazione globale, ma richiedono allocazioni di indirizzi IP univoche per ogni zona che non si sovrappongano all'interno di questa organizzazione globale. Utilizza le subnet globali per allocare intervalli di indirizzi IP univoci per ogni zona di una determinata organizzazione.
Per un esempio di architettura degli indirizzi IP, consulta il seguente diagramma:
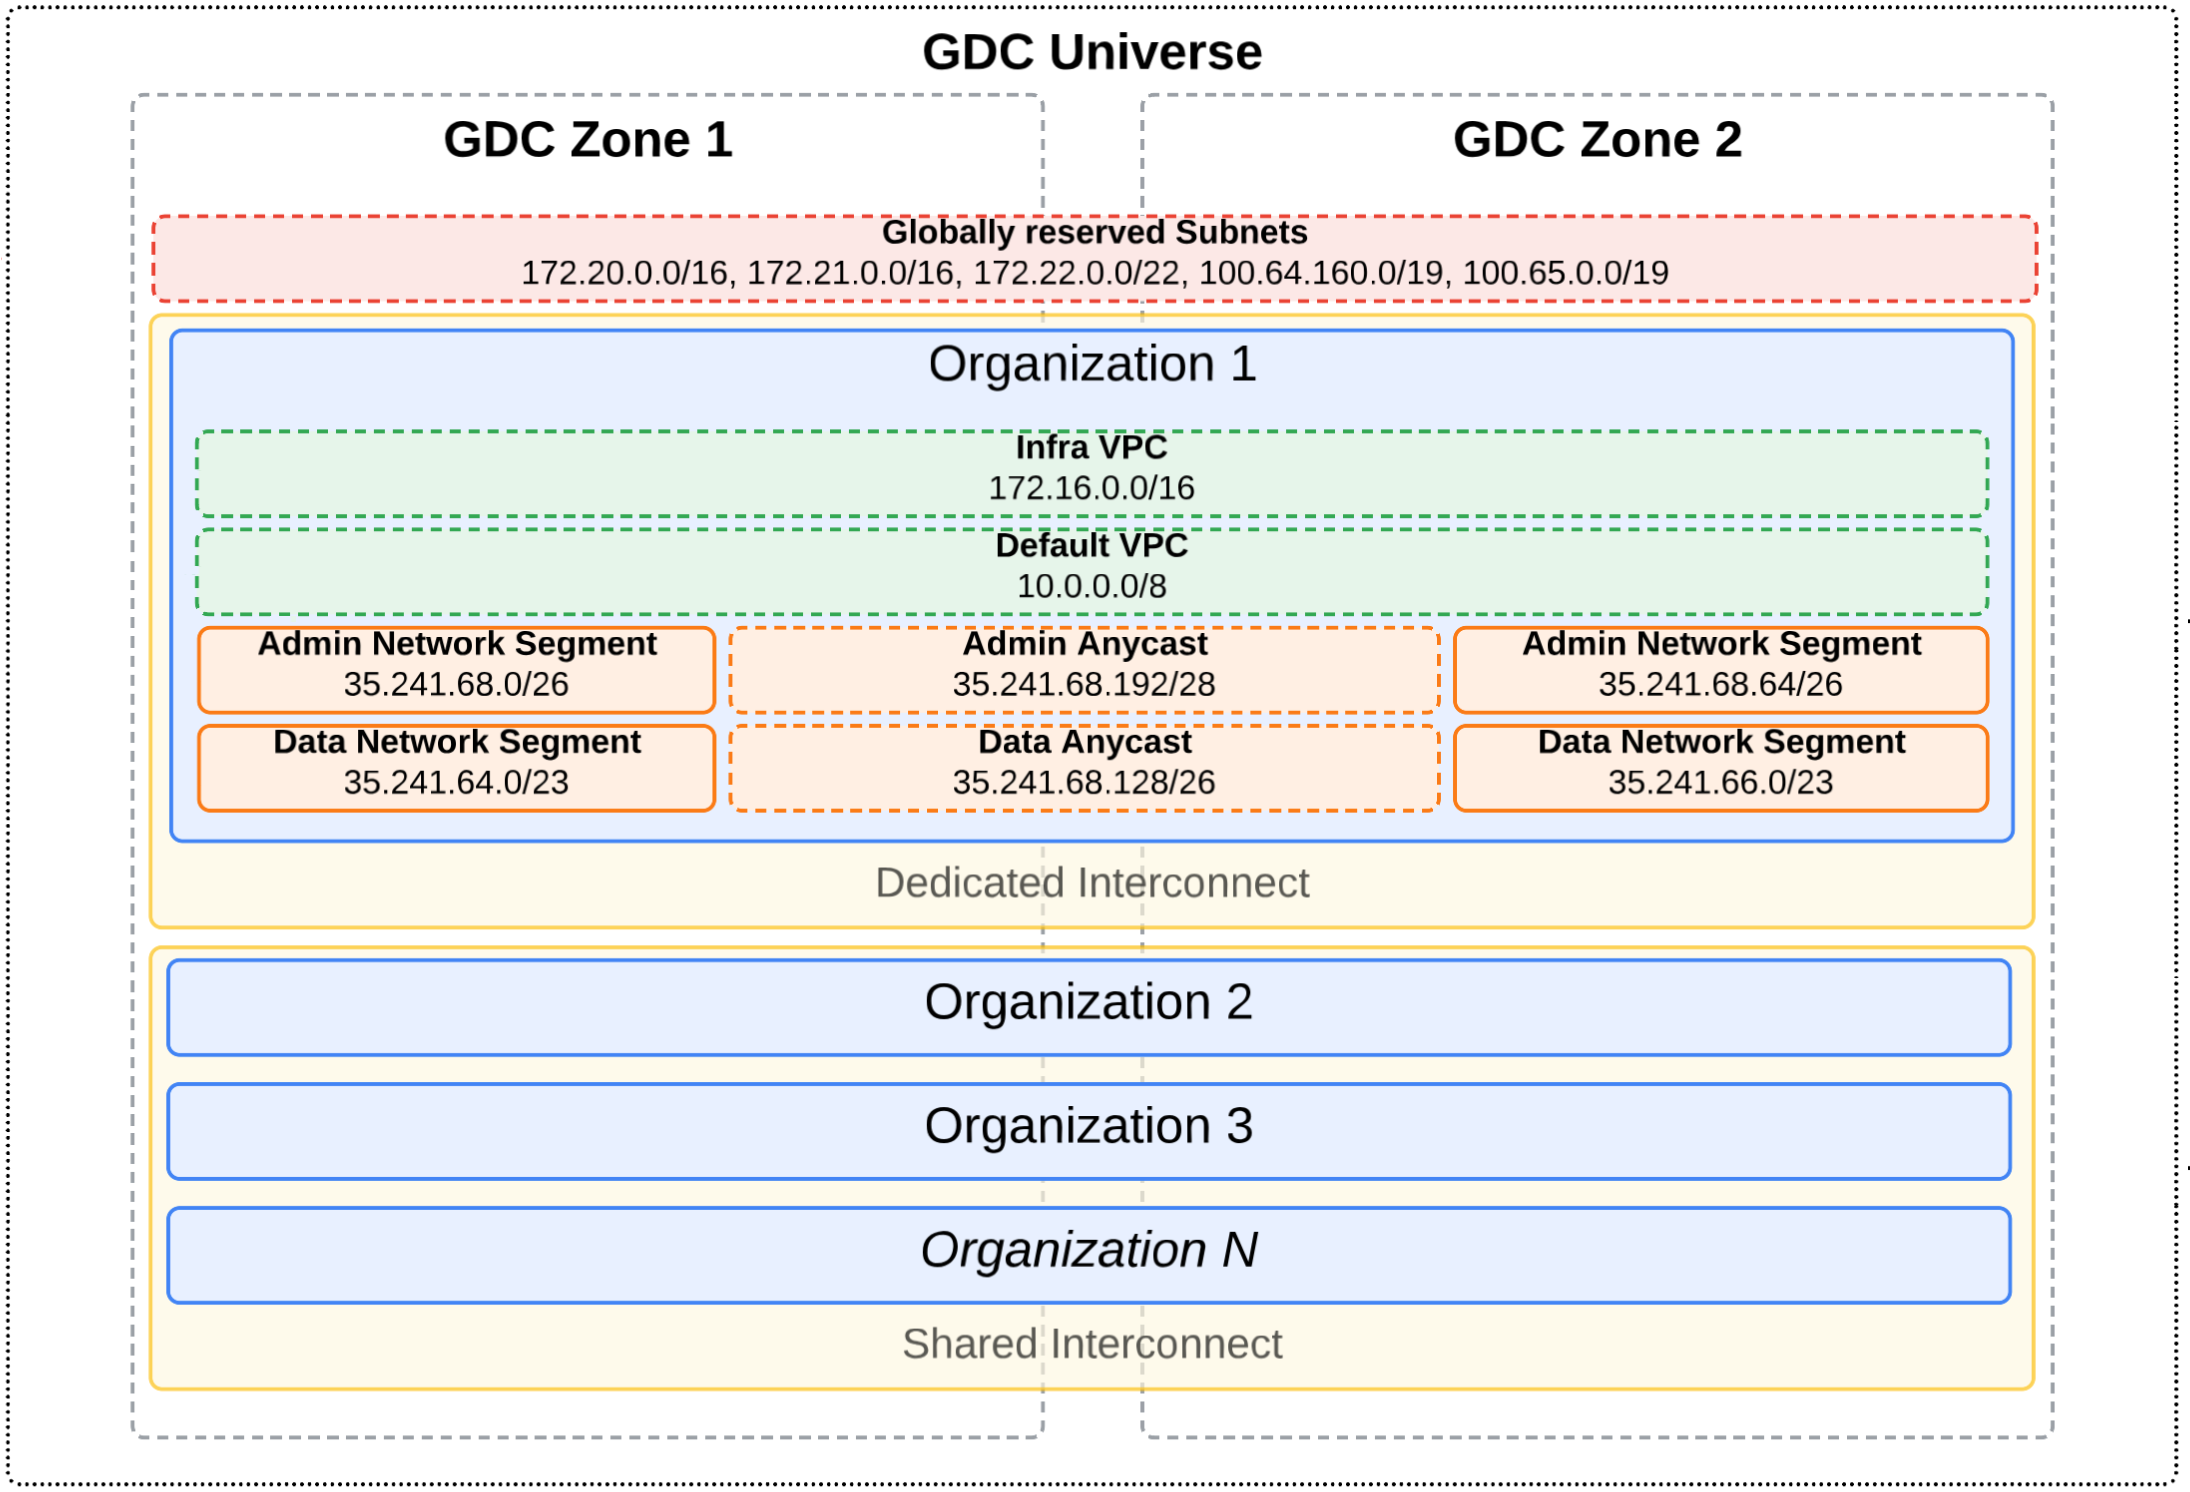
In questo diagramma sono presenti due diverse interconnessioni che coprono un universo multizona: Dedicated Interconnect e interconnessione condivisa. In questo universo sono definite più organizzazioni. L'organizzazione 1 si trova all'interno di una connessione Dedicated Interconnect, quindi le sue subnet con ambito esterno possono sovrapporsi ad altre organizzazioni nell'universo. Tuttavia, le organizzazioni nell'interconnessione condivisa non possono avere subnet con ambito esterno sovrapposte tra loro, poiché risiedono tutte nella stessa interconnessione.
Ogni organizzazione definisce le reti VPC e i segmenti di rete esterni. In questo esempio, gli indirizzi IP anycast vengono utilizzati per instradare il traffico tra i segmenti di rete esterni a livello di zona, in modo che la zona più vicina o con le prestazioni migliori gestisca la richiesta di rete. Per saperne di più sugli indirizzi IP anycast, consulta Indirizzi IP in GDC.
Considerazioni sugli indirizzi IP per un'organizzazione
Esamina ogni rete e comprendi il suo scopo all'interno della tua organizzazione prima di completare l'OIQ per la definizione degli intervalli CIDR:
- VPC predefinito: ospita indirizzi IP interni per i workload interni. Puoi assegnare altri indirizzi IP a questa rete dopo il provisioning della tua organizzazione.
- VPC Infra: ospita gli indirizzi IP interni per i servizi GDC con air gap proprietari. Non puoi allocare indirizzi IP aggiuntivi a questa rete dopo il provisioning della tua organizzazione.
- Segmento di rete di amministrazione: ospita gli indirizzi IP esterni per i servizi amministrativi. Non puoi allocare altri indirizzi IP a questa rete dopo il provisioning della tua organizzazione.
- Segmento di rete dati: ospita gli indirizzi IP esterni per i servizi esterni. Puoi allocare altri indirizzi IP a questa rete dopo il provisioning della tua organizzazione.
Per saperne di più sulle descrizioni delle reti e sugli indirizzi IP che utilizzano, consulta Reti in GDC.
Reti VPC
Prepara le seguenti informazioni per ogni tipo di rete VPC da fornire all'IO per il provisioning degli spazi di indirizzi IP all'interno delle reti VPC della tua organizzazione.
VPC predefinito
Esegui il deployment e gestisci i workload interni, come macchine virtuali (VM) e container, dal VPC predefinito.
Gli indirizzi IP nel VPC predefinito devono essere univoci rispetto ad altri VPC in tutte le zone del tuo universo e a qualsiasi indirizzo IP di rete in peering. Gli indirizzi IP in questo VPC possono sovrapporsi tra organizzazioni diverse e possono essere indirizzi IP privati RFC 1918 o indirizzi IP pubblici. Puoi creare subnet VPC predefinite aggiuntive dopo il provisioning dell'organizzazione.
Tieni presente le seguenti informazioni quando collabori con l'IO sull'intervallo di indirizzi IP root del VPC predefinito. Tieni presente che il campo OIQ corrispondente e il nome della subnet root globale sono valori fissi e non possono essere modificati.
- Campo OIQ:
defaultVPCCIDR - Nome della subnet root globale:
default-vpc-root-cidr - Server API globale: organizzazione globale
- Dimensioni minime della subnet:
/16per ogni zona - Dimensioni consigliate della subnet:
/16per ogni zona
VPC infrastruttura
Non esegui il deployment dei workload direttamente nel VPC dell'infrastruttura, ma devi fornire l'intervallo di indirizzi IP per l'utilizzo da parte dei servizi GDC con air gap gestiti dal sistema.
Gli indirizzi IP nel VPC Infra devono essere univoci rispetto ad altri VPC in tutte le zone del tuo universo e a qualsiasi indirizzo IP di rete in peering. Gli indirizzi IP in questo VPC possono sovrapporsi tra organizzazioni diverse e possono essere indirizzi IP privati RFC 1918 o indirizzi IP pubblici. Non puoi creare subnet VPC Infra aggiuntive dopo il provisioning dell'organizzazione.
Tieni presente le seguenti informazioni quando collabori con l'IO sull'intervallo di indirizzi IP root del VPC Infra. Tieni presente che il campo OIQ corrispondente e il nome della subnet radice globale sono valori fissi e non possono essere modificati.
- Campo OIQ:
infraVPCCIDR - Nome della subnet root globale:
infra-vpc-root-cidr - Server API globale: root globale
- Dimensioni minime della subnet:
/16per ogni zona - Dimensioni consigliate della subnet:
/16per ogni zona
Segmenti di rete esterni
Prepara le seguenti informazioni per ogni tipo di segmento di rete esterno da fornire all'IO per il provisioning degli spazi di indirizzi IP all'interno delle reti esterne della tua organizzazione.
Segmento di rete amministratore
Non esegui il deployment diretto di servizi esterni nel segmento di rete di amministrazione, ma devi fornire l'intervallo di indirizzi IP che verrà utilizzato dai servizi amministrativi che verranno eseguiti nella tua organizzazione, come la console GDC e le API di gestione. Non puoi allocare altri indirizzi IP a questa rete dopo il provisioning della tua organizzazione.
Gli indirizzi IP nel segmento di rete di amministrazione possono sovrapporsi tra diverse organizzazioni se queste utilizzano gruppi di collegamenti di interconnessione separati. Se condividono un gruppo di collegamento, gli indirizzi IP devono essere univoci all'interno della stessa organizzazione in tutte le sue zone e univoci rispetto a tutte le reti con cui eseguono il peering. Non puoi creare subnet aggiuntive del segmento di rete amministratore dopo il provisioning dell'organizzazione.
Tieni presente le seguenti informazioni quando collabori con l'IO sull'intervallo di indirizzi IP root del segmento di rete di amministrazione. Tieni presente che il campo OIQ corrispondente e il nome della subnet root globale sono valori fissi e non possono essere modificati.
- Campo OIQ:
orgAdminExternalCIDR - Nome della subnet root globale:
admin-external-root-cidr - Server API globale: root globale
- Dimensioni minime della subnet:
/26per ogni zona - Dimensioni consigliate della subnet:
/26per ogni zona
Segmento di rete dati
All'interno del segmento di rete dati, esegui il deployment e la gestione dei servizi esterni che operano al di fuori della tua organizzazione, come Network Address Translation (NAT) in uscita e bilanciatori del carico esterni. Puoi allocare altri indirizzi IP a questa rete dopo il provisioning della tua organizzazione.
Gli indirizzi IP nel segmento di rete dati possono sovrapporsi tra diverse organizzazioni se queste utilizzano gruppi di collegamenti di interconnessione separati. Se condividono un gruppo di collegamento, gli indirizzi IP devono essere univoci all'interno della stessa organizzazione in tutte le sue zone e univoci rispetto a tutte le reti con cui eseguono il peering. Puoi creare subnet aggiuntive per i segmenti di rete dati dopo il provisioning dell'organizzazione.
Tieni presente le seguenti informazioni quando collabori con l'IO sull'intervallo di indirizzi IP root del segmento di rete dati. Tieni presente che il campo OIQ corrispondente e il nome della subnet root globale sono valori fissi e non possono essere modificati.
- Campo OIQ:
orgDataExternalCIDR - Nome della subnet root globale:
data-external-root-cidr - Server API globale: root globale
- Dimensioni minime della subnet:
/26per ogni zona - Dimensioni consigliate della subnet:
/23per ogni zona
Passaggi successivi
- Panoramica di Interconnect
- Crea un gruppo di collegamenti
- Esegui il provisioning degli indirizzi IP per i workload
- Utilizza i tuoi indirizzi IP esterni