


Une planification efficace des adresses IP permet de limiter les futures perturbations du réseau pour vos charges de travail et vos services à mesure qu'ils évoluent.
Ce document est destiné aux administrateurs réseau du groupe d'administrateurs de plate-forme, qui sont chargés de planifier les plages d'adresses IP d'une organisation. Pour en savoir plus, consultez la documentation sur les audiences pour GDC sous air gap.
Avantages d'une planification minutieuse des adresses IP
Une planification minutieuse des adresses IP offre les avantages suivants :
- Isolation : segmentation réseau appropriée entre les différentes organisations, et entre les plans de gestion et de données.
- Évolutivité : espace d'adressage IP suffisant pour les charges de travail et les services actuels et futurs, y compris les services d'administration auxquels il est impossible d'allouer un espace d'adressage IP supplémentaire après le provisionnement d'une organisation.
- Connectivité : routage et joignabilité corrects pour tous les composants de l'univers GDC sous air gap, et vers les réseaux externes si nécessaire.
- Conformité : respect des schémas d'adressage réseau spécifiques ou des restrictions imposées par votre environnement.
L'architecture GDC utilise des instances de routage et transfert virtuels (VRF) pour assurer l'isolation et la segmentation du réseau. Pour réussir votre planification, il est essentiel de comprendre quels espaces d'adresses IP vous gérez et lesquels appartiennent exclusivement à votre OI.
Processus de planification
Avant que l'OI ne provisionne votre organisation, vous devez déterminer l'architecture d'adresse IP de votre organisation. L'IO vous guide tout au long de ces étapes.
Le processus général de planification et de provisionnement des adresses IP du réseau d'une organisation est le suivant :
Définissez des plages CIDR : collaborez avec votre équipe réseau pour déterminer les blocs CIDR appropriés sans chevauchement pour votre VPC par défaut, votre VPC d'infrastructure, votre segment de réseau d'administration et votre segment de réseau de données.
Fournir des plages CIDR à l'IO : fournissez ces blocs CIDR à l'IO dans le cadre du questionnaire d'admission de l'organisation (OIQ) lorsque vous demandez une nouvelle organisation. L'OI utilise les blocs CIDR pour configurer les sous-réseaux globaux nécessaires dans les serveurs d'API appropriés.
Une fois que l'IO a provisionné votre organisation, vous êtes responsable de la gestion de certains espaces d'adresses IP au sein de l'organisation, principalement pour le déploiement de charges de travail et l'exposition de services externes.
Pour en savoir plus sur la planification de l'architecture des adresses IP, consultez la section Considérations sur l'architecture des adresses IP de ce document.
Pour en savoir plus sur chaque réseau et sur la sélection des plages CIDR pour chaque réseau, consultez la section Considérations relatives aux adresses IP pour une organisation de ce document.
Considérations sur l'architecture des adresses IP
Pour provisionner une architecture d'adresses IP durable qui peut s'adapter lorsque les exigences de mise en réseau de votre organisation changent, tenez compte des caractéristiques d'adresse IP suivantes dans GDC :
- Adresses IP qui se chevauchent et qui ne se chevauchent pas :
- Les réseaux cloud privé virtuel (VPC) peuvent se chevaucher entre différentes organisations, mais ils doivent être uniques au sein d'une organisation dans toutes ses zones et uniques par rapport aux réseaux avec lesquels ils sont appairés.
- Les segments de réseau externe peuvent se chevaucher entre différentes organisations si ces organisations utilisent des interconnexions distinctes. S'ils partagent une interconnexion, les adresses IP doivent être uniques au sein de la même organisation dans toutes ses zones et uniques par rapport aux réseaux avec lesquels ils sont appairés.
- Tailles minimales des blocs CIDR : respectez les longueurs minimales de préfixe CIDR spécifiées pour chaque segment de réseau afin d'allouer un espace d'adressage suffisant pour les composants système et la croissance future.
- Préférence RFC 1918 : bien que les adresses IP publiques puissent être utilisées dans la plupart des réseaux gérés, si la zone ne se connecte pas à Internet, les adresses privées RFC 1918 sont généralement recommandées pour les réseaux GDC sous air gap internes.
- Précision de l'OIQ : les informations que vous fournissez à votre IO dans l'OIQ sont essentielles. Des plages d'adresses IP inexactes ou mal planifiées peuvent entraîner d'importants problèmes de déploiement.
- Multizone : les VPC de l'organisation et les segments de réseau externe s'étendent sur une organisation mondiale, mais nécessitent des allocations d'adresses IP uniques pour chaque zone qui ne se chevauchent pas au sein de cette organisation mondiale. Utilisez des sous-réseaux globaux pour allouer des plages d'adresses IP uniques à chaque zone d'une organisation donnée.
Pour obtenir un exemple d'architecture d'adresse IP, consultez le schéma suivant :
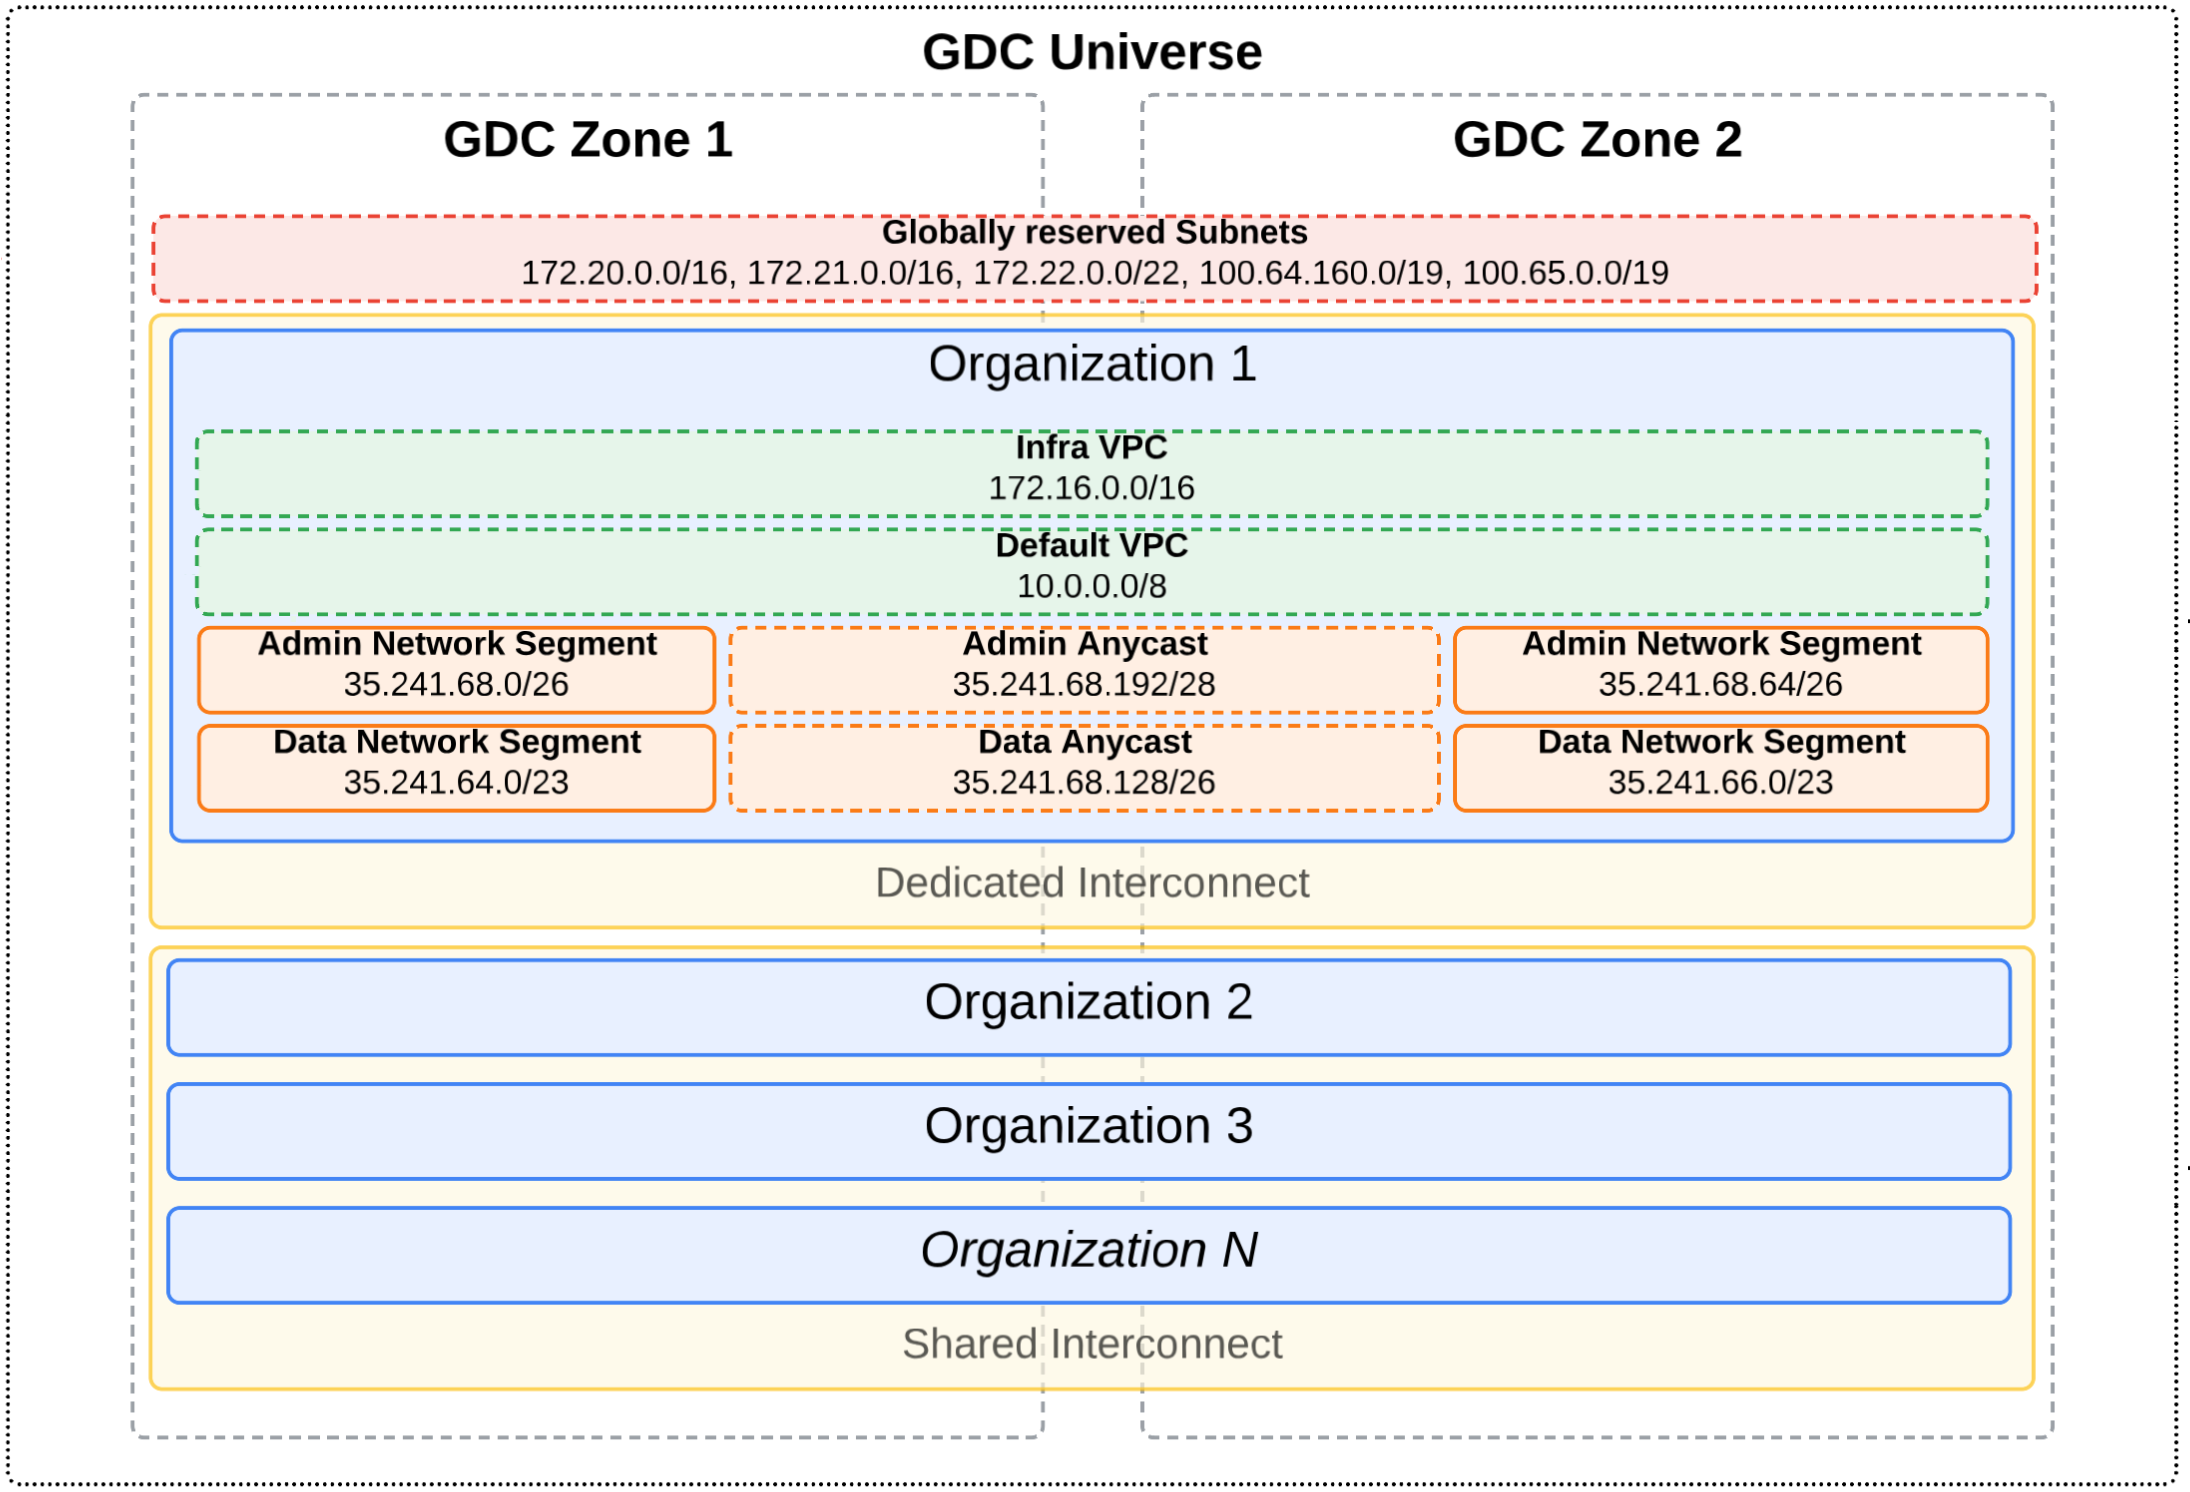
Dans ce schéma, il existe deux interconnexions différentes qui couvrent un univers multizone : l'interconnexion dédiée et l'interconnexion partagée. Plusieurs organisations sont définies dans cet univers. L'organisation 1 se trouve dans une interconnexion dédiée. Ses sous-réseaux à champ d'application externe peuvent donc chevaucher d'autres organisations de l'univers. Toutefois, les organisations de l'interconnexion partagée ne peuvent pas avoir de sous-réseaux à champ d'application externe qui se chevauchent, car elles résident toutes dans la même interconnexion.
Chaque organisation définit les réseaux VPC et les segments de réseau externe. Dans cet exemple, les adresses IP anycast sont utilisées pour acheminer le trafic entre les segments de réseau externe zonaux, de sorte que la zone la plus proche ou la plus performante traite la requête réseau. Pour en savoir plus sur les adresses IP anycast, consultez Adresses IP dans GDC.
Considérations relatives aux adresses IP pour une organisation
Examinez chaque réseau et comprenez son objectif au sein de votre organisation avant de remplir le questionnaire d'intégration pour définir les plages CIDR :
- VPC par défaut : héberge les adresses IP internes pour les charges de travail internes. Vous pouvez allouer des adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
- VPC d'infrastructure : héberge les adresses IP internes des services first party de GDC sous air gap. Vous ne pouvez pas allouer d'adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
- Segment de réseau d'administration : héberge les adresses IP externes des services d'administration. Vous ne pouvez pas allouer d'adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
- Segment de réseau de données : héberge des adresses IP externes pour les services externes. Vous pourrez allouer des adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
Pour en savoir plus sur les descriptions de réseau et les adresses IP qu'ils utilisent, consultez Réseaux dans GDC.
Réseaux VPC
Préparez les informations suivantes pour chaque type de réseau VPC à fournir à votre IO pour le provisionnement de vos espaces d'adresses IP dans les réseaux VPC de votre organisation.
VPC par défaut
Vous déployez et gérez vos charges de travail internes, telles que les machines virtuelles (VM) et les conteneurs, à partir du VPC par défaut.
Les adresses IP du VPC par défaut doivent être uniques par rapport aux autres VPC de toutes les zones de votre univers et à toutes les adresses IP du réseau appairé. Les adresses IP de ce VPC peuvent se chevaucher entre différentes organisations et peuvent être des adresses IP privées RFC 1918 ou des adresses IP publiques. Vous pouvez créer des sous-réseaux VPC par défaut supplémentaires une fois l'organisation provisionnée.
Tenez compte des informations suivantes lorsque vous collaborez avec votre IO sur la plage d'adresses IP racine du VPC par défaut. Notez que le champ OIQ correspondant et le nom du sous-réseau racine global sont des valeurs fixes et ne peuvent pas être modifiés.
- Champ OIQ :
defaultVPCCIDR - Nom du sous-réseau racine global :
default-vpc-root-cidr - Serveur d'API global : organisation globale
- Taille minimale du sous-réseau :
/16pour chaque zone - Taille recommandée du sous-réseau :
/16pour chaque zone
VPC d'infrastructure
Vous ne déployez pas directement de charges de travail sur le VPC d'infrastructure, mais vous devez fournir la plage d'adresses IP à utiliser par les services GDC sous air gap gérés par le système.
Les adresses IP du VPC d'infrastructure doivent être uniques par rapport aux autres VPC de toutes les zones de votre univers et à toutes les adresses IP des réseaux appairés. Les adresses IP de ce VPC peuvent se chevaucher entre différentes organisations et peuvent être des adresses IP privées RFC 1918 ou des adresses IP publiques. Vous ne pouvez pas créer de sous-réseaux VPC d'infrastructure supplémentaires une fois l'organisation provisionnée.
Tenez compte des informations suivantes lorsque vous collaborez avec votre IO sur la plage d'adresses IP racine du VPC d'infrastructure. Notez que le champ OIQ correspondant et le nom du sous-réseau racine global sont des valeurs fixes et ne peuvent pas être modifiés.
- Champ OIQ :
infraVPCCIDR - Nom du sous-réseau racine global :
infra-vpc-root-cidr - Serveur d'API global : racine globale
- Taille minimale du sous-réseau :
/16pour chaque zone - Taille recommandée du sous-réseau :
/16pour chaque zone
Segments de réseau externes
Préparez les informations suivantes pour chaque type de segment de réseau externe à fournir à votre IO pour le provisionnement de vos espaces d'adresses IP dans les réseaux externes de votre organisation.
Segment de réseau d'administration
Vous ne déployez pas directement de services externes sur le segment de réseau d'administration, mais vous devez fournir la plage d'adresses IP à utiliser par les services d'administration qui s'exécuteront dans votre organisation, tels que la console GDC et les API de gestion. Vous ne pouvez pas attribuer d'adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
Les adresses IP du segment de réseau d'administration peuvent se chevaucher entre différentes organisations si ces organisations utilisent des groupes de rattachements d'interconnexion distincts. S'ils partagent un groupe de rattachement, les adresses IP doivent être uniques au sein de la même organisation dans toutes ses zones, et uniques par rapport aux réseaux avec lesquels ils sont appairés. Vous ne pouvez pas créer de sous-réseaux de segment de réseau d'administration supplémentaires une fois l'organisation provisionnée.
Tenez compte des informations suivantes lorsque vous collaborez avec votre IO sur la plage d'adresses IP racine du segment de réseau d'administration. Notez que le champ OIQ correspondant et le nom du sous-réseau racine global sont des valeurs fixes et ne peuvent pas être modifiés.
- Champ OIQ :
orgAdminExternalCIDR - Nom du sous-réseau racine global :
admin-external-root-cidr - Serveur d'API global : racine globale
- Taille minimale du sous-réseau :
/26pour chaque zone - Taille recommandée du sous-réseau :
/26pour chaque zone
Segment de réseau de données
Vous déployez et gérez vos services externes qui fonctionnent en dehors de votre organisation, tels que la traduction d'adresse réseau (NAT) de sortie et les équilibreurs de charge externes, dans le segment de réseau de données. Vous pourrez allouer des adresses IP supplémentaires à ce réseau une fois votre organisation provisionnée.
Les adresses IP du segment de réseau de données peuvent se chevaucher entre différentes organisations si ces organisations utilisent des groupes de rattachements d'interconnexion distincts. S'ils partagent un groupe de rattachement, les adresses IP doivent être uniques au sein de la même organisation dans toutes ses zones, et uniques par rapport aux réseaux avec lesquels ils sont appairés. Vous pouvez créer des sous-réseaux de segment de réseau de données supplémentaires une fois l'organisation provisionnée.
Tenez compte des informations suivantes lorsque vous collaborez avec votre IO sur la plage d'adresses IP racine du segment de réseau de données. Notez que le champ OIQ correspondant et le nom du sous-réseau racine global sont des valeurs fixes et ne peuvent pas être modifiés.
- Champ OIQ :
orgDataExternalCIDR - Nom du sous-réseau racine global :
data-external-root-cidr - Serveur d'API global : racine globale
- Taille minimale du sous-réseau :
/26pour chaque zone - Taille recommandée du sous-réseau :
/23pour chaque zone
Étapes suivantes
- Présentation d'Interconnect
- Créer un groupe de rattachements
- Provisionner des adresses IP pour les charges de travail
- Utiliser vos propres adresses IP externes