


Benutzerdefinierten Zieltyp definieren und verwenden
In dieser Kurzanleitung wird gezeigt, wie Sie mit Cloud Deploy einen benutzerdefinierten Zieltyp erstellen und dann in einem benutzerdefinierten Ziel dieses Typs bereitstellen.
Dieser Schnellstart erläutert folgende Schritte:
Definieren Sie einen benutzerdefinierten Zieltyp, in dem Sie das Verhalten des Ziels konfigurieren. Diese Konfiguration verweist auf Container-Images sowie auf Shell-Befehle, die für diese Images ausgeführt werden sollen. Das sind die Aktionen für Render- und Bereitstellungsvorgänge.
Definieren Sie ein Ziel, das auf den benutzerdefinierten Zieltyp verweist.
Definieren Sie Ihre Cloud Deploy-Bereitstellungspipeline.
Diese Pipeline enthält nur eine Phase und verwendet nur ein Ziel. In dieser Phase verweisen Sie auf das konfigurierte Ziel.
Erstellen Sie eine Skaffold-Konfiguration, die für das Release erforderlich ist.
Erstellen Sie einen Release. Dadurch wird automatisch ein Roll-out erstellt, bei dem die benutzerdefinierten Rendering- und Bereitstellungsvorgänge ausgeführt werden.
Im Rahmen dieses Releases und Roll-outs werden sowohl die Rendering- als auch die Bereitstellungsvorgänge ausgeführt, die in der Konfiguration Ihres benutzerdefinierten Zieltyps definiert sind.
Ergebnisse der benutzerdefinierten Vorgänge ansehen Dazu gehören eine gerenderte Konfigurationsdatei, die in Cloud Storage hochgeladen wurde, ein String, der in diese Datei geschrieben wurde, sowie eine Ergebnisdatei, die den Status des Vorgangs enthält.
Hinweis
- Melden Sie sich in Ihrem Google Cloud -Konto an. Wenn Sie mit Google Cloudnoch nicht vertraut sind, erstellen Sie einfach ein Konto, um die Leistungsfähigkeit unserer Produkte in der Praxis sehen und bewerten zu können. Neukunden erhalten außerdem ein Guthaben von 300 $, um Arbeitslasten auszuführen, zu testen und bereitzustellen.
-
In the Google Cloud console, on the project selector page, select or create a Google Cloud project.
Roles required to select or create a project
- Select a project: Selecting a project doesn't require a specific IAM role—you can select any project that you've been granted a role on.
-
Create a project: To create a project, you need the Project Creator role
(
roles/resourcemanager.projectCreator), which contains theresourcemanager.projects.createpermission. Learn how to grant roles.
-
Verify that billing is enabled for your Google Cloud project.
Enable the Cloud Deploy, Cloud Build, GKE, Cloud Run, and Cloud Storage APIs, if any are not already enabled.
Roles required to enable APIs
To enable APIs, you need the
serviceusage.services.enablepermission. If you created the project, then you likely already have this permission through the Owner role (roles/owner). Otherwise, you can get this permission through the Service Usage Admin role (roles/serviceusage.serviceUsageAdmin). Learn how to grant roles.-
Install the Google Cloud CLI.
-
If you're using an external identity provider (IdP), you must first sign in to the gcloud CLI with your federated identity.
-
To initialize the gcloud CLI, run the following command:
gcloud init -
In the Google Cloud console, on the project selector page, select or create a Google Cloud project.
Roles required to select or create a project
- Select a project: Selecting a project doesn't require a specific IAM role—you can select any project that you've been granted a role on.
-
Create a project: To create a project, you need the Project Creator role
(
roles/resourcemanager.projectCreator), which contains theresourcemanager.projects.createpermission. Learn how to grant roles.
-
Verify that billing is enabled for your Google Cloud project.
Enable the Cloud Deploy, Cloud Build, GKE, Cloud Run, and Cloud Storage APIs, if any are not already enabled.
Roles required to enable APIs
To enable APIs, you need the
serviceusage.services.enablepermission. If you created the project, then you likely already have this permission through the Owner role (roles/owner). Otherwise, you can get this permission through the Service Usage Admin role (roles/serviceusage.serviceUsageAdmin). Learn how to grant roles.-
Install the Google Cloud CLI.
-
If you're using an external identity provider (IdP), you must first sign in to the gcloud CLI with your federated identity.
-
To initialize the gcloud CLI, run the following command:
gcloud init - Prüfen Sie, ob das Compute Engine-Standarddienstkonto die erforderlichen Berechtigungen hat.
Das Dienstkonto hat möglicherweise bereits die erforderlichen Berechtigungen. Diese Schritte gelten für Projekte, die automatische Rollenzuweisungen für Standarddienstkonten deaktivieren.
- Fügen Sie zuerst die Rolle
clouddeploy.jobRunnerhinzu:gcloud projects add-iam-policy-binding PROJECT_ID \ --member=serviceAccount:$(gcloud projects describe PROJECT_ID \ --format="value(projectNumber)")-compute@developer.gserviceaccount.com \ --role="roles/clouddeploy.jobRunner" - Fügen Sie die Entwicklerrolle für Ihre spezifische Laufzeit hinzu.
-
Fügen Sie die Rolle
iam.serviceAccountUserhinzu, die die BerechtigungactAszum Bereitstellen in der Laufzeit enthält:gcloud iam service-accounts add-iam-policy-binding $(gcloud projects describe PROJECT_ID \ --format="value(projectNumber)")-compute@developer.gserviceaccount.com \ --member=serviceAccount:$(gcloud projects describe PROJECT_ID \ --format="value(projectNumber)")-compute@developer.gserviceaccount.com \ --role="roles/iam.serviceAccountUser" \ --project=PROJECT_ID
Wenn Sie die Google Cloud CLI bereits installiert haben, prüfen Sie, ob Sie die neueste Version verwenden:
gcloud components update
Lieferpipeline, benutzerdefinierten Zieltyp und Ziel erstellen
Sie können Ihre Lieferpipeline, den benutzerdefinierten Zieltyp und das Ziel in einer Datei oder in separaten Dateien definieren. In dieser Kurzanleitung erstellen Sie eine einzelne Datei mit allen drei.
Öffnen Sie ein Terminalfenster.
Erstellen Sie ein neues Verzeichnis und rufen Sie es auf.
mkdir custom-target-quickstart
cd custom-target-quickstart
Erstellen Sie im Verzeichnis „custom-target-quickstart“ eine neue Datei namens
clouddeploy.yamlmit folgendem Inhalt:apiVersion: deploy.cloud.google.com/v1 kind: DeliveryPipeline metadata: name: custom-targets-pipeline serialPipeline: stages: - targetId: sample-env --- apiVersion: deploy.cloud.google.com/v1 kind: Target metadata: name: sample-env customTarget: customTargetType: basic-custom-target --- apiVersion: deploy.cloud.google.com/v1 kind: CustomTargetType metadata: name: basic-custom-target tasks: render: type: 'container' image: gcr.io/google.com/cloudsdktool/google-cloud-cli@sha256:484e8266c1cfc84b283bc6d4eec1f6b61223115178cce76fb59f77b223f26e8e command: ['/bin/bash'] args: - '-c' - |- echo "Sample manifest rendered content" > manifest.txt gcloud storage cp manifest.txt $CLOUD_DEPLOY_OUTPUT_GCS_PATH/manifest.txt echo {\"resultStatus\": \"SUCCEEDED\", \"manifestFile\": \"$CLOUD_DEPLOY_OUTPUT_GCS_PATH/manifest.txt\"} > results.json gcloud storage cp results.json $CLOUD_DEPLOY_OUTPUT_GCS_PATH/results.json deploy: type: 'container' image: gcr.io/google.com/cloudsdktool/google-cloud-cli@sha256:484e8266c1cfc84b283bc6d4eec1f6b61223115178cce76fb59f77b223f26e8e command: ['/bin/bash'] args: - '-c' - |- echo {\"resultStatus\": \"SUCCEEDED\"} > results.json gcloud storage cp results.json $CLOUD_DEPLOY_OUTPUT_GCS_PATH/results.jsonDie Definition des benutzerdefinierten Zieltyps enthält den
tasks-Abschnitt, in dem ein Rendering- und ein Bereitstellungsvorgang definiert werden. Jede dieser Aufgaben verweist auf ein auszuführendes Container-Image und auf Befehle, die in diesem Container ausgeführt werden sollen.Registrieren Sie Ihre Pipeline und Ziele beim Cloud Deploy-Dienst:
gcloud deploy apply --file=clouddeploy.yaml --region=us-central1 --project=PROJECT_ID
Sie haben jetzt eine Bereitstellungspipeline mit einem Ziel. Dies ist Ihr Ziel mit dem benutzerdefinierten Zieltyp. Mit dieser Pipeline wird keine Anwendung in einer Laufzeitumgebung bereitgestellt.
Bestätigen Sie Pipeline und Ziele:
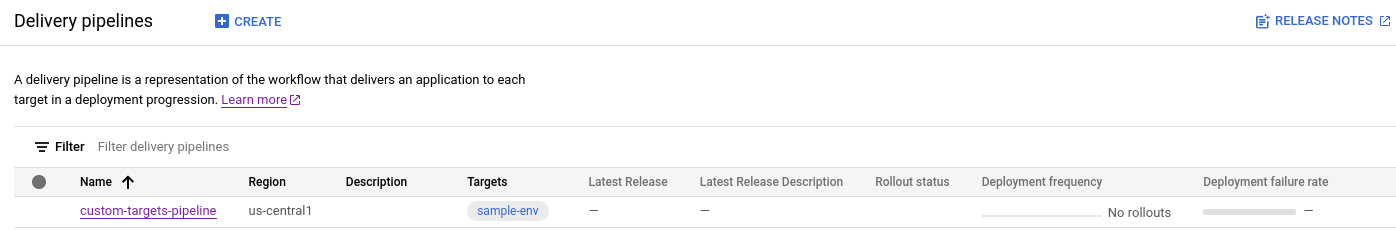
Rufen Sie in der Google Cloud -Konsole die Seite Lieferpipelines von Cloud Deploy auf, um eine Liste der verfügbaren Lieferpipelines aufzurufen.
Zur Seite der Lieferpipelines
Die soeben erstellte Bereitstellungspipeline wird angezeigt und ein Ziel wird in der Spalte Ziele aufgeführt.
Skaffold-Konfigurationsdatei erstellen
Für das Release in dieser Kurzanleitung ist eine Skaffold-Konfigurationsdatei erforderlich, die jedoch keine sinnvolle Konfiguration erfordert.
Erstellen Sie eine Datei mit dem Namen
skaffold.yamlund mit folgendem Inhalt:apiVersion: skaffold/v4beta7 kind: Config
Release erstellen
Ein Release ist die zentrale Cloud Deploy-Ressource, die die bereitzustellenden Änderungen darstellt. Die Bereitstellungspipeline definiert den Lebenszyklus dieser Version. Weitere Informationen zu diesem Lebenszyklus finden Sie unter Cloud Deploy-Dienstarchitektur.
Führen Sie den folgenden Befehl im Verzeichnis custom-target-quickstart aus, um eine release-Ressource zu erstellen, die die bereitzustellende benutzerdefinierte Aktion darstellt:
gcloud deploy releases create test-release-001 \
  --project=PROJECT_ID \
  --region=us-central1 \
  --delivery-pipeline=custom-targets-pipeline
Wie bei allen Releases (sofern sie nicht --disable-initial-rollout enthalten) erstellt Cloud Deploy automatisch auch eine Rollout-Ressource. Alle Phasen dieser Bereitstellung werden ausgeführt, einschließlich Rendern und Bereitstellen.
Ergebnisse in der Google Cloud Console ansehen
Nach einigen Minuten ist die Bereitstellung abgeschlossen. Da die beiden benutzerdefinierten Aktionen in diesem Fall Befehle sind, mit denen Strings in eine Datei geschrieben und die Datei in Cloud Storage hochgeladen wird, wird nichts in einer Ziel-Laufzeitumgebung bereitgestellt.
Sie können sich die Datei und die darin enthaltenen Strings jedoch ansehen:
Rufen Sie in der Google Cloud Console die Seite Bereitstellungspipelines von Cloud Deploy auf, um Ihre Bereitstellungspipeline (
custom-targets-pipeline) aufzurufen.Zur Seite der Lieferpipelines
Klicken Sie auf den Namen Ihrer Bereitstellungspipeline (
custom-targets-pipeline).Die Pipelinevisualisierung zeigt den Bereitstellungsstatus der App an. Da es nur eine Phase in der Pipeline gibt, wird in der Visualisierung nur ein Knoten angezeigt.
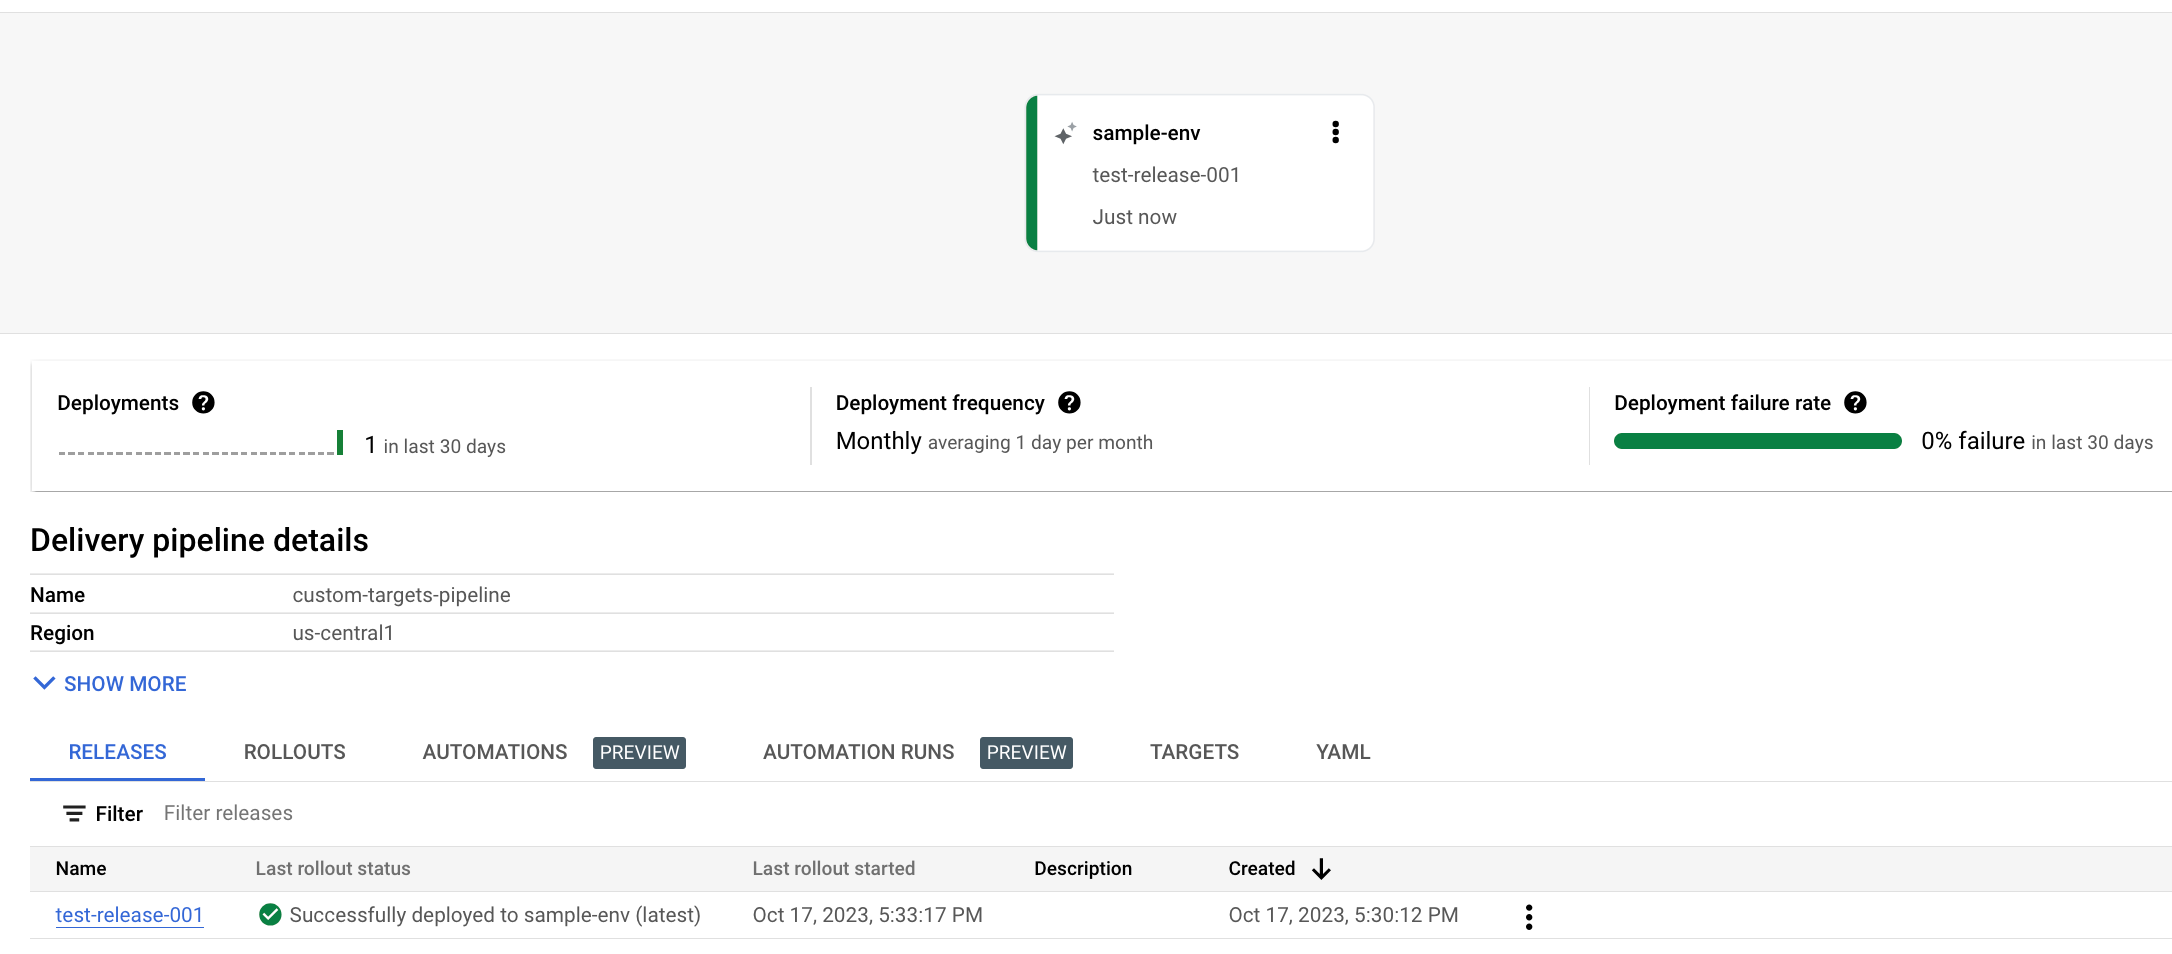
Ihre Version wird auf dem Tab Releases unter Details zur Lieferpipeline aufgeführt.
Klicken Sie auf den Namen des Releases.
Die Seite Releasedetails wird angezeigt.
Klicken Sie auf den Tab Artefakte.
Klicken Sie unter Zielartefakte auf den Link ARTEFAKTE ANSEHEN.
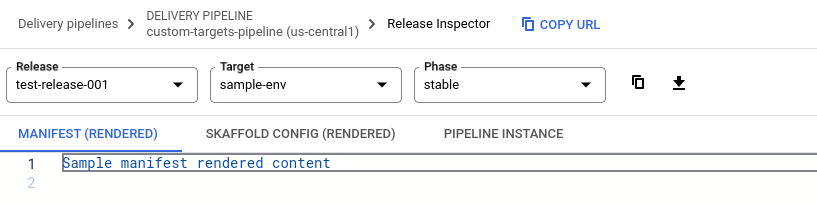
Die gerenderte Manifestdatei wird angezeigt. In diesem Fall ist die Datei die Ausgabe der benutzerdefinierten Render-Aktion, die Sie in der Konfiguration Ihres benutzerdefinierten Zieltyps definiert haben. Sie enthält den String „Sample manifest rendered content“.
Suchen Sie nach den Cloud Storage-Buckets, die durch diese Version erstellt wurden.
Die Cloud Storage-Browserseite öffnen
Die Seite Buckets wird angezeigt. Sie enthält zwei Buckets, die für diese Version erstellt wurden. Ein Bucket enthält die Konfigurationsdatei für die Lieferpipeline und die gerenderte
skaffold.yaml. Die andere enthält die Ausgabedatei, die durch unsere benutzerdefinierte Aktion erstellt wird.Klicken Sie auf den Bucket, dessen Name mit
us-central1.deploy-artifactsbeginnt.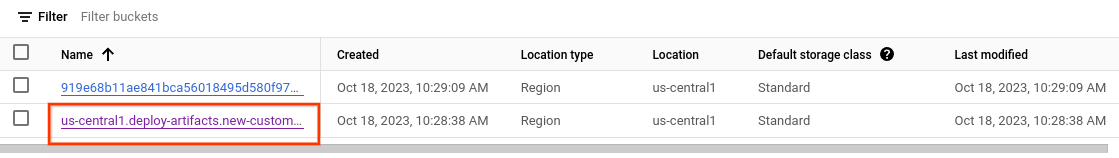
Klicken Sie auf den Ordner, dessen Name mit
custom-targets-pipeline-beginnt, und dann auf den Ordnertest-release-001.Klicken Sie auf den Ordner, dessen Name mit dem Namen des Roll-outs übereinstimmt, also
test-release-001-to-sample-env-0001.Klicken Sie auf den angezeigten Ordner, der eine UUID ist, und dann auf den Ordner
custom-output.Klicken Sie auf
results.jsonund dann auf die verlinkte URL im Feld Authentifizierte URL.Diese Datei enthält den String, den Sie in der Definition Ihres benutzerdefinierten Zieltyps als Ausgabe der
custom-deploy-Aktion konfiguriert haben: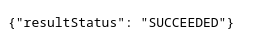
Bereinigen
Mit den folgenden Schritten vermeiden Sie, dass Ihrem Google Cloud -Konto die auf dieser Seite verwendeten Ressourcen in Rechnung gestellt werden:
Löschen Sie die Bereitstellungspipeline, das Ziel, das Release und den Roll-out:
gcloud deploy delete --file=clouddeploy.yaml --force --region=us-central1 --project=PROJECT_IDLöschen Sie beide Cloud Storage-Buckets, die von Cloud Deploy erstellt wurden.
Die Cloud Storage-Browserseite öffnen
Das war alles. Sie haben diesen Schnellstart abgeschlossen!