


O Database Migration Service pode se conectar ao endereço IP público ou privado da instância de destino. Nesta página, apresentamos uma visão geral de cada método de conectividade de banco de dados de destino disponível, bem como uma seção de recomendação para ajudar você a escolher a solução certa para sua migração:
A comparação de métodos fornece uma tabela de comparação para os métodos de conectividade de destino disponíveis.
Conectividade de IP público descreve a conectividade de destino pela Internet pública.
Conexão por IP particular explica como o Database Migration Service usa o Private Service Connect para se conectar ao IP particular da instância de destino.
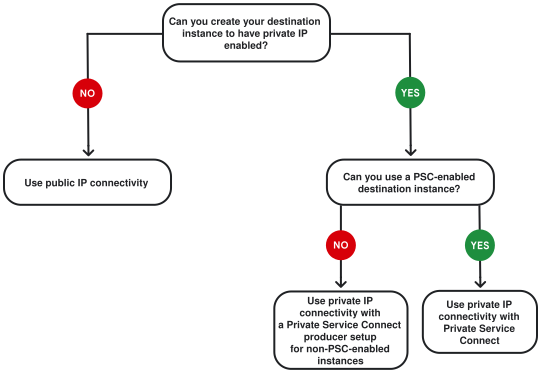
Depois de se familiarizar com os diferentes métodos de conectividade e os requisitos deles, use o diagrama de árvore de decisão para escolher a solução certa para seu cenário.
Comparação de métodos
Cada método de conectividade de destino tem benefícios e requisitos diferentes. Use a tabela a seguir para fazer uma comparação rápida e, em seguida, saiba mais detalhes nas seções dedicadas a cada método.
| Método de rede | Vantagens | Desvantagens |
|---|---|---|
| IP público |
|
|
| IP particular |
|
|
Conectividade de IP público
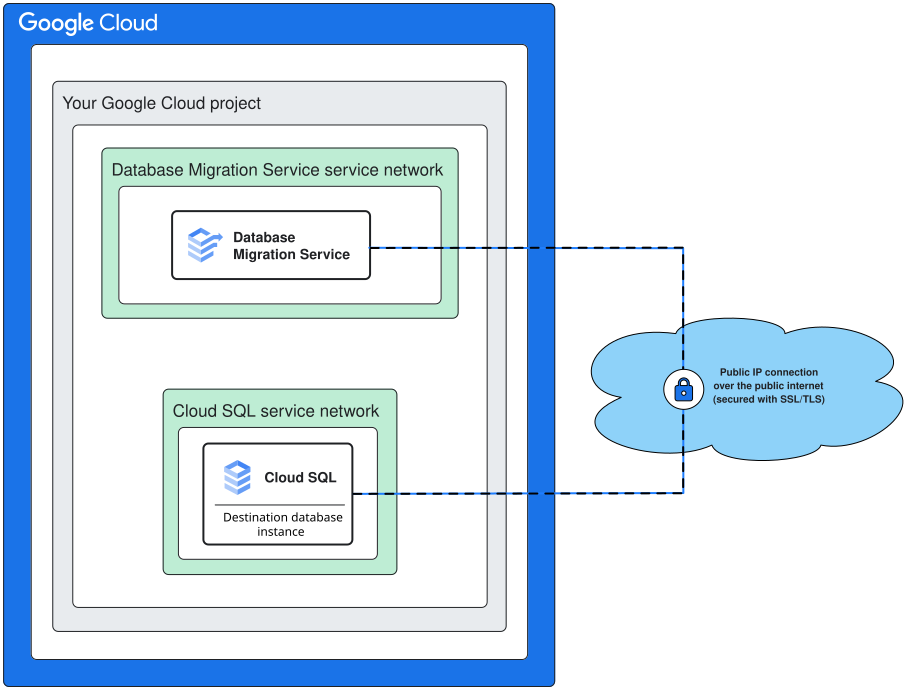
Quando você usa o método de conexão por IP público, o Database Migration Service tenta estabelecer uma conexão com o endereço IP público da instância de destino do Cloud SQL. Essa conexão é criptografada e protegida pelo Database Migration Service.
Requisitos para conectividade de IP público
Para usar esse método de conectividade, é necessário garantir que a instância de destino do Cloud SQL tenha um endereço IP público ativado. Para mais informações, consulte Configurar IP público na documentação do Cloud SQL para PostgreSQL.
Configurar a conectividade da lista de permissões de IP
A configuração da conectividade de IP público é abordada em Configurar a conectividade de IP público.
Conectividade de IP particular
O Database Migration Service usa o Private Service Connect para se conectar à instância de destino do Cloud SQL usando um endereço IP particular. Com o Private Service Connect, é possível expor o banco de dados de destino a conexões seguras de entrada e controlar quem pode acessar o banco de dados. Essa conexão é criptografada pelo Database Migration Service.
A configuração da arquitetura de rede para o Private Service Connect varia dependendo se você usa uma instância de destino do Cloud SQL com ou sem PSC.
Para instâncias do Cloud SQL ativadas para PSC
A maneira mais fácil de usar a conectividade de IP privado para instâncias de destino do Cloud SQL é criar uma instância do Cloud SQL ativada para PSC.
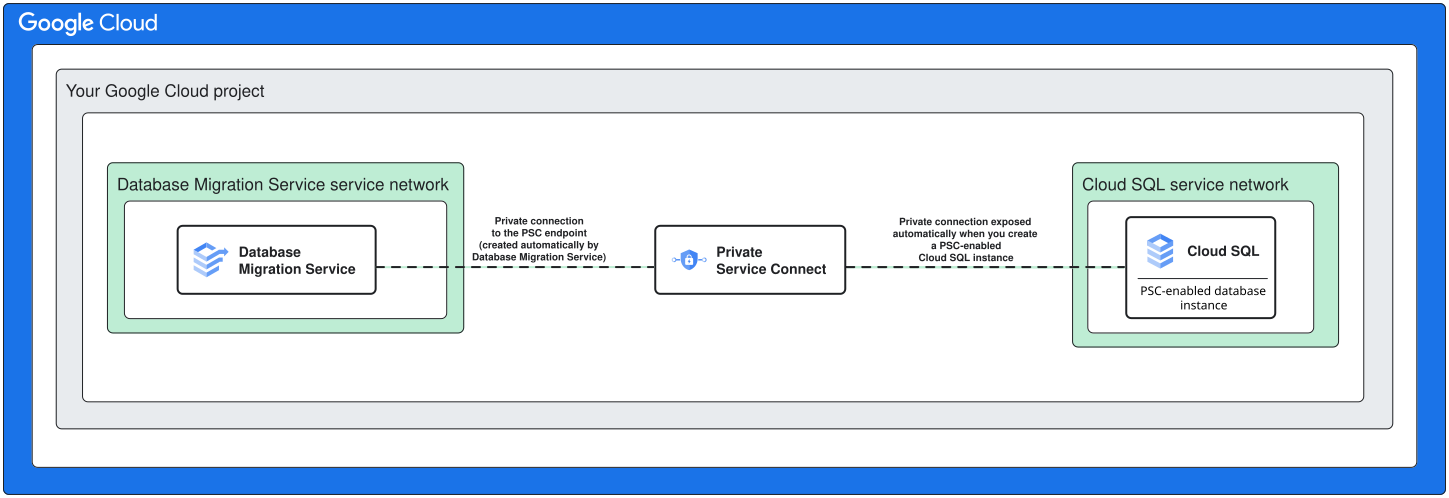
Requisitos para instâncias com PSC ativado
Para usar instâncias do Cloud SQL ativadas para PSC, é necessário criar a instância de destino com o PSC ativado. Considere as seguintes limitações:
-
Limitações de funcionalidade
As instâncias do Cloud SQL ativadas para PSC têm algumas limitações de funcionalidade. Verifique se essas configurações atendem aos seus requisitos. Consulte as limitações do Private Service Connect na documentação do Cloud SQL.
Limitações de criação
Só é possível criar instâncias do Cloud SQL ativadas para PSC com
gcloudou a API Cloud SQL.
Configurar a conectividade particular para instâncias com PSC ativado
A configuração da conectividade por IP particular é abordada em Configurar a conectividade por IP particular para instâncias com PSC.
Para instâncias sem PSC ativado
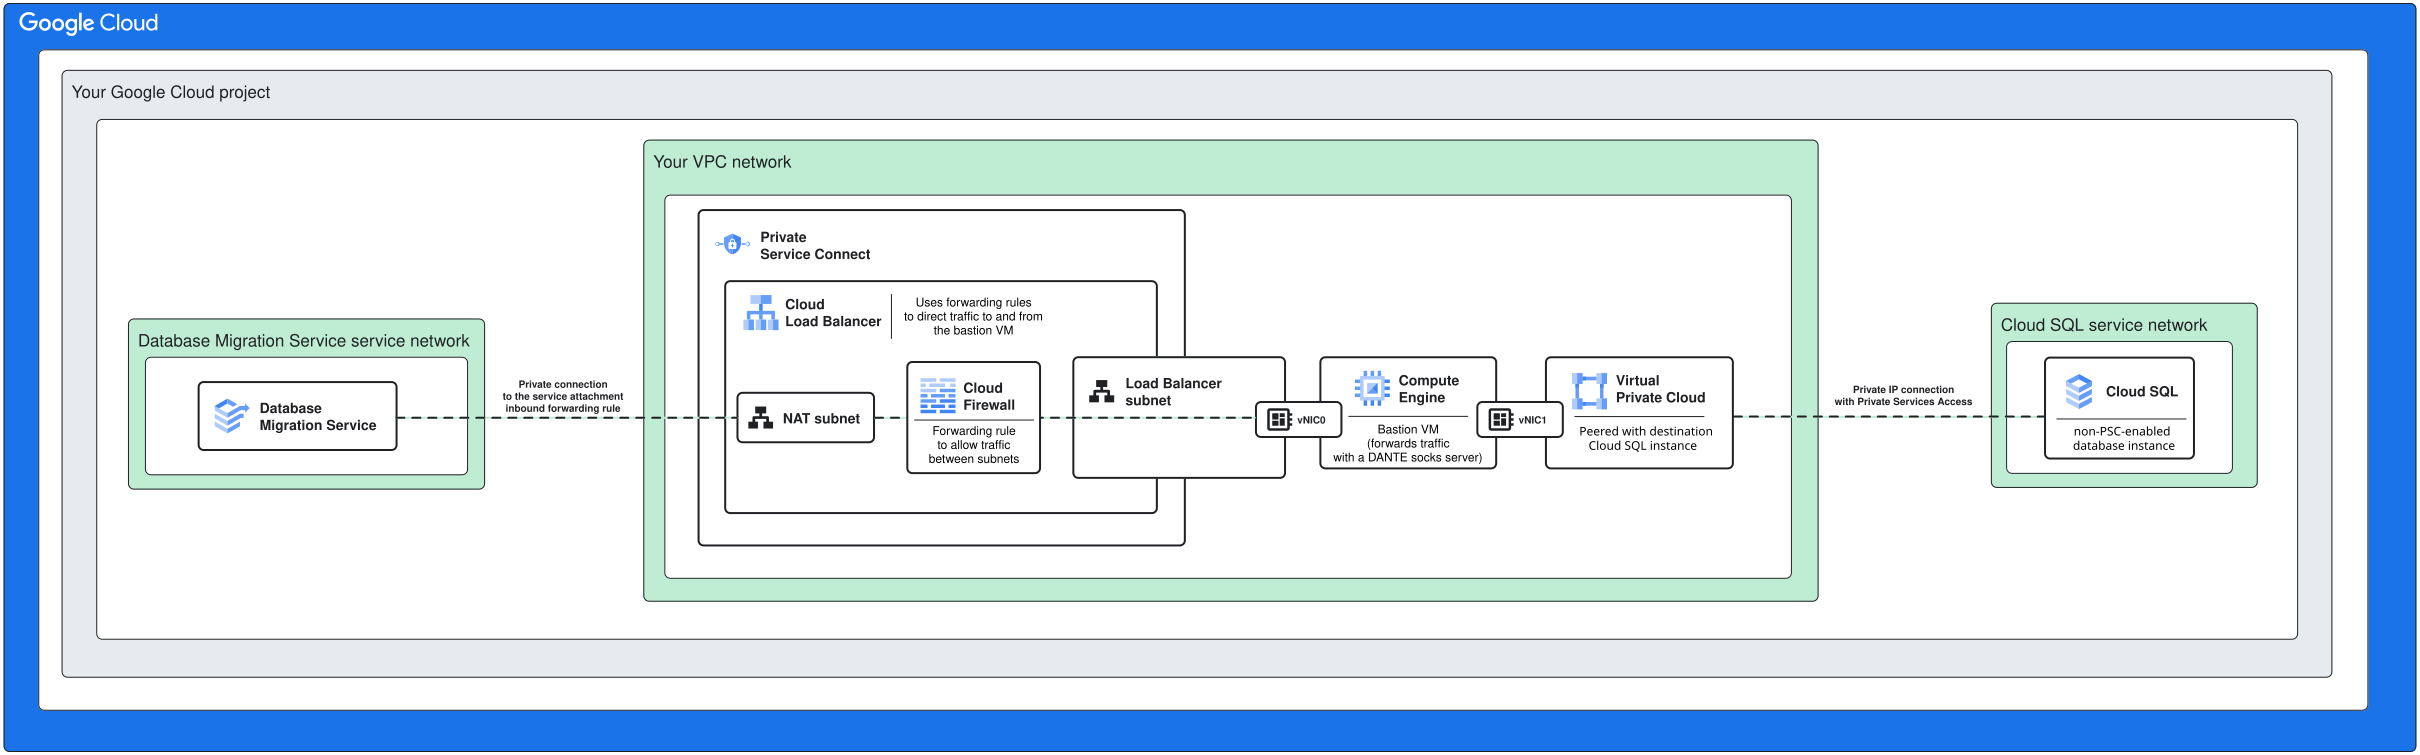
É possível usar a conectividade por IP particular mesmo que não seja possível usar uma instância do Cloud SQL com PSC como banco de dados de destino. A configuração é mais complexa, porque requer uma máquina virtual (VM) de Bastion adicional na sua rede para encaminhar o tráfego entre o Database Migration Service e o IP privado do destino.
Requisitos para instâncias sem PSC
A conectividade de IP particular para instâncias do Cloud SQL sem PSC requer o seguinte:
Você precisa ter uma rede de nuvem privada virtual com o acesso a serviços particulares ativado.
Essa é a rede que você vai parear com a instância de destino do Cloud SQL.
O Cloud SQL de destino precisa ter o IP privado ativado.
Além disso, você precisa ser capaz de criar os seguintes componentes de rede no projeto:
Um anexo de serviço: um recurso de rede que expõe o IP privado de destino do Cloud SQL a outros serviços em uma rede VPC do Google Cloud . O projeto do Google Cloud em que você cria o anexo de serviço é o produtor de serviços. O consumidor de serviço é o Database Migration Service.
Regras de encaminhamento do PSC: uma regra que encaminha o tráfego de entrada do anexo de serviço para a VM de bastião dedicada.
Uma VM de bastião: uma VM do Compute Engine com duas placas de rede (NICs). Uma é anexada à rede dedicada de anexo de serviço, e a outra, à rede em que o Cloud SQL para PostgreSQL está em peering. A VM de bastião executa um servidor Dante SOCKS para encaminhar as conexões.
Configurar a conectividade particular para instâncias sem PSC
A configuração da conectividade por IP particular é abordada em Configurar a conectividade por IP particular para instâncias não ativadas para PSC.
Árvore de decisão de conectividade de rede de destino
Quando você estiver familiarizado com todos os métodos de conectividade de destino compatíveis e os requisitos deles, siga as perguntas no diagrama para escolher o método de conectividade certo para seu cenário.
A seguir
Aprenda mais sobre a conectividade do banco de dados de origem. Consulte Métodos de rede para conectividade do banco de dados de origem.
Para um tutorial completo de migração, consulte o guia de migração do Oracle para o Cloud SQL para PostgreSQL.