


O Google Cloud Armor ajuda a proteger suas implantações do Google Cloud contra ameaças como ataques distribuídos de negação de serviço (DDoS) e ataques a aplicativos como scripting em vários locais (XSS) e injeção de SQL (SQLi). Este documento oferece uma visão geral de alto nível das proteções integradas ao Cloud Armor, bem como das opções que podem ser configuradas manualmente para ajudar a proteger seus serviços. Para usar alguns dos recursos discutidos neste documento, é necessário usar balanceadores de carga de aplicativo externos globais ou balanceadores de carga de aplicativo clássicos.
Políticas de segurança
As políticas de segurança do Cloud Armor são coleções de regras do Cloud Armor aplicadas a solicitações destinadas a um recurso protegido na ordem configurada pela política.
Use as políticas de segurança do Cloud Armor para proteger seus aplicativos e serviços contra DDoS e outros ataques baseados na Web. Embora as políticas de segurança sejam usadas com frequência para proteger aplicativos executados por trás de um balanceador de carga, elas também protegem outros recursos que não estão sendo executados por trás de um balanceador de carga, como instâncias de VM com endereços IP externo. Essa proteção se aplica se os recursos forem implantados no Google Cloud, em uma implantação híbrida ou em uma arquitetura multicloud. É necessário configurar manualmente as políticas de segurança usando condições e ações de correspondência. O Cloud Armor também oferece políticas de segurança pré-configuradas para vários casos de uso. Para mais informações, consulte a visão geral da política de segurança do Cloud Armor.Linguagem de regras
Use o Cloud Armor para criar regras com a linguagem de regras personalizadas e criar condições complexas e definir a ação a ser tomada contra solicitações correspondentes. Uma regra entra em vigor quando é a de maior prioridade que corresponde aos atributos de uma solicitação recebida. Para mais informações, consulte a referência de linguagem de regras personalizadas do Cloud Armor.
Regras de WAF pré-configuradas
As regras WAF pré-configuradas do Cloud Armor são regras complexas do firewall de aplicativos da Web (WAF) que incluem dezenas de assinaturas compiladas de padrões do setor de código aberto. Cada assinatura identifica um padrão de ataque específico no conjunto de regras.
O Cloud Armor fornece essas regras como estão, para que você possa avaliar muitas assinaturas de tráfego distintas consultando regras nomeadas. Essa abordagem elimina a necessidade de definir manualmente cada assinatura.
As regras pré-configuradas do Cloud Armor adicionam uma camada de proteção aos seus aplicativos e serviços da Web contra ataques comuns da Internet e ajudam a reduzir os 10 principais riscos do OWASP (em inglês). As regras pré-configuradas são baseadas no conjunto de regras principais (CRS) do OWASP ModSecurity, e o Cloud Armor é compatível com as versões 4.22, 3.3 e 3.0 do CRS. Recomendamos que você não use uma versão anterior à 4.22.
É possível ajustar essas regras pré-configuradas para desativar assinaturas com ruído ou desnecessárias. Para mais informações, consulte Ajustar regras de WAF do Cloud Armor.
Google Cloud Armor Enterprise
O Cloud Armor Enterprise é o serviço de proteção de aplicativos gerenciados que ajuda a proteger seus aplicativos e serviços da Web contra ataques distribuídos de negação de serviço (DDoS) e outras ameaças da Internet. O Cloud Armor Enterprise oferece proteção sempre ativa contra ataques DDoS volumétricos e baseados em protocolo de rede nas Camadas 3 e 4 (L3 e L4) para seu balanceador de carga. Ele também oferece acesso à proteção contra ataques DDoS da camada de aplicativo da camada 7 (L7), como sobrecargas de HTTP, por meio de políticas de segurança configuradas pelo usuário.
O Cloud Armor oferece automaticamente proteção contra DDoS para balanceadores de carga de aplicativo externos globais, balanceadores de carga de aplicativo clássicos e balanceadores de carga de rede de proxy externo, independentemente do nível. O Cloud Armor é compatível com HTTP, HTTPS, HTTP/2 e QUIC. Além disso, os assinantes do Cloud Armor Enterprise podem acessar a telemetria de visibilidade de ataques DDoS.
Para mais informações, consulte a visão geral do Cloud Armor Enterprise.
Google Threat Intelligence
O Google Threat Intelligence do Cloud Armor ajuda a proteger seu tráfego permitindo ou bloqueando o tráfego para seus balanceadores de carga de aplicativo globais externos e balanceadores de carga de aplicativo clássicos com base em dados de inteligência contra ameaças. Você configura regras de política de segurança para corresponder ao tráfego em feeds atualizados continuamente, como nós de saída do Tor ou provedores de VPN, usando a expressão de correspondência evaluateThreatIntelligence(). Para mais informações, consulte Aplicar o Google Threat Intelligence.
Proteção adaptativa do Google Cloud Armor
A Proteção adaptativa adiciona uma camada de proteção aos seus aplicativos e serviços contra ataques de DDoS L7 analisando padrões de tráfego para seus serviços de back-end e respondendo a mudanças repentinas nesses padrões. Ele detecta e alerta você sobre ataques suspeitos, além de sugerir ou aplicar regras automaticamente para reduzir os riscos. É possível ajustar essas regras para atender às suas necessidades. Ative a Proteção Adaptativa para cada política de segurança. Você precisa ter uma assinatura ativa do Cloud Armor Enterprise para usar esse recurso.
Para mais informações, consulte a visão geral da Proteção Adaptativa.
Proteção avançada contra DDoS na rede
A proteção avançada contra DDoS de rede oferece proteções adicionais para assinantes do Cloud Armor Enterprise que usam balanceadores de carga de rede, encaminhamento de protocolo ou VMs com endereços IP públicos. A proteção avançada contra DDoS de rede oferece monitoramento e alertas de ataque sempre ativados, mitigações de ataque direcionadas e telemetria de mitigação. Para mais informações, consulte Configurar proteção avançada contra DDoS de rede.
Como o Cloud Armor funciona
O Cloud Armor oferece proteção sempre ativa contra ataques DDoS volumétricos de L3 e L4 e baseados em protocolo de rede, com mitigação inline automática em tempo real e sem impacto na latência. Essa proteção é para aplicativos ou serviços por trás de balanceadores de carga. O Cloud Armor é capaz de detectar e mitigar ataques de rede para permitir apenas solicitações bem-sucedidas por meio dos proxies de balanceamento de carga.
O Cloud Armor pode ajudar a proteger contra ameaças da camada L7 (aplicativo), incluindo DDoS L7, como sobrecargas de HTTP, mas essa proteção exige uma política de segurança configurada pelo usuário com regras proativas. As políticas de segurança aplicam políticas de filtragem L7 personalizadas, incluindo regras WAF pré-configuradas que reduzem os 10 principais riscos de vulnerabilidade de aplicativos da Web OWASP. É possível anexar políticas de segurança aos serviços de back-end dos seguintes balanceadores de carga:
- Todos os balanceadores de carga de aplicativo externos, incluindo os clássicos
- Balanceador de carga de aplicativo interno regional
- Balanceador de carga de rede de proxy externo global (TCP/SSL)
- Balanceador de carga de rede de proxy clássico (TCP/SSL)
- Balanceador de carga de rede de passagem externa regional (TCP/UDP)
Com as políticas de segurança do Cloud Armor, é possível permitir ou negar o acesso à implantação na borda do Google Cloud , perto da origem do tráfego. Isso evita que o tráfego indesejado consuma recursos ou entre nas redes da nuvem privada virtual (VPC).
O diagrama a seguir ilustra o local dos balanceadores de carga de aplicativo externos globais, do balanceador de carga clássico do aplicativo, da rede do Google e dos data centers do Google.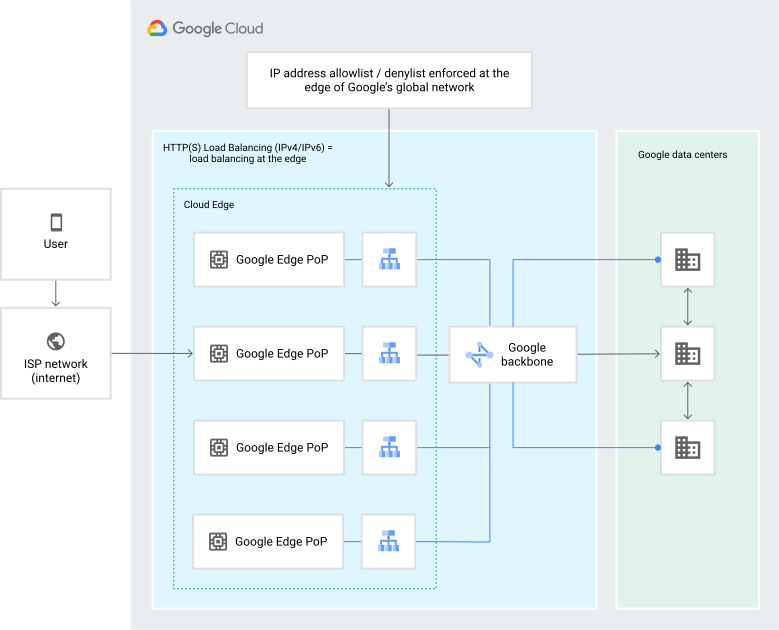
É possível usar alguns ou todos esses recursos para proteger seu aplicativo. Use políticas de segurança para corresponder a condições conhecidas, crie regras de WAF para ajudar a proteger contra ataques comuns, como os do OWASP conjunto de regras principais 4.22, e use as proteções integradas contra DDoS do Google Cloud Armor Enterprise.
A seguir
- Análise de casos de uso comuns do Cloud Armor
- Saiba mais sobre o Cloud Armor Enterprise
- Saiba mais sobre a Proteção Adaptativa