


Google Cloud Armor 可協助保護部署作業免受威脅,例如分散式阻斷服務 (DDoS) 攻擊,以及跨網站指令碼攻擊 (XSS) 和 SQL 注入 (SQLi) 等應用程式攻擊。 Google Cloud 本文提供 Cloud Armor 內建防護措施的概要總覽,以及可手動設定的選項,協助保護您的服務。 如要使用本文討論的部分功能,您必須使用全域外部應用程式負載平衡器或傳統版應用程式負載平衡器。
安全性政策
Cloud Armor 安全性政策是 Cloud Armor 規則的集合,會按照政策設定的順序,套用至傳送給受保護資源的要求。
使用 Cloud Armor 安全性政策保護應用程式和服務,杜絕 DDoS 及其他網路攻擊的侵擾。雖然安全性政策通常用於保護負載平衡器後方執行的應用程式,但也能保護其他未在負載平衡器後方執行的資源,例如具有外部 IP 位址的 VM 執行個體。無論資源是部署在 Google Cloud、混合式部署環境或多雲端架構中,這項防護措施都適用。 您必須使用相符條件和動作手動設定安全性政策。Cloud Armor 也提供預先設定的安全政策,適用於各種用途。詳情請參閱「Cloud Armor 安全性政策總覽」。規則語言
您可以使用 Cloud Armor 透過自訂規則語言建立規則,製作複雜的條件,並定義對相符要求採取的動作。當優先順序最高的規則符合傳入要求的屬性時,該規則就會生效。詳情請參閱 Cloud Armor 自訂規則語言參考資料。
預先設定的網路應用程式防火牆規則
Cloud Armor 預先設定的 WAF 規則是複雜的網頁應用程式防火牆 (WAF) 規則,包含依開放原始碼業界標準編譯的數十個簽名。每個簽章都會識別規則集中的特定攻擊模式。
Cloud Armor 會原封不動地提供這些規則,因此您可以參考具名規則,評估許多不同的流量簽章。這種做法可免除手動定義每個簽章的需求。
Cloud Armor 預先設定的規則可為網頁應用程式和服務提供多一層防護,抵禦常見的網際網路攻擊,並協助降低 OWASP 前 10 大風險。預先設定的規則以 OWASP ModSecurity 核心規則集 (CRS) 為基礎,Cloud Armor 支援 CRS 4.22、3.3 和 3.0 版。建議您不要使用低於 4.22 的版本
您可以調整這些預先設定的規則,停用雜訊或不必要的簽章。詳情請參閱「調整 Cloud Armor WAF 規則」。
Google Cloud Armor Enterprise
Cloud Armor Enterprise 是代管的應用程式防護服務,可保護網頁應用程式和服務,防範分散式阻斷服務 (DDoS) 攻擊與其他網際網路威脅。Cloud Armor Enterprise 提供全天候防護,可保護負載平衡器免受第 3 層和第 4 層 (L3 和 L4) 巨流量和網路通訊協定 DDoS 攻擊。此外,Cloud Armor 也提供第 7 層 (L7) 應用程式層分散式阻斷服務攻擊防護,例如透過使用者設定的安全政策防範 HTTP 洪水攻擊。
無論層級為何,Cloud Armor 都會自動為全域外部應用程式負載平衡器、傳統版應用程式負載平衡器和外部 Proxy 網路負載平衡器提供 DDoS 防護。Cloud Armor 支援 HTTP、HTTPS、HTTP/2 和 QUIC。此外,Cloud Armor Enterprise 訂閱者可以存取 DDoS 攻擊可視性遙測資料。
詳情請參閱「Cloud Armor Enterprise 總覽」。
Google Threat Intelligence
Cloud Armor Google Threat Intelligence 可根據威脅情報資料,允許或封鎖傳送至全域外部應用程式負載平衡器和傳統版應用程式負載平衡器的流量,協助保護流量安全。您可以使用 evaluateThreatIntelligence() match
運算式,設定安全性政策規則,根據持續更新的動態饋給 (例如 Tor 出口節點或 VPN 供應商) 比對流量。詳情請參閱「套用 Google Threat Intelligence」。
Google Cloud Armor Adaptive Protection
Adaptive Protection 會分析後端服務的流量模式,並因應這些流量模式的突然變化,為應用程式和服務新增一層防護,抵禦第 7 層 DDoS 攻擊。偵測並提醒您疑似攻擊,以及建議或自動套用規則來減輕影響。您可以根據需求調整這些規則。針對個別安全性政策啟用 Adaptive Protection。如要使用這項功能,您必須訂閱 Cloud Armor Enterprise 方案。
詳情請參閱「適應性保護總覽」。
進階的網路分散式阻斷服務防護功能
進階網路 DDoS 防護功能可為 Cloud Armor Enterprise 訂閱者提供額外防護,適用於使用網路負載平衡器、通訊協定轉送或採用公開 IP 位址的 VM。進階網路 DDoS 防護功能提供全天候攻擊監控和快訊、針對性攻擊緩解措施,以及緩解遙測資料。詳情請參閱「設定進階網路 DDoS 防護功能」。
Cloud Armor 的運作方式
Cloud Armor 提供全天候防護,可抵禦 L3 和 L4 巨流量及網路通訊協定型 DDoS 攻擊,並即時自動進行內嵌式緩解,不會影響延遲。這項防護措施適用於負載平衡器後方的應用程式或服務。Cloud Armor 可偵測及緩解網路攻擊,只允許格式正確的要求通過負載平衡 Proxy。
Cloud Armor 可協助防範 L7 (應用程式層) 威脅,包括 HTTP 洪水等 L7 DDoS 攻擊,但這項防護機制需要使用者設定安全性政策,並採用主動式規則。安全性政策會強制執行自訂 L7 過濾政策,包括預先設定的 WAF 規則,可防範 OWASP 前 10 大網頁應用程式安全漏洞風險。您可以將安全性政策附加至下列負載平衡器的後端服務:
- 所有外部應用程式負載平衡器,包括傳統版應用程式負載平衡器
- 區域性內部應用程式負載平衡器
- 全域外部 Proxy 網路負載平衡器 (TCP/SSL)
- 傳統版 Proxy 網路負載平衡器 (TCP/SSL)
- 區域外部直通網路負載平衡器 (TCP/UDP)
您可以透過 Cloud Armor 安全性政策,在 Google Cloud 邊緣允許或拒絕存取部署項目,盡可能靠近流量來源。防止不必要的流量耗用資源或進入虛擬私有雲 (VPC) 網路。
下圖顯示全域外部應用程式負載平衡器、傳統版應用程式負載平衡器、Google 網路和 Google 資料中心的所在位置。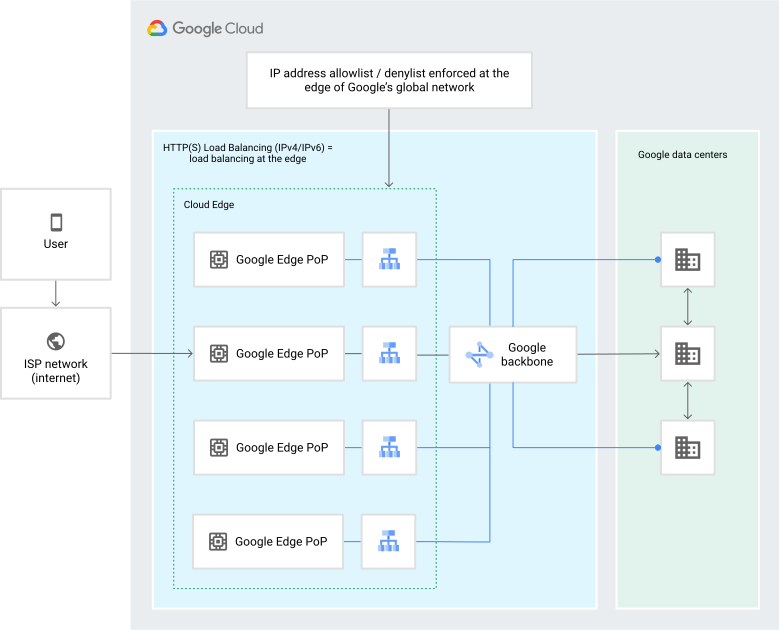
您可以運用部分或所有這些功能,協助保護應用程式。使用安全性政策比對已知條件、建立 WAF 規則,防範常見攻擊 (例如 OWASP 核心規則集 4.22 中的攻擊),並使用 Google Cloud Armor Enterprise 內建的 DDoS 防護功能。