


Mit Google Cloud Armor können Sie Ihre Google Cloud -Bereitstellungen vor Bedrohungen wie DDoS-Angriffen (Distributed Denial of Service) und Anwendungsangriffen wie Cross-Site-Scripting (XSS) und SQL-Injection (SQLi) schützen. Dieses Dokument bietet einen allgemeinen Überblick über die in Cloud Armor integrierten Schutzmaßnahmen sowie über die Optionen, die Sie manuell konfigurieren können, um Ihre Dienste zu schützen. Wenn Sie einige der in diesem Dokument beschriebenen Funktionen verwenden möchten, müssen Sie globale externe Application Load Balancer oder klassische Application Load Balancer verwenden.
Sicherheitsrichtlinien
Cloud Armor-Sicherheitsrichtlinien sind Sammlungen von Cloud Armor-Regeln, die in der durch die Richtlinie konfigurierten Reihenfolge auf Anfragen angewendet werden, die für eine geschützte Ressource bestimmt sind.
Mit Cloud Armor-Sicherheitsrichtlinien können Sie Ihre Anwendungen und Dienste vor DDoS-Angriffen und anderen webbasierten Angriffen schützen. Sicherheitsrichtlinien werden häufig verwendet, um Anwendungen zu schützen, die hinter einem Load Balancer ausgeführt werden. Sie schützen aber auch andere Ressourcen, die nicht hinter einem Load Balancer ausgeführt werden, z. B. VM-Instanzen mit externen IP-Adressen. Dieser Schutz gilt unabhängig davon, ob die Ressourcen auf Google Cloud, in einer Hybridbereitstellung oder in einer Multi-Cloud-Architektur bereitgestellt werden. Sie müssen Sicherheitsrichtlinien manuell konfigurieren, indem Sie Übereinstimmungsbedingungen und Aktionen verwenden. Cloud Armor bietet außerdem vorkonfigurierte Sicherheitsrichtlinien für eine Vielzahl von Anwendungsfällen. Weitere Informationen finden Sie unter Cloud Armor-Sicherheitsrichtlinien – Übersicht.Sprache der Regeln
Mit Cloud Armor können Sie Regeln mit der Sprache für benutzerdefinierte Regeln erstellen, um komplexe Bedingungen zu formulieren und die Aktion zu definieren, die für übereinstimmende Anfragen ausgeführt werden soll. Eine Regel tritt in Kraft, wenn sie die Regel mit der höchsten Priorität ist, die mit den Attributen einer eingehenden Anfrage übereinstimmt. Weitere Informationen finden Sie in der Referenz zur Sprache der benutzerdefinierten Regeln für Cloud Armor.
Vorkonfigurierte WAF-Regeln
Vorkonfigurierte WAF-Regeln für Cloud Armor sind komplexe Web Application Firewall (WAF)-Regeln mit Dutzenden von Signaturen, die aus Open-Source-Branchenstandards kompiliert wurden. Jede Signatur identifiziert ein bestimmtes Angriffsmuster im Regelsatz.
Cloud Armor stellt diese Regeln wie besehen zur Verfügung, sodass Sie viele unterschiedliche Traffic-Signaturen auswerten können, indem Sie sich auf benannte Regeln beziehen. Bei diesem Ansatz muss nicht jede Signatur manuell definiert werden.
Vorkonfigurierte Regeln von Cloud Armor bieten eine zusätzliche Schutzebene für Ihre Webanwendungen und ‑dienste vor gängigen Internetangriffen und mindern die OWASP-Top-10-Risiken. Die vorkonfigurierten Regeln basieren auf dem OWASP ModSecurity Core Rule Set (CRS). Cloud Armor unterstützt CRS 4.22, 3.3 und 3.0. Wir empfehlen, keine niedrigere Version als 4.22 zu verwenden.
Sie können diese vorkonfigurierten Regeln optimieren, um ungenaue oder unnötige Signaturen zu deaktivieren. Weitere Informationen finden Sie unter Cloud Armor-WAF-Regeln optimieren.
Google Cloud Armor Enterprise
Cloud Armor Enterprise ist ein verwalteter Dienst zum Schutz von Anwendungen, der Ihre Webanwendungen und Dienste vor DDoS-Angriffen (Distributed Denial-of-Service) und anderen Bedrohungen aus dem Internet schützt. Cloud Armor Enterprise bietet immer aktiven Schutz vor volumetrischen und netzwerkprotokollbasierten DDoS-Angriffen auf Layer 3 und Layer 4 (L3 und L4) für Ihren Load-Balancer. Außerdem bietet es über benutzerkonfigurierte Sicherheitsrichtlinien Zugriff auf Schutz vor DDoS-Angriffen auf Anwendungsebene (L7), z. B. HTTP-Floods.
Cloud Armor bietet unabhängig von der Stufe automatisch DDoS-Schutz für globale externe Application Load Balancer, klassische Application Load Balancer und externe Proxy-Network-Load-Balancer. Cloud Armor unterstützt HTTP, HTTPS, HTTP/2 und QUIC. Cloud Armor Enterprise-Abonnenten können außerdem auf Telemetriedaten zur Sichtbarkeit von DDoS-Angriffen zugreifen.
Weitere Informationen finden Sie in der Übersicht zu Cloud Armor Enterprise.
Google Threat Intelligence
Mit Google Threat Intelligence in Cloud Armor können Sie Ihren Traffic schützen, indem Sie den Traffic zu Ihren globalen externen Application Load Balancern und klassischen Application Load Balancern auf der Grundlage von Bedrohungsinformationsdaten zulassen oder blockieren. Sie konfigurieren Sicherheitsrichtlinienregeln, um Traffic mit kontinuierlich aktualisierten Feeds abzugleichen, z. B. Tor-Ausgangsknoten oder VPN-Anbieter, indem Sie den Ausdruck evaluateThreatIntelligence() verwenden. Weitere Informationen finden Sie unter Google Threat Intelligence anwenden.
Google Cloud Armor Adaptive Protection
Adaptive Protection bietet eine zusätzliche Schutzebene für Ihre Anwendungen und Dienste vor L7-DDoS-Angriffen, indem Zugriffsmuster auf Ihre Back-End-Dienste analysiert und auf plötzliche Änderungen dieser Zugriffsmuster reagiert wird. Es erkennt mutmaßliche Angriffe und benachrichtigt Sie darüber. Außerdem können Regeln vorgeschlagen oder automatisch angewendet werden, um diese Angriffe abzuwehren. Sie können diese Regeln an Ihre Anforderungen anpassen. Adaptive Protection kann pro Sicherheitsrichtlinie aktiviert werden. Sie benötigen ein aktives Cloud Armor Enterprise-Abo, um diese Funktion nutzen zu können.
Weitere Informationen finden Sie unter Adaptive Protection – Übersicht.
Erweiterter DDoS-Netzwerkschutz
Der erweiterte DDoS-Netzwerkschutz bietet zusätzlichen Schutz für Cloud Armor Enterprise-Abonnenten, die Netzwerk-Load-Balancer, Protokollweiterleitung oder VMs mit öffentlichen IP-Adressen verwenden. Der erweiterte DDoS-Schutz für Netzwerke bietet immer aktives Monitoring und Benachrichtigungen bei Angriffen, gezielte Abwehrmaßnahmen und Telemetrie zur Schadensabwehr. Weitere Informationen finden Sie unter Erweiterten DDoS-Netzwerkschutz konfigurieren.
Funktionsweise von Cloud Armor
Cloud Armor bietet immer aktiven Schutz vor volumetrischen und netzwerkprotokollbasierten DDoS-Angriffen auf L3 und L4. Die automatische Inline-Abwehr erfolgt in Echtzeit und ohne Auswirkungen auf die Latenz. Dieser Schutz ist für Anwendungen oder Dienste hinter Load-Balancern vorgesehen. Cloud Armor ist in der Lage, Netzwerkangriffe zu erkennen und zu mindern, um nur korrekt formatierte Anfragen über Load-Balancing-Proxys zuzulassen.
Cloud Armor kann vor L7-Bedrohungen (Anwendungsebene) schützen, einschließlich L7-DDoS wie HTTP-Floods. Für diesen Schutz ist jedoch eine vom Nutzer konfigurierte Sicherheitsrichtlinie mit proaktiven Regeln erforderlich. Die Sicherheitsrichtlinien erzwingen benutzerdefinierte L7-Filterrichtlinien, einschließlich vorkonfigurierter WAF-Regeln, die die Risiken der Top-10-Webanwendungs-Sicherheitslücken von OWASP verringern. Sie können Sicherheitsrichtlinien an die Backend-Dienste der folgenden Load Balancer anhängen:
- Alle externen Application Load Balancer, einschließlich klassischer Application Load Balancer
- Regionaler interner Application Load Balancer
- Globaler externer Proxy-Network Load Balancer (TCP/SSL)
- Klassischer Proxy-Network Load Balancer (TCP/SSL)
- Regionaler externer Passthrough-Network Load Balancer (TCP/UDP)
Mit Cloud Armor-Sicherheitsrichtlinien können Sie den Zugriff auf Ihre Bereitstellung am Google Cloud -Edge in der Nähe der Trafficquelle zulassen oder verweigern. Dies verhindert, dass unerwünschter Traffic Ressourcen verbraucht oder in Ihre VPC-Netzwerke (Virtual Private Cloud) gelangt.
Das folgende Diagramm zeigt den Standort der globalen externen Application Load Balancer, der klassischen Application Load Balancer, des Google-Netzwerks und der Google-Rechenzentren.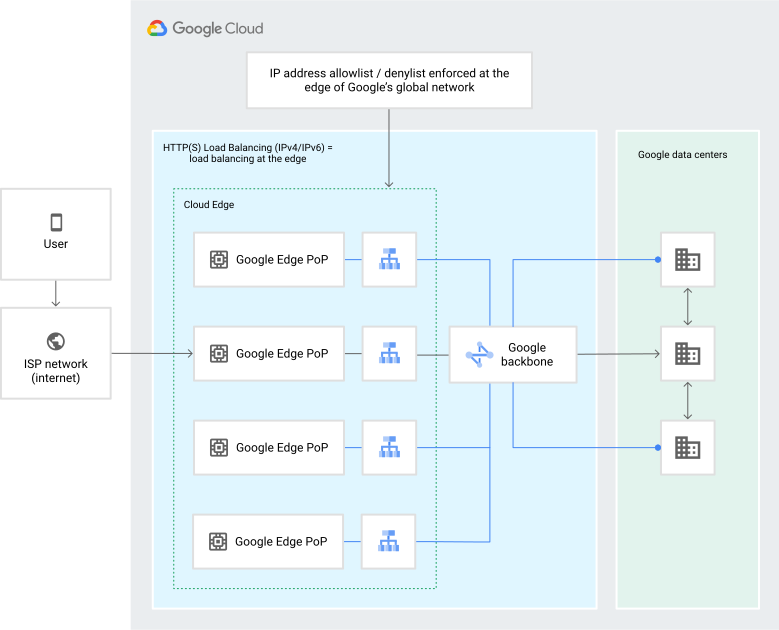
Sie können einige oder alle dieser Funktionen zum Schutz Ihrer Anwendung verwenden. Verwenden Sie Sicherheitsrichtlinien, um mit bekannten Bedingungen abzugleichen, erstellen Sie WAF-Regeln zum Schutz vor häufigen Angriffen wie jenen im OWASP Core Rule Set 4.22 und nutzen Sie die integrierten DDoS-Schutzfunktionen von Google Cloud Armor Enterprise.
Nächste Schritte
- Häufige Anwendungsfälle für Cloud Armor
- Informationen zu Cloud Armor Enterprise
- Weitere Informationen zu Adaptive Protection