


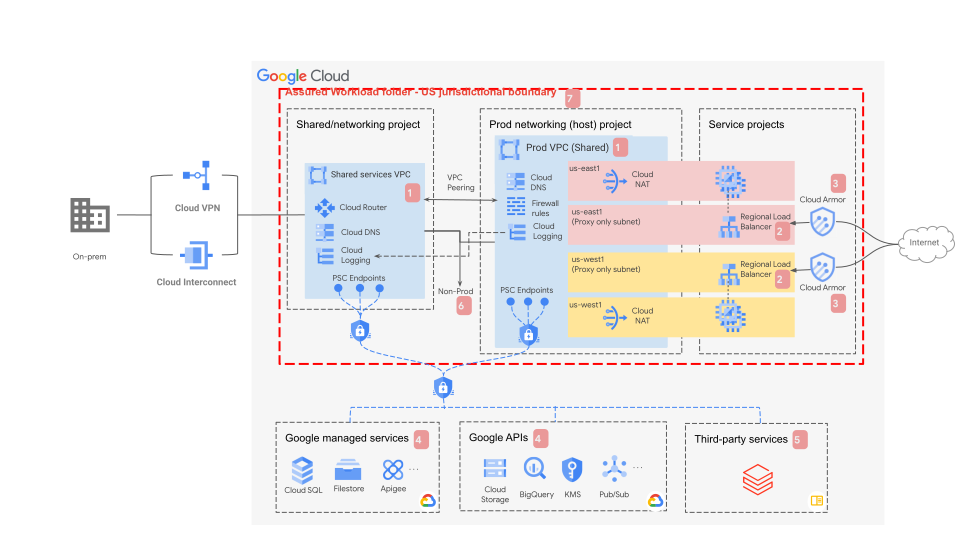
במסמך הזה מוסבר איך להגדיר ולפרוס באופן מאובטח מדיניות רשת ב- Google Cloud בארצות הברית (ארה"ב), בהתאם לדרישות התכנון של FedRAMP High ושל מחלקת ההגנה (DoD) של ארה"ב ל-Impact Level 2 (IL2), Impact Level 4 (IL4) ו-Impact Level 5 (IL5). המסמך מיועד לאדריכלי פתרונות, למהנדסי רשתות ולמהנדסי אבטחה שמתכננים ופורסים פתרונות רשת ב- Google Cloud. התרשים הבא מציג תכנון רשת של אזור נחיתה לעומסי עבודה עם רגולציה מחמירה.
ארכיטקטורה
עיצוב הרשת שמוצג בתרשים הקודם תואם לדרישות של מסגרת התאימות בארה"ב ל-FedRAMP High, ול-DoD IL2, IL4 ו-IL5. הארכיטקטורה הזו כוללת את הרכיבים הבאים, שמתוארים בפירוט בהמשך המאמר:
- ענן וירטואלי פרטי (VPC): רשתות ה-VPC האלה הן גלובליות, אבל צריך ליצור תת-רשתות רק באזורים בארה"ב.
- מאזני עומסים אזוריים: מאזני העומסים האלה הם אזוריים, לא גלובליים. הם תומכים רק בפריסות בארה"ב. שימו לב: אם אתם משתמשים במאזני עומסים חיצוניים שאפשר לגשת אליהם ישירות מהאינטרנט, יכול להיות שתצטרכו לבצע אימות נוסף מול DISA כדי להבטיח הרשאה של DoD ל-IL4 ול-IL5.
- כללי מדיניות האבטחה של Google Cloud Armor: אפשר להשתמש בכללי המדיניות האלה עם כללי מדיניות האבטחה של מאזן העומסים האזורי הנתמך.
- Private Service Connect, גישה פרטית ל-Google (PGA) וגישה פרטית לשירות (PSA): האפשרויות האלה מאפשרות קישוריות פרטית לשירותים שמנוהלים על ידי Google באזור. אתם צריכים להפעיל גישה פרטית לשירותים ולממשקי ה-API שמנוהלים על ידי Google באזור, באמצעות האפשרות שרלוונטית לתרחיש לדוגמה שלכם.
- שירותים של צד שלישי: בשירותים של צד שלישי שכוללים יצרן וצרכן, אתם צריכים לוודא שגם שירות היצרן וגם הנתונים במעבר עומדים בדרישות התאימות שלכם.
- סביבה שאינה סביבת ייצור: הקצאת סביבות אחרות כמו סביבה שאינה סביבת ייצור, סביבת בדיקה וסביבת אבטחת איכות (QA) בהתאם לאסטרטגיית ה-VPC של הארגון.
תרחיש לדוגמה
Assured Workloads היא מסגרת תאימות שיכולה לעזור לכם לספק את אמצעי הבקרה שאתם צריכים כדי לעמוד בדרישות הרגולטוריות של FedRAMP High ושל DoD IL2, IL4 ו-IL5. אחרי הפריסה באמצעות Assured Workloads, אתם אחראים להגדיר מדיניות רשת מאובטחת ותואמת. לתרחישים אחרים של תאימות, קראו את המאמר אירוח עומסי עבודה ברמת FedRAMP Moderate ו-FedRAMP High ב- Google Cloud במסמכי התיעוד של FedRAMP.
ההנחיות האלה מוגבלות לרכיבי רשת. אתם צריכים להגדיר את עומסי העבודה בהתאם למודל האחריות המשותפת, מטריצת האחריות של הלקוח ב-FedRAMP, השירותים Google Cloud שבהיקף, FedRAMP וההנחיות של Assured Workloads. במרכז המשאבים בנושא תאימות מוסבר איך לעמוד בדרישות התאימות בשירותי Google Cloud אחרים.
השירותים שמוזכרים במסמך הזה הם למטרות הדגמה בלבד. כדי לוודא שעומס העבודה עומד בדרישות של רמת התאימות, אתם צריכים לבדוק את השירותים שנכללים בתוכניות התאימות.
מוצרים שלא נכללים
השירותים הבאים לא עומדים בדרישות התאימות של FedRAMP High, או של DoD IL2, IL4 ו-IL5, לגבי גבולות תחום השיפוט:
- מאזן עומסים גלובלי חיצוני של אפליקציות (ALB)
- Google Cloud Armor גלובלי
- מאזן עומסים גלובלי חיצוני לשרת proxy
לפני שמתחילים לתכנן את הרשת, מומלץ לדון עם צוות התמיכה של Google בסיכון שבשימוש בשירותים האלה ברשת.
שיקולים בתכנון ובעיצוב
בקטע הזה מתוארים שיקולי תכנון שההגדרות שמתוארות במסמך הזה מתאימות להם.
שימוש ב-Assured Workloads
כדי לעמוד בדרישות התאימות של Google Cloud , צריך להשתמש ב-Assured Workloads לתקנות שכוללות דרישות לגבי ריבונות הנתונים ומיקום הנתונים, כמו FedRAMP High, DoD IL4 ו-DoD IL5. כדי להבין אם העקרונות האלה רלוונטיים לתוכנית התאימות שלכם ב- Google Cloud, מומלץ לעיין בסקירה הכללית של Assured Workloads בשלבים המוקדמים של שלב התכנון. אתם אחראים להגדיר את מדיניות הרשת ו-IAM שלכם.
צריך להגדיר תיקייה של Assured Workloads ולהגדיר את תוכנית התאימות המתאימה. במקרה כזה, צריך להגדיר את תוכנית התאימות המתאימה לערך FedRAMP
High או IL2, IL4, IL5. התיקייה הזו מספקת גבול רגולטורי בתוך הארגון כדי לזהות סוגי נתונים מפוקחים. כברירת מחדל, כל פרויקט בתיקייה הזו יקבל בירושה את אמצעי ההגנה על האבטחה והתאימות שהוגדרו ברמת התיקייה של Assured Workloads.
ב-Assured Workloads, האזורים שאפשר לבחור למשאבים האלה מוגבלים בהתאם לתוכנית התאימות שבחרתם באמצעות הגבלת המשאבים בשירות מדיניות הארגון.
התאמה אזורית
כדי לעמוד בדרישות של תוכניות התאימות שכלולות בהנחיות האלה, אתם צריכים להשתמש באחד או יותר מהאזורים של Google בארה"ב. שימו לב שבהתאם לדרישות הכלליות של FedRAMP High ושל DoD IL4 ו-IL5, הנתונים צריכים להישמר בגבולות הגיאוגרפיים של ארה"ב. במאמר המיקומים של Assured Workloads מוסבר אילו אזורים אפשר להוסיף.
תאימות ברמת המוצר
באחריותכם לוודא שהמוצר או השירות תומכים בדרישות המתאימות של ריבונות הנתונים ומיקום הנתונים, בהתאם לתרחיש לדוגמה שלכם. כשאתם רוכשים או משתמשים בתוכנית התאימות הרצויה, אתם צריכים גם לפעול לפי ההנחיות האלה לכל מוצר שבו אתם משתמשים כדי לעמוד בדרישות התאימות הרלוונטיות. ב-Assured Workloads מוגדרת מדיניות ארגונית שניתנת לשינוי, עם מדיניות הגבלת שימוש במשאבים בנקודת זמן מסוימת, שמשקפת את השירותים שתואמים למסגרת התאימות שנבחרה.
פריסה
כדי לעזור לכם לעמוד בדרישות התאימות, מומלץ לפעול לפי ההנחיות בקטע הזה לגבי שירותי רשת נפרדים.
הגדרות של רשתות VPC
צריך לבצע את ההגדרות הבאות של הענן הווירטואלי הפרטי (VPC):
- רשתות משנה: יוצרים רשתות משנה באזורים בארה"ב שמצוינים בקטע התאמה אזורית. Assured Workloads מחיל כללי מדיניות שמגבילים את היצירה של רשתות משנה במיקומים אחרים.
- כללי חומת אש: צריך להגדיר כללי חומת אש של VPC כדי לאפשר או לדחות חיבורים רק אל מכונות וירטואליות (VM) ברשת ה-VPC או מהן.
הגדרות של Private Service Connect
Private Service Connect היא יכולת של רשתות Google Cloud שמאפשרת לצרכנים לגשת לשירותים מנוהלים באופן פרטי מתוך רשת ה-VPC שלהם.
שני הסוגים של Private Service Connect (נקודות קצה של Private Service Connect וקצוות עורפיים של Private Service Connect) תומכים באמצעי הבקרה שמתוארים במסמך הזה, כשהם מוגדרים עם מאזני עומסים אזוריים. מומלץ להחיל את פרטי ההגדרה שמתוארים בטבלה הבאה:
| סוג Private Service Connect | מאזני עומסים נתמכים | סטטוס העמידה בדרישות |
|---|---|---|
| נקודות קצה (endpoint) של Private Service Connect לממשקי Google API | לא רלוונטי | לא נתמך |
| Private Service Connect backends for Google APIs |
|
תאימות כשמשתמשים באחד ממאזני העומסים האזוריים הבאים:
|
| נקודות קצה של Private Service Connect לשירותים שפורסמו |
|
מציית |
| רכיבי backend של Private Service Connect לשירותים שפורסמו |
|
תואם כשמשתמשים במאזן העומסים האזורי הבא:
|
רפליקציה של חבילות נתונים
רפליקציה של חבילות נתונים היא תכונה של VPC שמאפשרת לשמור על תאימות. רפליקציה של חבילות נתונים מתעדת את כל תעבורת הנתונים ונתוני המנות, כולל המטען הייעודי (payload) והכותרות, ומעבירה אותם ל-Collector יעדים לצורך ניתוח נתונים. רפליקציה של חבילות נתונים מקבלת בירושה את סטטוס התאימות של VPC.
Cloud Load Balancing
ב-Google Cloud יש סוגים שונים של מאזני עומסים, כמו שמתואר במאמר סקירה כללית על מאזן עומסים של אפליקציות (ALB). בארכיטקטורה הזו, צריך להשתמש במאזני עומסים אזוריים.
Cloud DNS
אתם יכולים להשתמש ב-Cloud DNS כדי לעמוד בדרישות התאימות שלכם. Cloud DNS הוא שירות DNS מנוהל ב- Google Cloud , שתומך בתחומי העברה פרטיים, בתחומי קישור בין רשתות שכנות, בתחומי DNS לחיפוש הפוך ובכללי מדיניות של שרתי DNS. תחומים ציבוריים ב-Cloud DNS לא עומדים בדרישות של FedRAMP High ושל אמצעי הבקרה של DoD IL2, IL4 או IL5.
Cloud Router
Cloud Router הוא מוצר אזורי שאפשר להגדיר ל-Cloud VPN, ל-Cloud Interconnect ול-Cloud NAT. צריך להגדיר את Cloud Router רק באזורים בארה"ב. כשיוצרים או עורכים רשת VPC, אפשר להגדיר את מצב הניתוב הדינמי כאזורי או כגלובלי. אם מפעילים מצב ניתוב גלובלי, צריך להגדיר מצב פרסום בהתאמה אישית כך שיכלול רק רשתות בארה"ב.
Cloud NAT
Cloud NAT הוא מוצר NAT אזורי מנוהל, שמאפשר גישה יוצאת לאינטרנט למשאבים פרטיים ללא כתובות IP חיצוניות. אתם צריכים להגדיר את שער Cloud NAT רק באזורים בארה"ב שיש בהם את רכיב Cloud Router המשויך.
Cloud VPN
צריך להשתמש בנקודות קצה של Cloud VPN שנמצאות בארה"ב. חשוב לוודא ששער ה-VPN מוגדר לשימוש רק באזור הנכון בארה"ב, כמו שמתואר בקטע התאמה אזורית. מומלץ להשתמש ב-HA VPN ב-Cloud VPN. כדי ליצור אישורים ולהגדיר את אבטחת כתובת ה-IP, צריך להשתמש רק בהצפנות שתואמות לתקן FIPS 140-2. למידע נוסף על הצפנות נתמכות ב-Cloud VPN, ראו הצפנות IKE נתמכות. במאמר אישור FIPS 140-2 מוסבר איך לבחור צופן שתואם לתקני FIPS 140-2. אחרי שמגדירים אתGoogle Cloud, אי אפשר לשנות את הצופן הקיים. חשוב לוודא שאתם מגדירים את אותו צופן במכשיר של הצד השלישי שבו אתם משתמשים עם Cloud VPN.
Cloud Armor
Cloud Armor הוא שירות להגנה על אפליקציות ולהפחתת מתקפות DDoS. הוא עוזר להגן מפני התקפות DDoS על פריסות של לקוחות Google Cloud עם עומסי עבודה שחשופים לאינטרנט. Cloud Armor למאזן עומסים אזורי חיצוני של אפליקציות (ALB) נועד לספק את אותן יכולות והגנה לעומסי עבודה אזוריים עם איזון עומסים. חומות האש ליישומי אינטרנט (WAF) של Google Cloud Armor פועלות ברמה האזורית, ולכן ההגדרות והתנועה נמצאות באזור שבו נוצרו המשאבים. צריך ליצור כללי מדיניות אבטחה לשירותים אזוריים לקצה העורפי ולצרף אותם לשירותים לקצה העורפי שההיקף שלהם אזורי. אפשר להחיל את כללי מדיניות האבטחה האזוריים החדשים רק על שירותים לקצה העורפי ברמה האזורית באותו אזור, והם מאוחסנים, נבדקים ונאכפים באזור. Cloud Armor למאזני עומסי רשת ולמכונות וירטואליות מרחיב את ההגנה של Cloud Armor מפני DDoS לעומסי עבודה שחשופים לאינטרנט דרך כלל העברה של מאזן עומסי רשת (או העברת פרוטוקול), או דרך מכונה וירטואלית שחשופה ישירות דרך כתובת IP ציבורית. כדי להפעיל את ההגנה הזו, צריך להגדיר הגנה מתקדמת מפני מתקפות DDoS ברשת.
Dedicated Interconnect
כדי להשתמש ב-Dedicated Interconnect, הרשת שלכם צריכה להתחבר פיזית לרשת של Google במתקן נתמך לאחסון ואירוח שרתים (colocation facility). ספק המתקן מספק מעגל של 10G או 100G בין הרשת שלכם לבין נקודת נוכחות (PoP) של Google Edge. אתם צריכים להשתמש ב-Cloud Interconnect רק במתקנים לאחסון ואירוח שרתים בארה"ב שמשרתים את האזורים של Google Cloud בארה"ב.
כשמשתמשים ב-Partner Cloud Interconnect, צריך להתייעץ עם ספק השירות כדי לוודא שהמיקומים שלו נמצאים בארה"ב ומחוברים לאחד מ Google Cloud המיקומים בארה"ב שמפורטים בהמשך הקטע הזה.
כברירת מחדל, תעבורת הנתונים שנשלחת דרך Cloud Interconnect לא מוצפנת. אם רוצים להצפין את תעבורת הנתונים שנשלחת דרך Cloud Interconnect, אפשר להגדיר VPN over Cloud Interconnect או MACsec.
הרשימה המלאה של האזורים הנתמכים והמיקומים המשותפים מופיעה בטבלה הבאה:
| אזור | מיקום | שם המתקן | מתקן |
|---|---|---|---|
| us-east4 (וירג'יניה) | Ashburn | iad-zone1-1 |
Equinix Ashburn (DC1-DC11) |
| Ashburn | iad-zone2-1 |
Equinix Ashburn (DC1-DC11) | |
| Ashburn | iad-zone1-5467 |
CoreSite - Reston (VA3) | |
| Ashburn | iad-zone2-5467 |
CoreSite - Reston (VA3) | |
| us-east5 (קולומבוס) | קולומבוס | cmh-zone1-2377 |
Cologix COL1 |
| קולומבוס | cmh-zone2-2377 |
Cologix COL1 | |
| us-central1 (איווה) | קאונסיל בלאפס | cbf-zone1-575 |
מרכזי נתונים בנברסקה (1623 Farnam) |
| קאונסיל בלאפס | cbf-zone2-575 |
מרכזי נתונים בנברסקה (1623 Farnam) | |
| us-south1 (דאלאס) | דאלאס | dfw-zone1-4 |
Equinix Dallas (DA1) |
| דאלאס | dfw-zone2-4 |
Equinix Dallas (DA1) | |
| us-west1 (אורגון) | פורטלנד | pdx-zone1-1922 |
EdgeConneX Portland (EDCPOR01) |
| פורטלנד | pdx-zone2-1922 |
EdgeConneX Portland (EDCPOR01) | |
| us-west2 (לוס אנג'לס) | לוס אנג'לס | lax-zone1-8 |
Equinix Los Angeles (LA1) |
| לוס אנג'לס | lax-zone2-8 |
Equinix Los Angeles (LA1) | |
| לוס אנג'לס | lax-zone1-19 |
CoreSite - LA1 - One Wilshire | |
| לוס אנג'לס | lax-zone2-19 |
CoreSite - LA1 - One Wilshire | |
| לוס אנג'לס | lax-zone1-403 |
Digital Realty LAX (600 West 7th) | |
| לוס אנג'לס | lax-zone2-403 |
Digital Realty LAX (600 West 7th) | |
| לוס אנג'לס | lax-zone1-333 |
Equinix LA3/LA4 - Los Angeles, El Segundo | |
| לוס אנג'לס | lax-zone2-333 |
Equinix LA3/LA4 - Los Angeles, El Segundo | |
| us-west3 (סולט לייק סיטי) | סולט לייק סיטי | slc-zone1-99001 |
Aligned Salt Lake (SLC-01) |
| סולט לייק סיטי | slc-zone2-99001 |
Aligned Salt Lake (SLC-01) | |
| us-west4 (לאס וגאס) | לאס וגאס | las-zone1-770 |
Switch Las Vegas |
| לאס וגאס | las-zone2-770 |
Switch Las Vegas |
המאמרים הבאים
- מידע נוסף על המוצרים של Google Cloud שמוזכרים במדריך העיצוב הזה:
- לדוגמאות נוספות של ארכיטקטורות, תרשימים ושיטות מומלצות, עיינו במאמר Cloud Architecture Center.
שותפים ביצירת התוכן
מחברים:
- היידר וויטוויט | ארכיטקט מומחה לרשתות
- בהאווין דסאי | מנהל מוצר
תורמים אחרים:
- אשווין גורוראגאוונדראן | מהנדס תוכנה
- פרסי ואדיה | מנהל קבוצת מוצרים
- דניאל ליס | ארכיטקט אבטחה בענן
- מרקיז קרול | יועץ
- מישל צ'ובירקה | תומכת באבטחת הענן