


このドキュメントでは、Cloud Run にデプロイされたマルチエージェント型 AI システムのアーキテクチャの概要について説明します。このシステムは、異なるマルチモーダル データを分析し、信頼度の高い分類を生成します。このアプローチでは、ライブデータを過去のグラウンド トゥルースと照合して、断片化されたメディアをクロス検証し、グラウンディングされた検証可能な分析情報を生成します。
このドキュメントは、クラウドで AI インフラストラクチャとアプリケーションを構築して管理するアーキテクト、デベロッパー、管理者を対象としています。このドキュメントは、AI エージェントとモデルに関する基本的な知識があることを前提としています。このドキュメントでは、AI エージェントの設計とコーディングに関する具体的なガイダンスは提供していません。
このドキュメントのデプロイ セクションには、マルチエージェント AI システムの構築方法とデプロイ方法を学習するために使用できるコードサンプルが記載されています。
アーキテクチャ
次の図は、並列エージェント設計パターンを使用してマルチモーダル データの独立した分析を調整し、単一の分類を生成するマルチエージェント AI システムのアーキテクチャを示しています。
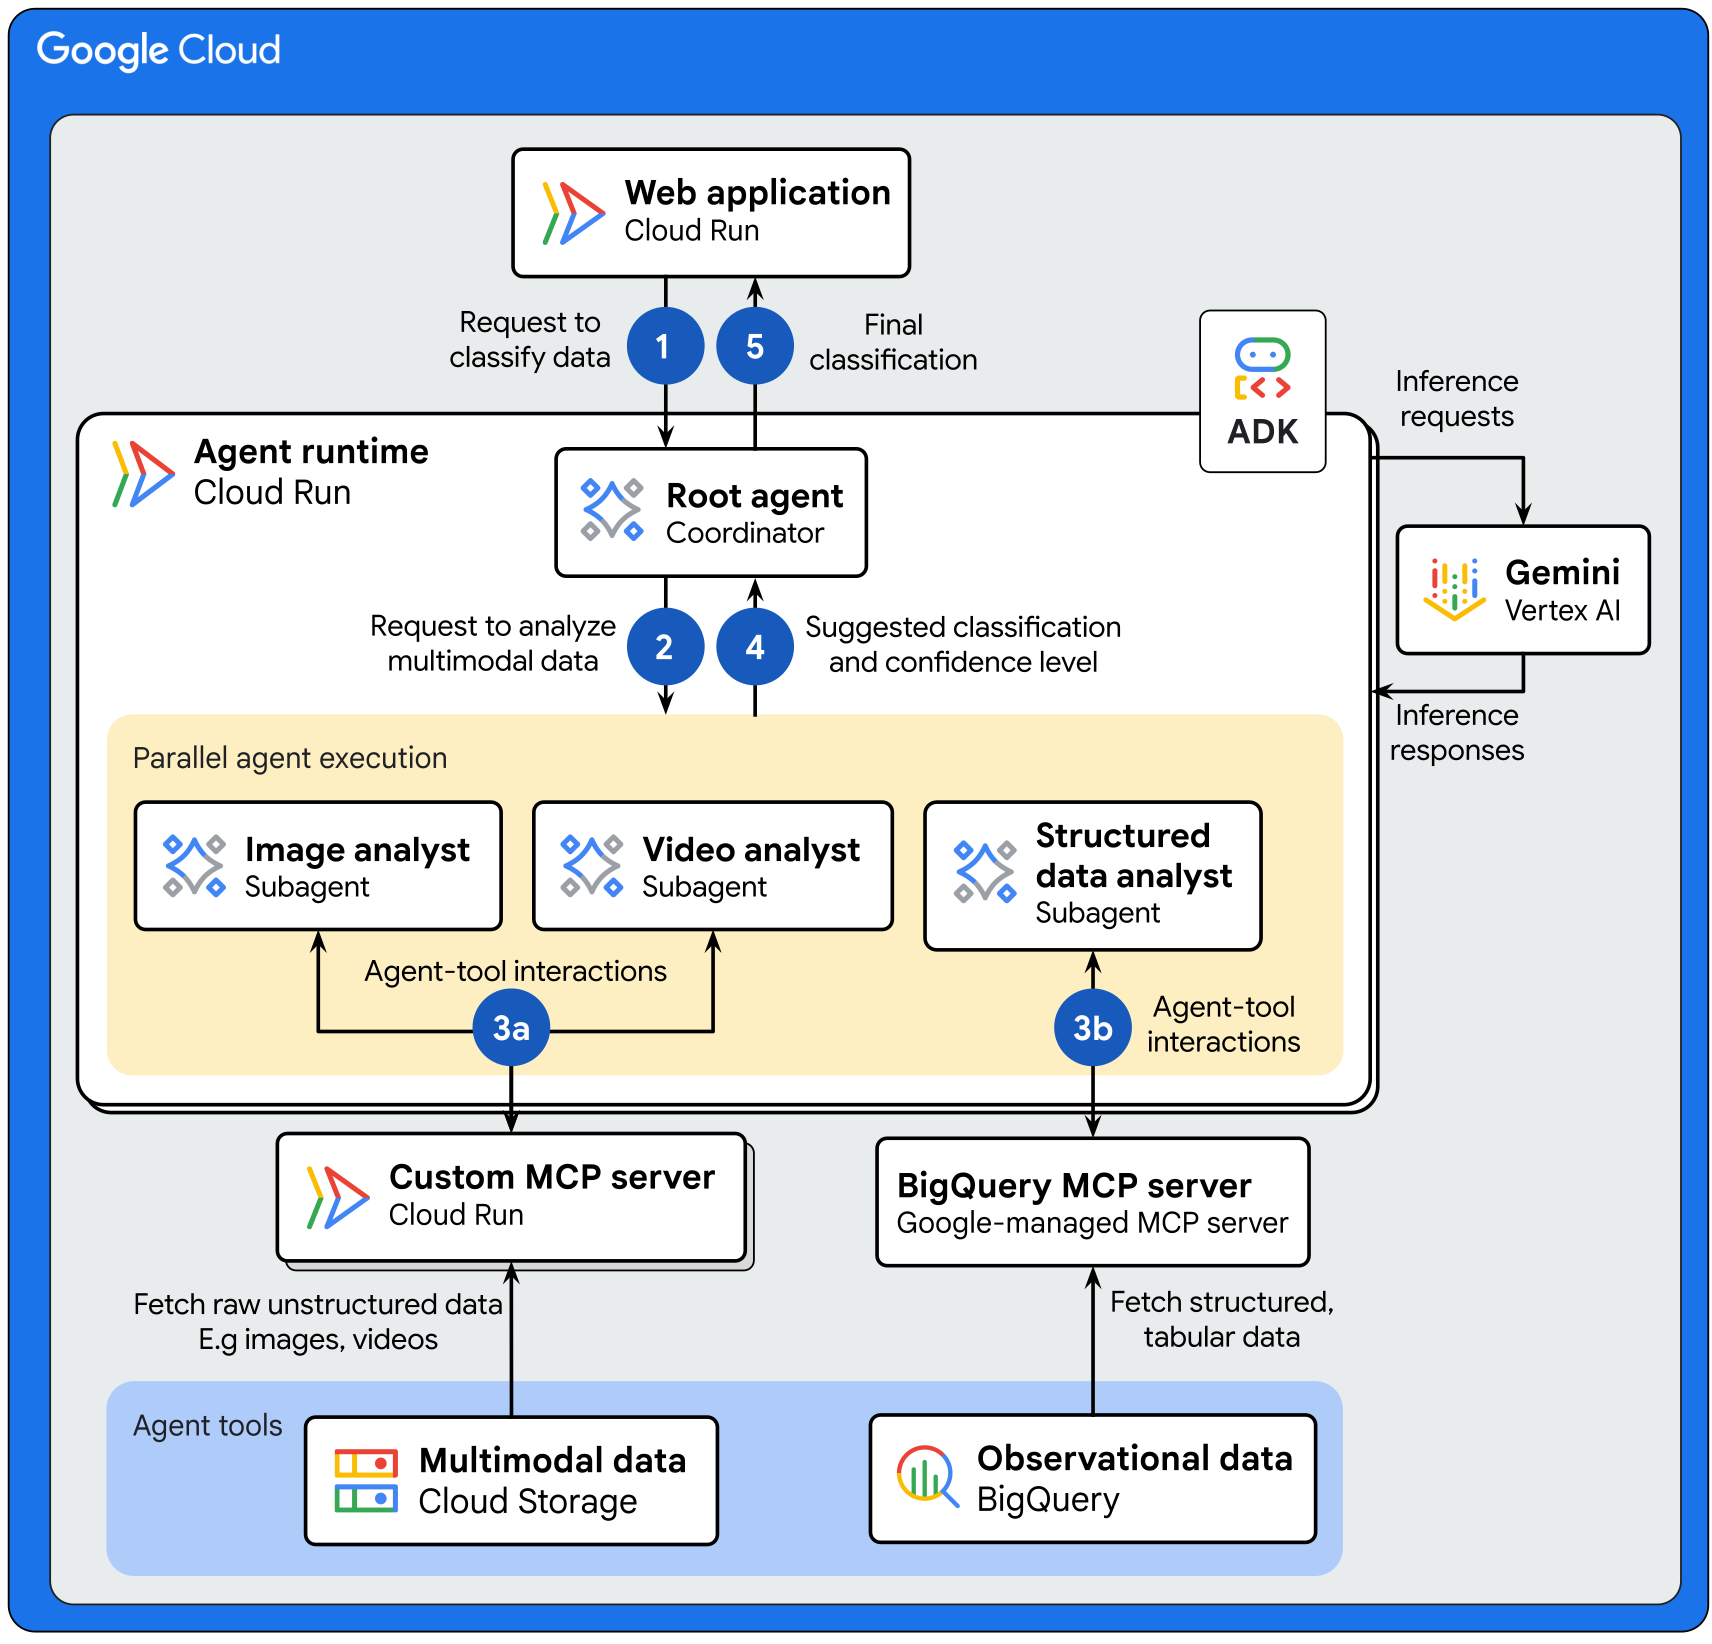
このアーキテクチャに示されているデータフローは次のとおりです。
- ウェブ アプリケーションは、分類のために一連のマルチモーダル データを分析するリクエストをルート エージェントに送信します。ルート エージェントは、リクエストを受信し、Cloud Run サービスにデプロイされるコーディネーター エージェントです。
- ルート エージェントは、次のようにリクエストを処理します。
- ルート エージェントは
before_agent_callbackを開始して、環境構成を収集し、ユーザー入力を検証して、リソースパスを共有セッション状態に保存します。すべてのサブエージェントが共有セッション状態にアクセスできるため、状態データを取得するための冗長な呼び出しが不要になり、全体的なレイテンシが短縮されます。 - ルート エージェントは、Gemini Enterprise Agent Platform で Gemini を使用して、ユーザーのリクエストを解釈し、並列で実行される専門のサブエージェントにタスクを分散します。
- ルート エージェントは
- 各サブエージェントは特定のドメインに特化しており、次のタスクを独立して実行します。
- 画像と動画のアナリスト サブエージェントは、カスタム Model Context Protocol(MCP)サーバーとやり取りして、次のアクションを実行します。
- Cloud Storage バケットに保存されている未加工の非構造化データを取得する。
- Gemini にリクエストを送信して、入力データの解釈、データの分類、信頼度の計算を行います。
- Gemini は、提案された分類と信頼度をカスタム MCP サーバーに返します。
- カスタム MCP サーバーがレスポンスをサブエージェントに転送します。
- 構造化データ アナリスト サブエージェントは、次のタスクを完了して分析をオーケストレートします。
- BigQuery MCP サーバーとやり取りして、BigQuery データセットに保存されている構造化されたコンテキスト データ(過去のレコード、イベントログ、センサーの読み取り値など)を取得します。
- 構造化データ アナリストは、入力データの解釈、データの分類、信頼度の計算を Gemini にリクエストします。
- Gemini は、提案された分類と信頼度をサブエージェントに返します。
- 画像と動画のアナリスト サブエージェントは、カスタム Model Context Protocol(MCP)サーバーとやり取りして、次のアクションを実行します。
- 各サブエージェントは、提案された分類と信頼度をルート エージェントに返します。
- ルート エージェントは、Gemini を使用して、専門のサブエージェントからの出力を要約し、信頼性の高い単一の分類を生成します。
- 特殊なサブエージェントからの分類の大部分が一致する場合、ルート エージェントは一致した分類をウェブ アプリケーションに送信します。
- サブエージェントが一致する分類を提供しない場合、ルート エージェントは信頼度が最も高い分類を選択してウェブ アプリケーションに送信します。
使用するプロダクト
このリファレンス アーキテクチャでは、次の Google Cloud プロダクトとツールを使用します。
- Cloud Run: Google のスケーラブルなインフラストラクチャ上でコンテナを直接実行できるサーバーレス コンピューティング プラットフォーム。
- Gemini Enterprise Agent Platform: エンタープライズ グレードの AI エージェントを構築、スケーリング、管理、最適化できる包括的なプラットフォーム。
- Gemini: Google が開発したマルチモーダル AI モデルのファミリー。
- BigQuery: ML、地理空間分析、ビジネス インテリジェンスなどの組み込み機能を使用してデータの管理と分析を支援する、Google Cloud のフルマネージド エンタープライズ データ ウェアハウス。
- Cloud Storage: 低コストで無制限のオブジェクト ストア。さまざまなデータ型に対応しています。データには Google Cloudの内部および外部からアクセスでき、冗長性を確保するために複数のロケーションに複製されます。
- Google Cloud MCP サーバー: Model Context Protocol(MCP)を実装する Google マネージド リモート サービス。AI アプリケーションに Google と Google Cloud のプロダクトとサービスへのアクセスを提供します。
- Model Context Protocol(MCP): AI アプリケーションを外部システムに接続するためのオープンソース標準。
- Agent Development Kit(ADK): AI エージェントを開発、テスト、デプロイするための一連のツールとライブラリ。
フレームワーク、Agent Runtime、ツール、メモリ、設計パターンなど、エージェント型 AI システムの代替コンポーネントを選択する方法については、エージェント型 AI アーキテクチャ コンポーネントを選択するをご覧ください。
ユースケース
このアーキテクチャは、分類タスクと検出タスクのためにさまざまなマルチモーダル データを合成するユースケース向けに設計されています。精度とスケーラビリティを向上させるため、このアーキテクチャでは、モノリシックな単一エージェント アプローチではなく、マルチエージェント AI システムを使用します。この設計パターンでは、指示が絞り込まれ、矛盾する指示が回避されます。また、より小さなツールセットで迅速な意思決定が可能になり、独立した更新がサポートされるため、より堅牢で洗練された結果が得られます。
このドキュメントで説明するアーキテクチャのユースケースの例を次に示します。
- 医療診断: 専門のエージェントをデプロイして、医用画像、患者の症状、検査結果を個別に分析することで、包括的な診断評価を提供します。AI システムは、決定された信頼度のしきい値に基づいてこれらの所見を要約し、臨床医に根拠のある検証可能な分析情報を提供します。
- 不正行為の検出: エージェントをデプロイして、ユーザーの行動パターンや、スキャンされた領収書や販売者の請求書などの取引データを個別に分析することで、潜在的な不正行為を検出してフラグを立てます。このシステムは、ドキュメントの視覚的な証拠とデジタル ネットワーク アクティビティを相互参照することで、不一致を特定し、単一のエージェントが不審なインジケーターを特定した取引にフラグを付けます。
- ドキュメント処理: 光学式文字認識(OCR)、ドキュメント分類、データ抽出に特化したエージェントをデプロイして、ドキュメントからの情報の分類と抽出を自動化します。信頼性の高い処理をサポートするため、AI システムはすべてのエージェントが出力に同意することを必要とします。
- 品質検証(QC): 外観検査、センサーデータ分析、仕様チェックに特化したエージェントをデプロイして、製品の品質を分類したり、異常を検出したりします。システムは、エージェント間で決定された信頼度のしきい値に基づいて、合格または不合格を判断します。
設計上の考慮事項
このセクションでは、このリファレンス アーキテクチャを使用して、セキュリティ、費用、パフォーマンスに関する特定の要件を満たすトポロジを開発する際に考慮すべき設計要素、ベスト プラクティス、推奨事項について説明します。
このセクションのガイダンスはすべてを網羅しているわけではありません。設計要素とベスト プラクティスの詳細、およびマルチエージェント AI システムの構築とデプロイに関する推奨事項については、 Google Cloudのマルチエージェント AI システムをご覧ください。
セキュリティ、プライバシー、コンプライアンス
AI エージェントに固有のセキュリティ リスクに対処するため、Google は、決定論的なセキュリティ管理と動的な推論ベースの防御を組み合わせたアプローチを推奨しています。
- 人間による監視: ビジネス クリティカルなシステムに人間参加型のフローを組み込み、人間の監督者がアウトプットを確認して、エージェントのアクションを承認、オーバーライド、一時停止できるようにします。
- Agent Identity: 各エージェントにワークロードにバインドされた ID を割り当てて、最小権限のアクセス制御を適用し、外部ツールの認証情報を一元管理します。
- Agent Gateway: Model Armor を使用して、上り(内向き)トラフィックと下り(外向き)トラフィックのガバナンス、デフォルト拒否アクセス ポリシー、インライン プロンプトとツールの検査を適用します。
Agent Registry: エージェントが承認済みのサブエージェントと MCP ツールにのみ接続することを確認します。
アプリケーションの上り(内向き)セキュリティ: アプリケーションへのアクセスを制御するには、フロントエンド Cloud Run サービスのデフォルトの run.app URL を無効にして、リージョン外部アプリケーション ロードバランサを設定します。ロードバランサは、アプリケーションへの受信トラフィックのロード バランシングとともに、SSL 証明書の管理も処理します。保護を強化するために、Google Cloud Armor セキュリティ ポリシーを使用して、サービスにリクエスト フィルタリング、DDoS 保護、レート制限を提供します。
コンテナ イメージのセキュリティ: 承認済みのコンテナ イメージのみが Cloud Run にデプロイされるようにするには、Binary Authorization を使用します。コンテナ イメージのセキュリティ リスクを特定して軽減するには、Artifact Analysis を使用して脆弱性スキャンを自動的に実行します。詳細については、コンテナ スキャンの概要をご覧ください。
ストレージのセキュリティ: Cloud Storage は、バケットとオブジェクトに対するユーザーのアクセスを制御するための 2 つの方法をサポートしています。これらの方法の 1 つは Identity and Access Management(IAM)であり、もう 1 つはアクセス制御リスト(ACL)です。ほとんどの場合は IAM の使用をおすすめします。これにより、バケットレベルとプロジェクト レベルで権限を付与できます。詳細については、アクセス制御の概要をご覧ください。
費用の最適化
エージェント構成が費用要件を満たすようにするには、次の推奨事項を考慮してください。
- 費用対効果の高いプロンプト: プロンプト(入力)の長さと生成されたレスポンス(出力)は、パフォーマンスと費用に直接影響します。短く、直接的で、十分なコンテキストを提供するプロンプトを作成します。詳細については、プロンプト設計のベスト プラクティスをご覧ください。
- ストレージ費用: ストレージ費用を管理するには、Standard Storage クラスを選択し、オブジェクトのライフサイクル管理と Autoclass を有効にします。これらの機能は、アクセス パターンや設定したルールに基づいて、ストレージ クラス間でデータを自動的に移動または削除することで、費用を最適化するのに役立ちます。
パフォーマンスの最適化
エージェント構成がパフォーマンス要件を満たすようにするには、次の推奨事項を検討してください。
- リソースの割り当て: パフォーマンス要件に応じて、Cloud Run サービスに割り当てるメモリ上限と CPU 上限を構成します。パフォーマンスの最適化に関するガイダンスについては、Cloud Run の一般的な開発のヒントをご覧ください。
デプロイ
このアーキテクチャのサンプル実装をデプロイするには、Way Back Home レベル 1 の Codelab をお試しください。
次のステップ
- Cloud Run で AI エージェントをホストする方法を学習する。
- リモート MCP サーバーを構築して Cloud Run にデプロイする方法を学ぶ。
- エージェント型 AI アーキテクチャのコンポーネントを選択する方法を学習する。
- (動画)エージェント向けカスタムツールの構築に関する Agent Factory ポッドキャストをご覧ください。
- Gemini Enterprise Agent Ready(GEAR)でエンタープライズ グレードのエージェントを構築してデプロイするための学習リソースをご覧ください。
- その他のエージェント型 AI アーキテクチャ ガイドをもっと見る。
- Google Cloudの AI ワークロードと ML ワークロードに固有のアーキテクチャ原則と推奨事項の概要について、Well-Architected Framework の AI と ML の視点を確認する。
- Cloud アーキテクチャ センターで、リファレンス アーキテクチャ、図、ベスト プラクティスを確認する。
寄稿者
著者: Samantha He | テクニカル ライター
その他の寄稿者:
- Amina Mansour | グローバル デベロッパー リレーションズおよび戦略的コンテンツ担当、技術責任者
- Andrey Shakirov | Google Cloud、ソリューション アーキテクト
- Ayo Adedeji | デベロッパー リレーションズ エンジニア
- Christina Lin | デベロッパー リレーションズ エンジニア マネージャー
- Kumar Dhanagopal | クロス プロダクト ソリューション デベロッパー
- Ryan Pei | Google Cloud、プロダクト マネージャー