


En esta página, se proporciona una descripción general del Sincronizador de configuración, el servicio de GitOps incluido en Google Kubernetes Engine.
Adoptar GitOps como una práctica recomendada universal ayuda a las organizaciones a administrar la configuración de Kubernetes a gran escala. Si usas una fuente de información central, como un repositorio de Git, puedes mejorar la estabilidad, la coherencia y la seguridad.
El Sincronizador de configuración te ayuda a implementar GitOps mediante la automatización de la sincronización de tu configuración y tus políticas en cualquier cantidad de clústeres. La sincronización automática te permite administrar flotas de clústeres de forma centralizada, evitar la desviación de la configuración y potenciar los equipos de plataforma y de aplicaciones.
Esta página está destinada a los operadores que desean implementar GitOps herramientas para centralizar la administración de la configuración de sus equipos. Para obtener más información sobre los roles comunes y las tareas de ejemplo a las que hacemos referencia en el Google Cloud contenido, consulta Roles y tareas comunes del usuario de GKE.
Precios
Para obtener información sobre los precios, consulta Precios de GKE.
¿Por qué elegir el Sincronizador de configuración para GitOps en GKE?
Si bien todas las herramientas de GitOps proporcionan beneficios como una mayor estabilidad y coherencia, el Sincronizador de configuración ofrece un conjunto de ventajas únicas:
Integración con GKE y otros Google Cloud productos: El Sincronizador de configuración es compatible con la Google Cloud consola, Terraform o Google Cloud CLI. El Sincronizador de configuración extiende la funcionalidad de GKE y funciona bien con servicios como Policy Controller, Workload Identity Federation for GKE y Cloud Monitoring. La integración integrada te ayuda a configurar GitOps y facilita la carga de mantenimiento requerida para las alternativas de código abierto.
Observabilidad integrada: El Sincronizador de configuración incluye un panel en la Google Cloud consola que no requiere configuración adicional. Puedes ver el estado de sincronización de todos tus clústeres y configuraciones desde una ubicación central o usar Google Cloud CLI para verificar si hay problemas de conciliación.
Administración escalable de varios clústeres y equipos: El Sincronizador de configuración está diseñado para la administración centralizada de la plataforma y la administración delegada de aplicaciones. Se probó que su arquitectura es escalable de forma horizontal y vertical, lo que te permite administrar clústeres a gran escala y permitir que tus equipos de aplicaciones administren sus propios entornos de forma segura.
Cómo funciona el Sincronizador de configuración
El Sincronizador de configuración supervisa de forma continua una fuente de información central y concilia automáticamente el estado de tus clústeres para que coincida con ella. Puedes usar un repositorio de Git, una imagen de OCI o un gráfico de Helm como fuente de información.
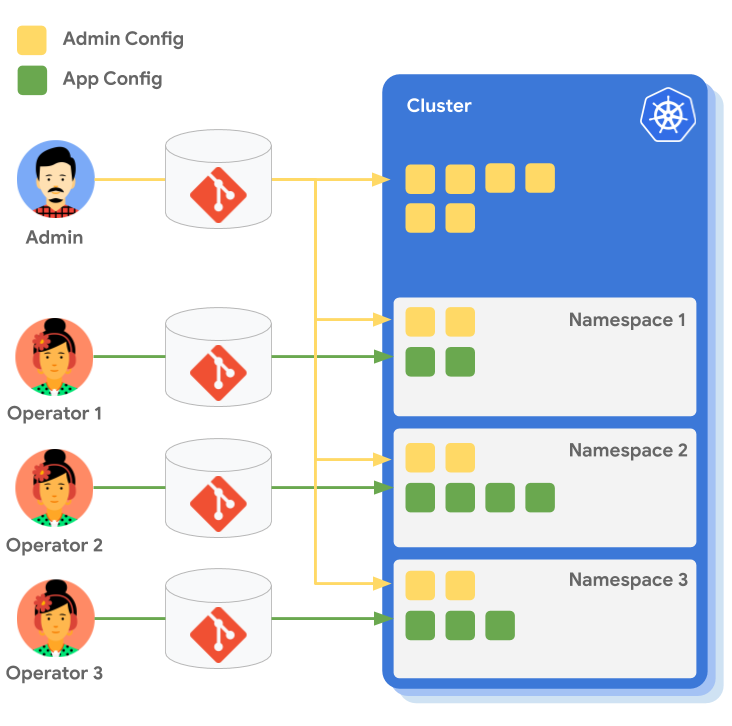
En el siguiente diagrama, se muestra una descripción general de cómo un administrador de la plataforma puede administrar políticas centrales mientras que tres operadores de aplicaciones administran sus propias configuraciones de espacios de nombres. Todos los espacios de nombres tienen la misma configuración de administrador, pero cada espacio de nombres tiene una configuración de aplicación diferente.
Configura clústeres
El Sincronizador de configuración te permite crear un conjunto común de parámetros de configuración y políticas, como Restricciones de Policy Controller, y aplicarlos de forma coherente en clústeres registrados y conectados desde una única fuente de información.
En lugar de ejecutar repetidas veces el comando kubectl apply de forma manual, puedes organizar los cambios de configuración en flotas de clústeres.
Configurar espacios de nombres
Puedes usar el Sincronizador de configuración para aprovisionar y administrar espacios de nombres de Kubernetes con políticas de alcance de espacio de nombres, como funciones de RBAC. Estas políticas pueden ayudarte a implementar y administrar la arquitectura de múltiples usuarios en tus clústeres, lo que permite que los equipos de aplicaciones administren sus propias configuraciones de forma segura.
¿Qué sigue?
- Guía de inicio rápido: Sincroniza desde un repositorio de Git
- Instala el Sincronizador de configuración con la configuración predeterminada
- Revisa las prácticas recomendadas de GitOps