


Questa pagina fornisce una panoramica di Config Sync, il servizio GitOps incluso in Google Kubernetes Engine.
L'adozione di GitOps come best practice universale aiuta le organizzazioni a gestire la configurazione di Kubernetes su larga scala. Utilizzando un'unica fonte attendibile come un repository Git, puoi migliorare la stabilità, la coerenza e la sicurezza.
Config Sync ti aiuta a implementare GitOps automatizzando la sincronizzazione della configurazione e delle policy su un numero qualsiasi di cluster. La sincronizzazione automatica ti consente di gestire i parchi risorse di cluster in modo centralizzato, impedire la deriva della configurazione e consentire ai team di piattaforma e applicazioni.
Questa pagina è rivolta agli operatori che vogliono implementare GitOps strumenti per centralizzare la gestione della configurazione per i loro team. Per scoprire di più sui ruoli comuni e sulle attività di esempio a cui facciamo riferimento nei Google Cloud contenuti, consulta Ruoli e attività utente GKE comuni.
Prezzi
Per informazioni sui prezzi, consulta la pagina Prezzi di GKE.
Perché scegliere Config Sync per GitOps su GKE?
Sebbene tutti gli strumenti GitOps offrano vantaggi come una maggiore stabilità e coerenza, Config Sync offre una serie di vantaggi unici:
Integrazione con GKE e altri Google Cloud prodotti: Config Sync è compatibile con la Google Cloud console, Terraform o Google Cloud CLI. Config Sync estende la funzionalità di GKE e funziona bene con servizi come Policy Controller, Workload Identity Federation for GKE e Cloud Monitoring. L'integrazione integrata ti aiuta a configurare GitOps e a ridurre il carico di manutenzione richiesto per le alternative open source.
Osservabilità integrata: Config Sync include una dashboard nella Google Cloud console che non richiede configurazioni aggiuntive. Puoi visualizzare lo stato di sincronizzazione di tutti i cluster e le configurazioni da una posizione centrale oppure utilizzare Google Cloud CLI per verificare la presenza di problemi di riconciliazione.
Gestione scalabile multi-cluster e multi-team: Config Sync è progettato sia per l'amministrazione centralizzata della piattaforma sia per la gestione delegata delle applicazioni. La sua architettura è stata testata per essere scalabile orizzontalmente e verticalmente, consentendoti di gestire i cluster su larga scala e consentendo ai team di applicazioni di gestire in sicurezza i propri ambienti.
Come funziona Config Sync
Config Sync monitora continuamente un'unica fonte attendibile e riconcilia automaticamente lo stato dei cluster in modo che corrisponda. Puoi utilizzare un repository Git, un'immagine OCI o un grafico Helm come fonte attendibile.
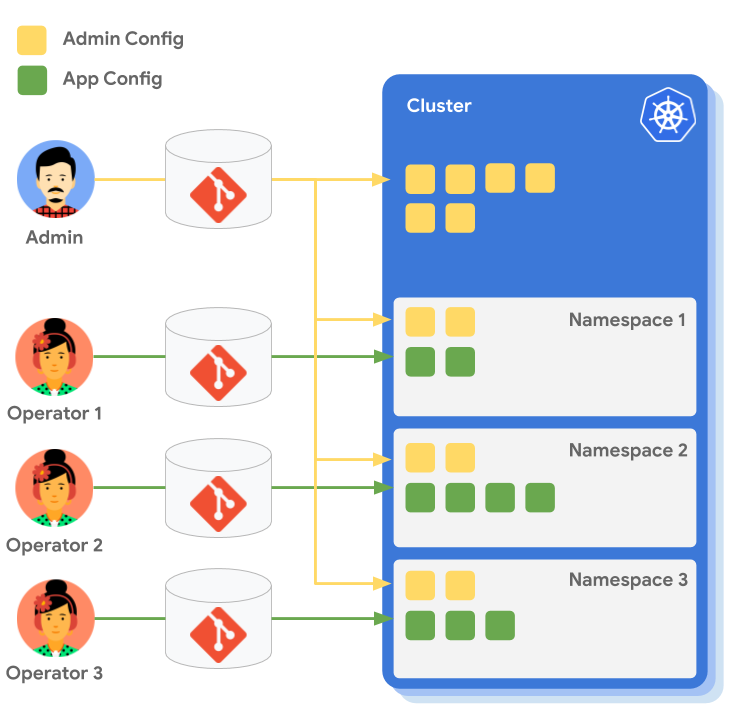
Il seguente diagramma mostra una panoramica di come un amministratore della piattaforma può gestire le policy centrali mentre tre operatori di applicazioni gestiscono le proprie configurazioni dello spazio dei nomi. Tutti gli spazi dei nomi hanno la stessa configurazione di amministrazione, ma ogni spazio dei nomi ha una configurazione dell'applicazione diversa.
Configurazione dei cluster
Config Sync consente di creare un set comune di configurazione e policy, ad esempio vincoli di Policy Controller, e di applicarli in modo coerente ai cluster registrati e connessi da un'unica fonte attendibile.
Anziché eseguire ripetutamente il comando kubectl apply manualmente, puoi orchestrare le modifiche alla configurazione in parchi risorse di cluster.
Configurazione degli spazi dei nomi
Puoi utilizzare Config Sync per eseguire il provisioning e gestire gli spazi dei nomi Kubernetes con policy con ambito dello spazio dei nomi, come i ruoli RBAC. Queste policy possono aiutarti a implementare e gestire la multi-tenancy all'interno dei cluster, consentendo ai team di applicazioni di gestire in sicurezza le proprie configurazioni.
Passaggi successivi
- Guida rapida: sincronizzazione da un repository Git
- Installare Config Sync con le impostazioni predefinite
- Esaminare le best practice di GitOps