


Cette page présente Config Sync, le service GitOps inclus dans Google Kubernetes Engine.
L'adoption de GitOps comme bonne pratique universelle aide les organisations à gérer la configuration Kubernetes à grande échelle. En utilisant une source de vérité centrale comme un dépôt Git, vous pouvez améliorer la stabilité, la cohérence et la sécurité.
Config Sync vous aide à implémenter GitOps en automatisant la synchronisation de votre configuration et de vos règles sur n'importe quel nombre de clusters. La synchronisation automatique vous permet de gérer les parcs de clusters de manière centralisée, d'éviter les écarts de configuration et de donner plus d'autonomie aux équipes de plate-forme et d'application.
Cette page s'adresse aux opérateurs qui souhaitent implémenter GitOps des outils pour centraliser la gestion de la configuration de leurs équipes. Pour en savoir plus sur les rôles courants et les exemples de tâches auxquels nous faisons référence dans le Google Cloud contenu, consultez Rôles et tâches courants des utilisateurs GKE.
Tarifs
Pour en savoir plus sur les tarifs, consultez la page Tarifs de GKE.
Pourquoi choisir Config Sync pour GitOps sur GKE ?
Bien que tous les outils GitOps offrent des avantages tels qu'une meilleure stabilité et une meilleure cohérence, Config Sync offre un ensemble d'avantages uniques :
Intégration à GKE et à d'autres Google Cloud produits : Config Sync est compatible avec la Google Cloud console, Terraform ou Google Cloud CLI. Config Sync étend les fonctionnalités de GKE et fonctionne bien avec des services tels que Policy Controller, Workload Identity Federation for GKE et Cloud Monitoring. L'intégration intégrée vous aide à configurer GitOps et facilite la charge de maintenance requise pour les alternatives Open Source.
Observabilité intégrée : Config Sync inclut un tableau de bord dans la Google Cloud console qui ne nécessite aucune configuration supplémentaire. Vous pouvez afficher l'état de synchronisation de tous vos clusters et configurations à partir d'un emplacement central, ou utiliser Google Cloud CLI pour vérifier les problèmes de rapprochement.
Gestion multicluster et multi-équipe évolutive : Config Sync est conçu pour l'administration centralisée de la plate-forme et la gestion déléguée des applications. Son architecture est testée pour être évolutive horizontalement et verticalement, ce qui vous permet de gérer les clusters à grande échelle et de permettre à vos équipes d'application de gérer leurs propres environnements en toute sécurité.
Fonctionnement de Config Sync
Config Sync surveille en permanence une source de vérité centrale et rapproche automatiquement l'état de vos clusters pour qu'il corresponde. Vous pouvez utiliser un dépôt Git, une image OCI ou un chart Helm comme source de vérité.
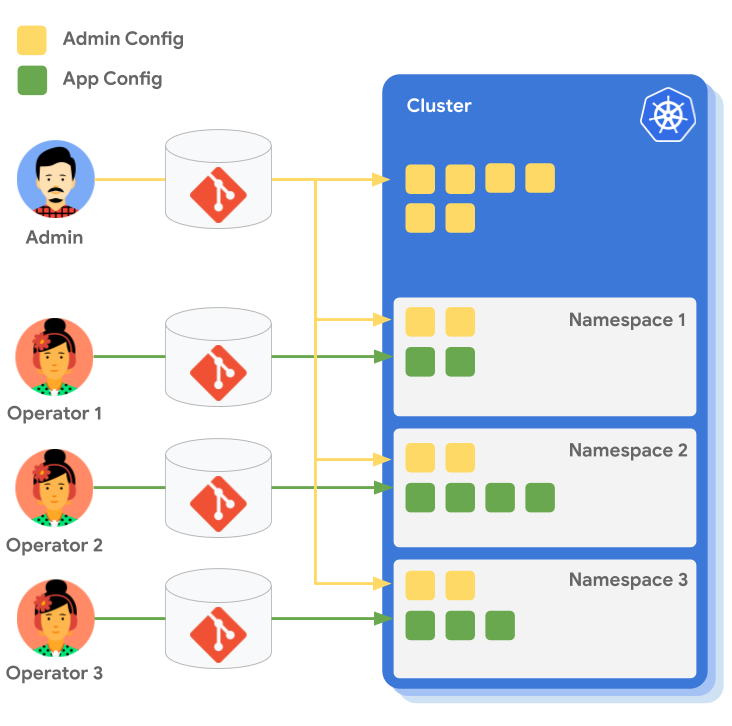
Le schéma suivant présente un aperçu de la façon dont un administrateur de plate-forme peut gérer les règles centrales, tandis que trois opérateurs d'application gèrent leurs propres configurations d'espace de noms. Les espaces de noms ont tous la même configuration d'administrateur, mais chaque espace de noms a une configuration d'application différente.
Configurer des clusters
Config Sync vous permet de créer un ensemble commun de configurations et de règles, par exemple des contraintes Policy Controller, et de les appliquer de manière cohérente aux clusters enregistrés et connectés d'un parc à partir d'une source de vérité unique.
Au lieu d'exécuter manuellement la commande kubectl apply à plusieurs reprises, vous pouvez orchestrer les modifications de configuration sur des parcs de clusters.
Configurer des espaces de noms
Vous pouvez utiliser Config Sync pour provisionner et gérer des espaces de noms Kubernetes avec des règles limitées aux espaces de noms, telles que des rôles RBAC. Ces règles peuvent vous aider à implémenter et à gérer la multitenancy dans vos clusters, ce qui permet aux équipes d'application de gérer leurs propres configurations en toute sécurité.
Étape suivante
- Guide de démarrage rapide : synchroniser à partir d'un dépôt Git
- Installer Config Sync avec les paramètres par défaut
- Consulter les bonnes pratiques GitOps