


Diensterweiterungen ermöglichen es den Nutzern von Google Cloud-Produkten wie Cloud Load Balancing, Media CDN und Secure Web Proxy, benutzerdefinierten Code direkt in den Datenpfad einzufügen. So können Sie das Verhalten dieser Produkte an Ihre geschäftlichen Anforderungen anpassen. Diese Seite bietet eine allgemeine Übersicht über Service Extensions.
Arten von Erweiterungen
Der Datenpfad in Netzwerkprodukten wie Cloud Load Balancing, Media CDN und Secure Web Proxy kann als Pipeline von Datenverarbeitungsphasen visualisiert werden. Mit Service Extensions können Sie benutzerdefinierte Logik in eine oder mehrere dieser Phasen einfügen.
Service Extensions bietet zwei Möglichkeiten, benutzerdefinierte Logik einzufügen: Plug-ins und Callouts.
Plug-ins
Mit Plug-ins können Sie benutzerdefinierten Code inline in den Netzwerkdatenpfad einfügen.
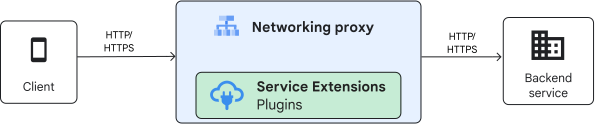
Sie erstellen Plug-ins mit WebAssembly (Wasm) und der Proxy-Wasm-ABI. Plug-ins werden als Wasm-Module in einer von Google verwalteten Sandbox-Infrastruktur ausgeführt, die einer serverlosen Infrastruktur ähnelt. Plug-ins werden auf von Google verwalteten Computing-Ressourcen ausgeführt. Sie haben eingeschränkte Funktionen und strenge Laufzeitanforderungen. Sie werden in der Nähe der Datenebene ausgeführt und die Latenzoptimierung wird verwaltet.
Weitere Informationen zu Plug-ins finden Sie unter Plug-ins – Übersicht.
Aufrufe
Mit Callouts können Sie Cloud Load Balancing verwenden, um während der Datenverarbeitung Envoy-gRPC-Aufrufe an Google-Dienste und nutzerverwaltete Dienste zu senden.
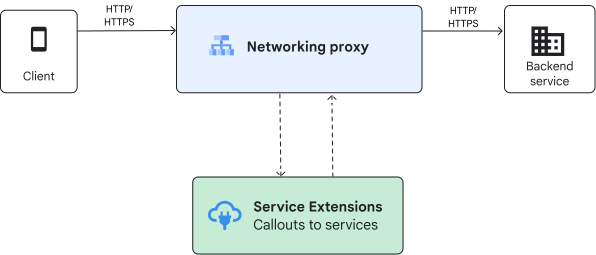
Aufrufe werden als gRPC-Server für allgemeine Zwecke auf nutzerverwalteten Compute-VMs, auf Google Kubernetes Engine-Pods (GKE) in GKE Multi-cloud oder in lokalen Umgebungen ausgeführt.
Callouts haben keine Laufzeitbeschränkungen und können bei Bedarf vorhandene Software wiederverwenden. Mit Callouts können Sie die Vorteile vollständig verwalteter Dienste nutzen, die sich auch an die individuellen Anforderungen bestimmter Arbeitslasten anpassen lassen. Sie müssen nur die Skalierbarkeit und Verfügbarkeit Ihres Callout-Dienstes bestätigen.
Weitere Informationen zu Zusatzinformationen finden Sie unter Assets mit Zusatzinformationen.
Cloud Load Balancing-Erweiterungen
Mit Diensterweiterungen für Cloud Load Balancing können Nutzer die Anfrage- und Antwortverarbeitungspfade für unterstützte Application Load Balancer umfassend anpassen.
Weitere Informationen finden Sie unter Cloud Load Balancing-Erweiterungen – Übersicht.
Plug-ins
Mit Service Extensions können Sie vorveröffentlichte Plug-ins für Ihre benutzerdefinierten Anforderungen verwenden, indem Sie sie dem Cloud Load Balancing-Verarbeitungspfad hinzufügen.
Verwenden Sie Plug-ins mit Cloud Load Balancing in den folgenden Beispielszenarien:
Ausnahmebehandlung
- Clients für bestimmte Antwortklassen auf eine benutzerdefinierte Fehlerseite weiterleiten
Benutzerdefiniertes Logging
- Benutzerdefinierte Header oder benutzerdefinierte Daten in Cloud Logging protokollieren
Header-Hinzufügung
- Neue Header erstellen, die für Ihre Anwendungen oder für bestimmte Kunden relevant sind
- Neue Header für Anfrage und Antwort einfügen.
Header-Manipulation
- Vorhandene Anfrage- und Antwortheader umschreiben oder Clientheader auf dem Weg zum Backend oder beim Antworten an einen Client überschreiben.
Sicherheit
- Benutzerdefinierte Sicherheitsrichtlinien basierend auf Clientanfragen oder Antwortheadern schreiben und Entscheidungen zur Durchsetzung innerhalb Ihres Plug-ins treffen
Skript-Injection
- HTML vom Ursprung für die Google reCAPTCHA-Integration oder das Google Analytics-Tagging umschreiben.
Cloud CDN beeinflussen
- HTTP-Anfrageeigenschaften manipulieren, um die benutzerdefinierte Caching-Dynamik zu beeinflussen und festzulegen, welche Inhalte aus dem Cloud CDN-Cache bereitgestellt werden.
E-Mail-Routing
- HTTP-Anfragen umschreiben, um die Auswahl des Backend-Dienstes zu beeinflussen, was erweiterte Routing-Entscheidungen am Edge ermöglicht.
Aufrufe an nutzerverwaltete Dienste
Mit Diensterweiterungen können unterstützte Application Load Balancer einen Callout vom Datenverarbeitungspfad an vom Nutzer verwaltete Backend-Dienste senden.
Verwenden Sie Aufrufe mit Cloud Load Balancing für Folgendes:
- Wenn die Menge an Rechenleistung oder Speicher beliebig ist
- Wenn Sie den Status beibehalten möchten
- Wenn Sie externe Dienste wie BigQuery oder Drittanbieteranwendungen verwenden möchten, die an einem beliebigen Ort gehostet werden
Callouts sind sehr flexibel und unterstützen eine Vielzahl von Anpassungen. Hier einige Beispiele für alltägliche Anwendungsfälle:
Benutzerdefiniertes Routing und Trafficverwaltung
- HTTP- oder URL-Weiterleitungen ausführen.
- Anfrageattribute wie Header oder URLs basierend auf anwendungsspezifischer Logik ändern, um die URL-Zuordnung zu zwingen, einen anderen Backend-Dienst als den ursprünglich von der Anfrage vorgesehenen auszuwählen.
- Header hinzufügen, entfernen oder ändern oder URLs basierend auf komplexer anwendungsspezifischer Logik umschreiben, bevor Traffic an den Backend-Dienst weitergeleitet wird.
- Implementieren Sie eine benutzerdefinierte Sitzungsaffinität oder -bindung basierend auf den spezifischen Attributen einer Anfrage.
- In der Vorabversion können Sie die dynamische Weiterleitung implementieren, die Mandanten programmatisch Endpunkten zuordnet.
Sicherheit und Logging
- Benutzerdefinierte Informationen aus Nutzlasten oder benutzerdefinierten Headern in Logging oder einer benutzerdefinierten Logging-Lösung protokollieren.
- Sicherheitstools oder -dienste verwenden, einschließlich benutzerdefinierter Nutzerauthentifizierung und Autorisierungsunterstützung.
- Beliebige Header und Abfrageparameter wie Geräte-IDs validieren.
- Anfragen und Antworten in Logging-Lösungen von Drittanbietern protokollieren.
- Benutzerdefinierte Nutzerauthentifizierung und ‑autorisierung implementieren
Partner integration
- Sicherheitsprodukte wie API-Gateway-Sicherheit, BOT-Verwaltung oder Web Application Firewall (WAF) einbinden.
Autorisierung
- Den Autorisierungsentscheidungsprozess anreichern oder die Autorisierungsentscheidungen von integrierten Autorisierungs-Engines von Google weiter einschränken.
- Autorisierungsentscheidungen aus mehreren Autorisierungssystemen kombinieren.
- Google-Autorisierungs-Engines nahtlos in umfassendere Autorisierungs-Ökosysteme und -Infrastrukturen einbinden, einschließlich externer Richtlinien-Engines.
Weitere Informationen finden Sie unter Übersicht: Cloud Load Balancing- und Cloud CDN-Erweiterungen.
Callouts für Google-Dienste
Mit Service Extensions können unterstützte Application Load Balancer einen Callout vom Datenverarbeitungspfad an ausgewählte Google-Dienste senden.
Sie können eine Erweiterung so konfigurieren, dass Model Armor aufgerufen wird, um Sicherheitsrichtlinien für Inferenz-Traffic auf Application Load Balancern, einschließlich GKE Inference Gateway, einheitlich durchzusetzen.
Weitere Informationen finden Sie unter Integration in Google-Dienste.
GKE-Erweiterungen
Das Google Kubernetes Engine (GKE) Gateway unterstützt die Verwendung von Erweiterungen, um benutzerdefinierten Code in den Verarbeitungspfad des Load-Balancings einzufügen. Mit diesen Erweiterungen können Sie das Routing anpassen, Anfrage- oder Antwortnutzlasten ändern und externe Dienste einbinden.
Weitere Informationen finden Sie unter GKE-Gateway-Traffic-Routing mit Service Extensions anpassen.
Media CDN-Erweiterungen
Media CDN bietet viele integrierte Kernfunktionen für die gängigsten Anwendungsfälle für Content Delivery Networks (CDNs). Mit Service Extensions können Sie mehrere Anforderungen erfüllen, die über diese Funktionen hinausgehen.
Weitere Informationen finden Sie unter Media CDN-Erweiterungen – Übersicht.
Edge-Erweiterungen für Media CDN
Mit Diensterweiterungen können Sie Edge-Erweiterungen (CdnEdgeExtension) verwenden, um WebAssembly-Plug-ins (Wasm) direkt an Media CDN Edge Cache-Dienste (EdgeCacheService) anzuhängen.
Mit diesen Erweiterungen können Sie HTTP-Anfrage- und -Antwortheader direkt in den Anfrage- und Antwortverarbeitungspfaden prüfen und ändern. Weitere Informationen finden Sie unter Funktionsweise von Media CDN-Edge-Erweiterungen in der Übersicht über Media CDN-Erweiterungen.
Hier sind einige wichtige Anwendungsfälle, die zeigen, wie Sie Edge-Erweiterungen mit Media CDN verwenden können:
Anpassung
- Anfrage-URLs umschreiben.
- Normalisieren Sie Headerwerte, um die Cache-Leistung zu verbessern.
- Legen Sie Anfrageheader fest, die den Media CDN-Routenregeln für die dynamische Routenauswahl oder die Ursprungsauswahl entsprechen.
- Passen Sie Antwortheader an die Anforderungen Ihrer Anwendungen oder Endnutzer an.
Sicherheit und Logging
- Blockieren Sie während Live-Veranstaltungen Nutzer mit raubkopierten Tokens.
- Unterstützung der benutzerdefinierten Nutzerauthentifizierung und ‑autorisierung.
- Benutzerdefinierte URL-Signierung übersetzen und implementieren.
- Passen Sie Cache-Schlüssel, anwendungsspezifische Header oder Gerätetypen an.
- Benutzerdefinierte Variablen in Cloud Logging protokollieren.
Targeting und Monetarisierung
- Conversions durch A/B-Tests verbessern
- Benutzerdefiniertes Anzeigen-Targeting implementieren
- Bieten Sie Testnutzungsmodelle ohne Aufpreis an.
Partner integration
- Wasserzeichen in Videos einfügen
- Videos und Bilder optimieren
Secure Web Proxy-Erweiterungen
Secure Web Proxy ist ein Cloud-First-Dienst, der eine zentrale, richtlinienbasierte Kontrolle des ausgehenden Traffics Ihrer Organisation ermöglicht. Weitere Informationen finden Sie unter Secure Web Proxy-Erweiterungen – Übersicht.
Mit Secure Web Proxy können Sie Autorisierungsrichtlinien konfigurieren, um die Identität einer Quellarbeitslast oder eines Agenten zu validieren, die bzw. der versucht, auf Tools zuzugreifen oder mit anderen Agenten im Internet zu interagieren.
Callouts für Secure Web Proxy
Mit Service Extensions können Sie Callouts verwenden, um benutzerdefinierte Dienste direkt in den Secure Web Proxy-Verarbeitungspfad einzufügen.
Im Folgenden finden Sie einige wichtige Anwendungsfälle, in denen Sie Callouts mit Secure Web Proxy verwenden können:
Sicherheit
- Autorisierungsentscheidungen an konfigurierte Policy Engines oder agentische Anwendungen delegieren.
- Integrieren Sie Ihre ausgehenden Datenübertragungen und KI-Agenten-Abläufe mit spezialisierten Sicherheitsanbietern.
- Benutzerdefinierte Authentifizierungs- oder Autorisierungslösungen implementieren
Anpassung
- Traffic prüfen, ändern oder blockieren, bevor er an sein Ziel weitergeleitet wird.
- HTTP-Header dynamisch hinzufügen
- Benutzerdefinierte Geschäftslogik erzwingen.
Globales Frontend
Global Front End kombiniert Service Extensions, globale externe Application Load Balancer, Google Cloud Armor und Cloud CDN in einer einzigen Lösung, um Ihre über das Internet genutzten Anwendungen bereitzustellen, zu skalieren und zu schützen. Mit der Abrechnungsstufe Global Front End Enterprise werden die Preise für diese Produkte in einem einzelnen Preismodell zusammengefasst.
Sie können die Abrechnungsstufe „Global Front End Enterprise“ in Ihrem Projekt in Google Cloudaktivieren. Weitere Informationen finden Sie in der Google Cloud Console auf der Seite Global Front End.