


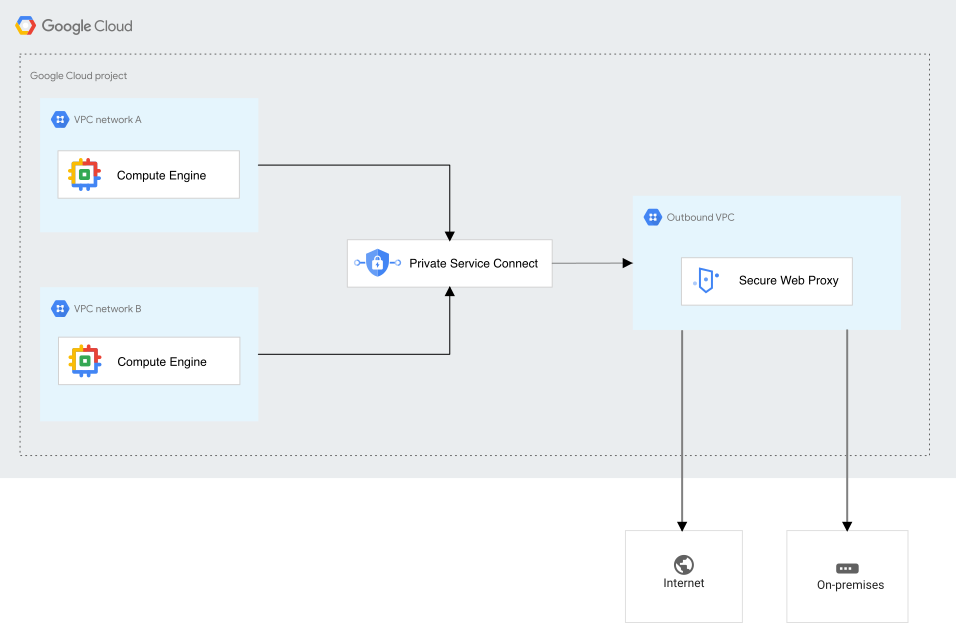
כדי לרכז את הפריסה של Secure Web Proxy בכמה רשתות VPC, אפשר להפוך את Secure Web Proxy לזמין באמצעות קובץ מצורף של שירות Private Service Connect.
כדי לפרוס Secure Web Proxy עם Private Service Connect, צריך לבצע את השלבים הבאים:
- יוצרים מדיניות וכללים ל-Secure Web Proxy.
- יוצרים מופע של Secure Web Proxy שמשתמש במדיניות שלכם.
- יוצרים קובץ מצורף עם שירות כדי לפרסם את מופע Secure Web Proxy כשירות Private Service Connect.
- יוצרים נקודת קצה (endpoint) של צרכן Private Service Connect בכל רשת VPC שצריך להתחבר אליה ל-Secure Web Proxy.
- מפנים את התנועה היוצאת של עומס העבודה למופע Secure Web Proxy מרכזי באזור.
לפני שמתחילים
לפני שמבצעים את השלבים בדף הזה, צריך להשלים את שלבי ההגדרה הראשונית.
יצירה והגדרה של מכונת Secure Web Proxy
במדריך הזה מוסבר איך ליצור כללי מדיניות וכללים של Secure Web Proxy שתואמים לתנועה לפי סשן.
מידע על הגדרת בדיקת TLS (אופציונלית) זמין במאמר הפעלת בדיקת TLS.
מידע על הגדרה אופציונלית של התאמה ברמת האפליקציה זמין במאמר בנושא יצירה ופריסה של מופע Secure Web Proxy.
יצירת מדיניות Secure Web Proxy
המסוף
נכנסים לדף SWP Policies במסוף Google Cloud .
לוחצים על יצירת מדיניות.
מזינים שם למדיניות שרוצים ליצור, למשל
myswppolicy.מזינים תיאור של המדיניות.
ברשימה Regions, בוחרים את האזור שבו רוצים ליצור את מדיניות פרוקסי האינטרנט.
לוחצים על יצירה.
Cloud Shell
יוצרים קובץ
policy.yaml.description: basic Secure Web Proxy policy name: projects/PROJECT_ID/locations/REGION/gatewaySecurityPolicies/policy1מחליפים את מה שכתוב בשדות הבאים:
-
PROJECT_ID: מזהה הפרויקט שלכם -
REGION: האזור של המדיניות
-
יוצרים מדיניות Secure Web Proxy על סמך
policy.yaml.gcloud network-security gateway-security-policies import policy1 \ --source=policy.yaml \ --location=REGION
הוספת כללי Secure Web Proxy למדיניות
מגדירים כללים של Secure Web Proxy כדי לאפשר תעבורת נתונים יוצאת מכל עומס עבודה.
בקטע הזה מוסבר איך ליצור כלל שיאפשר תעבורת נתונים מעומסי עבודה שמזוהים באמצעות תג מנהל המשאבים או חשבון שירות. למידע על התאמת תנועה בדרכים אחרות, אפשר לעיין במאמר בנושא הפניה לשפה של כלי ההתאמה של CEL.
המסוף
נכנסים לדף SWP Policies במסוף Google Cloud .
לוחצים על שם המדיניות.
כדי להוסיף כללים שיאפשרו לעומסי עבודה לגשת לאינטרנט, מבצעים את הפעולות הבאות:
- לוחצים על הוספת כלל.
- מזינים עדיפות. הכללים מוערכים מהעדיפות הגבוהה ביותר לנמוכה ביותר, כאשר
0היא העדיפות הגבוהה ביותר. - מזינים שם.
- הזן תיאור
- מזינים סטטוס.
- בקטע פעולה, בוחרים באפשרות אישור.
- לוחצים על סטטוס ואז על מופעל.
בקטע התאמה לסשן, מציינים את הקריטריונים להתאמה לסשן.
לדוגמה, כדי לאפשר תעבורת נתונים אל google.com מעומסי עבודה עם מזהה ערך התג של מנהל המשאבים
tagValues/123456, מזינים את הפקודה הבאה:source.matchTag('tagValues/123456') && host() == 'google.com'כדי לאפשר תנועה אל google.com מעומסי עבודה שמשתמשים בחשבון השירות
my-service-account@my-project.iam.gserviceaccount.com, מזינים את הפרטים הבאים:source.matchServiceAccount('my-service-account@my-project.iam.gserviceaccount.com') && host() == 'google.com'
לוחצים על יצירה.
Cloud Shell
לכל כלל שרוצים להוסיף:
יוצרים קובץ
rule.yamlומציינים את הקריטריונים להתאמת הסשן.כדי לאפשר תעבורת נתונים לדומיין ספציפי מעומסי עבודה שמזוהים על ידי מזהה ערך תג מנהל המשאבים, יוצרים את הקובץ הבא:
name: projects/PROJECT_ID/locations/REGION/gatewaySecurityPolicies/policy1/rules/RULE_NAME
description: Allow traffic based on tag
enabled: true
priority: PRIORITY
basicProfile: ALLOW
sessionMatcher: source.matchTag('TAG_VALUE_ID') && host() == 'DOMAIN_NAME'
מחליפים את מה שכתוב בשדות הבאים:
-
PROJECT_ID: מזהה הפרויקט שלכם -
REGION: האזור של המדיניות -
RULE_NAME: שם הכלל -
PRIORITY: העדיפות של הכלל – הכללים מוערכים מהעדיפות הגבוהה ביותר לנמוכה ביותר, כאשר0היא העדיפות הגבוהה ביותר -
TAG_VALUE_ID: מזהה ערך התג של עומסי העבודה שרוצים לאפשר להם תנועה -
DOMAIN_NAME: שם הדומיין שאליו רוצים לאפשר תנועה
-
כדי לאפשר תנועה לדומיין ספציפי מעומסי עבודה שמשתמשים בחשבון שירות, יוצרים את הקובץ הבא:
name: projects/PROJECT_ID/locations/REGION/gatewaySecurityPolicies/policy1/rules/RULE_NAME
description: Allow traffic based on service account
enabled: true
priority: PRIORITY
basicProfile: ALLOW
sessionMatcher: source.matchServiceAccount('SERVICE_ACCOUNT') && host() == 'DOMAIN_NAME'
מחליפים את
SERVICE_ACCOUNTבשם של חשבון השירות.
כדי לעדכן את המדיניות עם הכלל שהגדרתם ב-
rule.yaml, משתמשים בפקודה הבאה:gcloud network-security gateway-security-policies rules import RULE_NAME \ --source=rule.yaml \ --location=REGION \ --gateway-security-policy=policy1
פריסת מופע של Secure Web Proxy
פורסים מכונת Secure Web Proxy במצב ניתוב מפורש ברשת של הענן הווירטואלי הפרטי (VPC) שרוצים להשתמש בה לתעבורת נתונים יוצאת (egress). כשיוצרים את המופע, משייכים אותו למדיניות ולכללים שיצרתם בשלבים הקודמים.
פרסום של Secure Web Proxy עם קובץ מצורף של שירות Private Service Connect לא תומך במצב ניתוב של הנתב הבא.
מידע על הגדרת המופע זמין במאמר הגדרת שרת proxy לאינטרנט. בשלב הזה, אתם לא צריכים לבצע את השלבים האחרים שמופיעים בדף הזה.
פריסת Secure Web Proxy כשירות Private Service Connect במודל של רכזת ורשתות היקפיות
בקטע הזה מוסבר איך לפרוס את Secure Web Proxy כשירות Private Service Connect, באמצעות מודל של רכזת וחישורים כדי לרכז את ניהול תעבורת הנתונים היוצאת (egress).
פרסום Secure Web Proxy כשירות Private Service Connect
כדי לפרסם את Secure Web Proxy כשירות, צריך ליצור תת-רשת של Private Service Connect וקובץ מצורף של שירות. תת-הרשת והקובץ המצורף של השירות חייבים להיות באותו אזור כמו נקודות הקצה של Private Service Connect שמקבלות גישה לקובץ המצורף של השירות.
יצירת תת-רשת ל-Private Service Connect
כדי ליצור תת-רשת ל-Private Service Connect, מבצעים את הפעולות הבאות.
המסוף
נכנסים לדף VPC networks במסוף Google Cloud .
לוחצים על השם של רשת VPC כדי להציג את הדף פרטים של רשת VPC.
לוחצים על Subnets (רשתות משנה).
לוחצים על הוספת רשת משנה. בחלונית שמופיעה, מבצעים את הפעולות הבאות:
- מזינים שם.
- בוחרים Region.
- בקטע Purpose (מטרה), בוחרים באפשרות Private Service Connect (חיבור לשירות פרטי).
- בשדה IP stack type, בוחרים באפשרות IPv4 (single-stack) או באפשרות IPv4 and IPv6 (dual-stack).
- מזינים טווח כתובות IPv4. לדוגמה,
10.10.10.0/24. - אם יוצרים רשת משנה עם תמיכה כפולה ב-IPv4 וב-IPv6, צריך להגדיר את סוג הגישה ל-IPv6 כפנימי.
- לוחצים על הוספה.
Cloud Shell
מבצעים אחת מהפעולות הבאות:
כדי ליצור תת-רשת של Private Service Connect עם IPv4 בלבד, מבצעים את הפעולות הבאות:
gcloud compute networks subnets create SUBNET_NAME \
    --network=NETWORK_NAME \
    --region=REGION \
    --range=SUBNET_RANGE \
    --purpose=PRIVATE_SERVICE_CONNECT
כדי ליצור תת-רשת של Private Service Connect עם תמיכה ב-IPv4 ו-IPv6, מבצעים את הפעולות הבאות:
gcloud compute networks subnets create SUBNET_NAME \
    --network=NETWORK_NAME \
    --region=REGION \
    --stack-type=IPV4_IPV6 \
    --ipv6-access-type=INTERNAL \
    --range=SUBNET_RANGE \
    --purpose=PRIVATE_SERVICE_CONNECT
מחליפים את מה שכתוב בשדות הבאים:
SUBNET_NAME: השם שרוצים להקצות לרשת המשנה.
NETWORK_NAME: השם של ה-VPC של רשת המשנה החדשה.
REGION: האזור של רשת המשנה החדשה. האזור הזה צריך להיות זהה לאזור של השירות שאתם מפרסמים.
SUBNET_RANGE: טווח כתובות IPv4 לשימוש ברשת המשנה – לדוגמה,10.10.10.0/24.
יצירת קובץ מצורף לשירות
כדי לפרסם את Secure Web Proxy כצירוף שירות ברשת ה-VPC המרכזית (hub), מבצעים את הפעולות הבאות.
בקטע הזה מוסבר איך ליצור קובץ מצורף לשירות שמקבל באופן אוטומטי את כל החיבורים. מידע על אישור מפורש או על אפשרויות הגדרה אחרות זמין במאמר פרסום שירות עם אישור מפורש.
המסוף
נכנסים לדף Private Service Connect במסוף Google Cloud .
לוחצים על הכרטיסייה שירותים שפורסמו.
לוחצים על פרסום השירות.
בקטע פרטי היעד, בוחרים באפשרות Secure Web Proxy.
בוחרים את מופע Secure Web Proxy שרוצים לפרסם. השדות 'רשת' ו'אזור' יאוכלסו בפרטים של מופע Secure Web Proxy שנבחר.
בשדה Service name, מזינים שם לחיבור השירות.
בוחרים רשתות משנה אחת או יותר של Private Service Connect עבור השירות. הרשימה מאוכלסת ברשתות משנה מרשת ה-VPC של מופע Secure Web Proxy שנבחר.
בקטע העדפות חיבור, בוחרים באפשרות אישור אוטומטי של כל החיבורים.
לוחצים על הוספת שירות.
Cloud Shell
משתמשים בפקודה gcloud compute service-attachments create.
gcloud compute service-attachments create SERVICE_ATTACHMENT_NAME \
    --target-service=SWP_INSTANCE_URI \
    --connection-preference=ACCEPT_AUTOMATIC \
    --nat-subnets=NAT_SUBNET_NAME \
    --region=REGION \
    --project=PROJECT
מחליפים את מה שכתוב בשדות הבאים:
-
SERVICE_ATTACHMENT_NAME: השם של קובץ השירות המצורף -
SWP_INSTANCE_URI: ה-URI של מופע Secure Web Proxy, בפורמט הבא://networkservices.googleapis.com/projects/PROJECT_ID/locations/REGION/gateways/INSTANCE_NAME -
NAT_SUBNET_NAME: השם של תת-הרשת של Private Service Connect -
REGION: האזור של פריסת Secure Web Proxy -
PROJECT: הפרויקט של פריסת Secure Web Proxy
יצירת נקודות קצה
יוצרים נקודת קצה בכל רשת VPC שצריכה לשלוח תעבורה יוצאת דרך מופע מרכזי של Secure Web Proxy. כברירת מחדל, נקודת קצה נגישה רק לעומסי עבודה באזור שלה.
כדי לאפשר לעומסי עבודה מכל Google Cloud אזור לגשת לנקודת קצה, מפעילים את האפשרות 'גישה גלובלית'.
חוזרים על השלבים הבאים לכל נקודת קצה שרוצים ליצור.
המסוף
נכנסים לדף Private Service Connect במסוף Google Cloud .
לוחצים על הכרטיסייה נקודות קצה מחוברות.
לוחצים על Connect endpoint (חיבור נקודת קצה).
בשדה Target, בוחרים באפשרות Published service.
בשדה שירות יעד, מזינים את מזהה המשאבים האחיד (URI) של שירות היעד שאליו רוצים להתחבר.
ה-URI של קובץ השירות המצורף הוא בפורמט הבא:
projects/SERVICE_PROJECT/regions/REGION/serviceAttachments/SERVICE_NAMEבשדה Endpoint name (שם נקודת הקצה), מזינים שם לשימוש בנקודת הקצה.
בוחרים רשת לנקודת הקצה.
בוחרים רשת משנה לנקודת הקצה.
בוחרים כתובת IP לנקודת הקצה. אם אתם צריכים כתובת IP חדשה, אתם יכולים ליצור אחת:
- לוחצים על התפריט הנפתח IP address (כתובת IP) ובוחרים באפשרות Create IP address (יצירת כתובת IP).
- מזינים שם ותיאור (אופציונלי) לכתובת ה-IP.
- בוחרים גרסת IP.
אם אתם יוצרים כתובת IPv4, בוחרים באפשרות הקצאה אוטומטית או באפשרות אני רוצה לבחור.
אם בחרתם באפשרות אני רוצה לבחור, מזינים את כתובת ה-IP המותאמת אישית שבה רוצים להשתמש.
לוחצים על Reserve.
אופציונלי: כדי לאפשר ללקוחות מכל Google Cloud אזור לגשת לנקודת הקצה, בוחרים באפשרות הפעלת גישה גלובלית.
מידע נוסף זמין בקטעים גישה גלובלית ויצירת נקודת קצה במאמרי העזרה בנושא VPC.
לוחצים על הוספת נקודת קצה.
Cloud Shell
שמירת כתובת IP פנימית להקצאה לנקודת הקצה.
gcloud compute addresses create ADDRESS_NAME \
    --region=REGION \
    --subnet=SUBNET \
    --ip-version=IP_VERSION
מחליפים את מה שכתוב בשדות הבאים:
ADDRESS_NAME: השם שיוקצה לכתובת ה-IP השמורה.
REGION: האזור של כתובת ה-IP של נקודת הקצה. זה חייב להיות אותו אזור שמכיל את קובץ השירות של יצרן השירות.
SUBNET: השם של תת-הרשת של כתובת ה-IP של נקודת הקצה.
IP_VERSION: גרסת ה-IP של כתובת ה-IP, שיכולה להיותIPV4אוIPV6. ברירת המחדל היאIPV4. כדי לציין אתIPV6, כתובת ה-IP צריכה להיות מחוברת לתת-רשת עם טווח כתובות IPv6 פנימיות.
יוצרים כלל העברה כדי לחבר את נקודת הקצה לחיבור השירות של בעלי השירות המנוהל.
gcloud compute forwarding-rules create ENDPOINT_NAME \
   --region=REGION \
   --network=NETWORK_NAME \
   --address=ADDRESS_NAME \
   --target-service-attachment=SERVICE_ATTACHMENT
אופציונלי: כדי לאפשר ללקוחות מכל Google Cloud אזור לגשת לנקודת הקצה, מוסיפים את הדגל
--allow-psc-global-access.מידע נוסף זמין בקטעים גישה גלובלית ויצירת נקודת קצה במאמרי העזרה בנושא VPC.
מחליפים את מה שכתוב בשדות הבאים:
ENDPOINT_NAME: השם שרוצים להקצות לנקודת הקצה.
REGION: האזור של נקודת הקצה. זה חייב להיות אותו אזור שמכיל את קובץ השירות של ספק השירות.
NETWORK_NAME: השם של רשת ה-VPC של נקודת הקצה.
ADDRESS_NAME: השם של הכתובת השמורה.
SERVICE_ATTACHMENT: ה-URI של קובץ מצורף עם שירות ההפקה. לדוגמה:projects/SERVICE_PROJECT/regions/REGION/serviceAttachments/SERVICE_NAME
הפניית עומסי עבודה לנקודות קצה של Private Service Connect
מגדירים משתני סביבה של שרת proxy כך שכל עומס עבודה ישתמש בכתובת ה-IP של נקודת קצה של Private Service Connect לתעבורת נתונים יוצאת.
לדוגמה, כדי להגדיר באופן זמני את משתני הסביבה HTTP_PROXY ו-HTTPS_PROXY לעומס עבודה בסביבת Linux או macOS, אפשר להשתמש בשורת הפקודה:
export HTTP_PROXY="http://ENDPOINT_IP_ADDRESS:HTTP_PORT"
export HTTPS_PROXY="https://ENDPOINT_IP_ADDRESS:HTTPS_PORT"
מחליפים את מה שכתוב בשדות הבאים:
-
ENDPOINT_IP_ADDRESS: כתובת ה-IP הפנימית של נקודת הקצה -
HTTP_PORT: היציאה לקבלת תעבורת HTTP -
HTTPS_PORT: היציאה לקבלת תעבורת HTTPS
מידע על הגדרה קבועה של משתני proxy בסביבת העבודה של העומסים זמין במסמכי התיעוד של מערכת ההפעלה.
מה השלב הבא?
- הגדרה של בדיקת TLS
- שימוש בתגים ליצירת כללי מדיניות
- הקצאת כתובות IP סטטיות לתעבורת נתונים יוצאת (egress)